
Limite de consultas
Conter origens que consultam em volume anormal, sem penalizar o cliente legítimo.
Onde fica: Segurança → Limite de consultas · rota /rate-limit
Permissão: rate_limit (Administrador e Operador)

Não tem abas.
O painel confere se a regra realmente está valendo
Desde a versão 0.37.0, o topo da tela traz um painel que pergunta diretamente ao processo do dnsdist se as regras que aparecem aqui embaixo são as mesmas que ele está executando de verdade. Antes, a tela só mostrava o que estava salvo, e nada dizia se aquilo tinha chegado a carregar.
| Estado do painel | O que significa |
|---|---|
| Regras carregadas no DNSdist | O dnsdist confirmou as mesmas regras salvas aqui |
| Nenhuma regra aplicada | Não há regra salva, e o dnsdist concorda |
| Regras salvas ainda não aplicadas no DNSdist | Falta clicar em Aplicar |
| Rate limit DESLIGADO ou incompleto | O dnsdist não está com as regras que deveria ter |
| Carga das regras não verificável | Não foi possível perguntar ao processo agora |
| Estado do rate limit desconhecido | Ainda carregando, ou a pergunta falhou por um motivo não mapeado |
Se o painel avisar que não conseguiu perguntar ao dnsdist, o rate limit pode estar valendo do jeito antigo, sem refletir a última mudança salva. Confira se o serviço do dnsdist está no ar em Configurações e tente Aplicar no DNSdist de novo; se o aviso persistir, é sinal de que o processo não está respondendo ao console de administração.
Percurso da tela
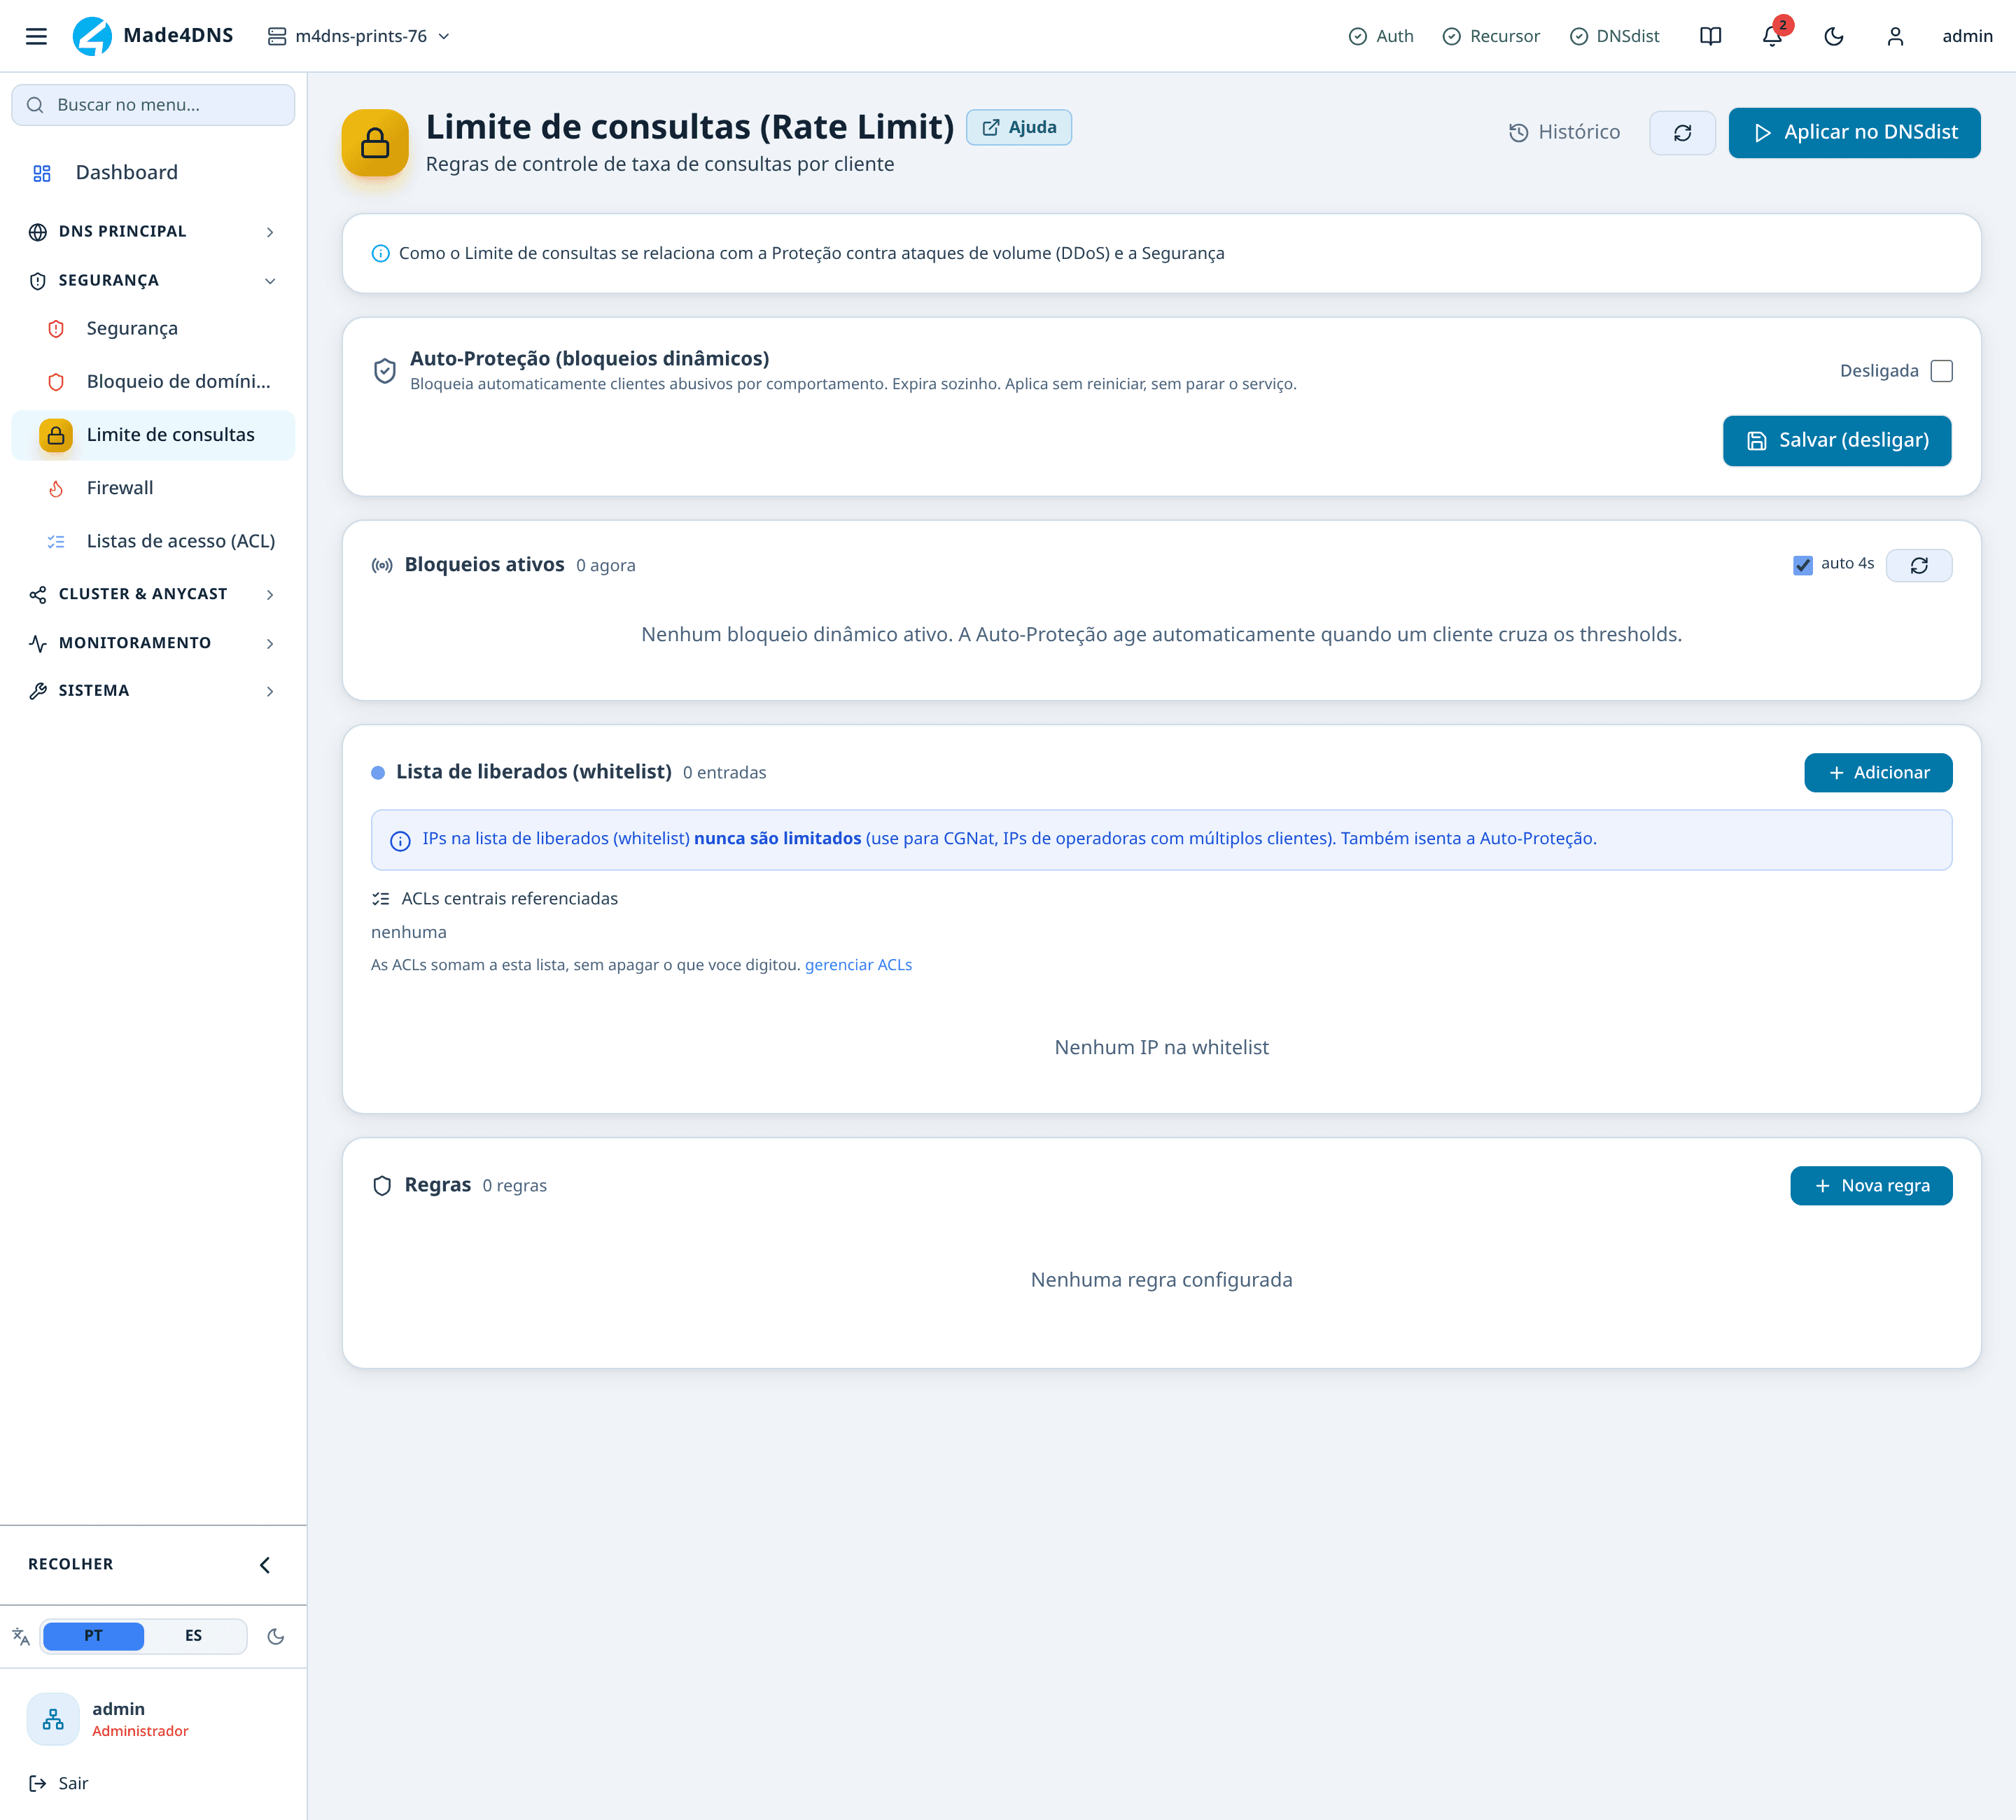
Contém por volume, sem precisar saber se o cliente é malicioso. É a defesa que não depende de detectar nada.
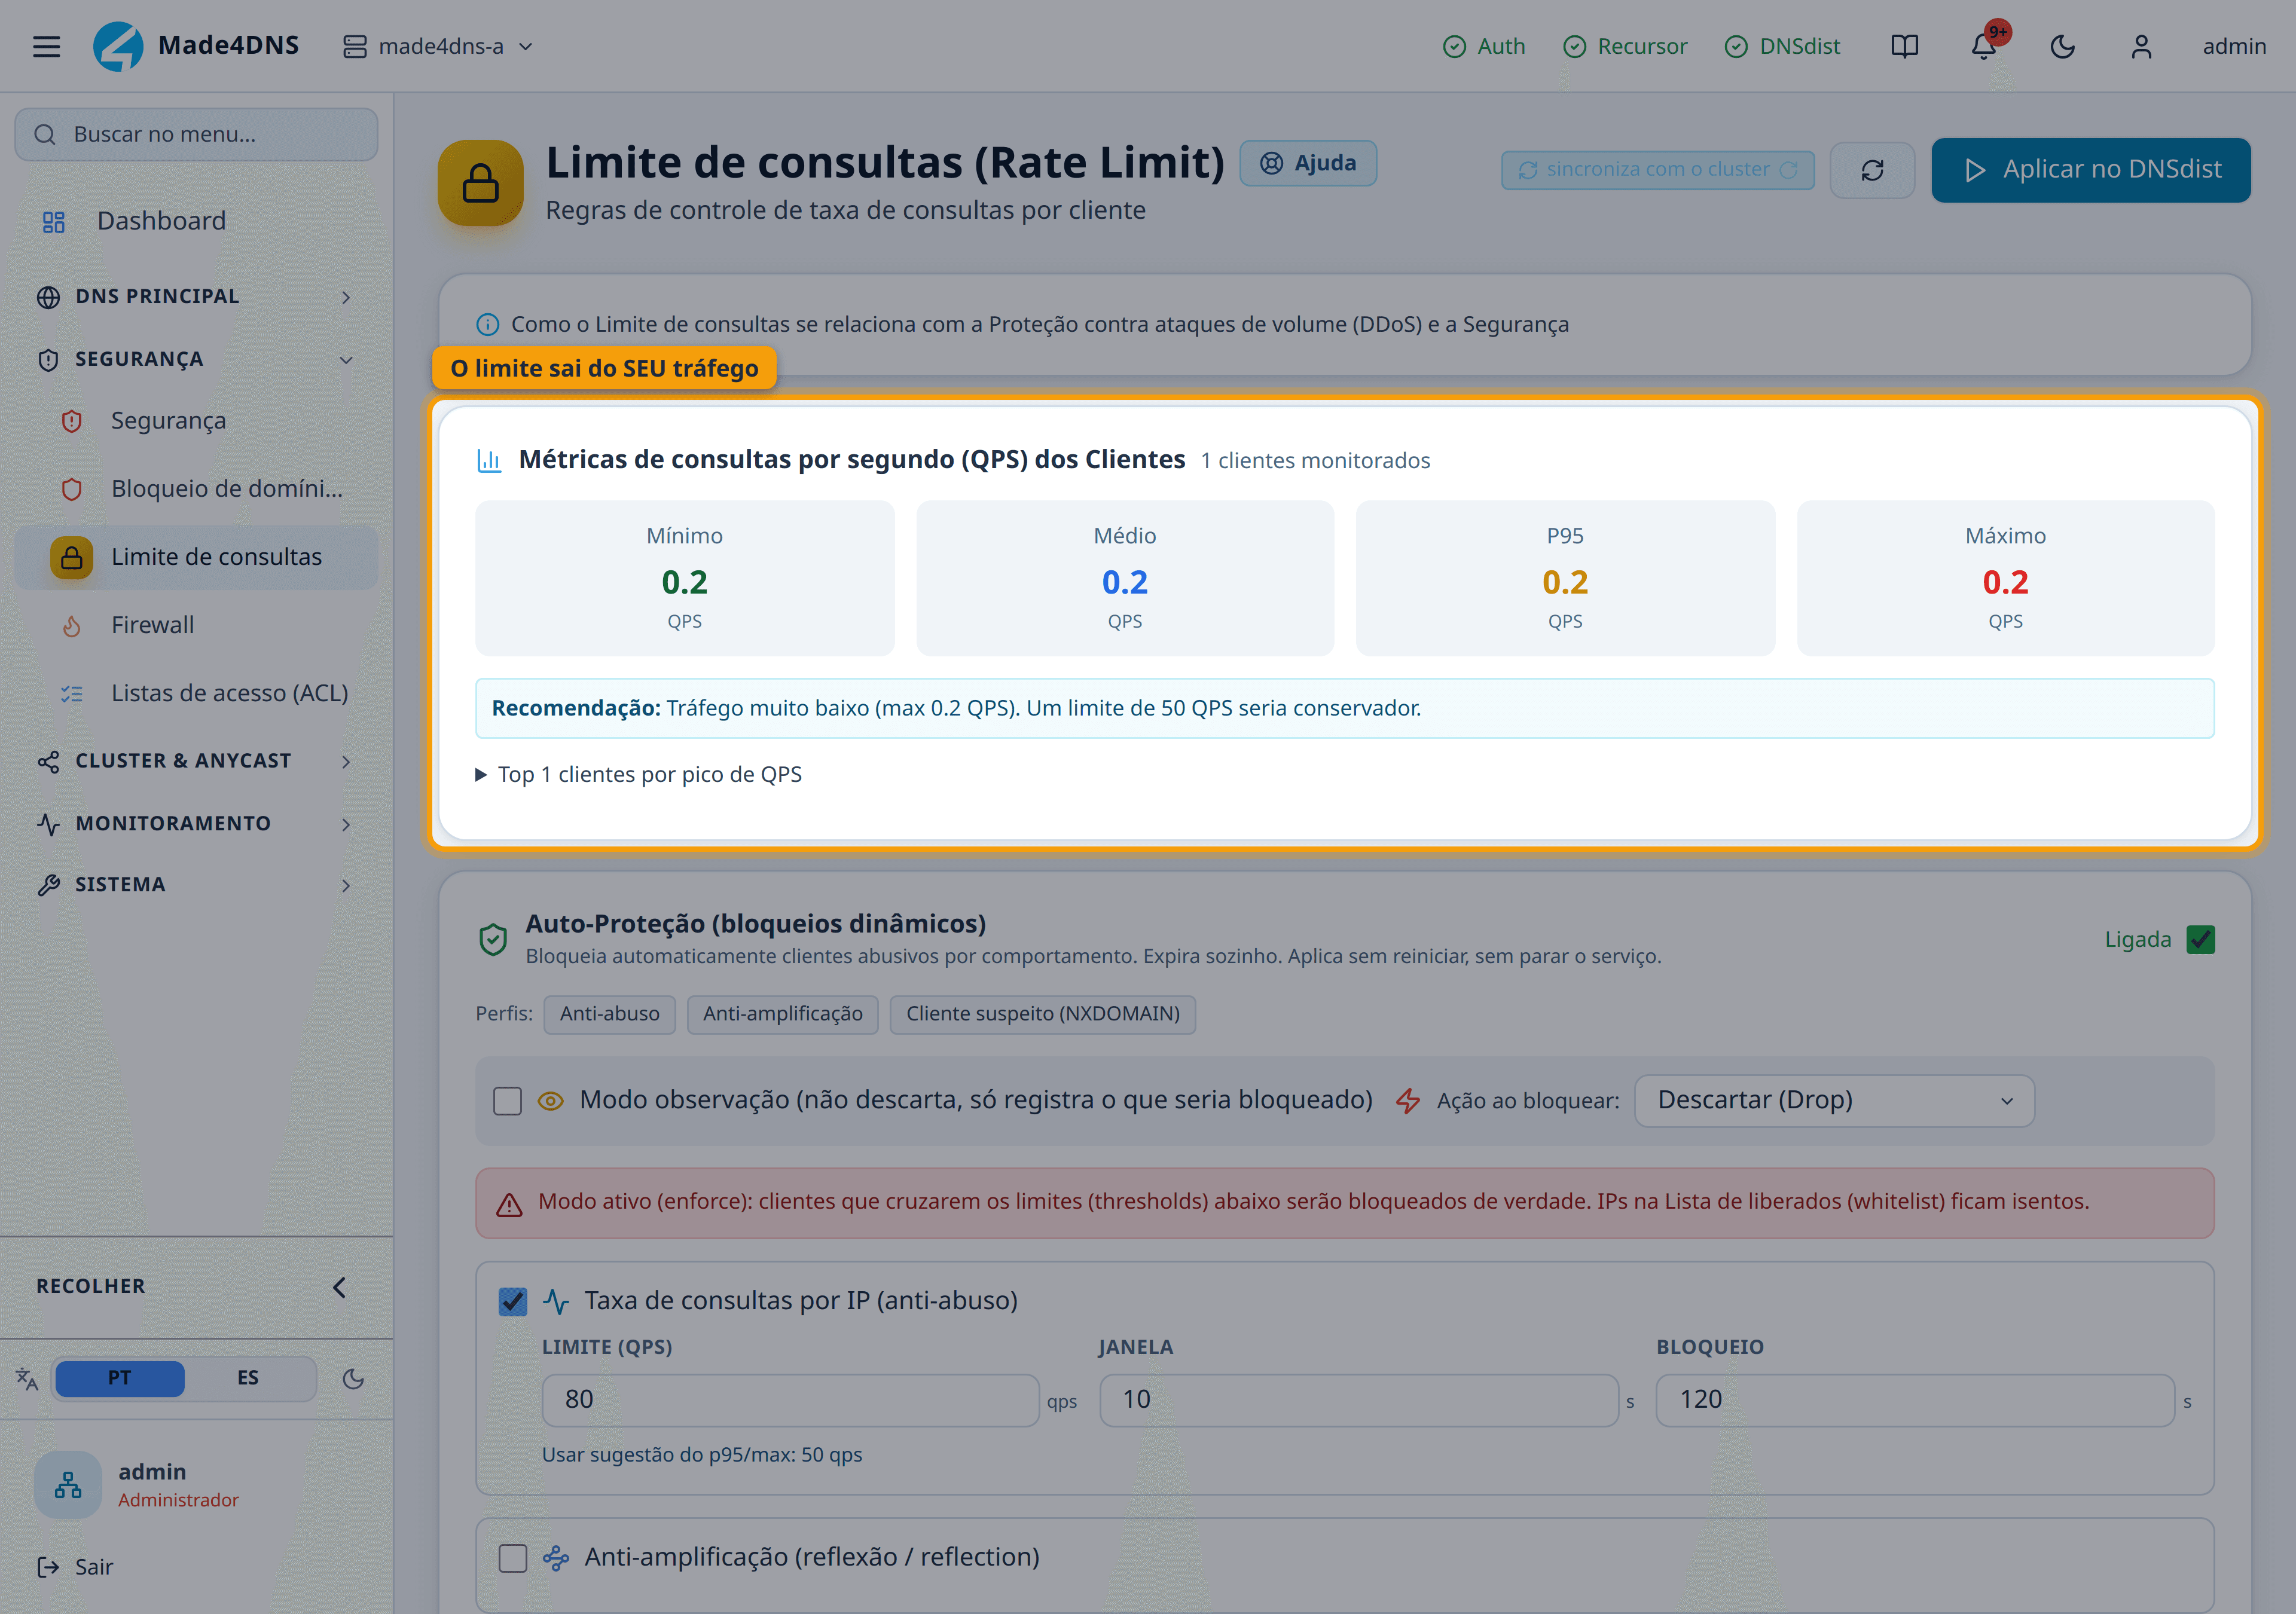
A tela mede o que os seus clientes realmente fazem (mínimo, médio, p95 e máximo) e sugere um limite a partir disso.
É o caminho certo: um limite copiado de outro provedor ou tirado do nada ou não protege nada, ou derruba cliente legítimo. Comece pela sugestão.
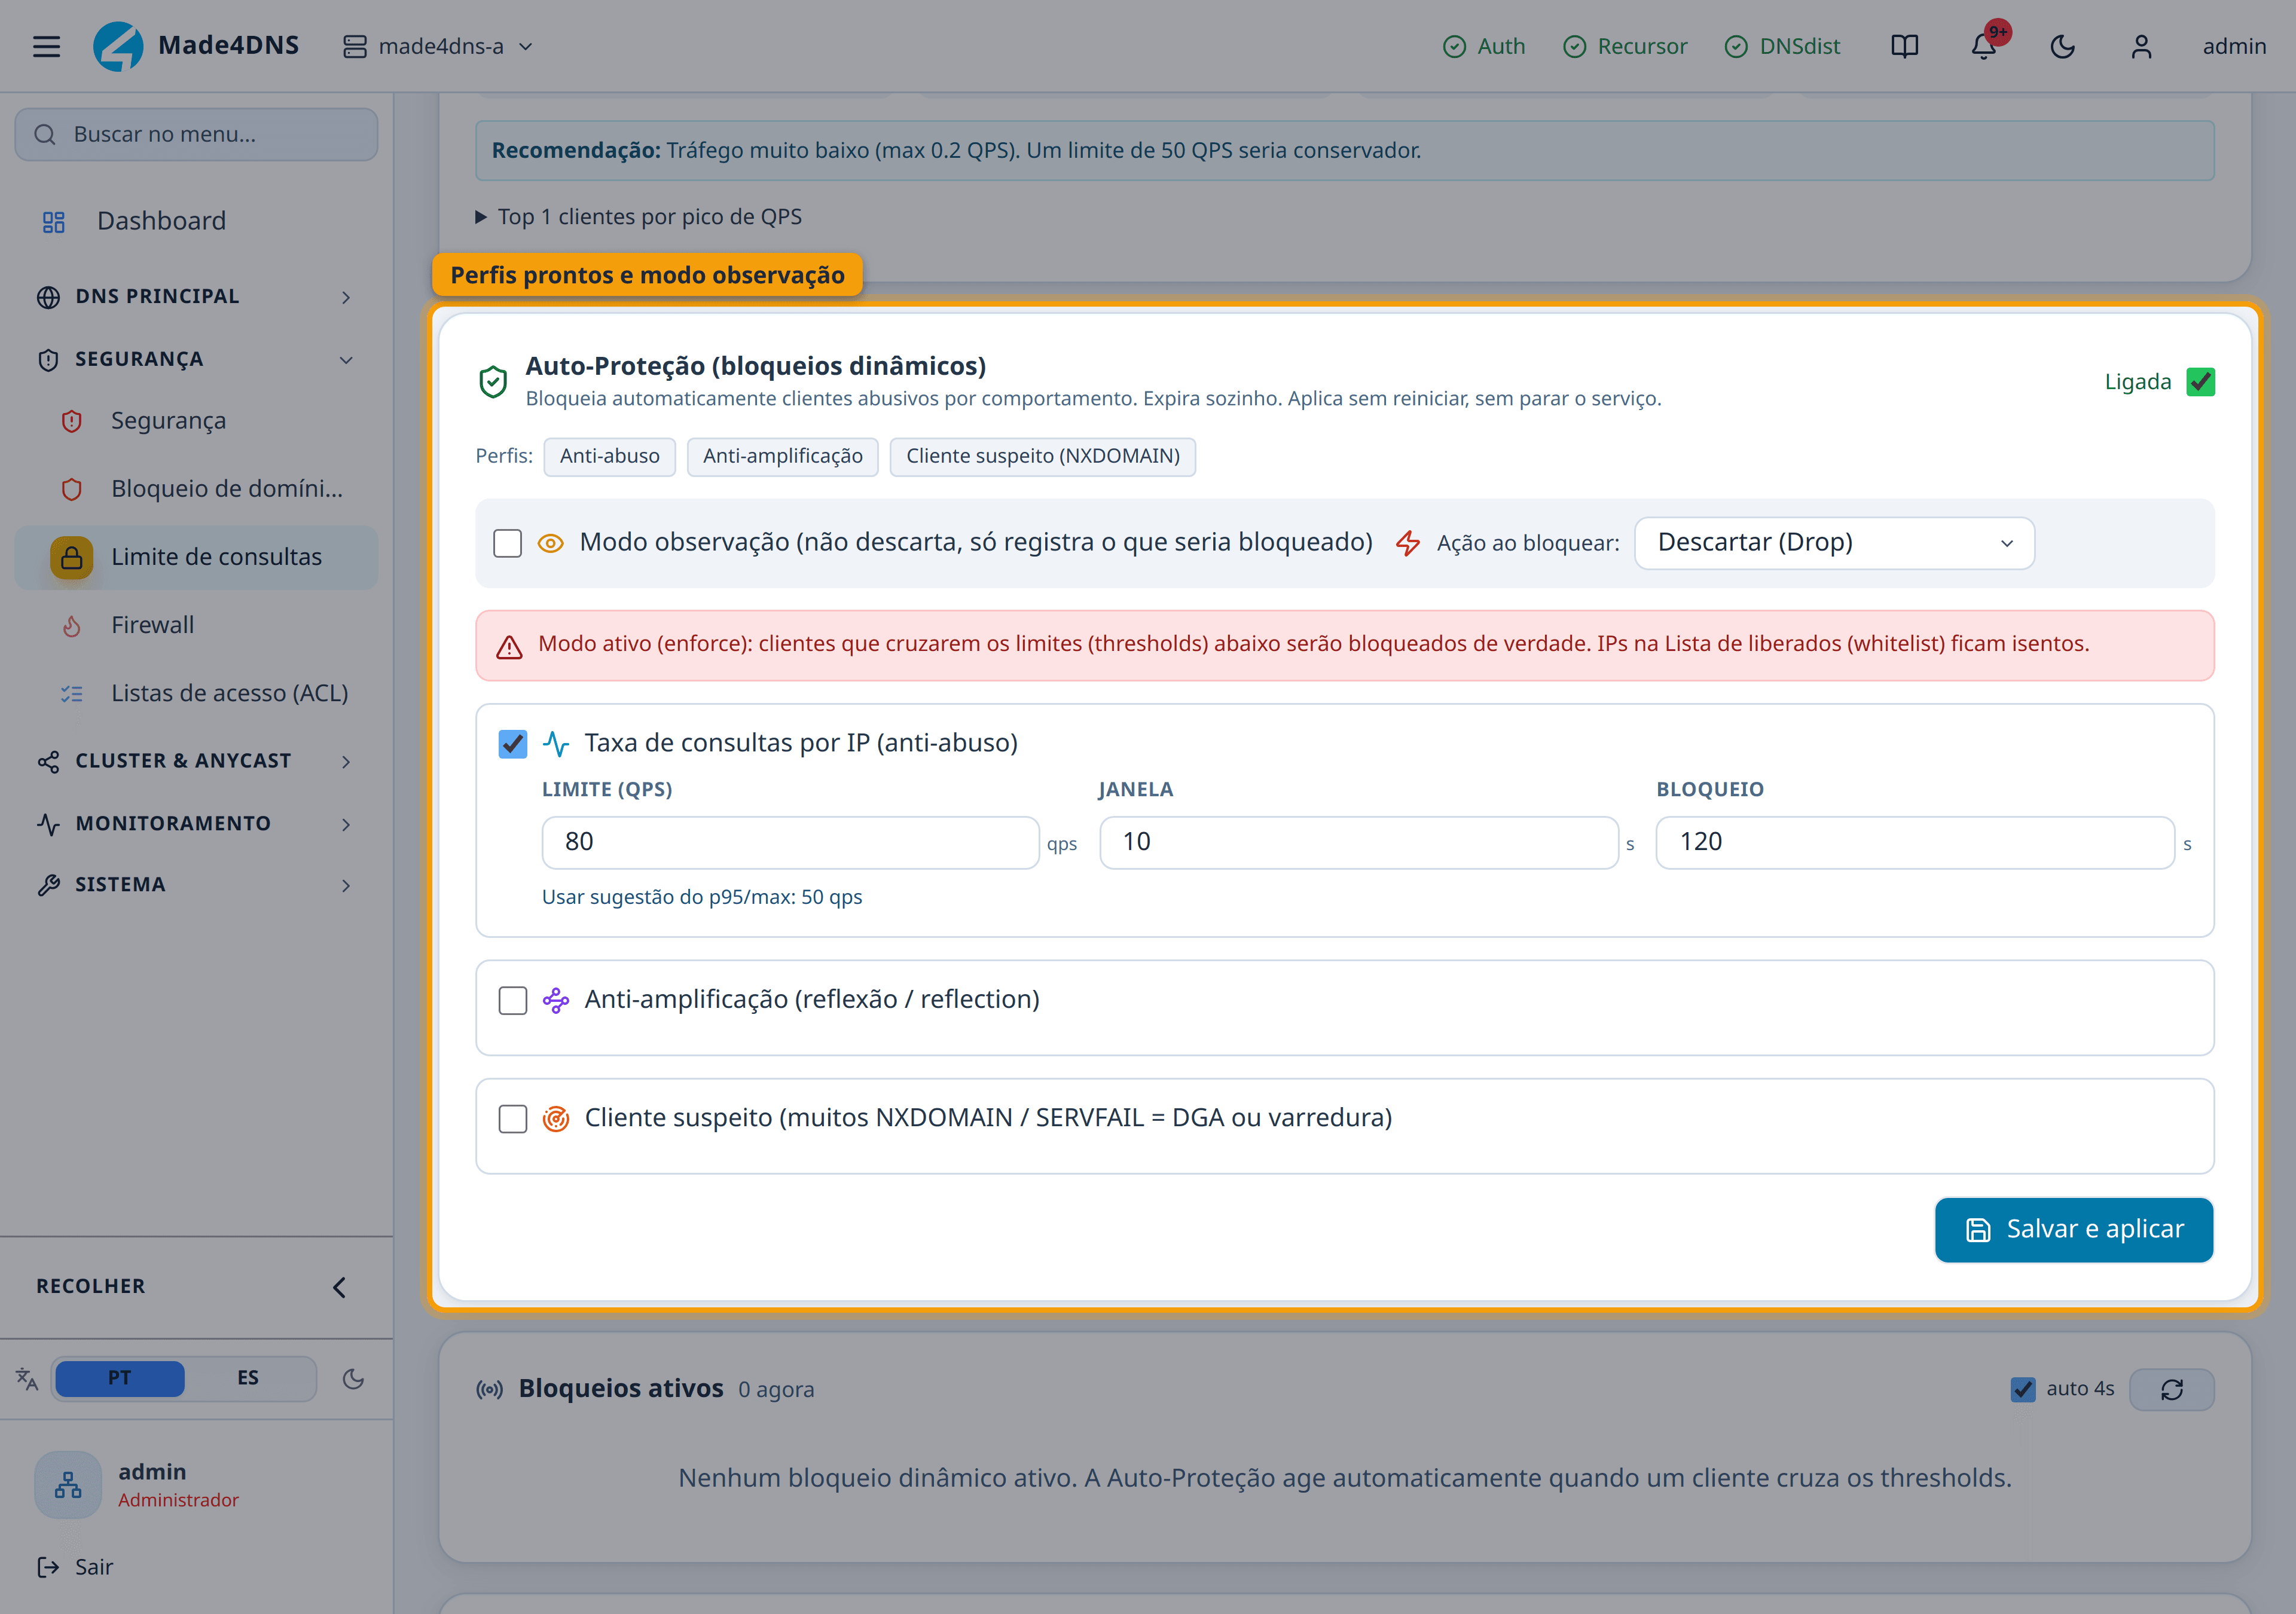
Três perfis cobrem os casos comuns: abuso por volume, amplificação e cliente suspeito.
O que merece atenção é o modo observação: ele registra o que seria bloqueado sem bloquear nada. Ligue primeiro em observação, olhe por alguns dias quem apareceria, e só então passe para o modo ativo. É a diferença entre ajustar um limite e descobrir na reclamação que ele estava apertado demais.
Ao lado, a ação ao bloquear decide o que o cliente sente: descartar em silêncio ou responder pedindo que ele tente por outro caminho.
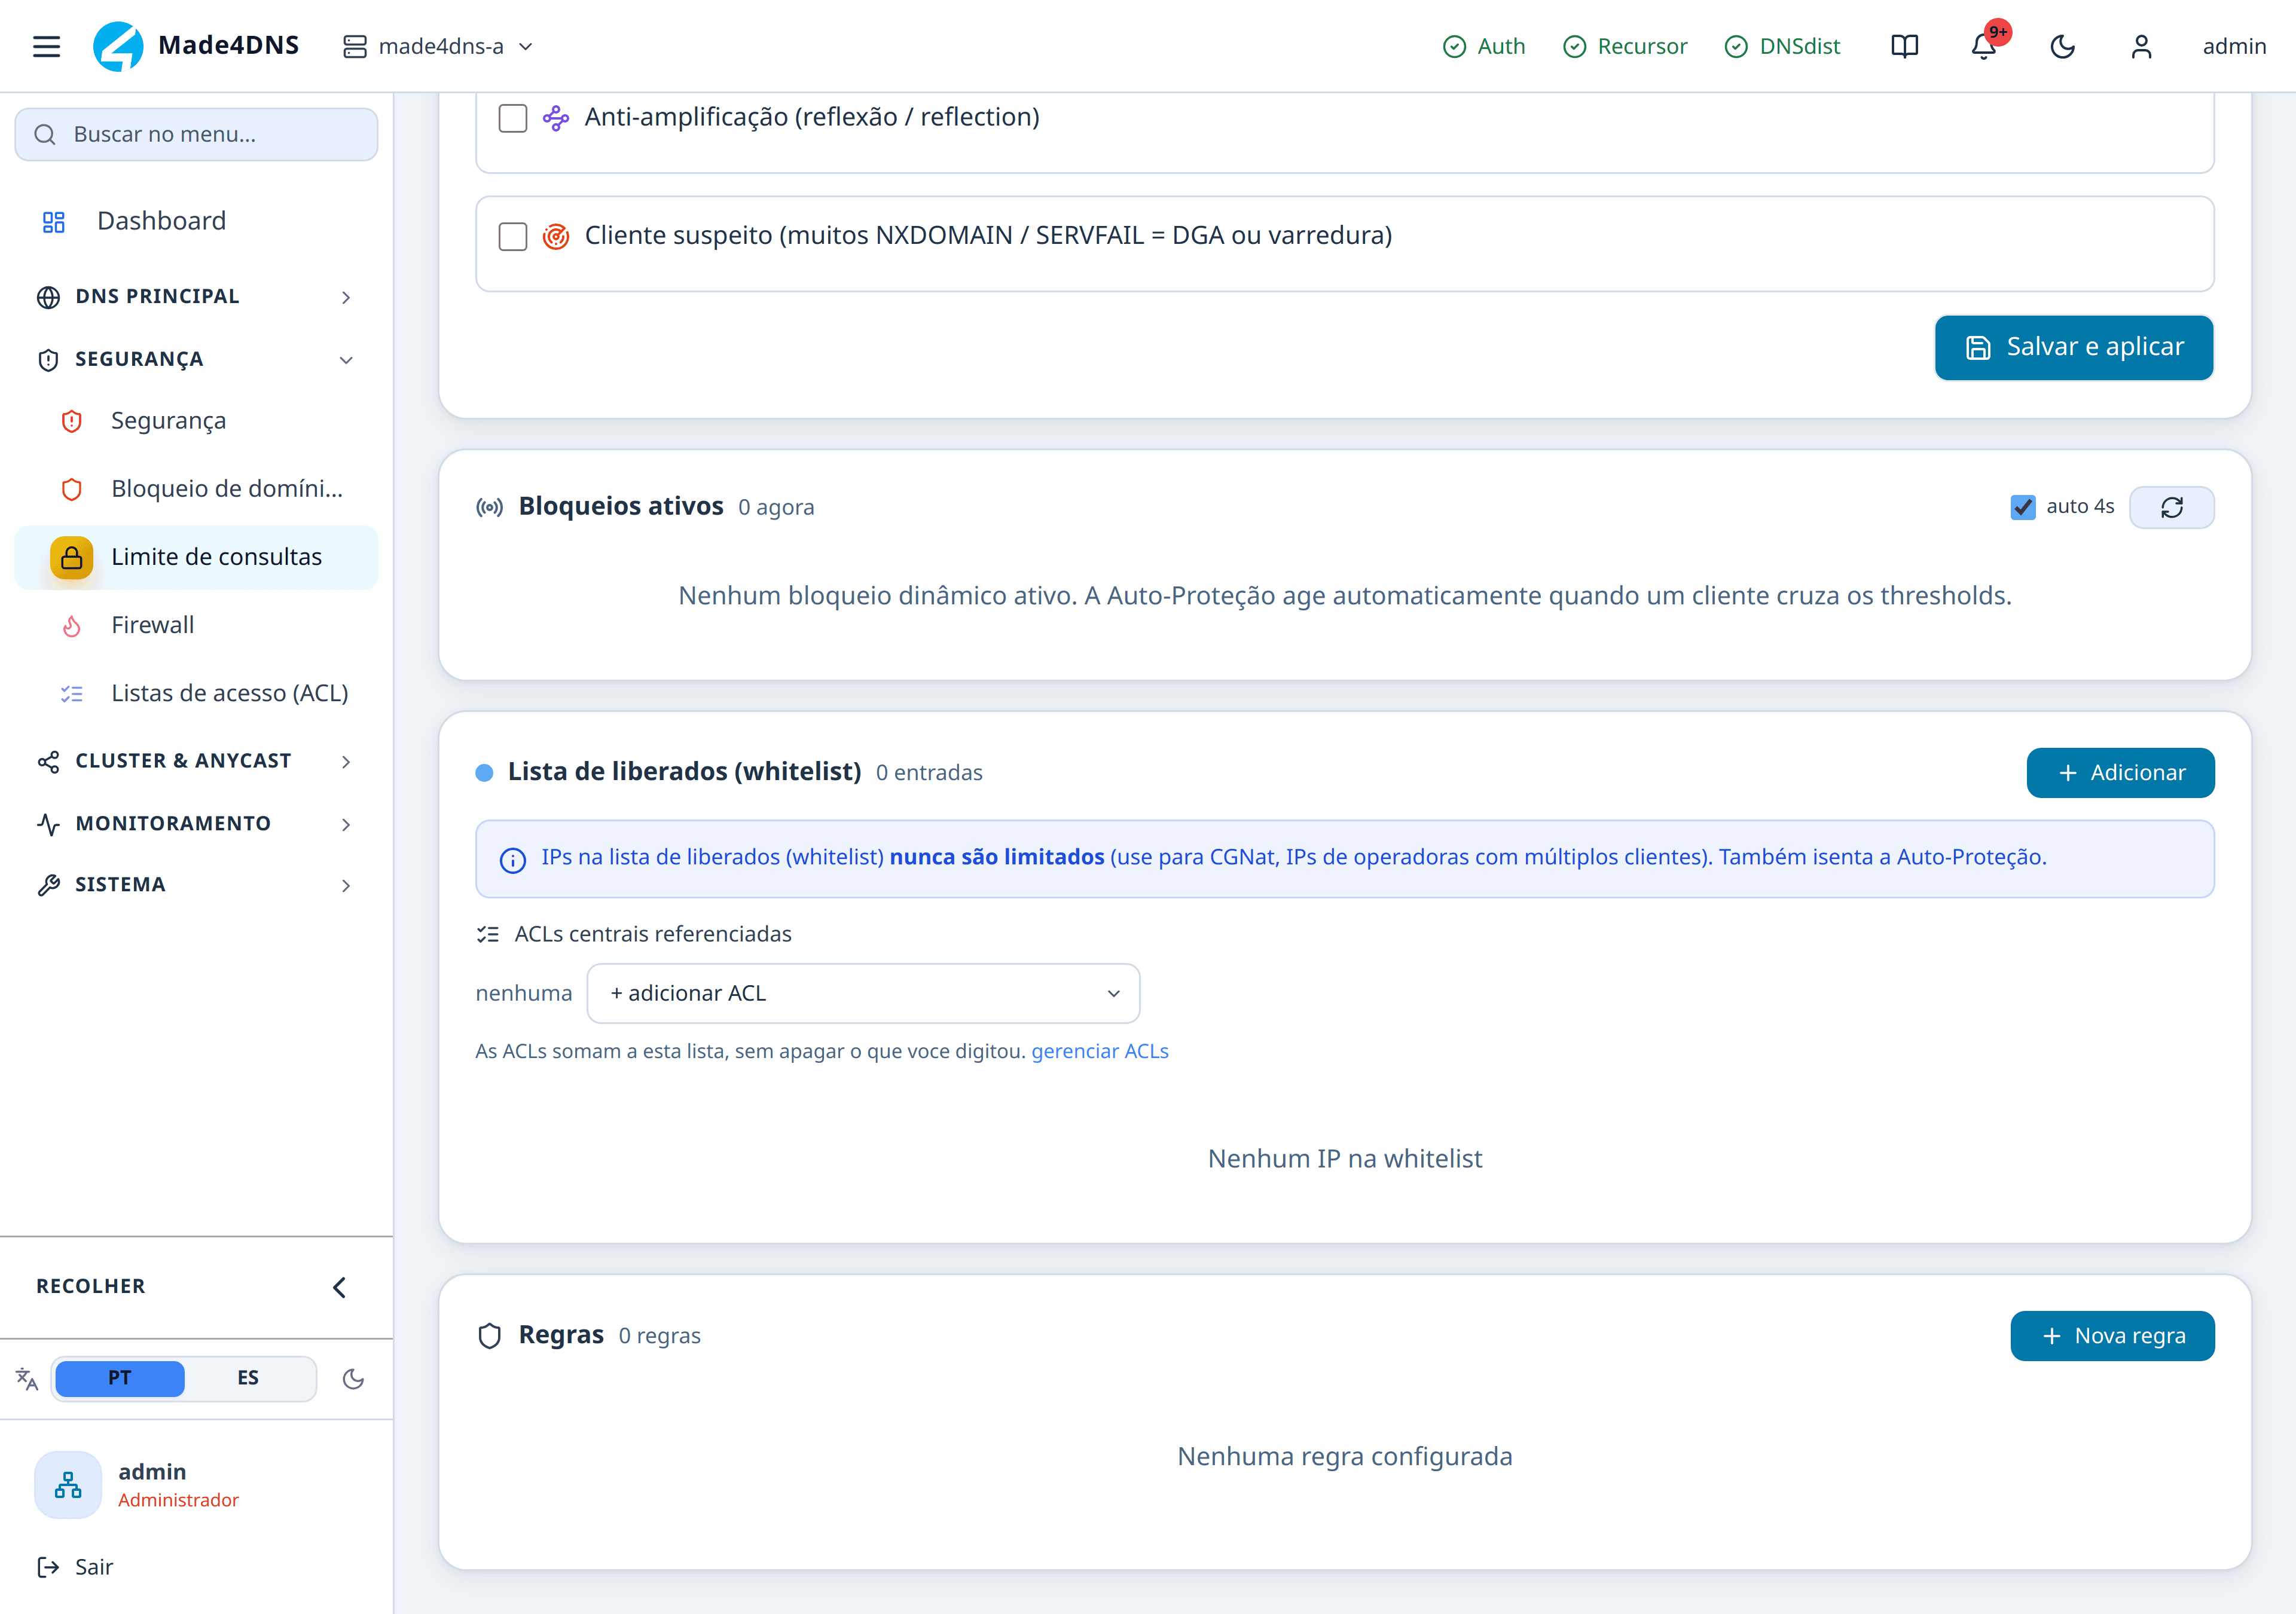
Cada proteção tem seu próprio limite, janela de medição e tempo de bloqueio. Endereços numa lista de liberados ficam isentos, é onde entram os seus próprios servidores e os grandes resolvedores parceiros.
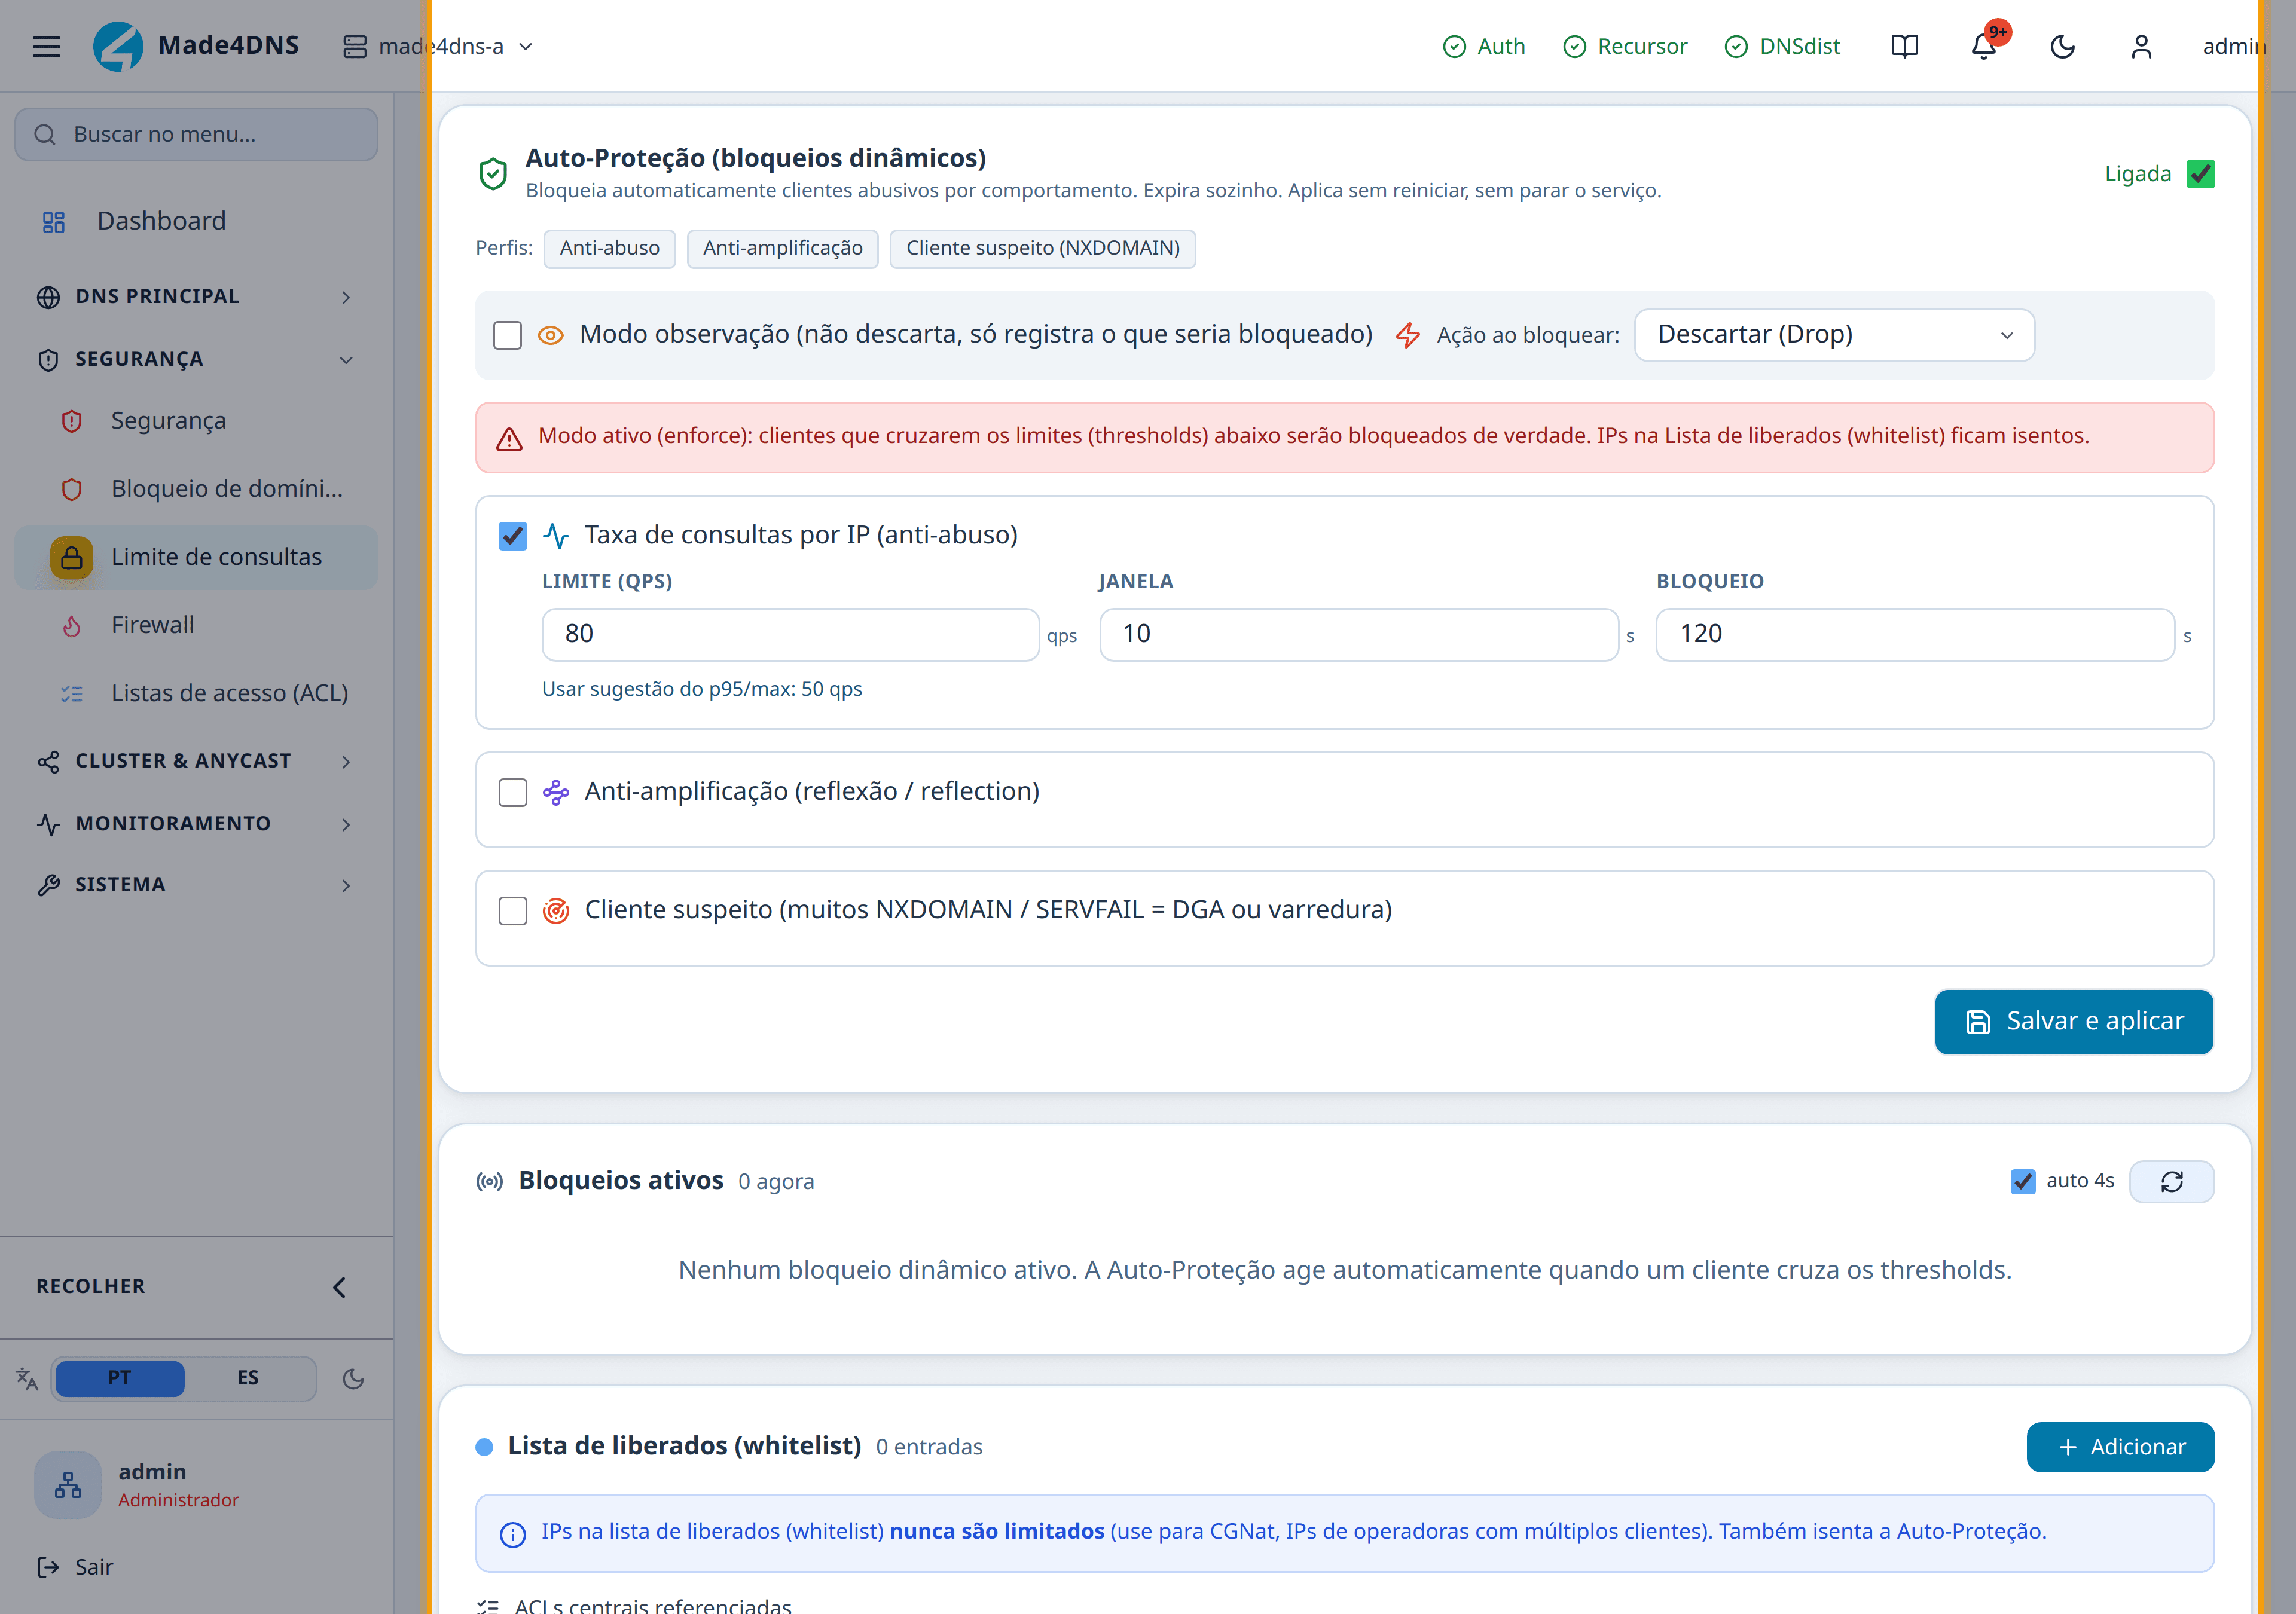
Editar aqui grava a regra; ela só passa a agir depois de aplicada na camada de entrada. Sem esse clique, a tela mostra uma configuração que o serviço não está usando.
O que esta tela resolve
A ACL responde "quem pode consultar". Esta tela responde "quanto cada um pode consultar". São camadas complementares: um cliente pode estar dentro da faixa autorizada e ainda gerar volume anormal, por equipamento infectado, laço de configuração ou abuso.
As cinco ações possíveis
O campo mais importante de uma regra é a ação: é ela que define o que acontece com a consulta que excede o limite.
| Ação | O que faz | Quando usar |
|---|---|---|
| Forçar TCP | Obriga o cliente a repetir a consulta por TCP | Recomendada. Derruba falsificação de origem sem punir cliente legítimo, que repete a consulta de forma transparente |
| Descartar em silêncio | A consulta some, o cliente não recebe resposta | Abuso confirmado |
| Recusar explicitamente | Responde com recusa | Quando você quer que o cliente saiba que foi negado |
| Atrasar resposta | Acrescenta latência artificial | Desincentiva o abuso sem cortar |
| Só avisar | Apenas registra, não bloqueia | Comece por aqui para observar antes de agir |
Criar uma regra
Há modelos prontos que preenchem os campos de uma vez, para os casos mais comuns: contenção de abuso, cliente suspeito e apenas monitoramento.
| Campo | Observação |
|---|---|
| Nome | Só identificação |
| Alvo | IP ou faixa em CIDR, define a quem a regra se aplica |
| Max QPS | Consultas por segundo por cliente acima das quais a ação dispara |
| Ação | As cinco acima |
| IP Compartilhado (NAT/CGNat) | Marca que aquele endereço representa vários assinantes |
| Notas / Motivo | Texto livre, documental |
Marcar IP compartilhado muda a recomendação
Um endereço compartilhado representa muitos assinantes atrás do mesmo IP. Bloqueá-lo derruba todos de uma vez. Ao marcar a opção, a tela recomenda liberar o endereço ou usar a ação Só avisar em vez de bloquear.
Se o alvo já estiver na lista de liberados, a tela avisa que a regra não terá efeito.
O atalho que evita afetar cliente legítimo
A partir da lista de clientes observados, há um atalho que cria a regra já com o limite calculado sobre o comportamento daquele cliente, usando um percentil alto do próprio histórico dele, em vez de um número arbitrário.
É o caminho recomendado: parte do que o cliente realmente faz.
Lista de liberados
Endereços que nunca são afetados por nenhuma regra. Aceita listas de acesso centrais, o que evita repetir os mesmos IPs em várias telas.
As regras não valem ao salvar
Salvar grava a regra. É preciso aplicar para que ela passe a valer. É o mesmo padrão do Firewall: o que está gravado não é necessariamente o que está rodando.
Como definir o limiar
Meça o volume por origem em um dia típico, no horário de pico, use o registro de consultas e o Dashboard.
Crie a regra com a ação Só avisar e o limiar com folga sobre o pico observado.
Acompanhe alguns dias. O objetivo é pegar o comportamento anormal, não o cliente movimentado.
Só então troque para Forçar TCP, que é a ação gentil, e observe de novo.
Armadilhas
- Salvar não é aplicar.
- Limiar apertado demais gera chamado de "internet não funciona" em cliente legítimo, pior do que o abuso que você queria conter.
- Um endereço compartilhado bloqueado derruba muitos assinantes de uma vez.
- Regra cujo alvo está na lista de liberados não tem efeito.
- Para origem persistentemente abusiva, o caminho final é o firewall, mais barato que processar e descartar consulta por consulta.