
Criar uma zona primária
Hospedar um domínio próprio com chave de transferência e secundários autorizados.
Esta tarefa exige o perfil Administrador ou Gerente de Zonas. O Operador não enxerga a tela de Zonas.
Antes de começar
Uma zona O servidor que é a fonte da verdade de um domínio — quem hospeda as zonas próprias do provedor. exige IPv4 público no servidor: os servidores DNS do mundo precisam alcançá-lo diretamente. Endereço privado com tradução atende o papel recursivo, mas não o autoritativo.
Onde clicar, passo a passo
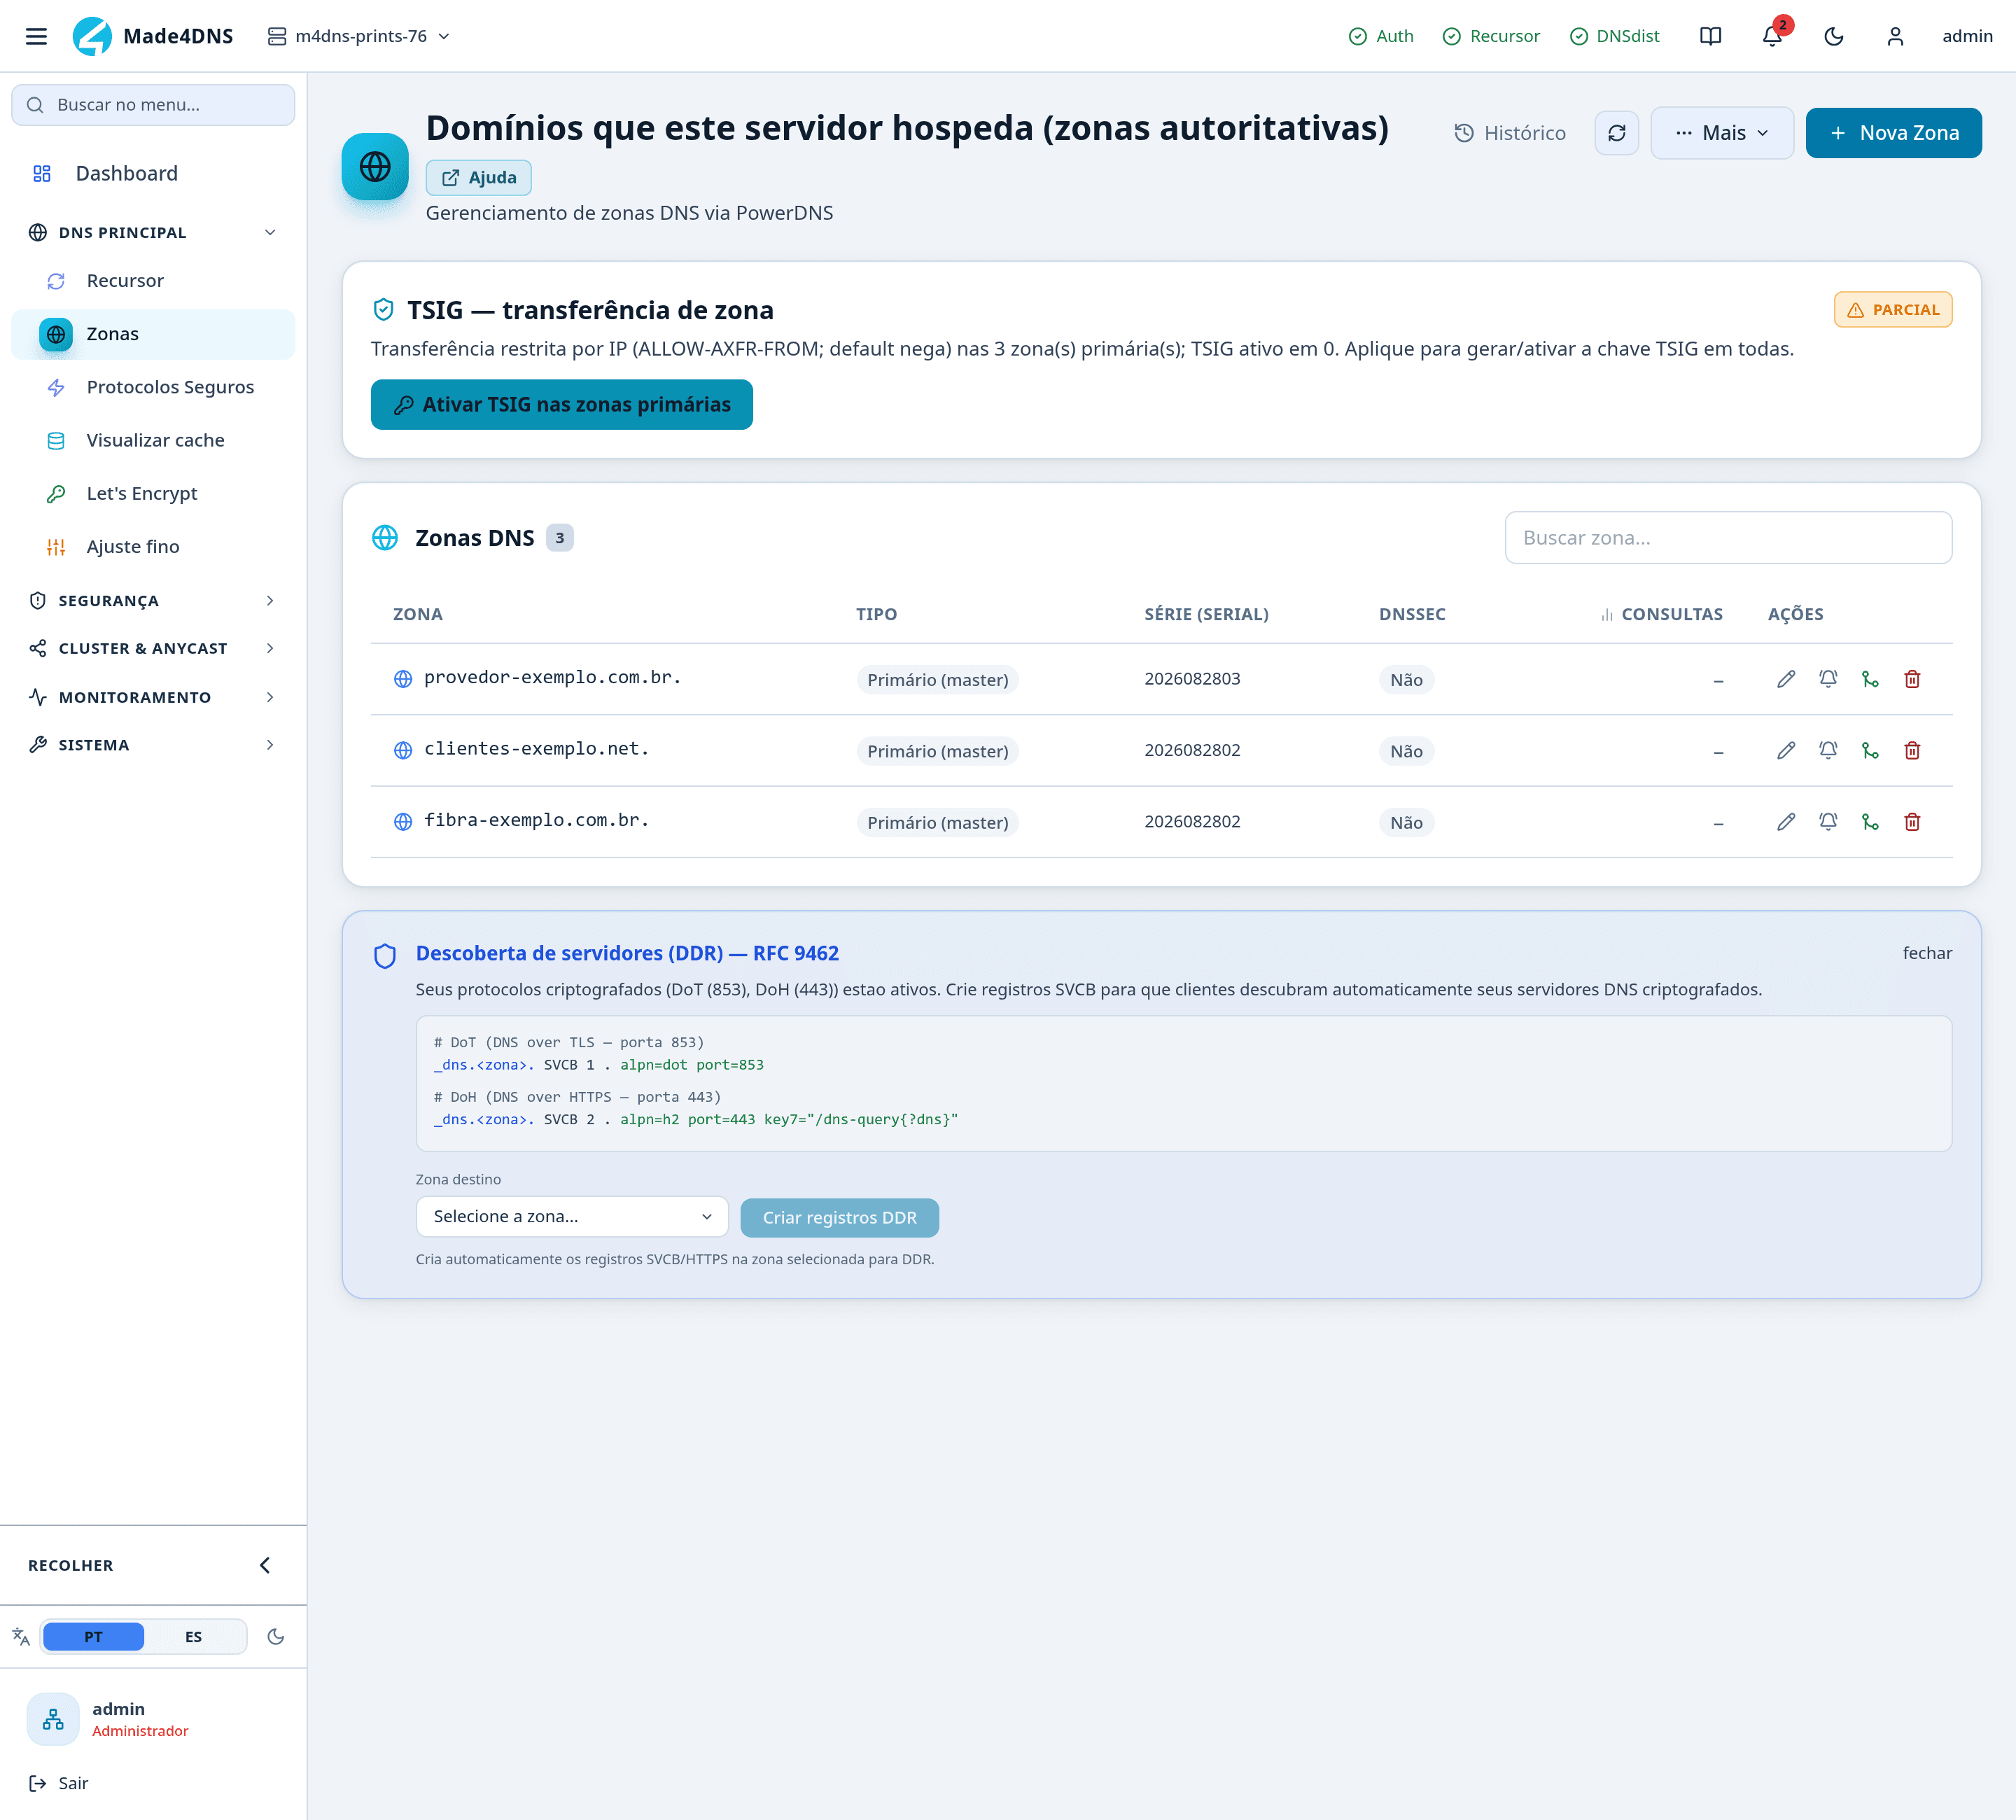
A tela lista as zonas que este servidor hospeda. Nova Zona cria uma do zero — para trazer uma zona que já existe em outro servidor, use importar por transferência ou por arquivo, na mesma tela.
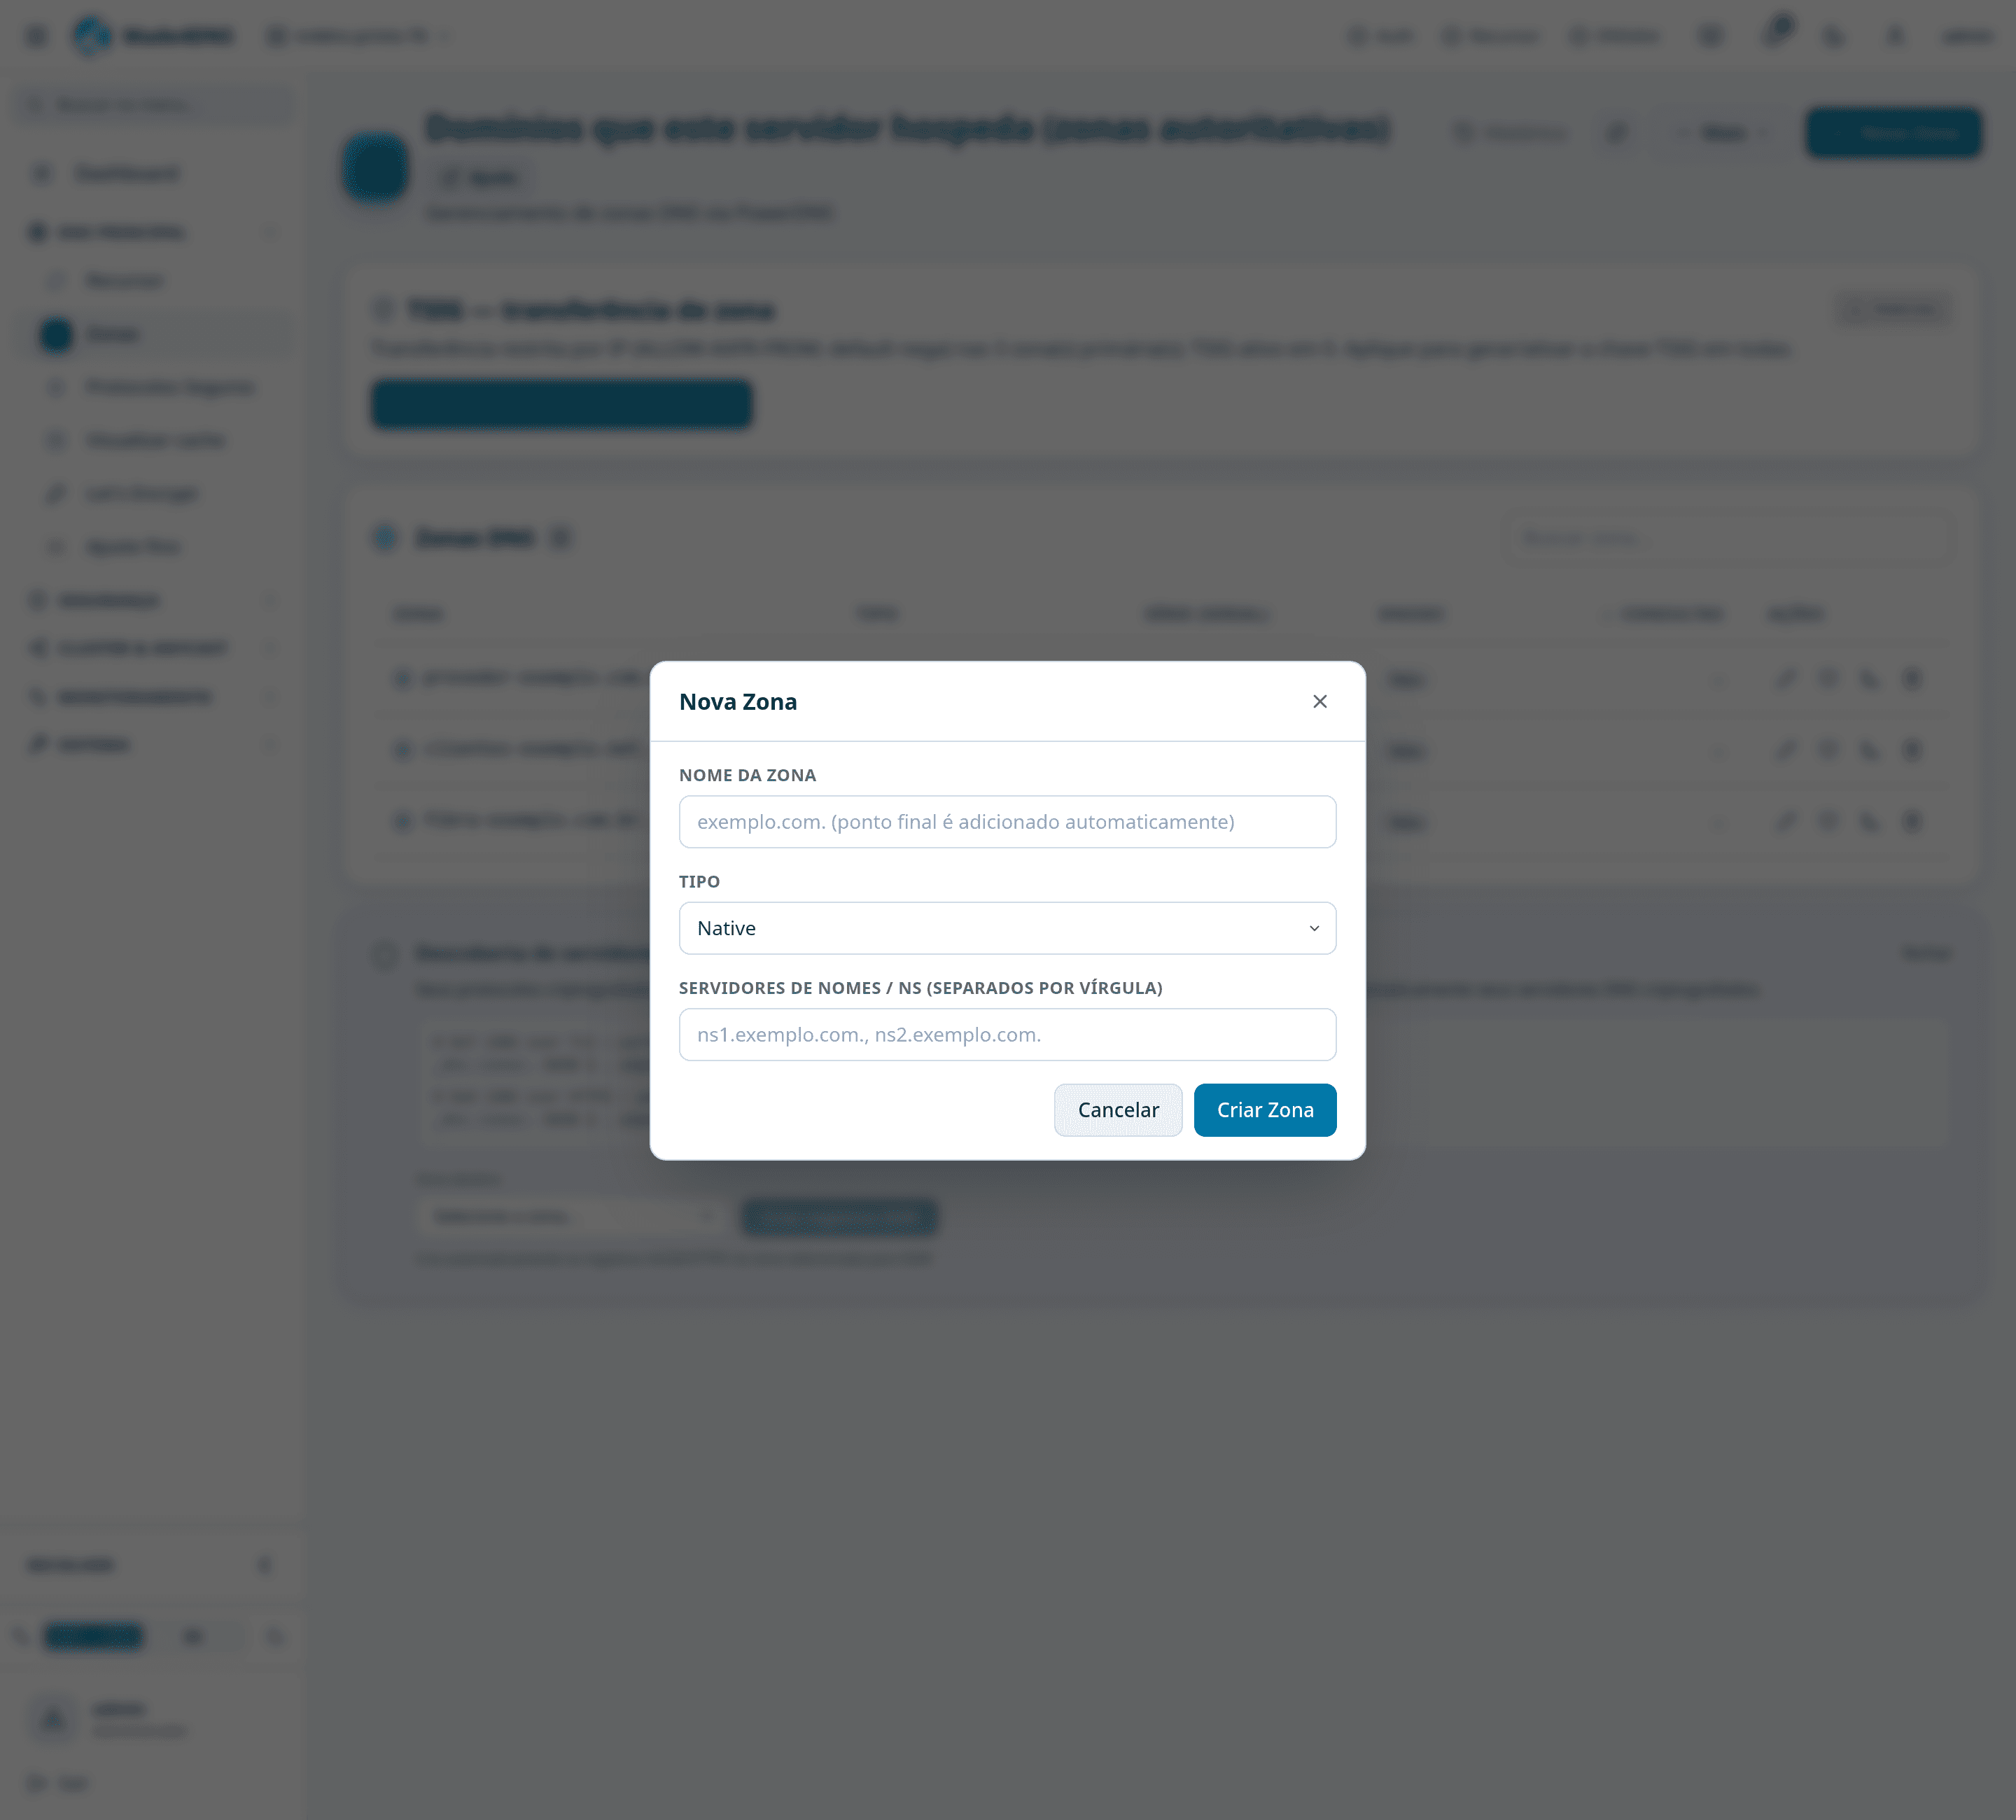
Os campos mudam conforme o tipo escolhido: uma zona secundária pede o endereço do primário; uma primária pede quem pode transferi-la. Preencha de cima para baixo.
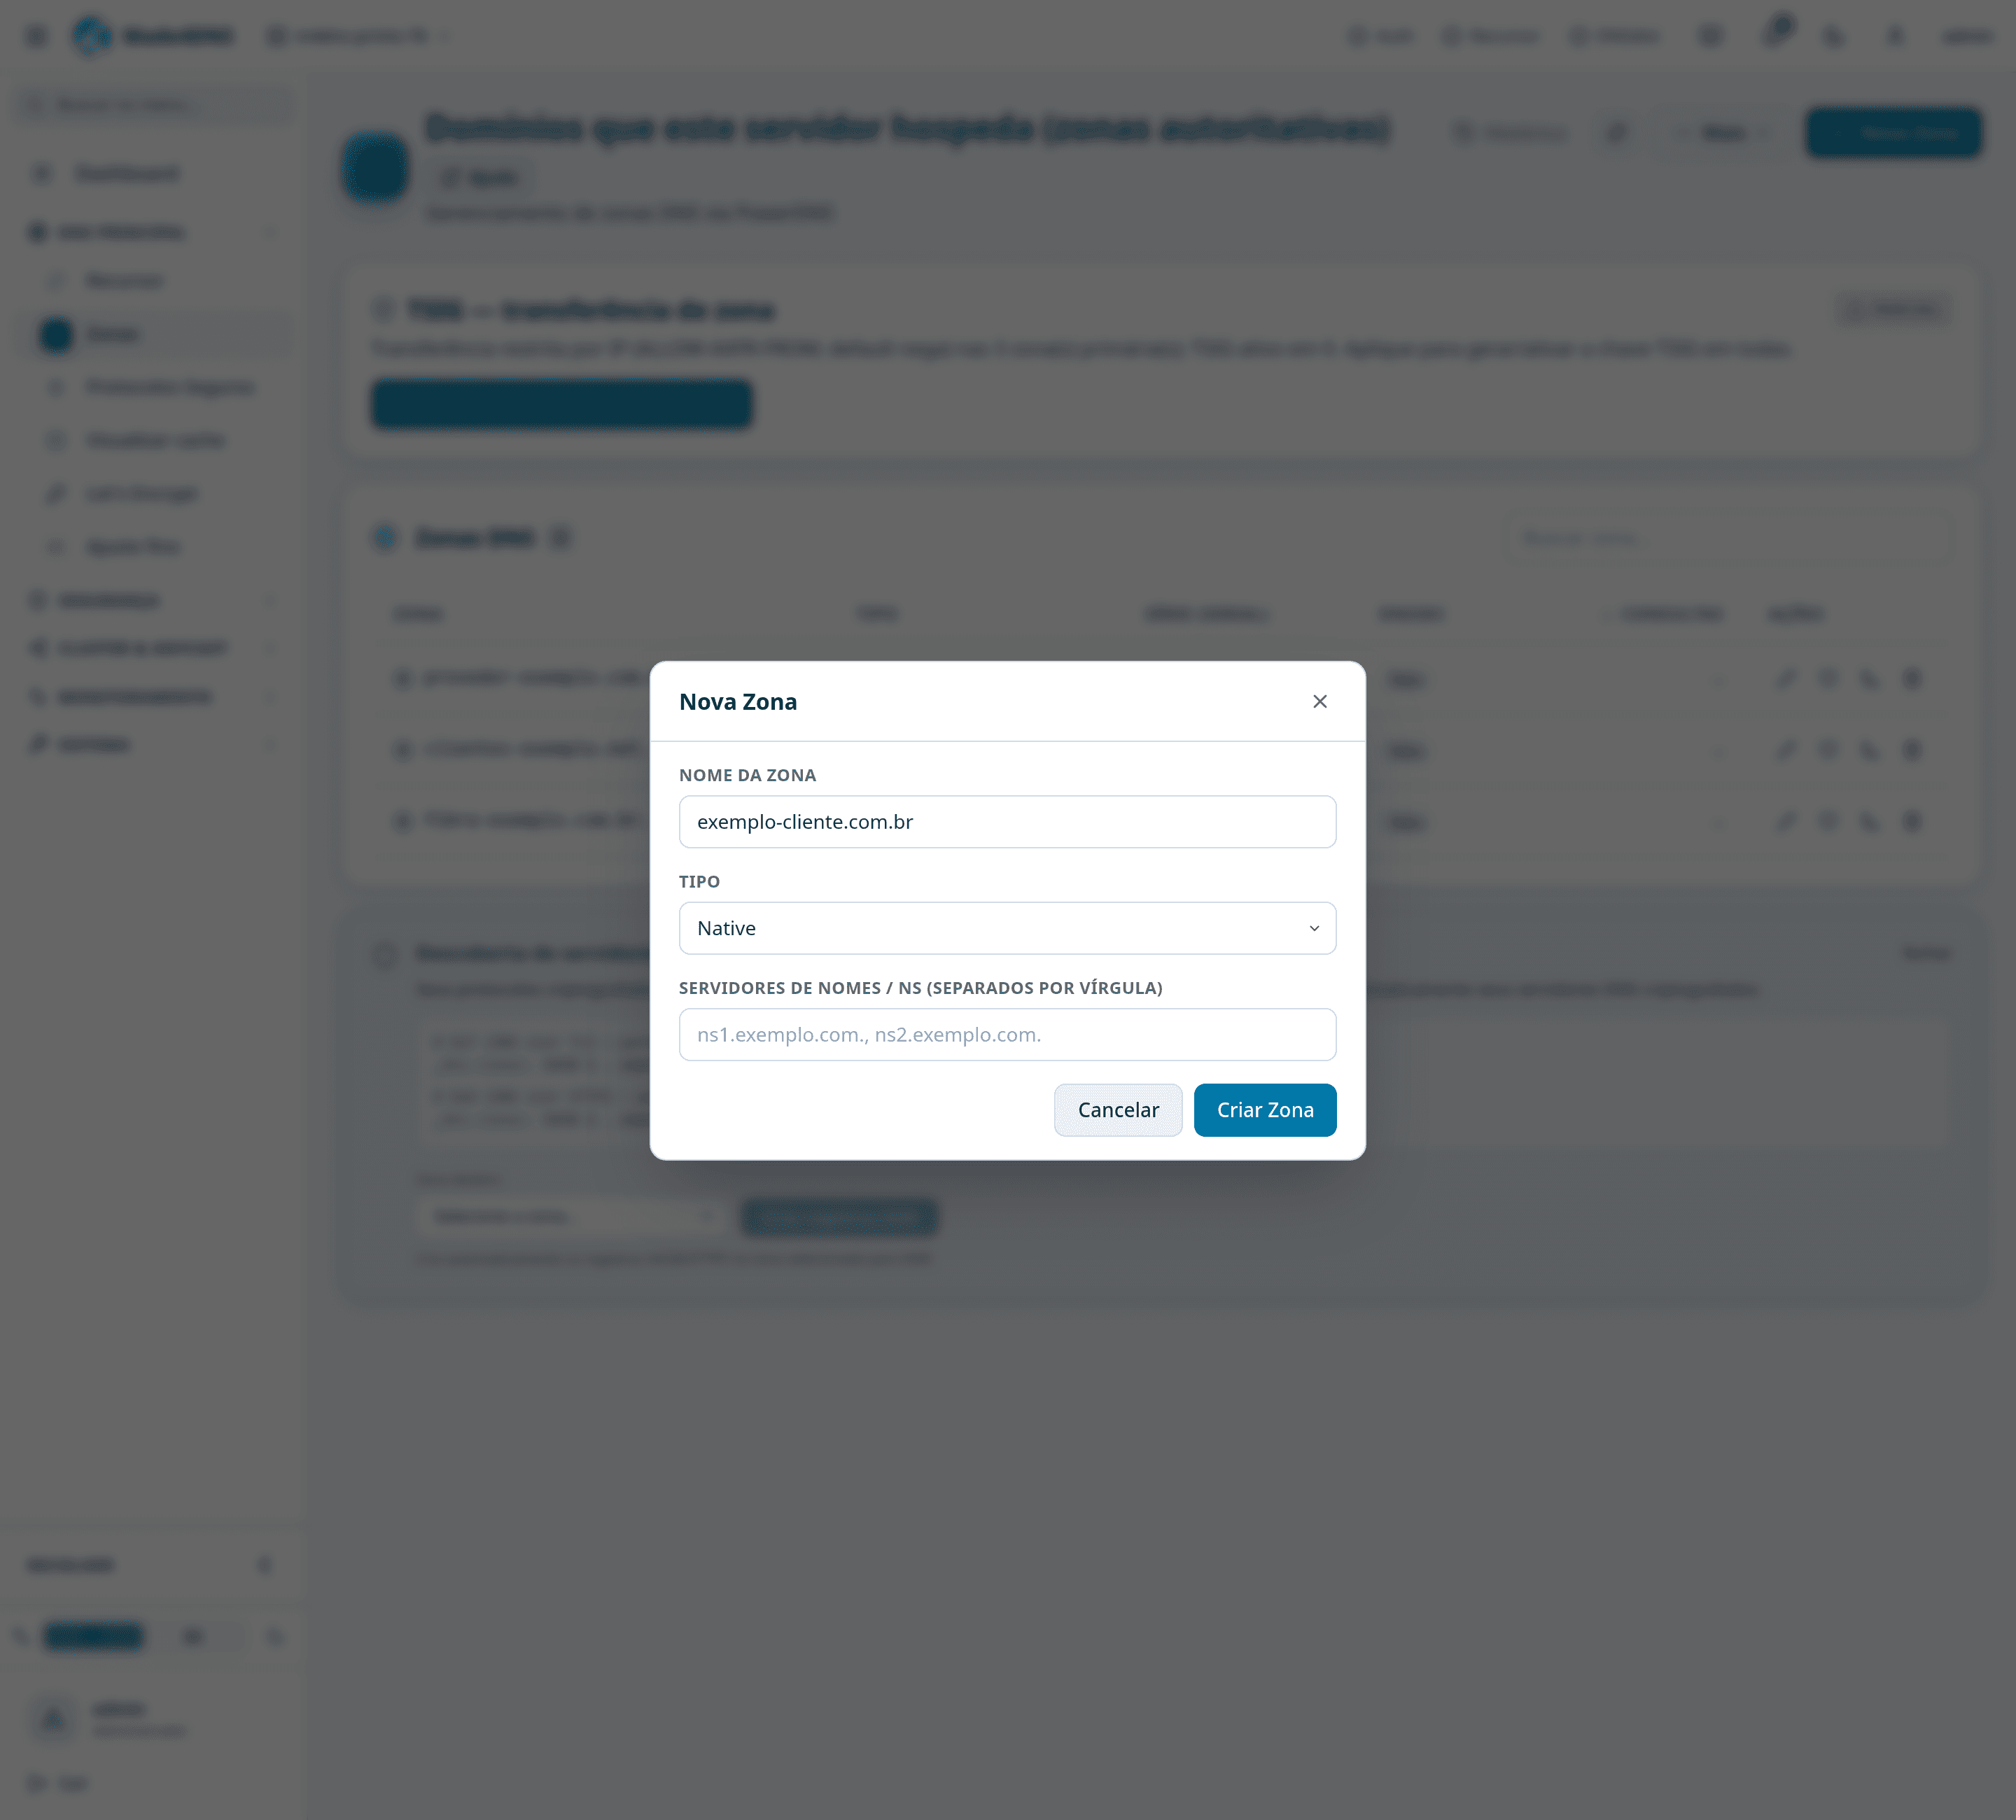
O domínio, sem o www. O ponto final é adicionado automaticamente — pode digitar
exemplo.com.br que vira exemplo.com.br..
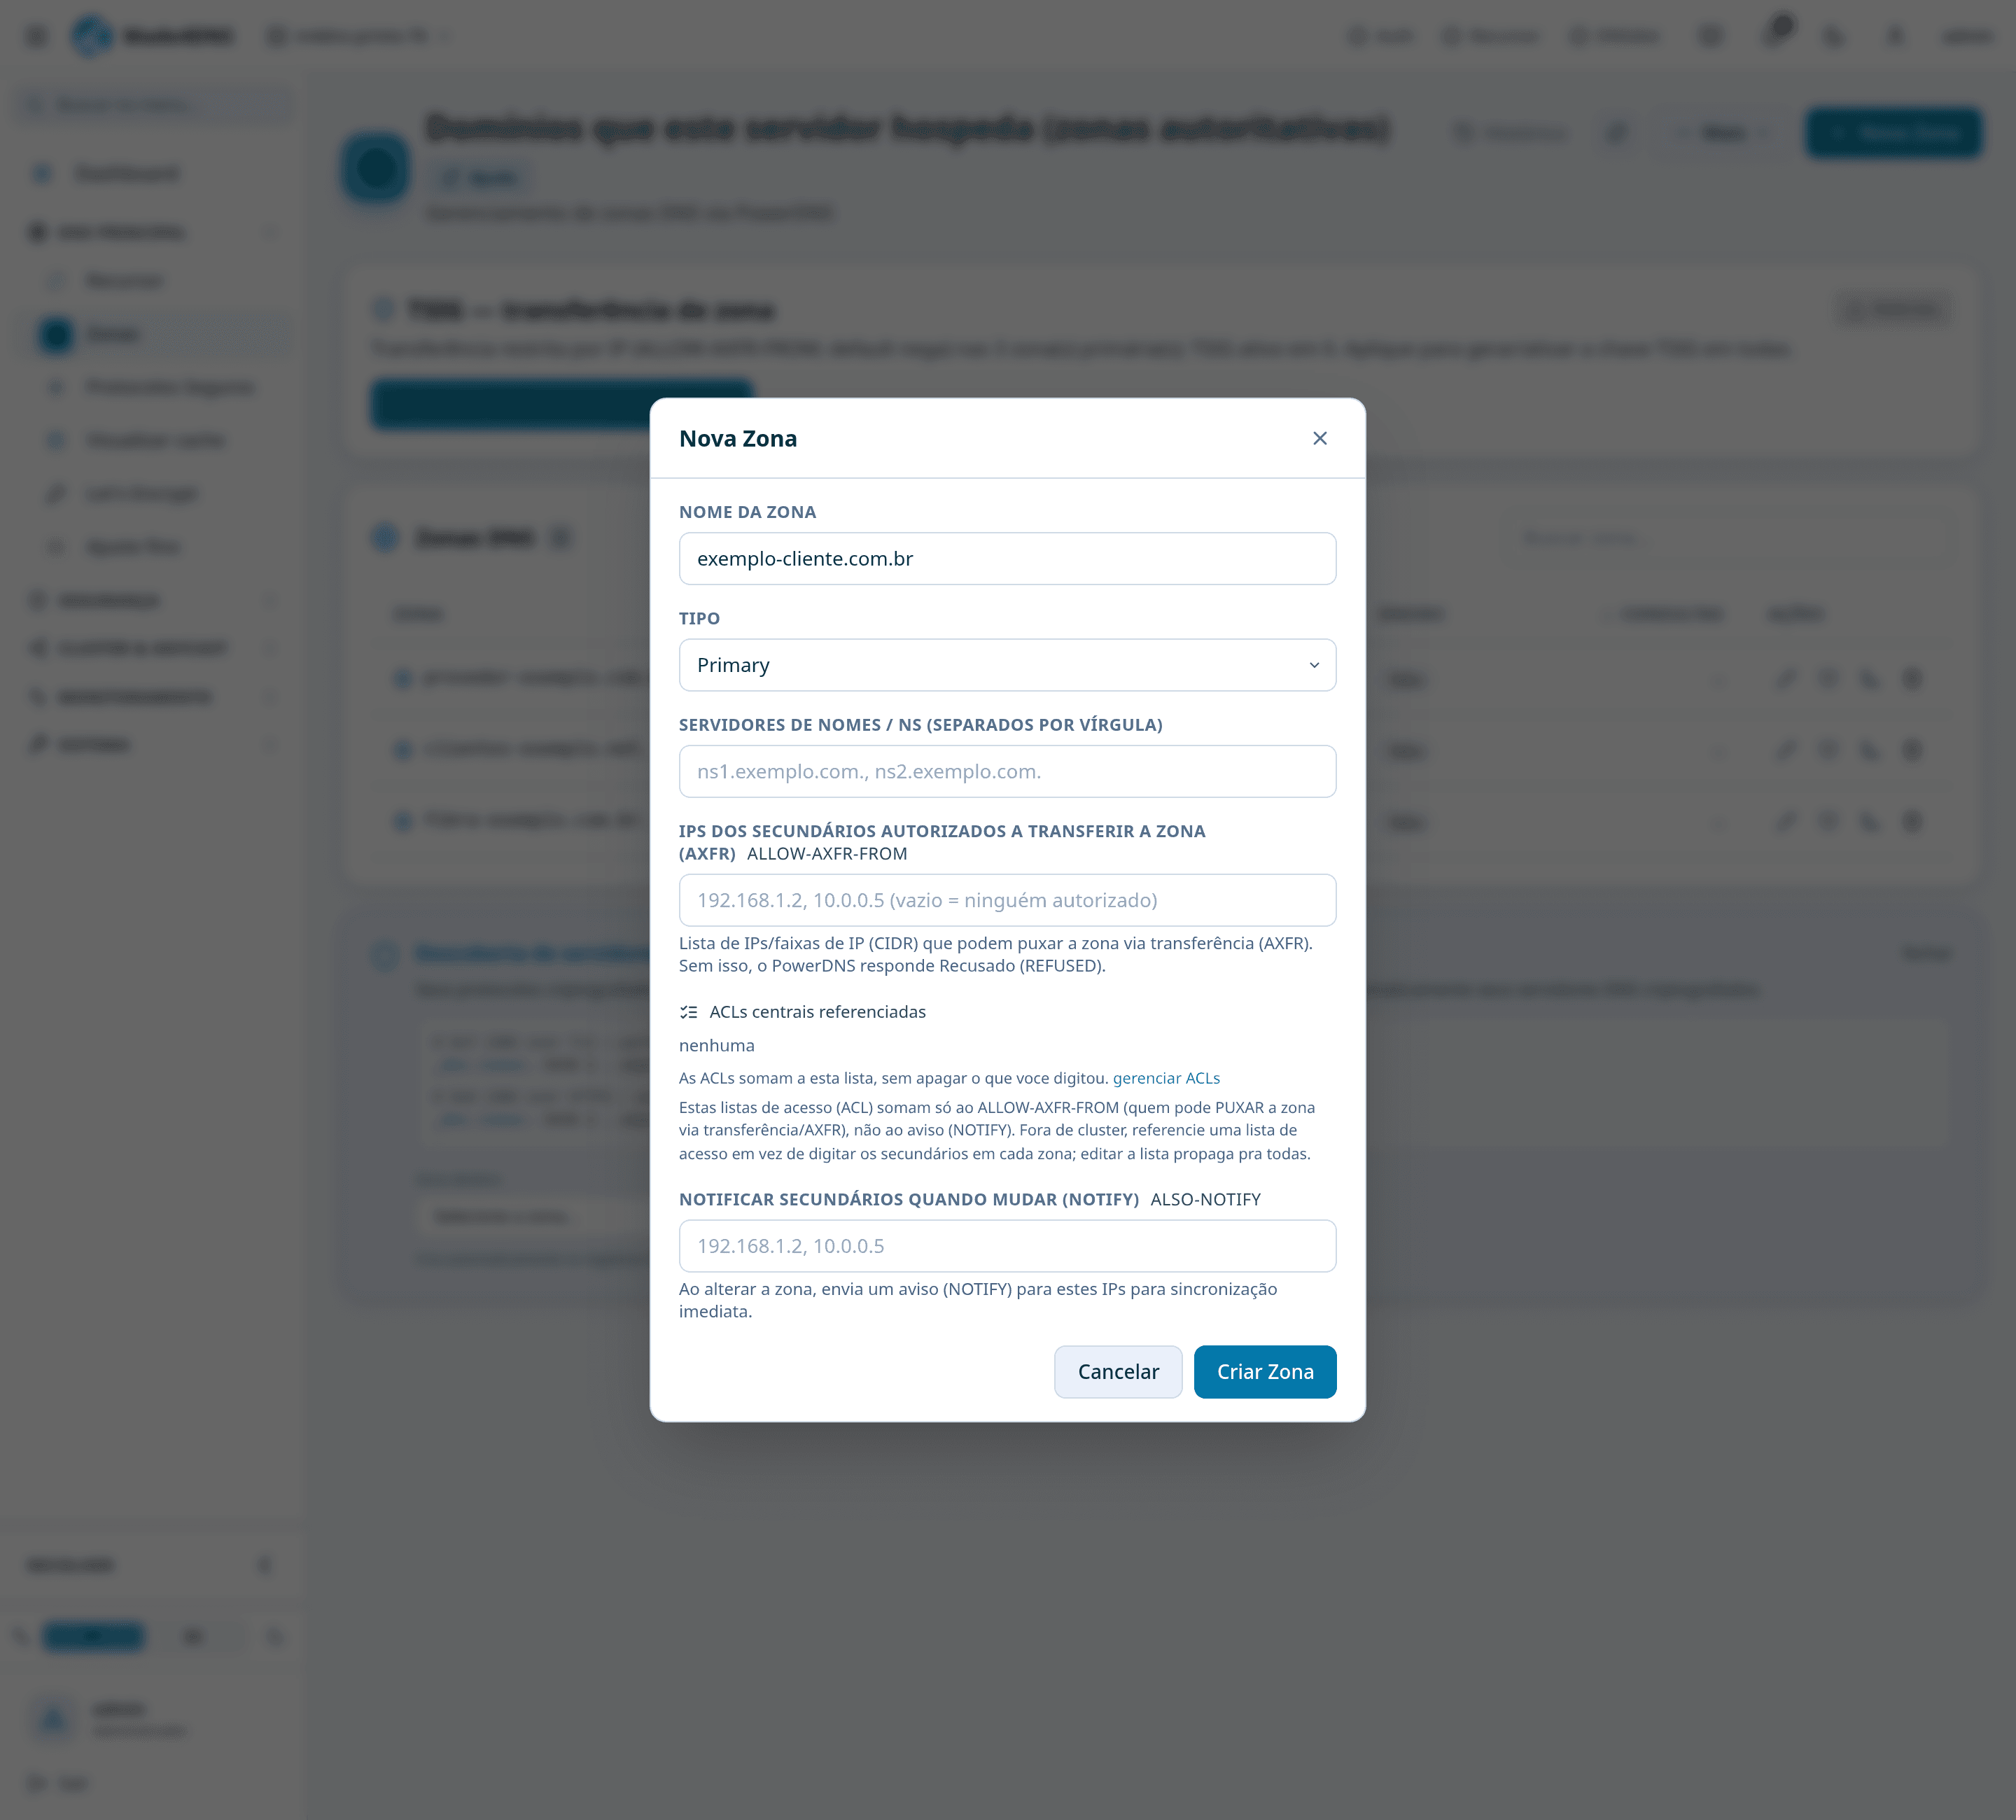
Primary significa que este servidor é a origem da zona: é aqui que os registros são editados, e é daqui que os outros copiam.
Os outros tipos existem para papéis diferentes — Secondary para quem recebe a zona por transferência, e o tipo local para zonas que só valem dentro da sua rede.
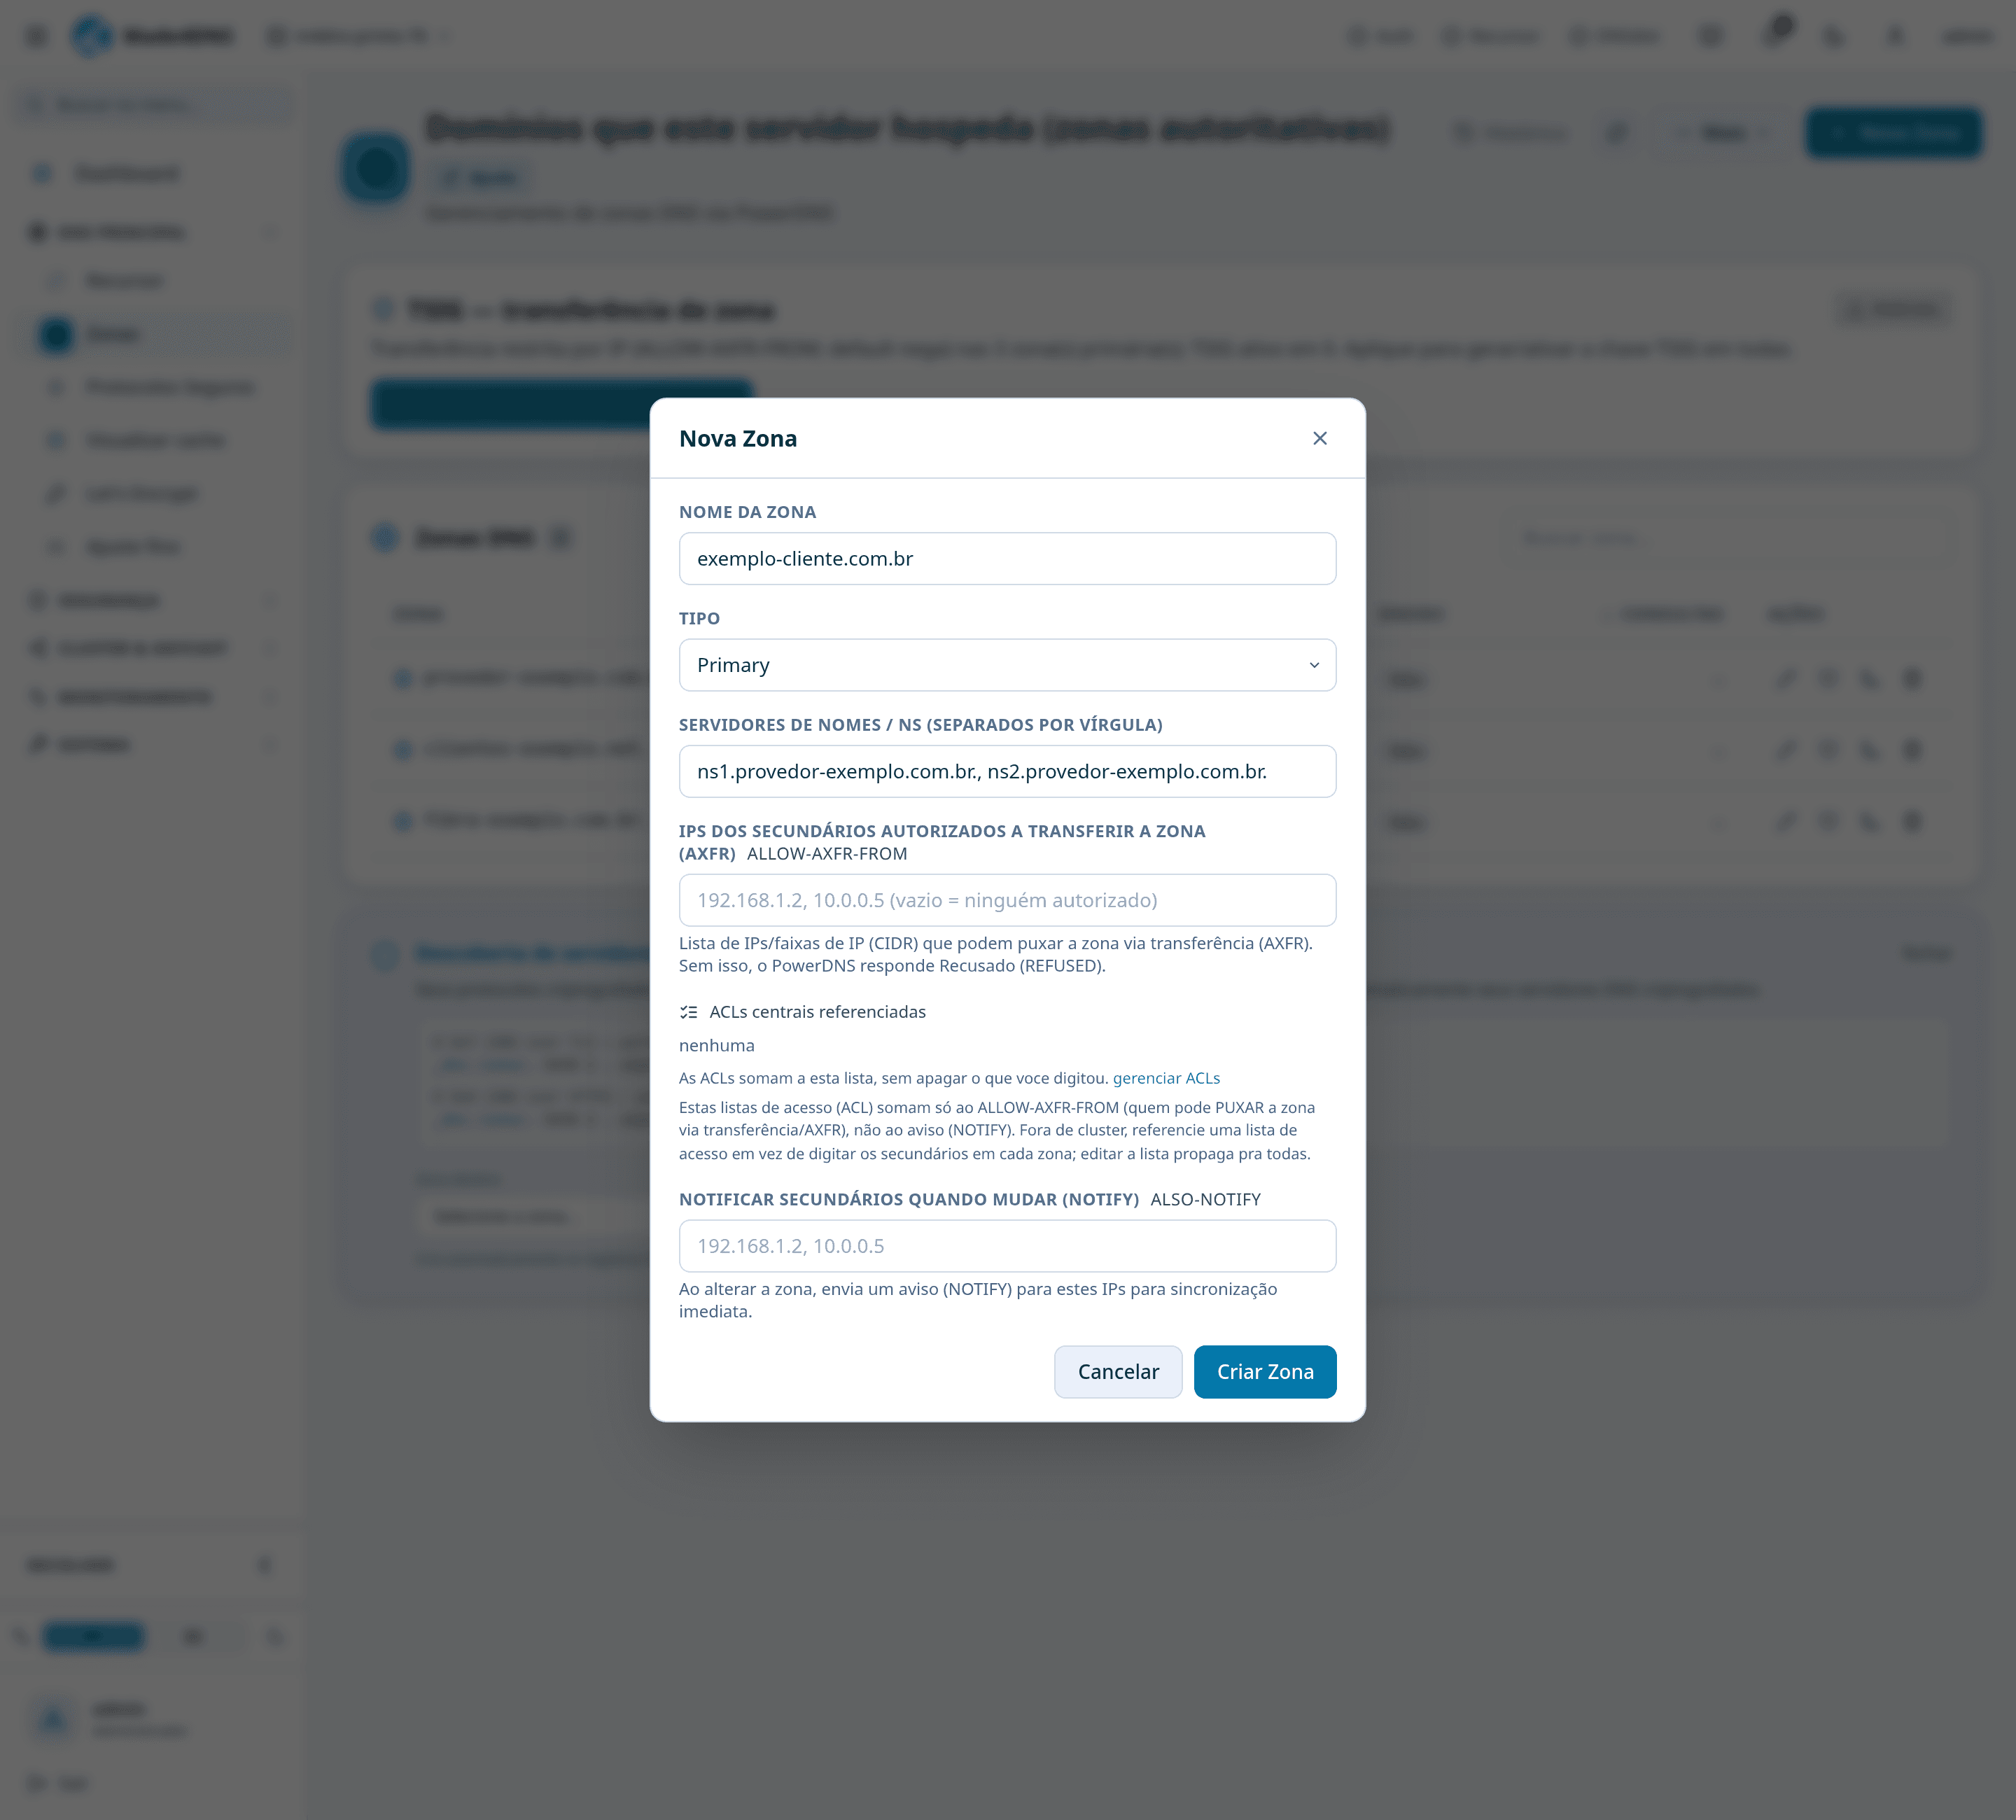
Os nomes que vão aparecer publicamente como responsáveis pela zona. Costumam ser dois, e precisam existir como nomes resolvíveis.
Estes valores viram os registros NS da zona, e são o que o registrador do domínio vai apontar.
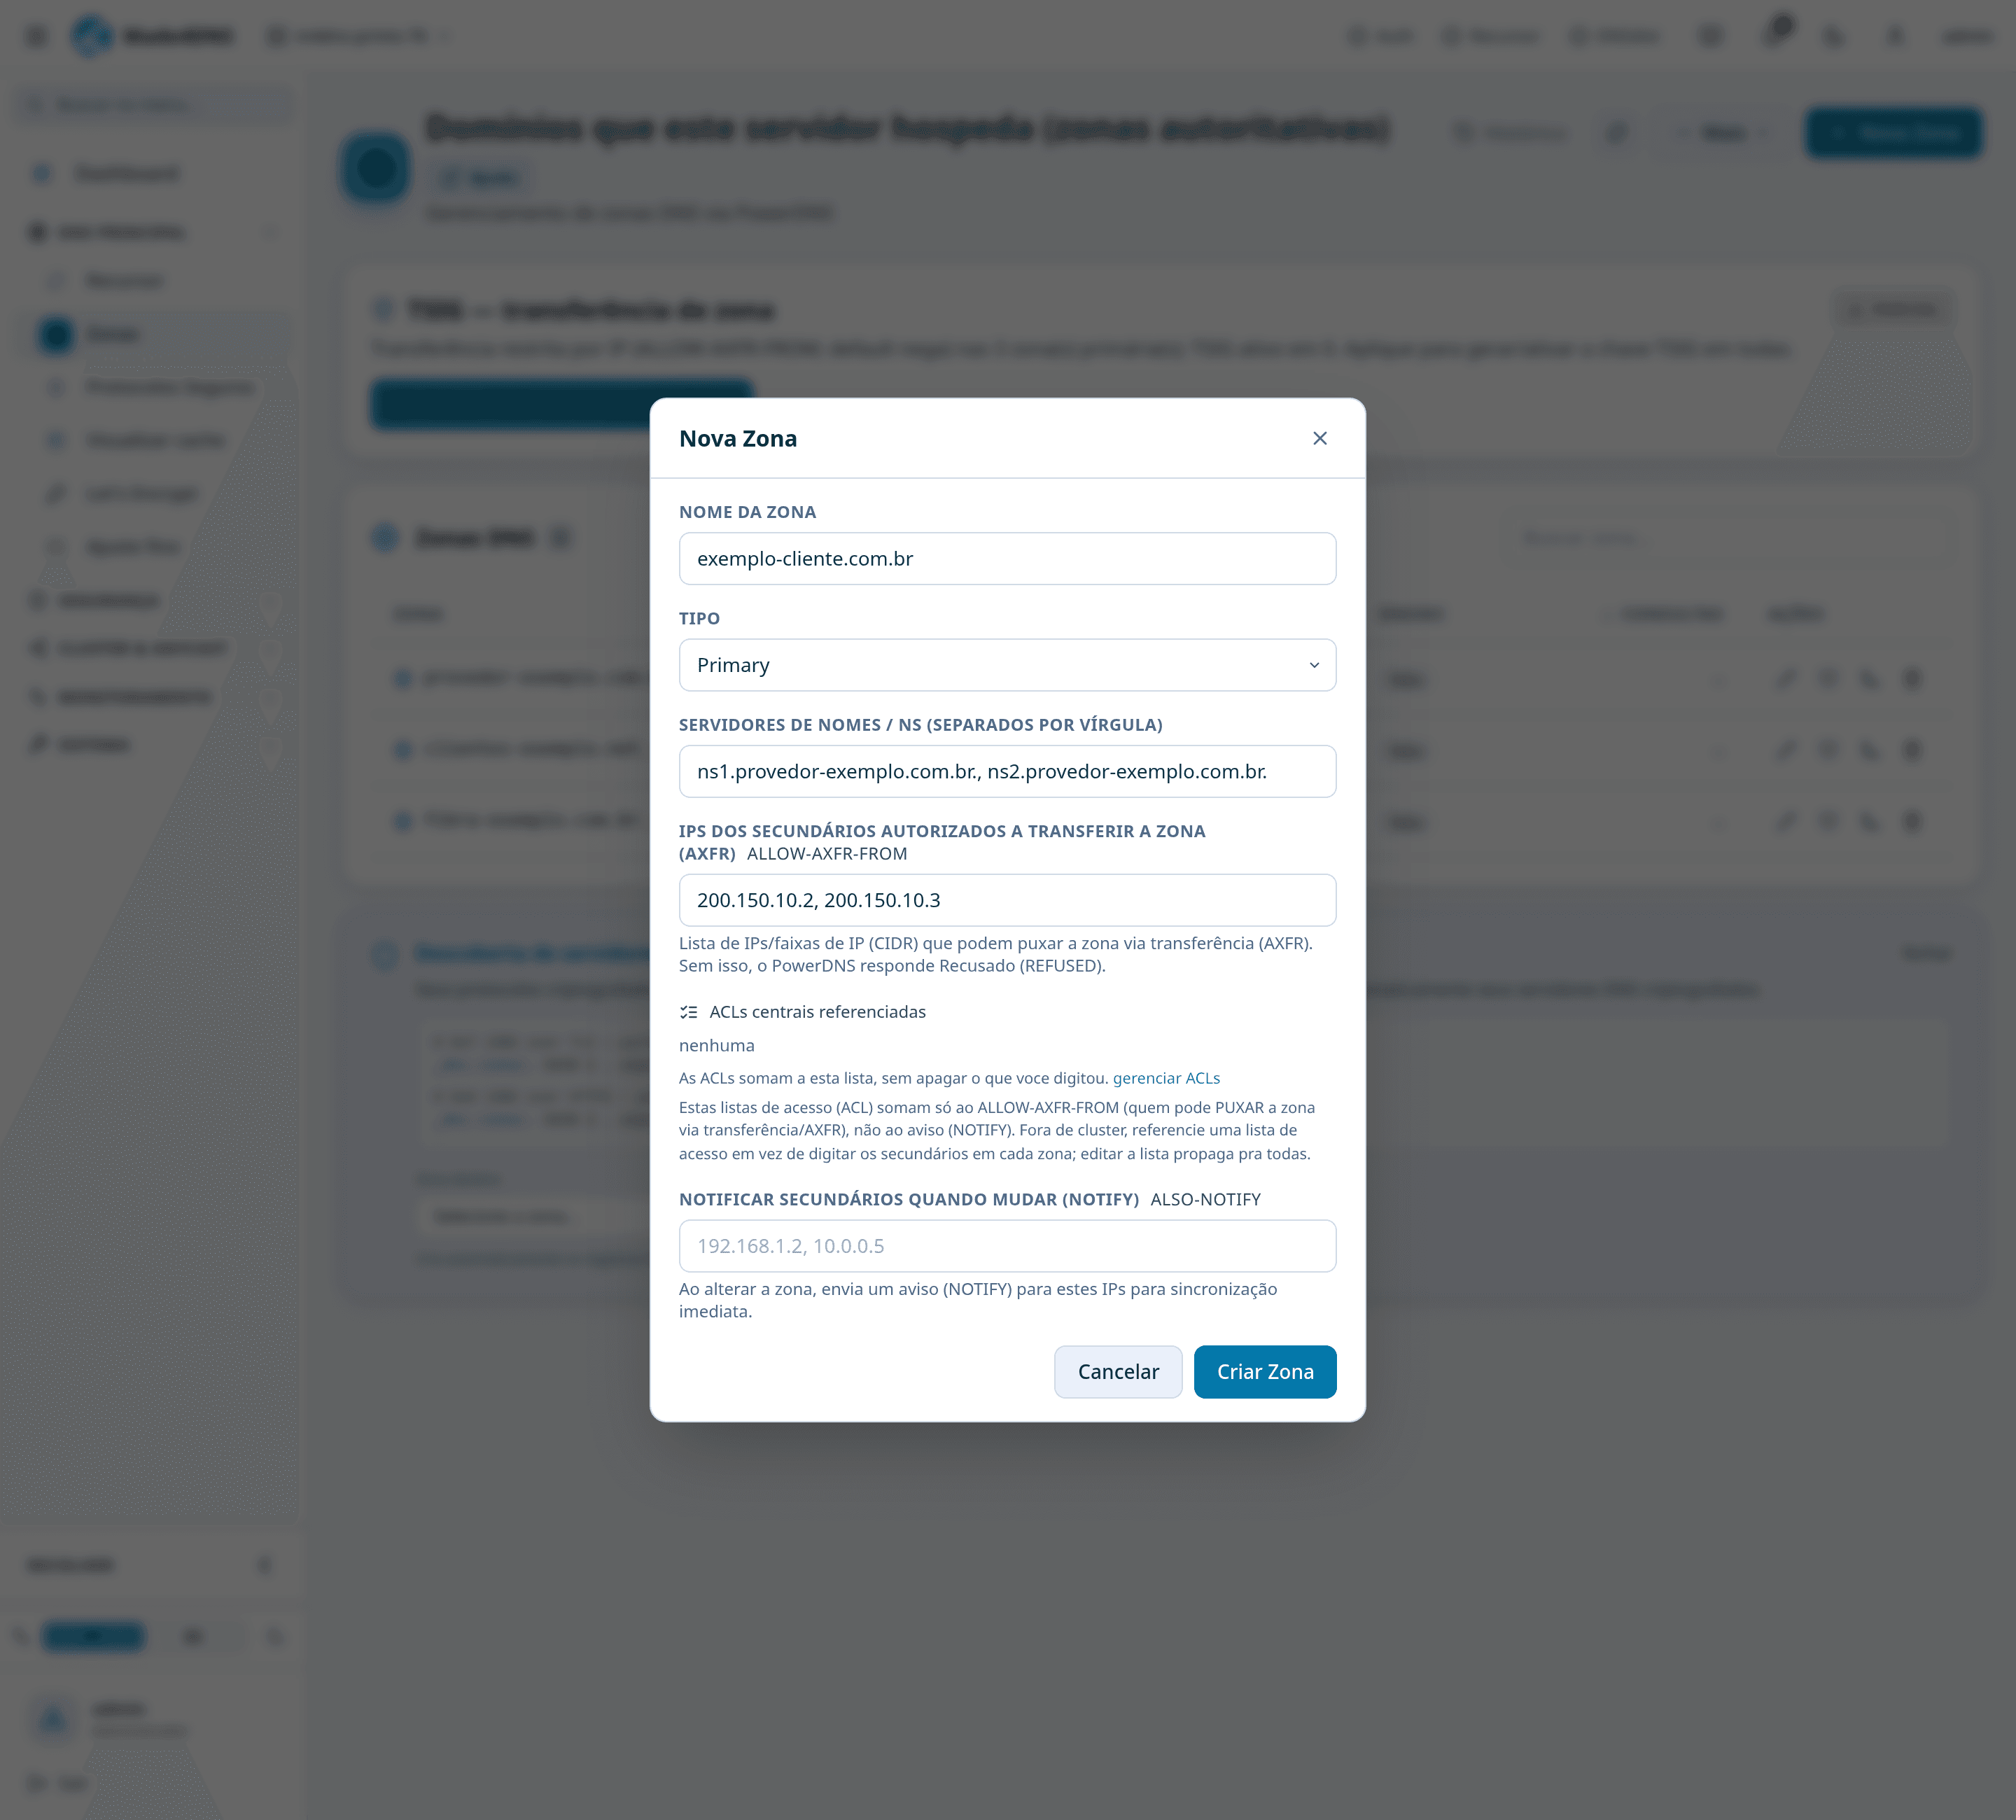
Este campo é o que decide se a réplica vai funcionar. Ele lista os endereços autorizados a puxar a zona inteira.
Vazio significa ninguém — os secundários recebem uma recusa e a zona nunca replica. É a causa número um de "criei a zona no cluster e o outro servidor não recebeu".
Logo abaixo, o campo de notificação define quem é avisado quando a zona muda; e a caixa criar também nos servidores parceiros cria a casca da zona nos outros nós do cluster, já apontando para este servidor como origem.
Se você mantém os secundários numa lista de acesso, referencie a lista aqui. Ao trocar um servidor secundário, você edita a lista uma vez em vez de abrir zona por zona.
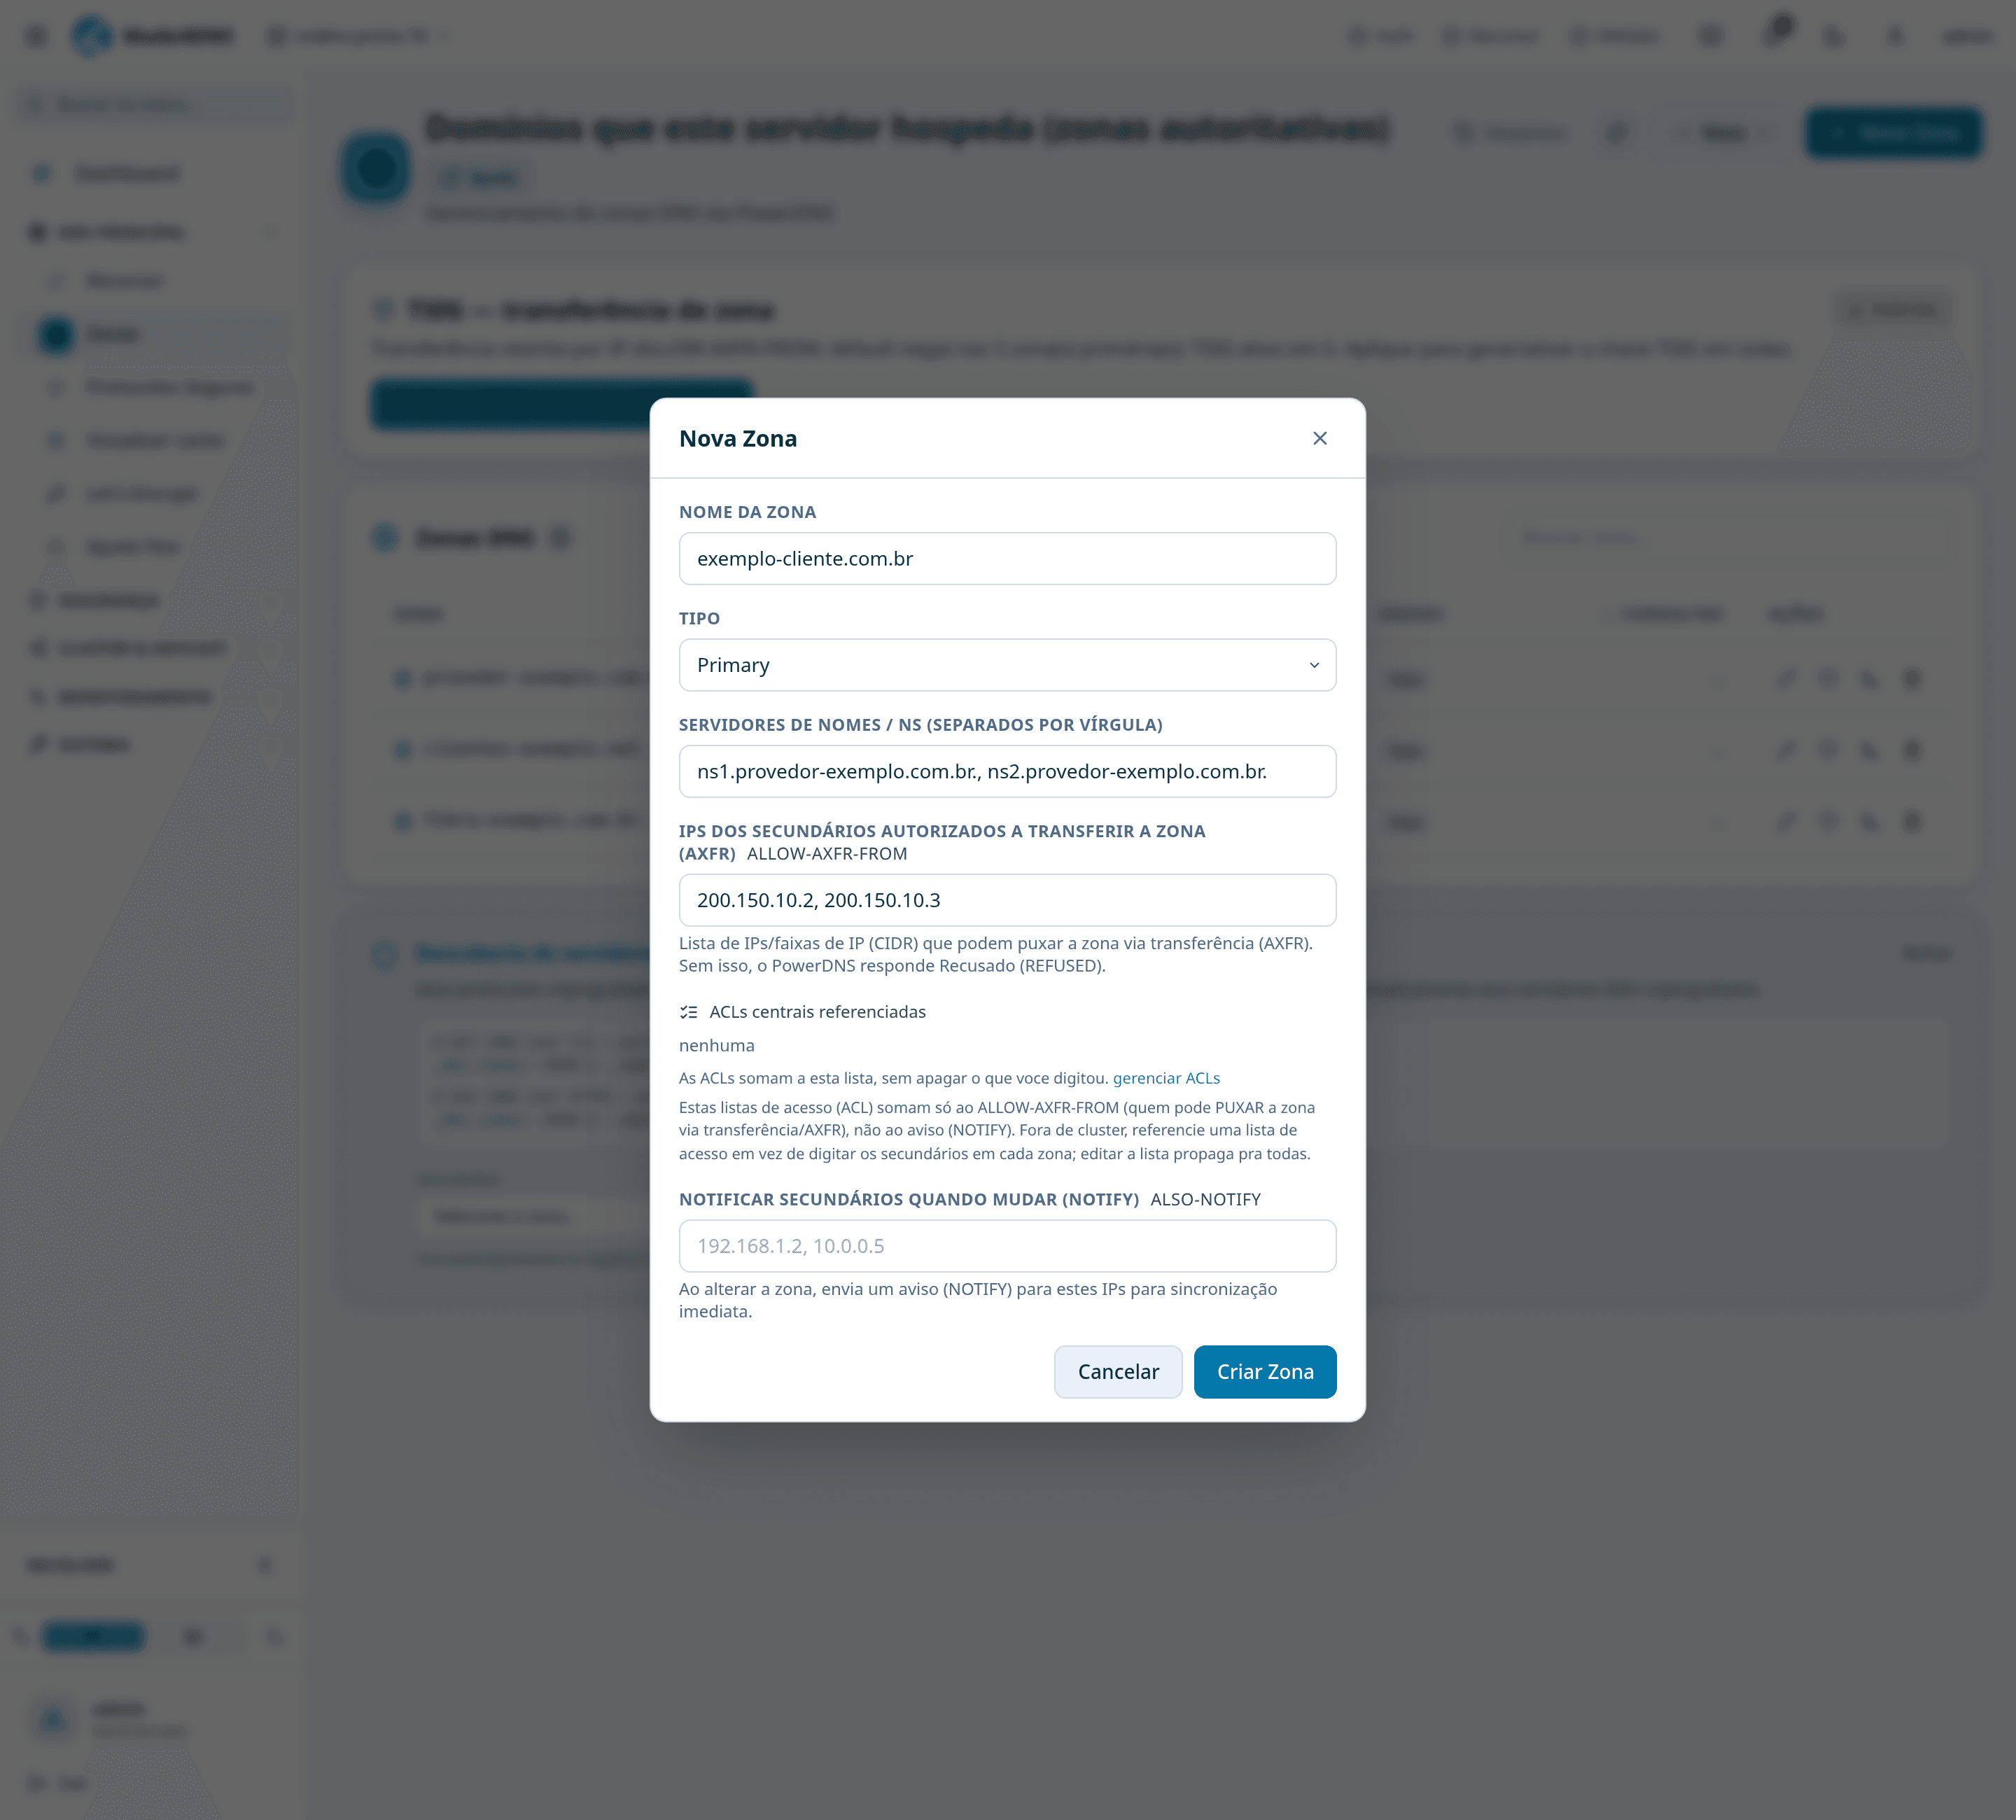
A zona é criada já com o registro de configuração principal e os servidores de nomes que você informou.
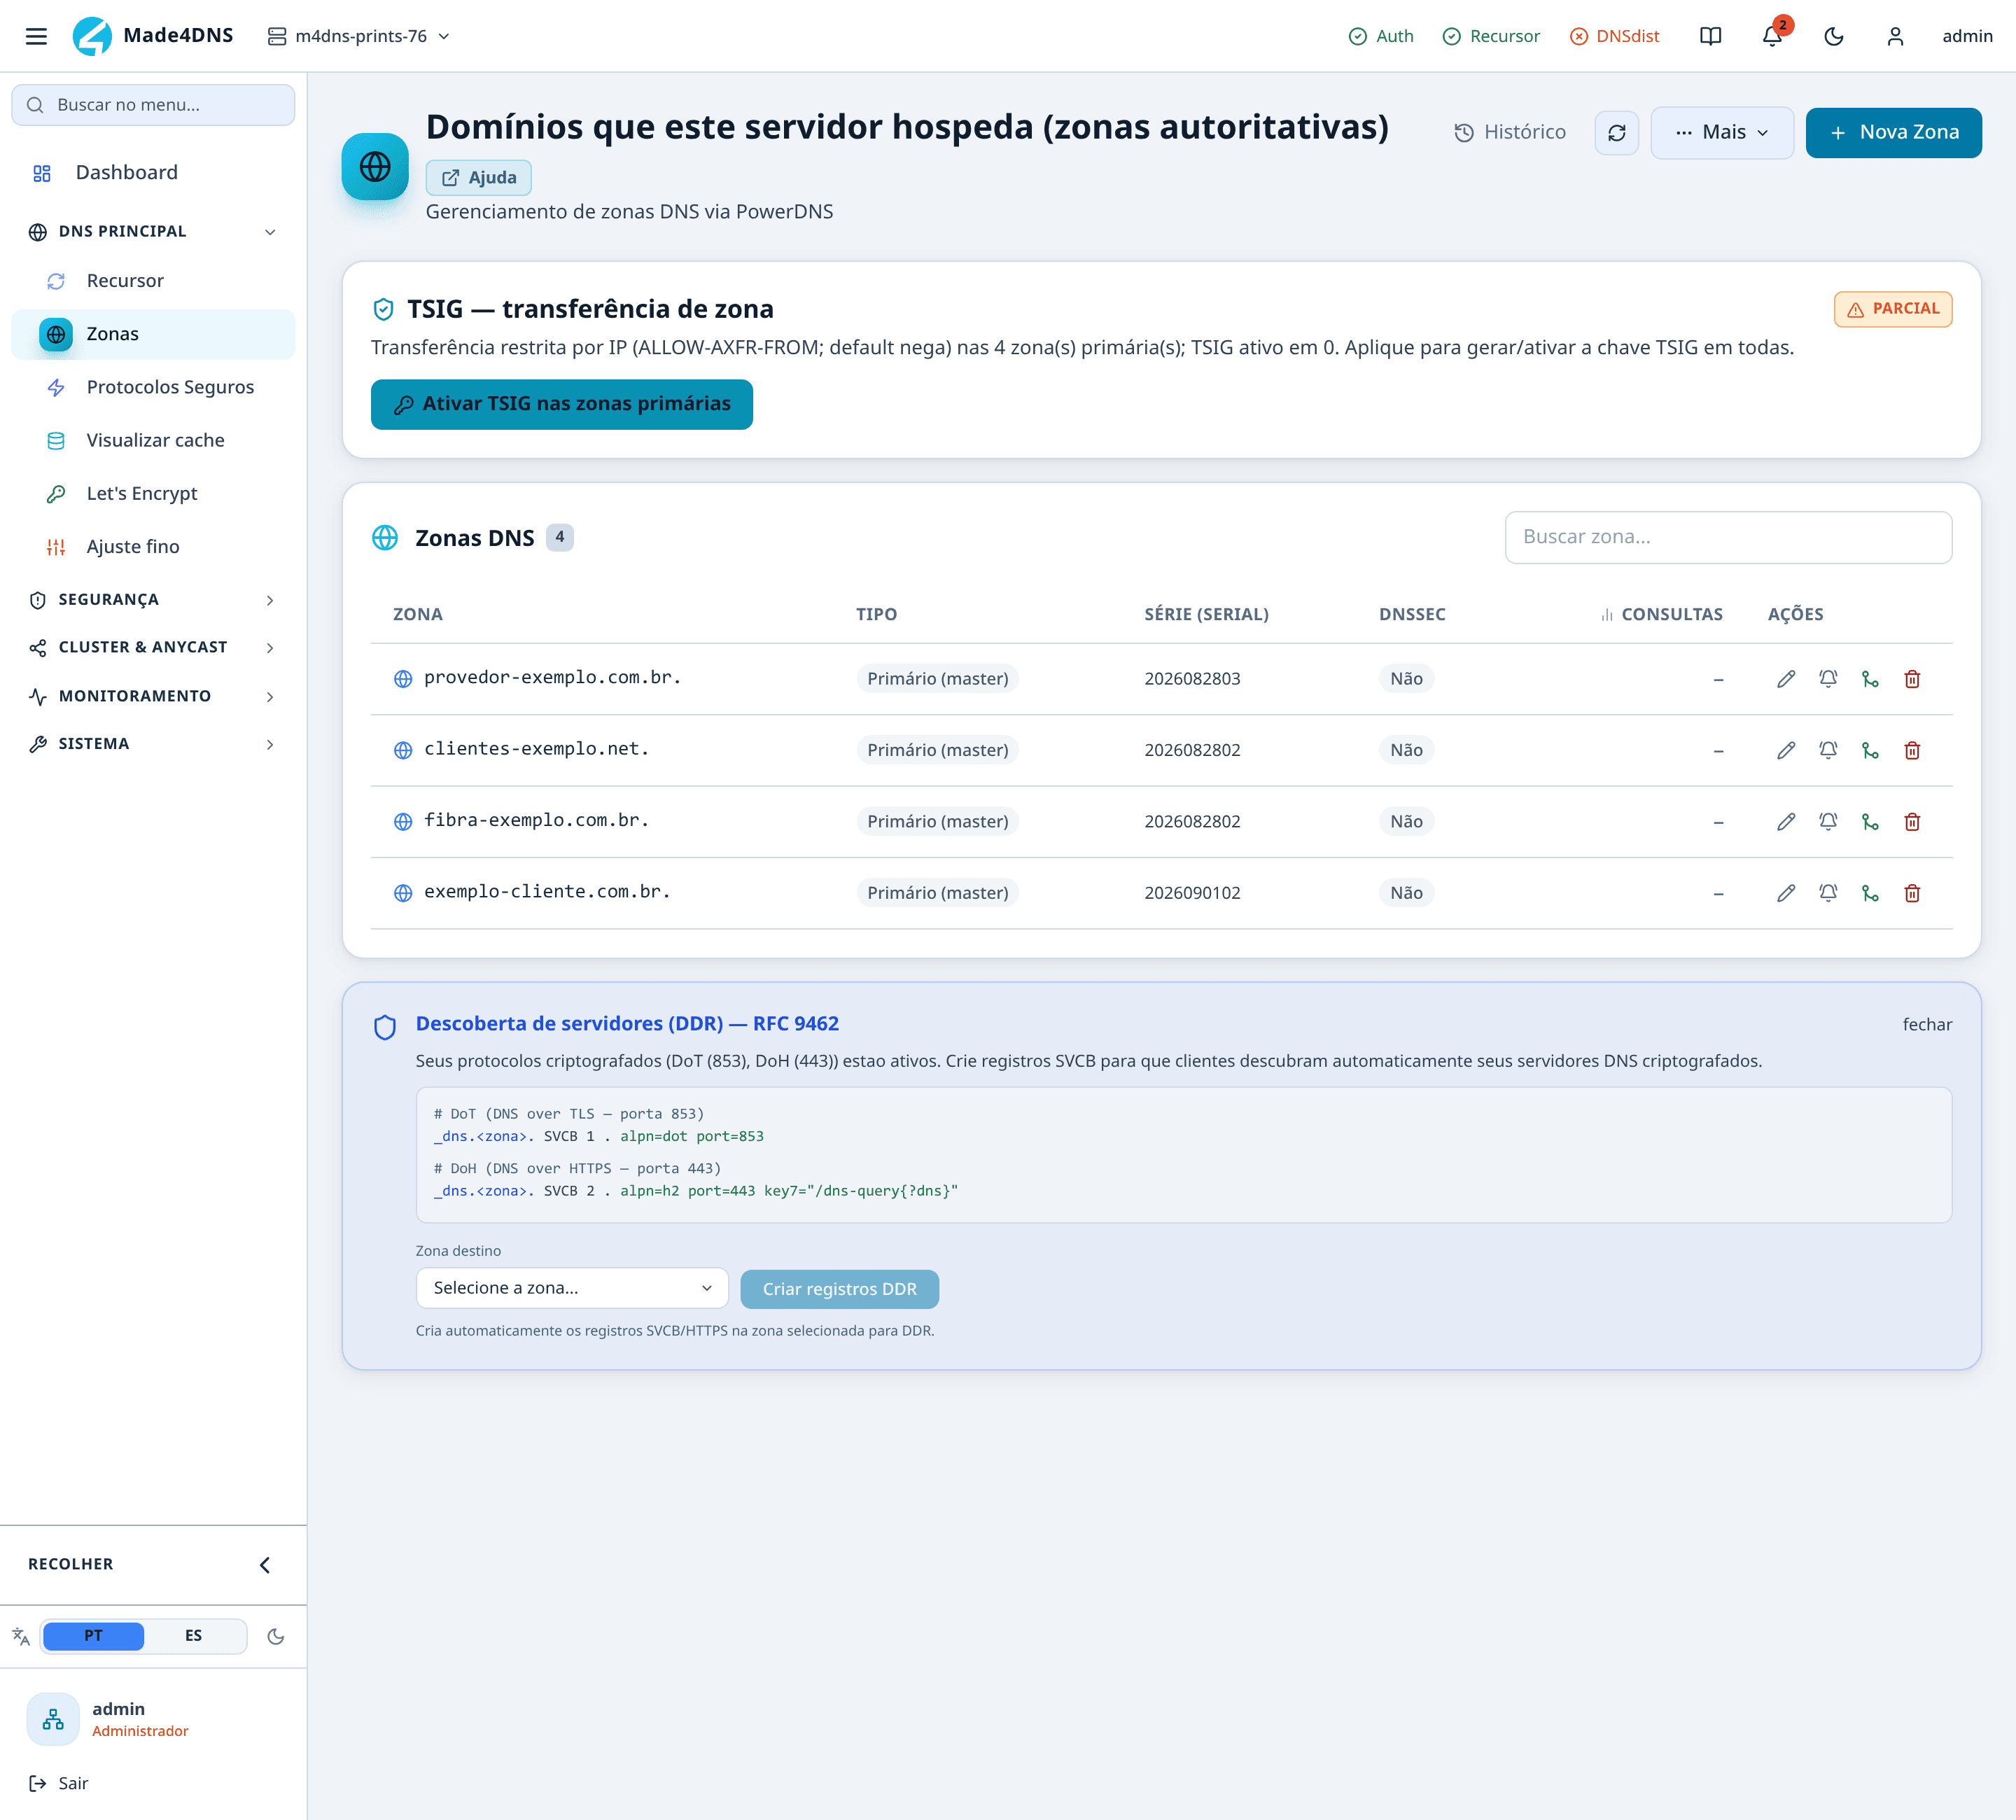
Os ícones da linha dão acesso ao que vem depois: editar os registros, gerenciar a autorização de transferência, e remover.
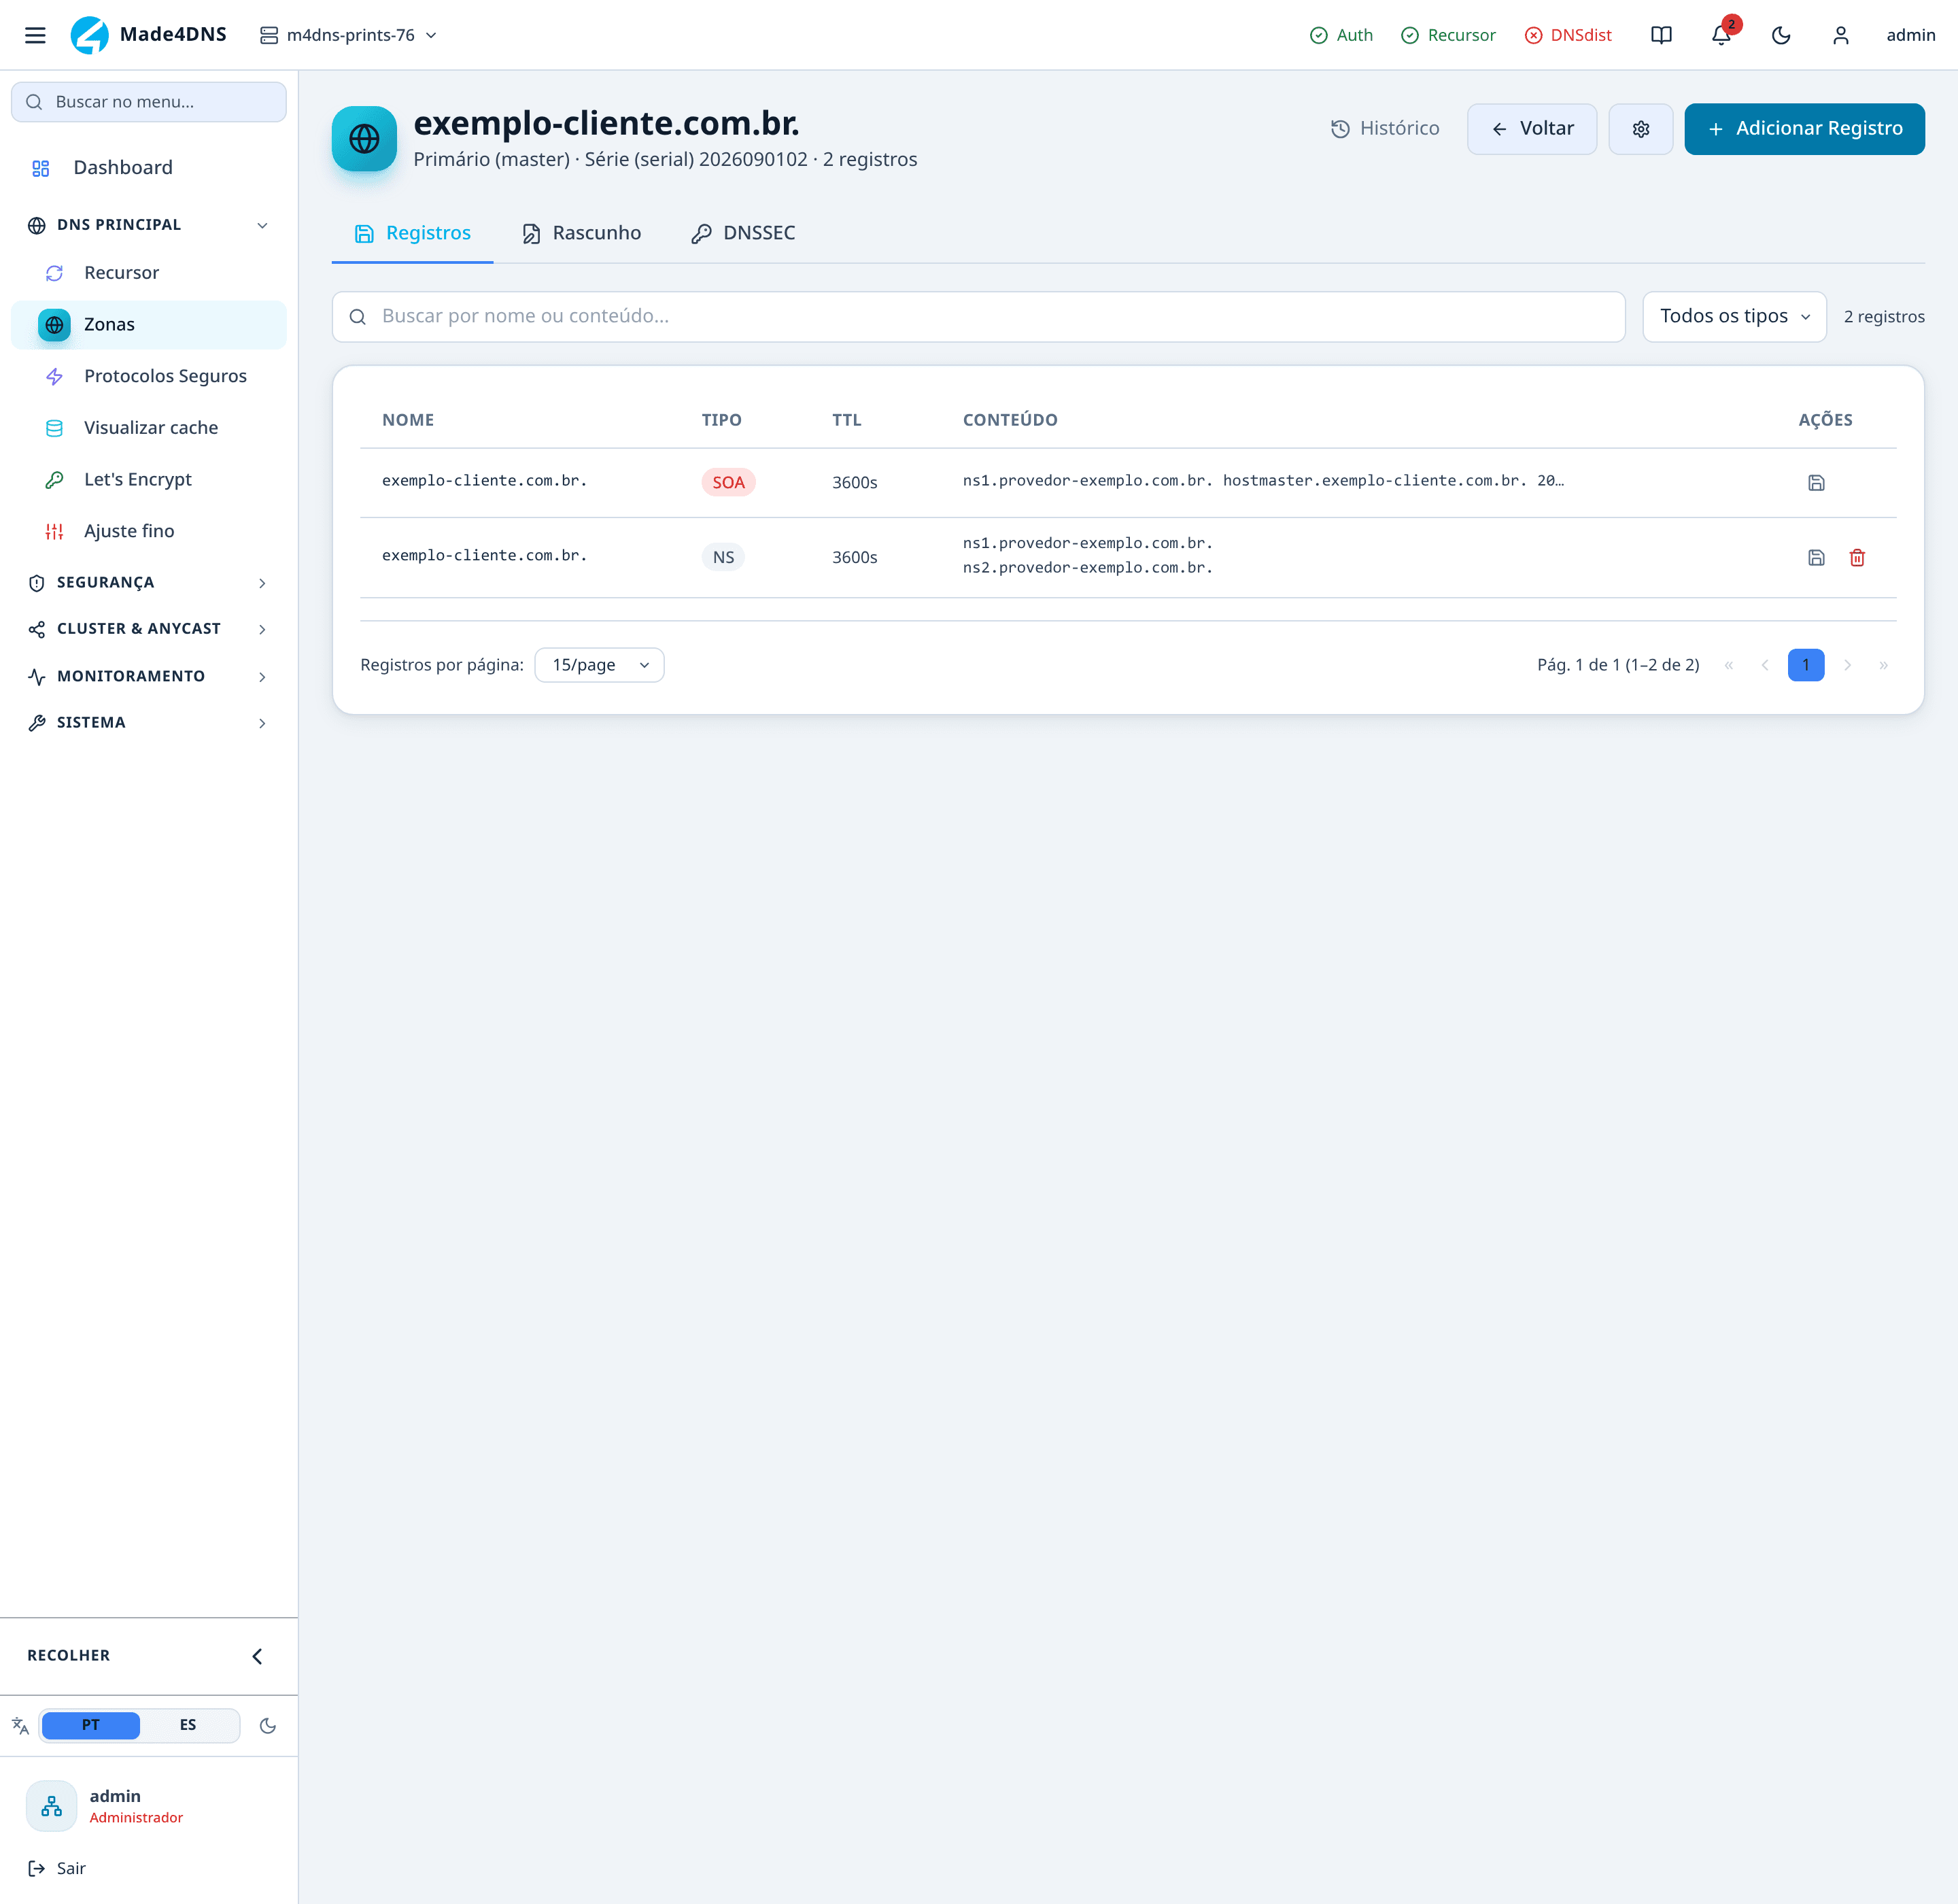
A zona nasce com dois registros: o de configuração principal (SOA), que define a zona e não pode ser removido, e o de servidores de nomes (NS).
O cabeçalho mostra o número de série. Ele avança a cada alteração, e é por ele que os secundários percebem que a zona mudou — se você editou e o série não avançou, a gravação não aconteceu.
A partir daqui é adicionar os registros de fato: os endereços, o servidor de e-mail, as verificações de domínio.
O passo a passo em detalhe
Ativar a chave de transferência
Menu DNS principal → Zonas. No card do topo, ative a A chave compartilhada que assina e autoriza a transferência de zona entre primário e secundário..
Copie o segredo agora. Ele é exibido uma única vez. Se perder, o caminho é desativar e reativar — o que gera uma chave nova e obriga a reconfigurar todos os secundários.
Criar a zona
Clique em Nova Zona.
| Campo | O que preencher |
|---|---|
| Nome da zona | O domínio. O ponto final é acrescentado sozinho |
| Tipo | Primary |
| Servidores de nomes | Os NS do domínio. O primeiro vira o registro principal do SOA |
| IPs dos secundários autorizados | Os endereços que poderão transferir a zona |
| Notificar secundários quando mudar | Normalmente os mesmos endereços |
Se houver cluster, os campos de IP vêm pré-preenchidos com os parceiros, e há uma opção para criar a casca da zona neles automaticamente.
O que acontece automaticamente
Nada disso aparece na tela, e tudo importa quando algo dá errado:
- É criado um encaminhamento interno para que a resolução local da zona funcione.
- A porta de transferência é aberta no firewall para os endereços autorizados.
- O conjunto de zonas locais é ressincronizado no componente de borda.
REFUSED e timeout são sintomas diferentes
Sem os IPs autorizados, o servidor responde recusa ao pedido de transferência.
Se a porta estiver fechada no firewall, o sintoma é timeout. São causas diferentes, e confundi-las custa horas de diagnóstico.
Configurar o secundário
No outro servidor, crie a mesma zona com tipo Secondary, informando o endereço deste primário e colando a chave de transferência que você copiou — nome e segredo.
A chave é tudo ou nada: informar só o nome ou só o segredo é recusado.
Uma A transferência de uma zona inteira do servidor primário para o secundário, protegida por TSIG e por lista de IPs. é disparada na hora. Sem ela, a zona pareceria vazia por até um minuto.
Confirmar
De volta ao primário, use o ícone de sino da zona para avisar os secundários. No secundário, confirme que o número de série da zona bate.
dig @IP_DO_PRIMARIO exemplo.com.br SOA +short
dig @IP_DO_SECUNDARIO exemplo.com.br SOA +short
Os dois devem devolver o mesmo número de série.
Alterar a replicação depois
Os endereços autorizados e os notificados só podem ser alterados pelo ícone de replicação na linha da zona. O formulário de criação não volta.
Se a zona veio de outro servidor
Em vez de cadastrar registro a registro, use as opções do menu Mais:
- Importar via AXFR — puxa a zona de outro servidor por transferência. A origem precisa autorizar o IP deste servidor.
- Importar BIND/Knot — envia um arquivo de zona, com análise prévia e confirmação.