
Investigar um cliente suspeito
Sair de "este endereço está com pontuação alta" para uma decisão fundamentada, sem bloquear no escuro.
A detecção aponta quem merece atenção. Ela não decide se o cliente está infectado, se é um falso positivo ou se é um servidor legítimo com comportamento incomum. Essa parte é sua, e este roteiro é o caminho mais curto até ela.
Nada aqui altera configuração: o percurso inteiro é leitura.
Onde clicar, passo a passo
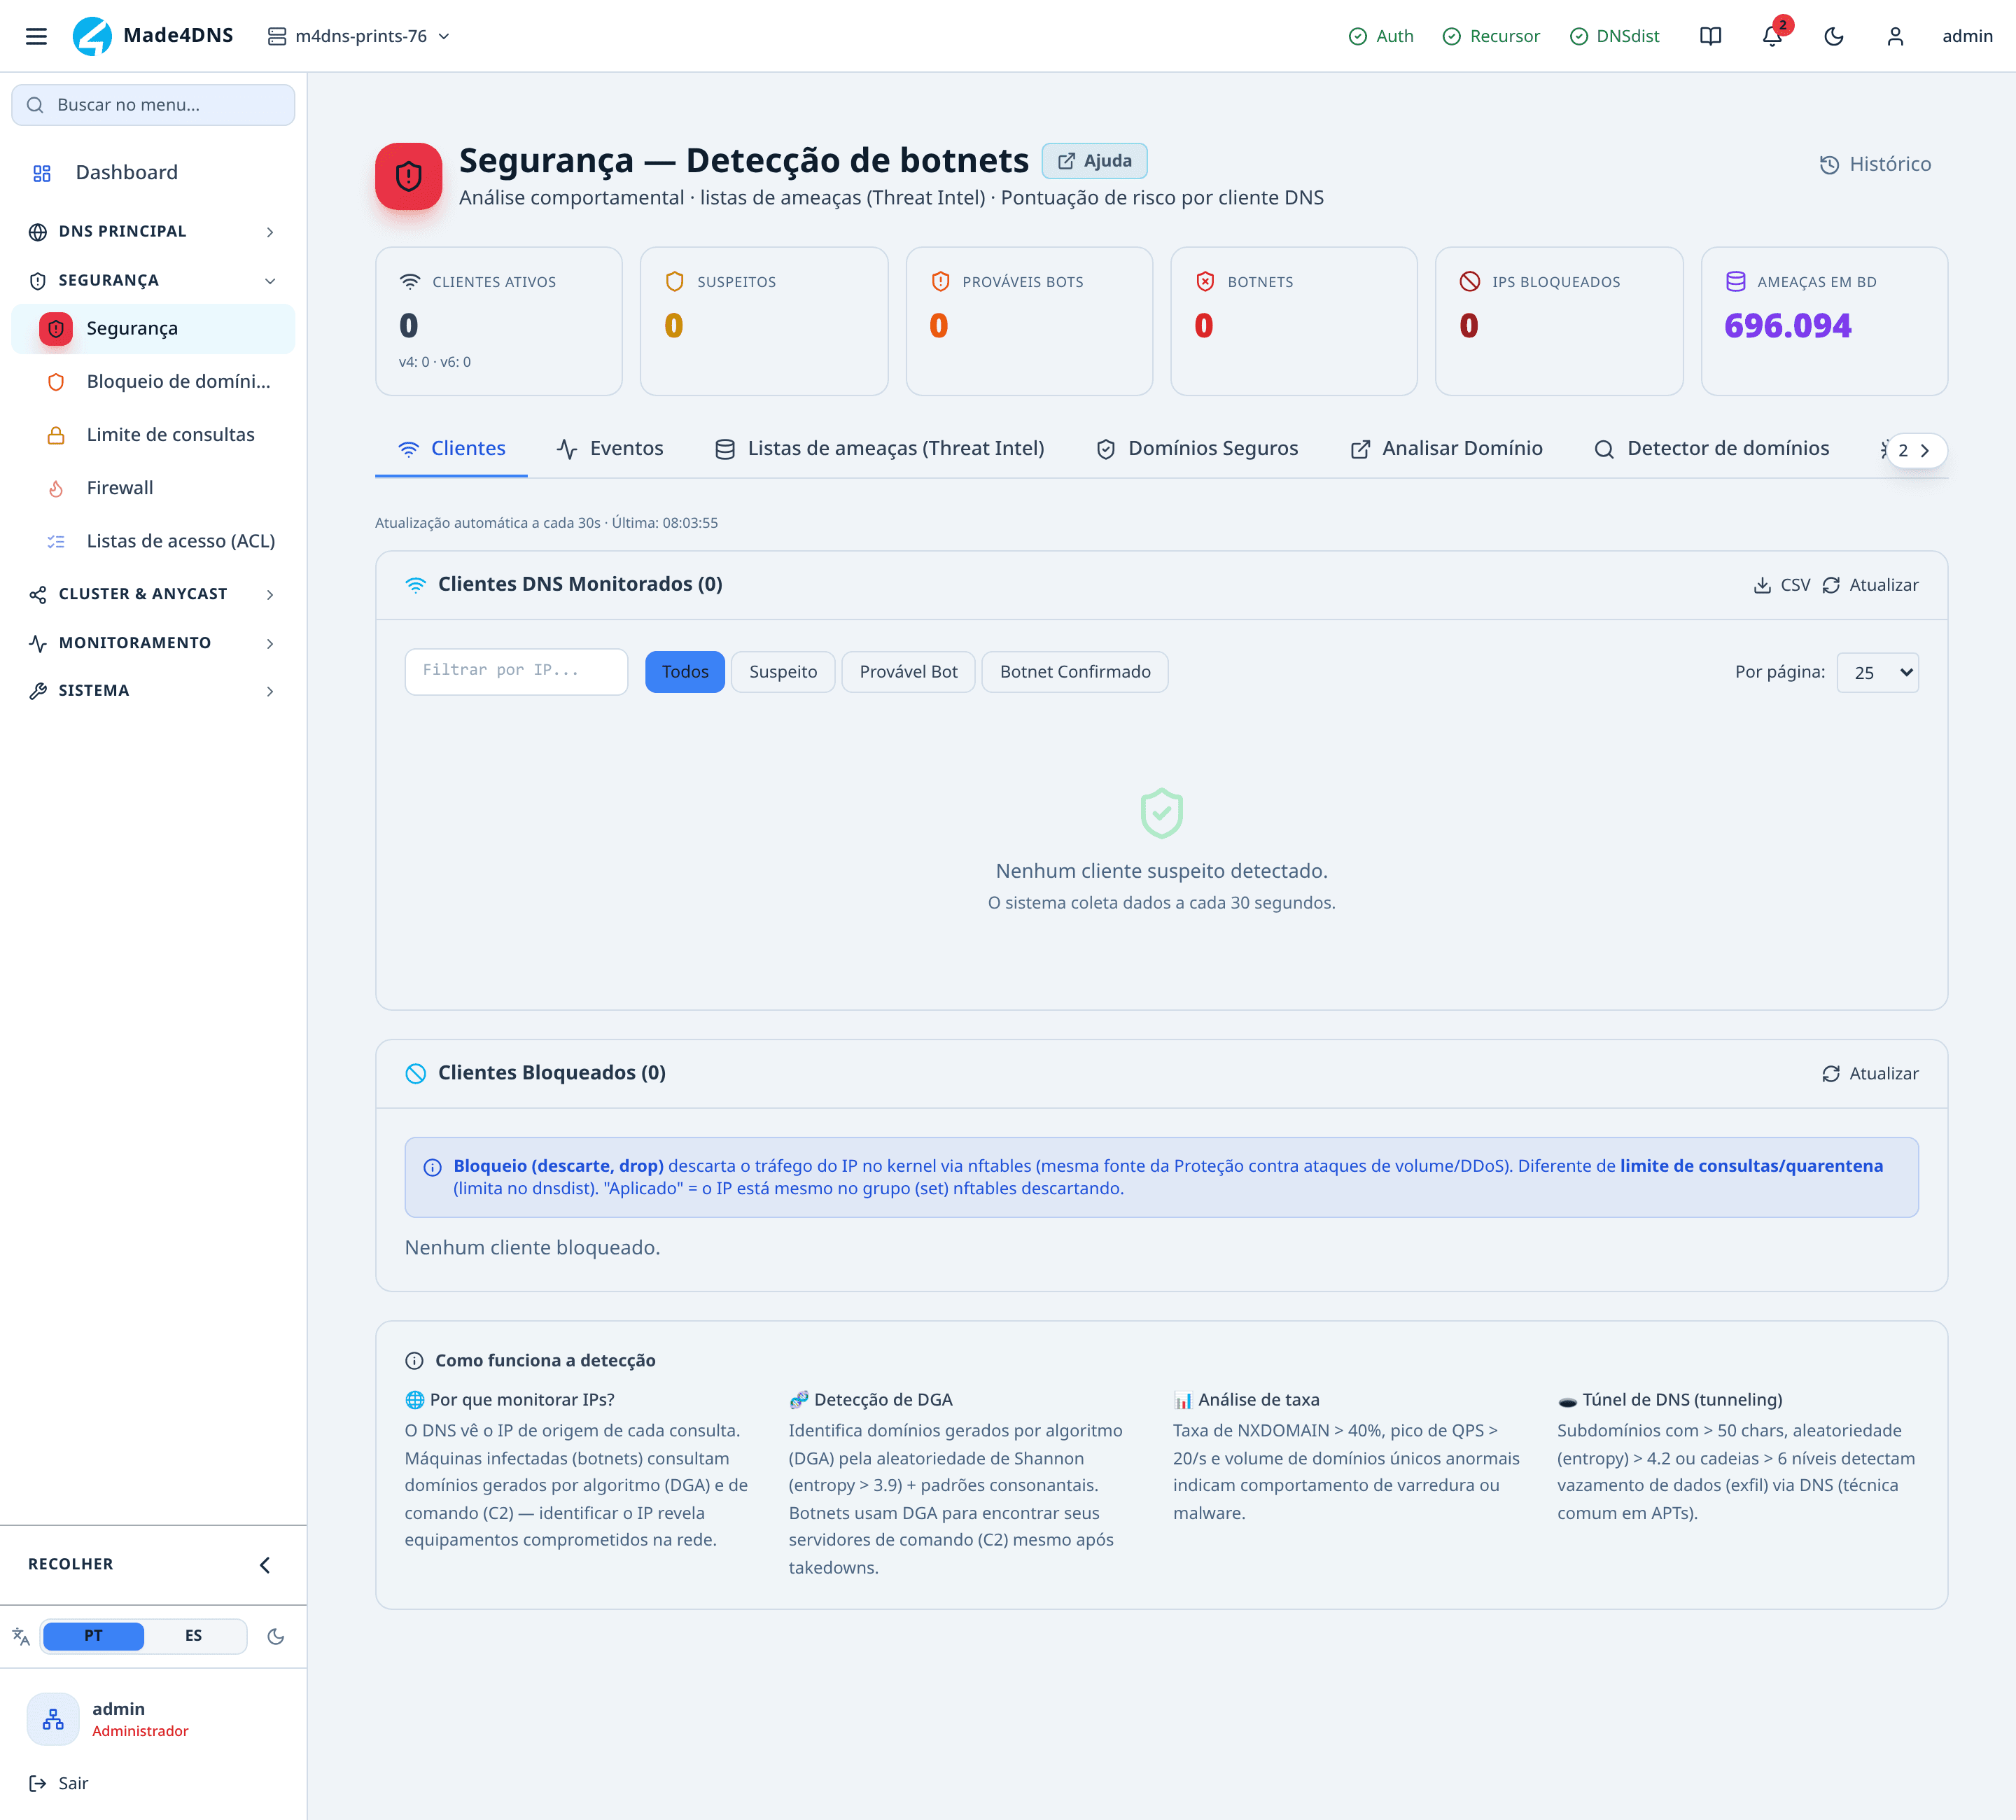
A lista dos clientes monitorados, ordenada pelo que a detecção considera mais preocupante.
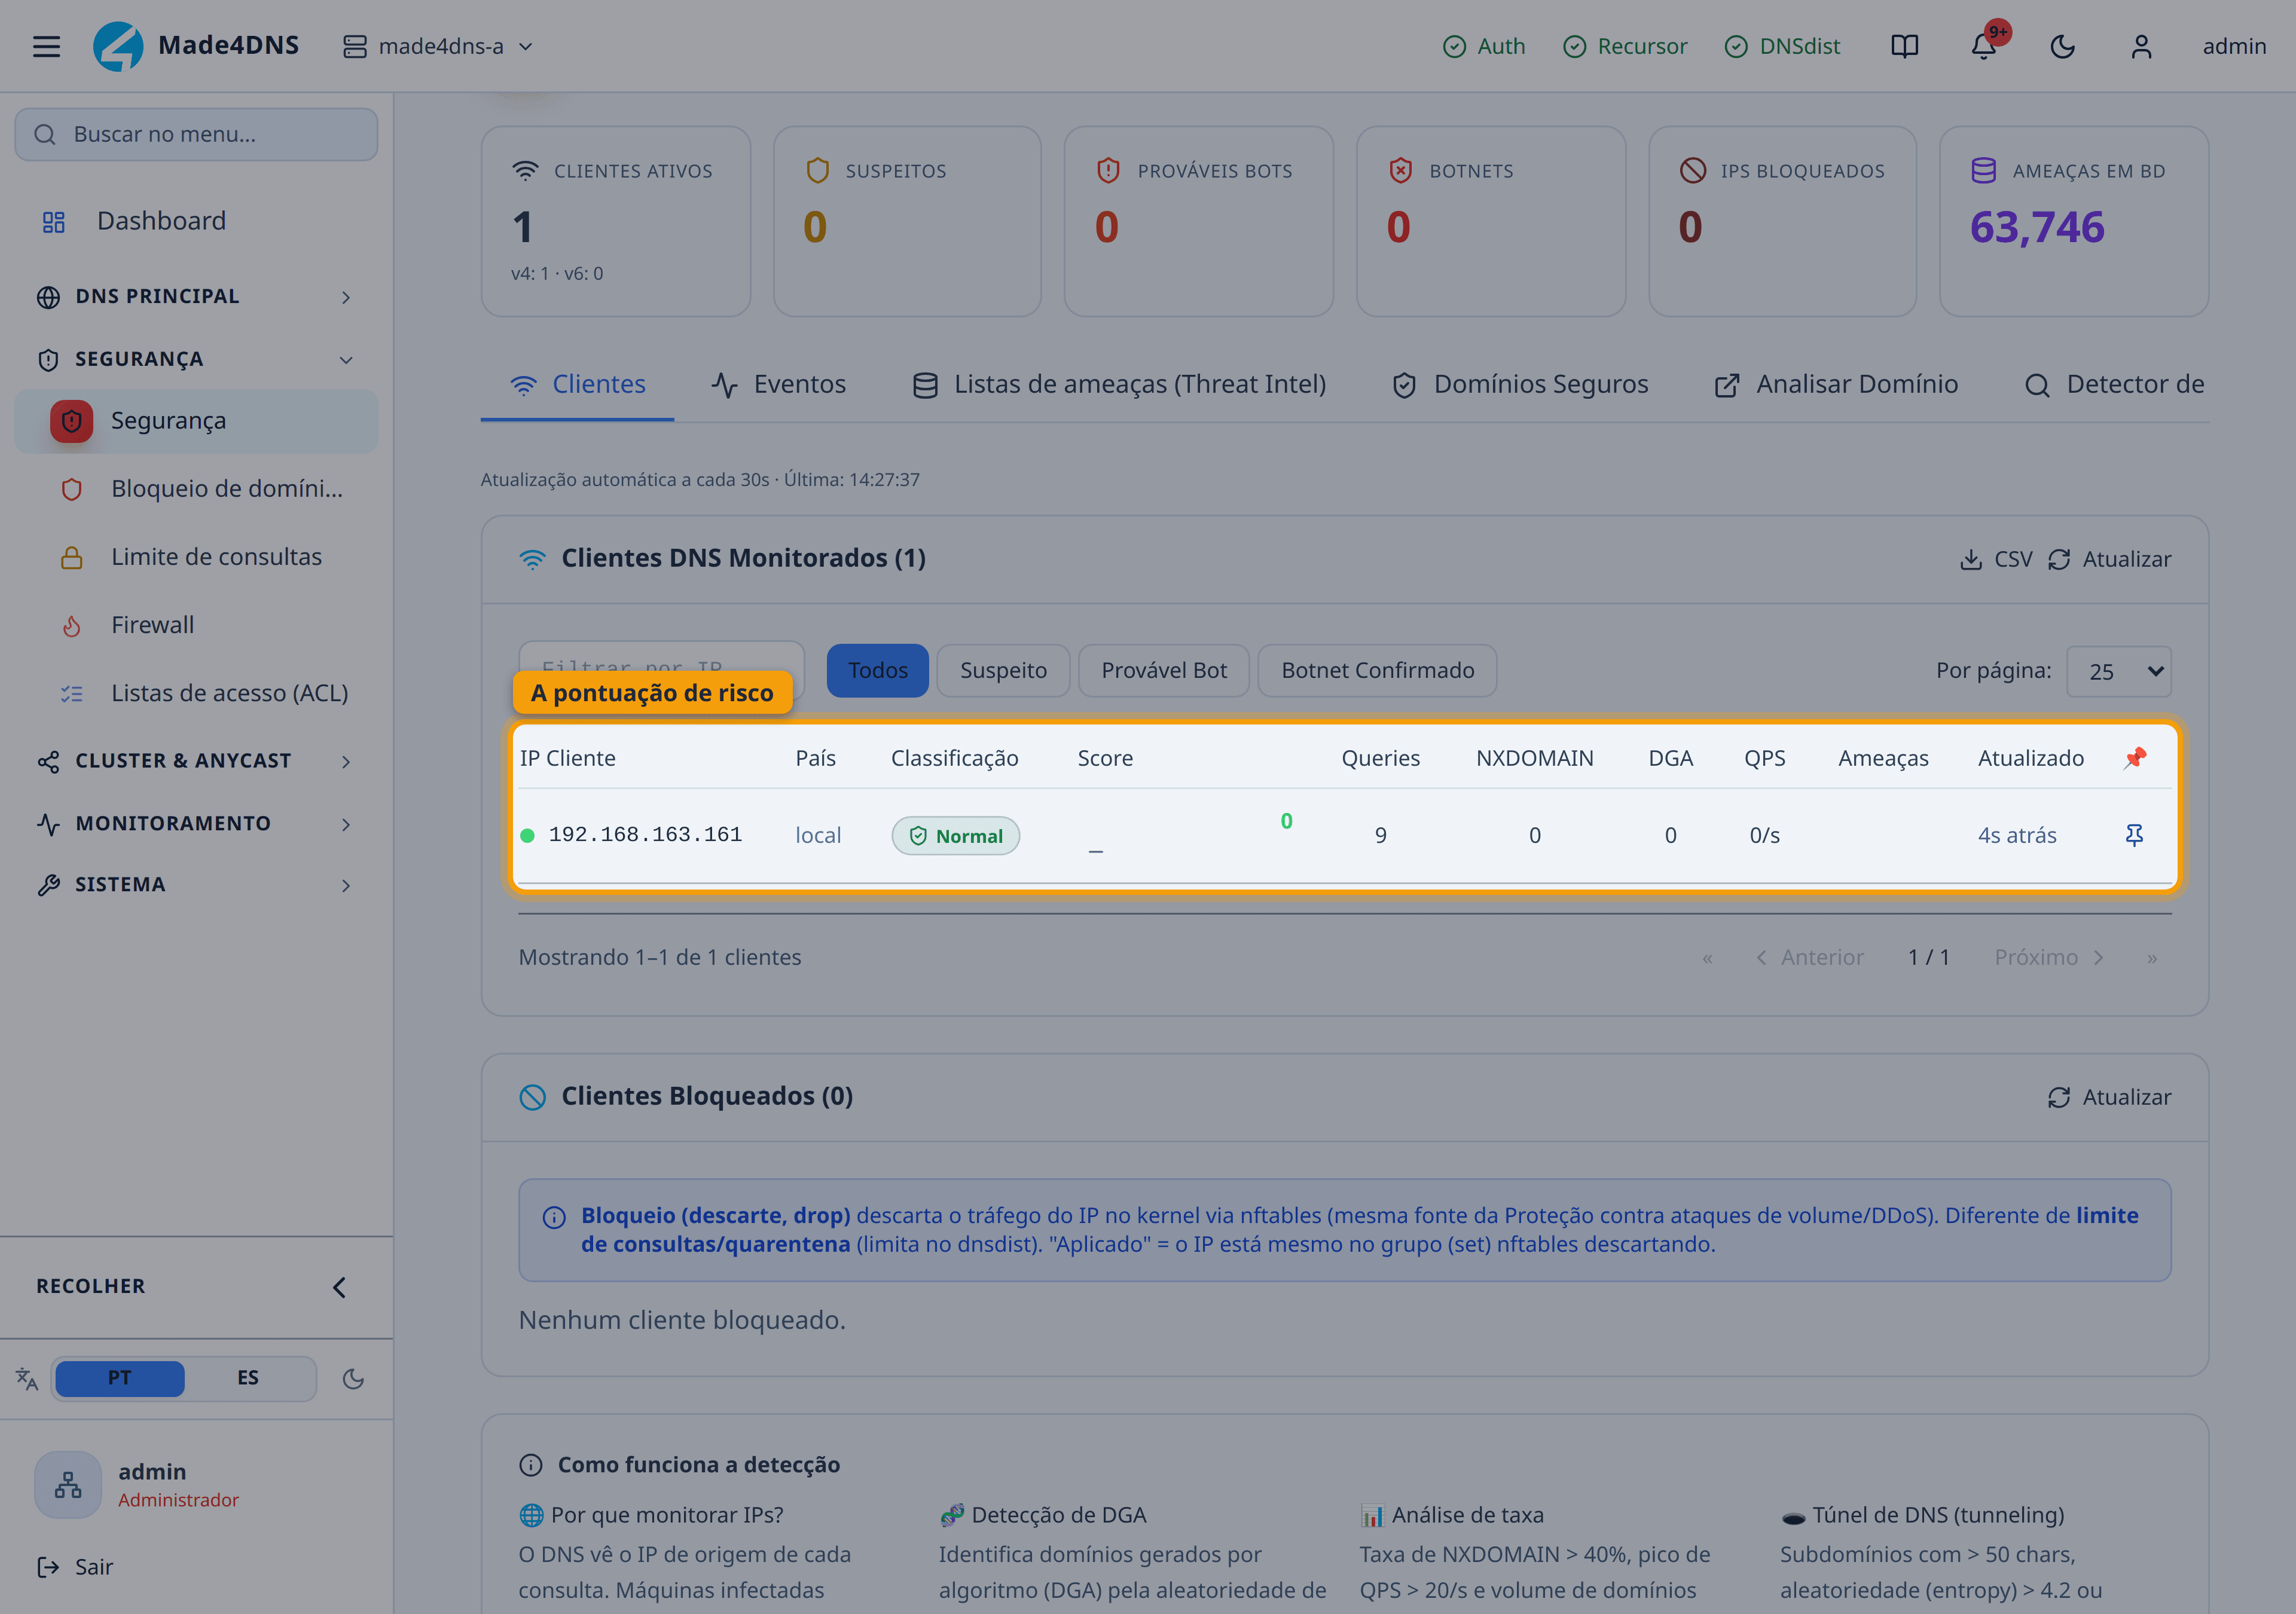
A pontuação não é contagem de eventos. Eventos graves — bloqueio, desvio para captura, quarentena — pesam o dobro dos leves.
Um cliente com pontuação alta acumulou eventos graves. Um cliente com muitos eventos leves pode ficar abaixo dele, e isso é intencional.
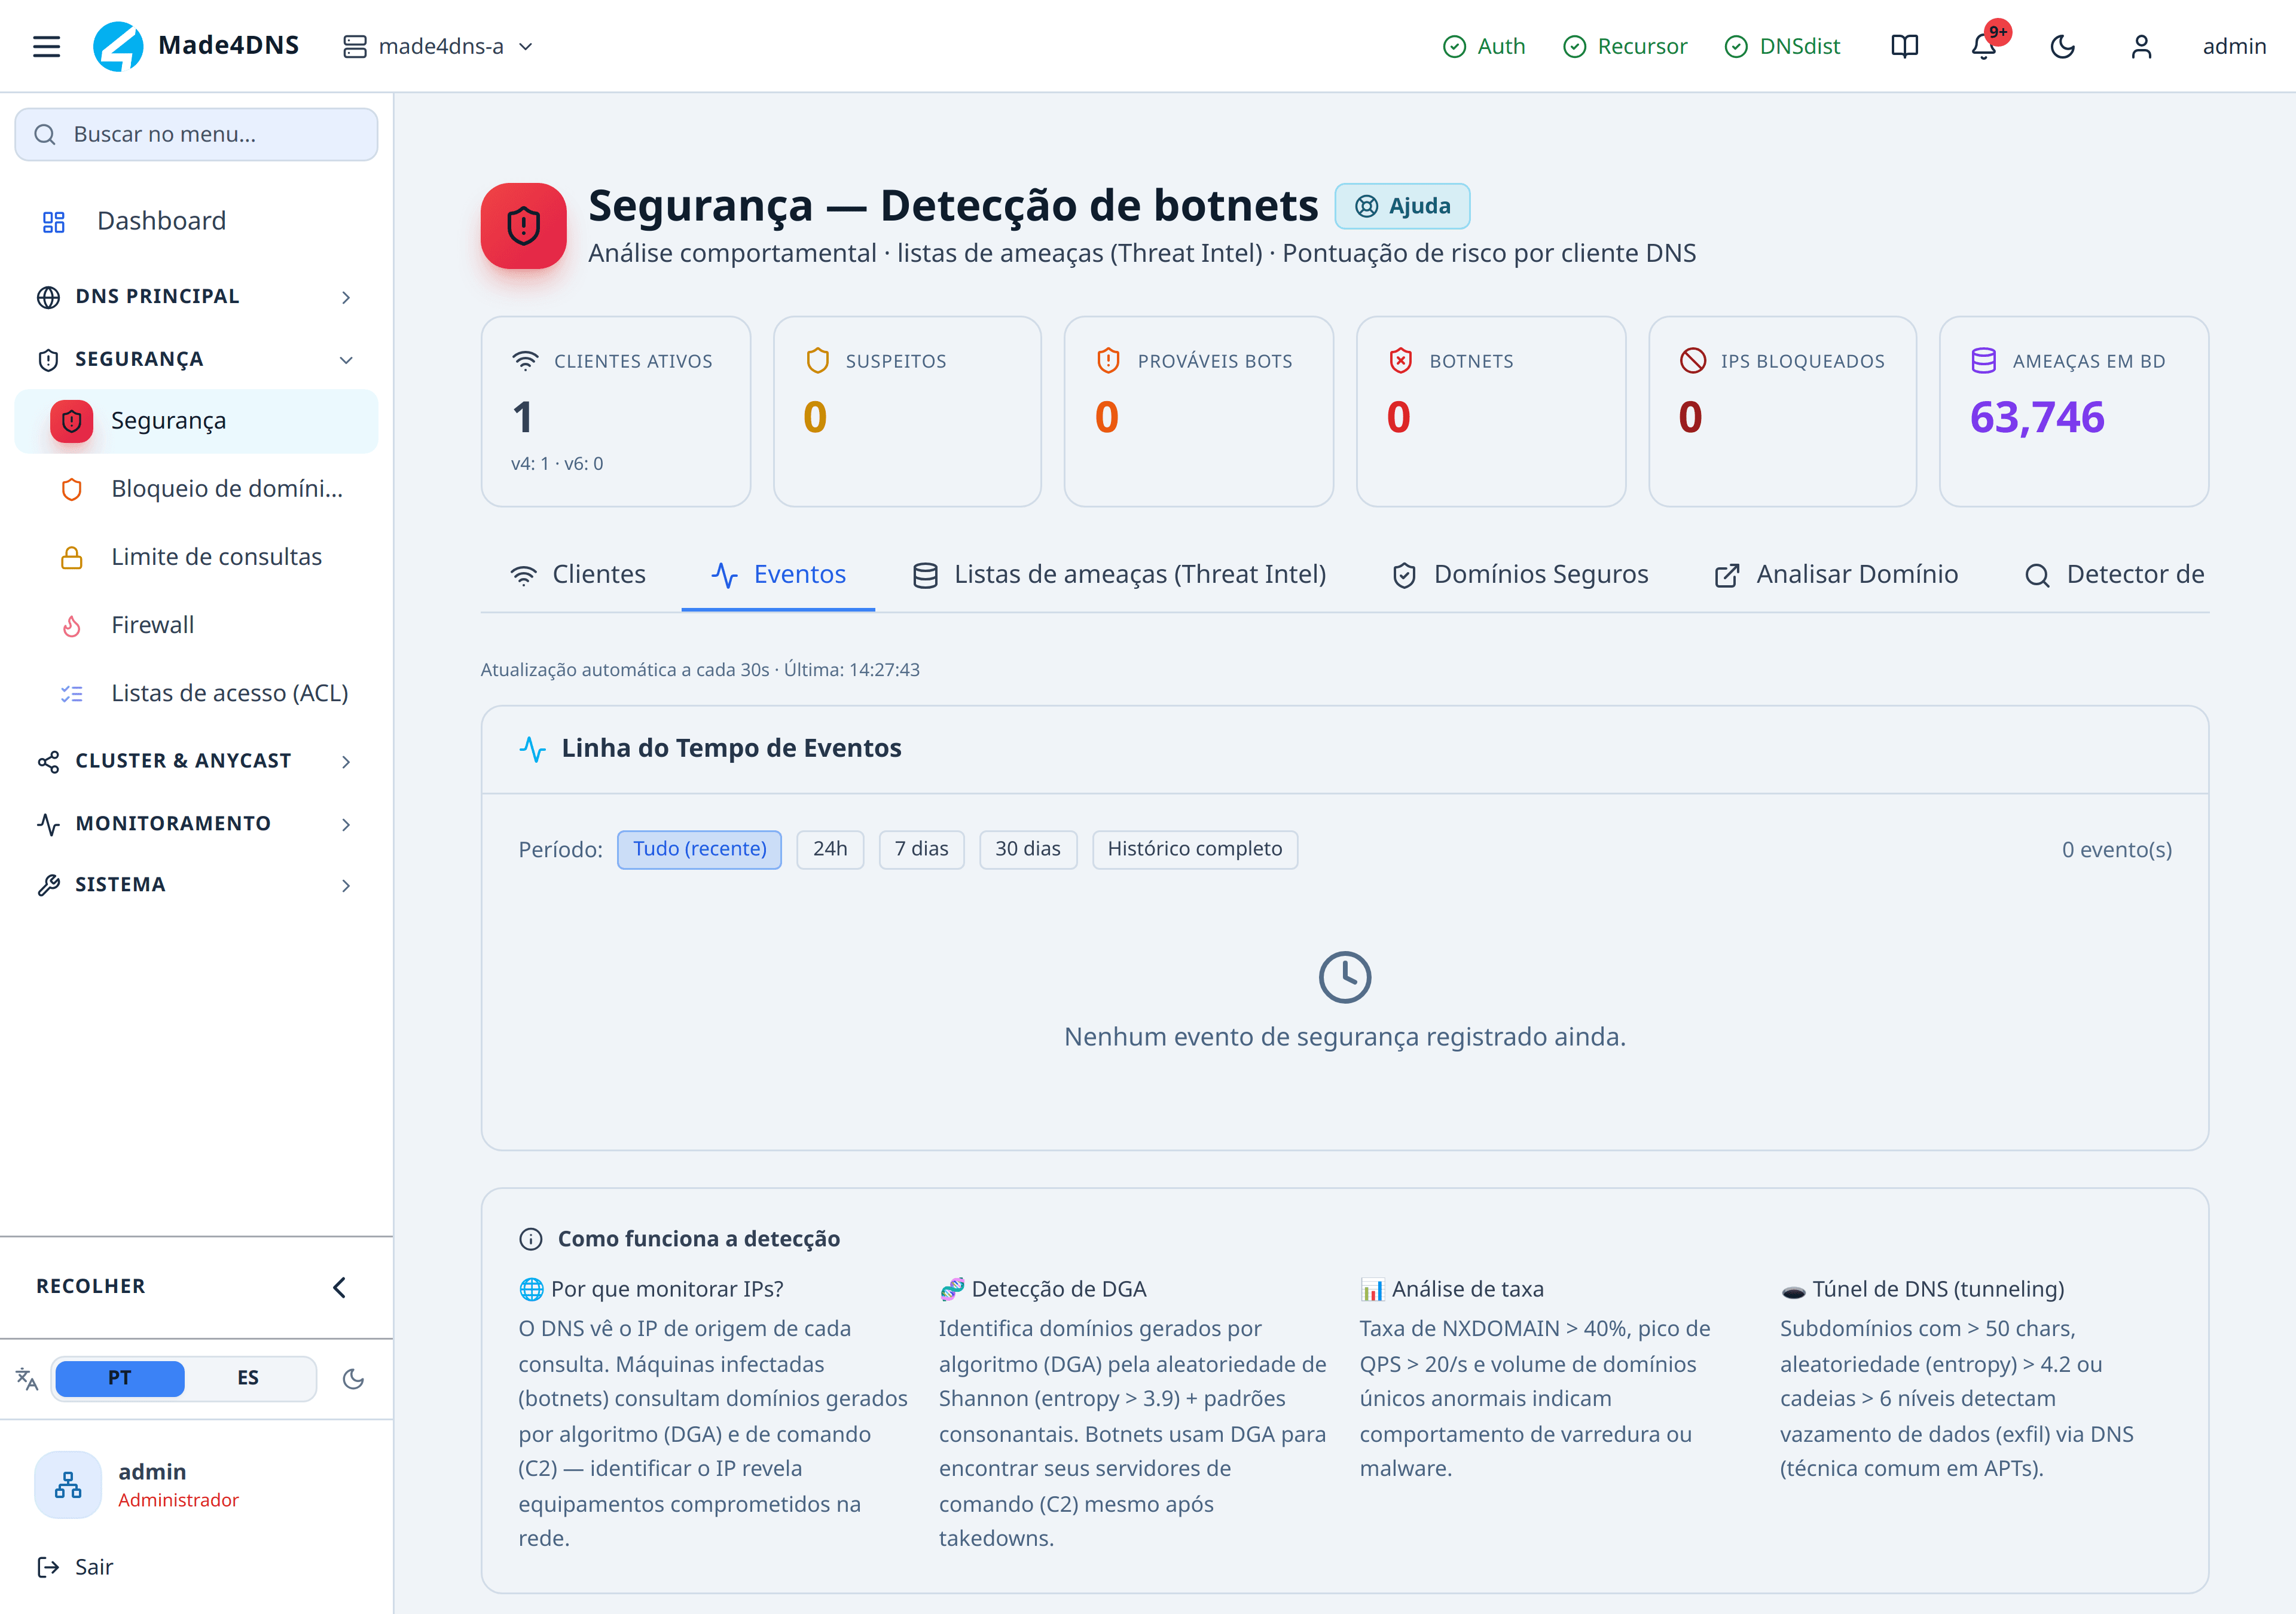
Aqui está a linha do tempo: qual regra disparou, sobre qual domínio, quando.
É o que transforma um número numa história. Dez eventos de captura em três minutos e dez eventos espalhados por uma semana produzem pontuações parecidas e significam coisas opostas.
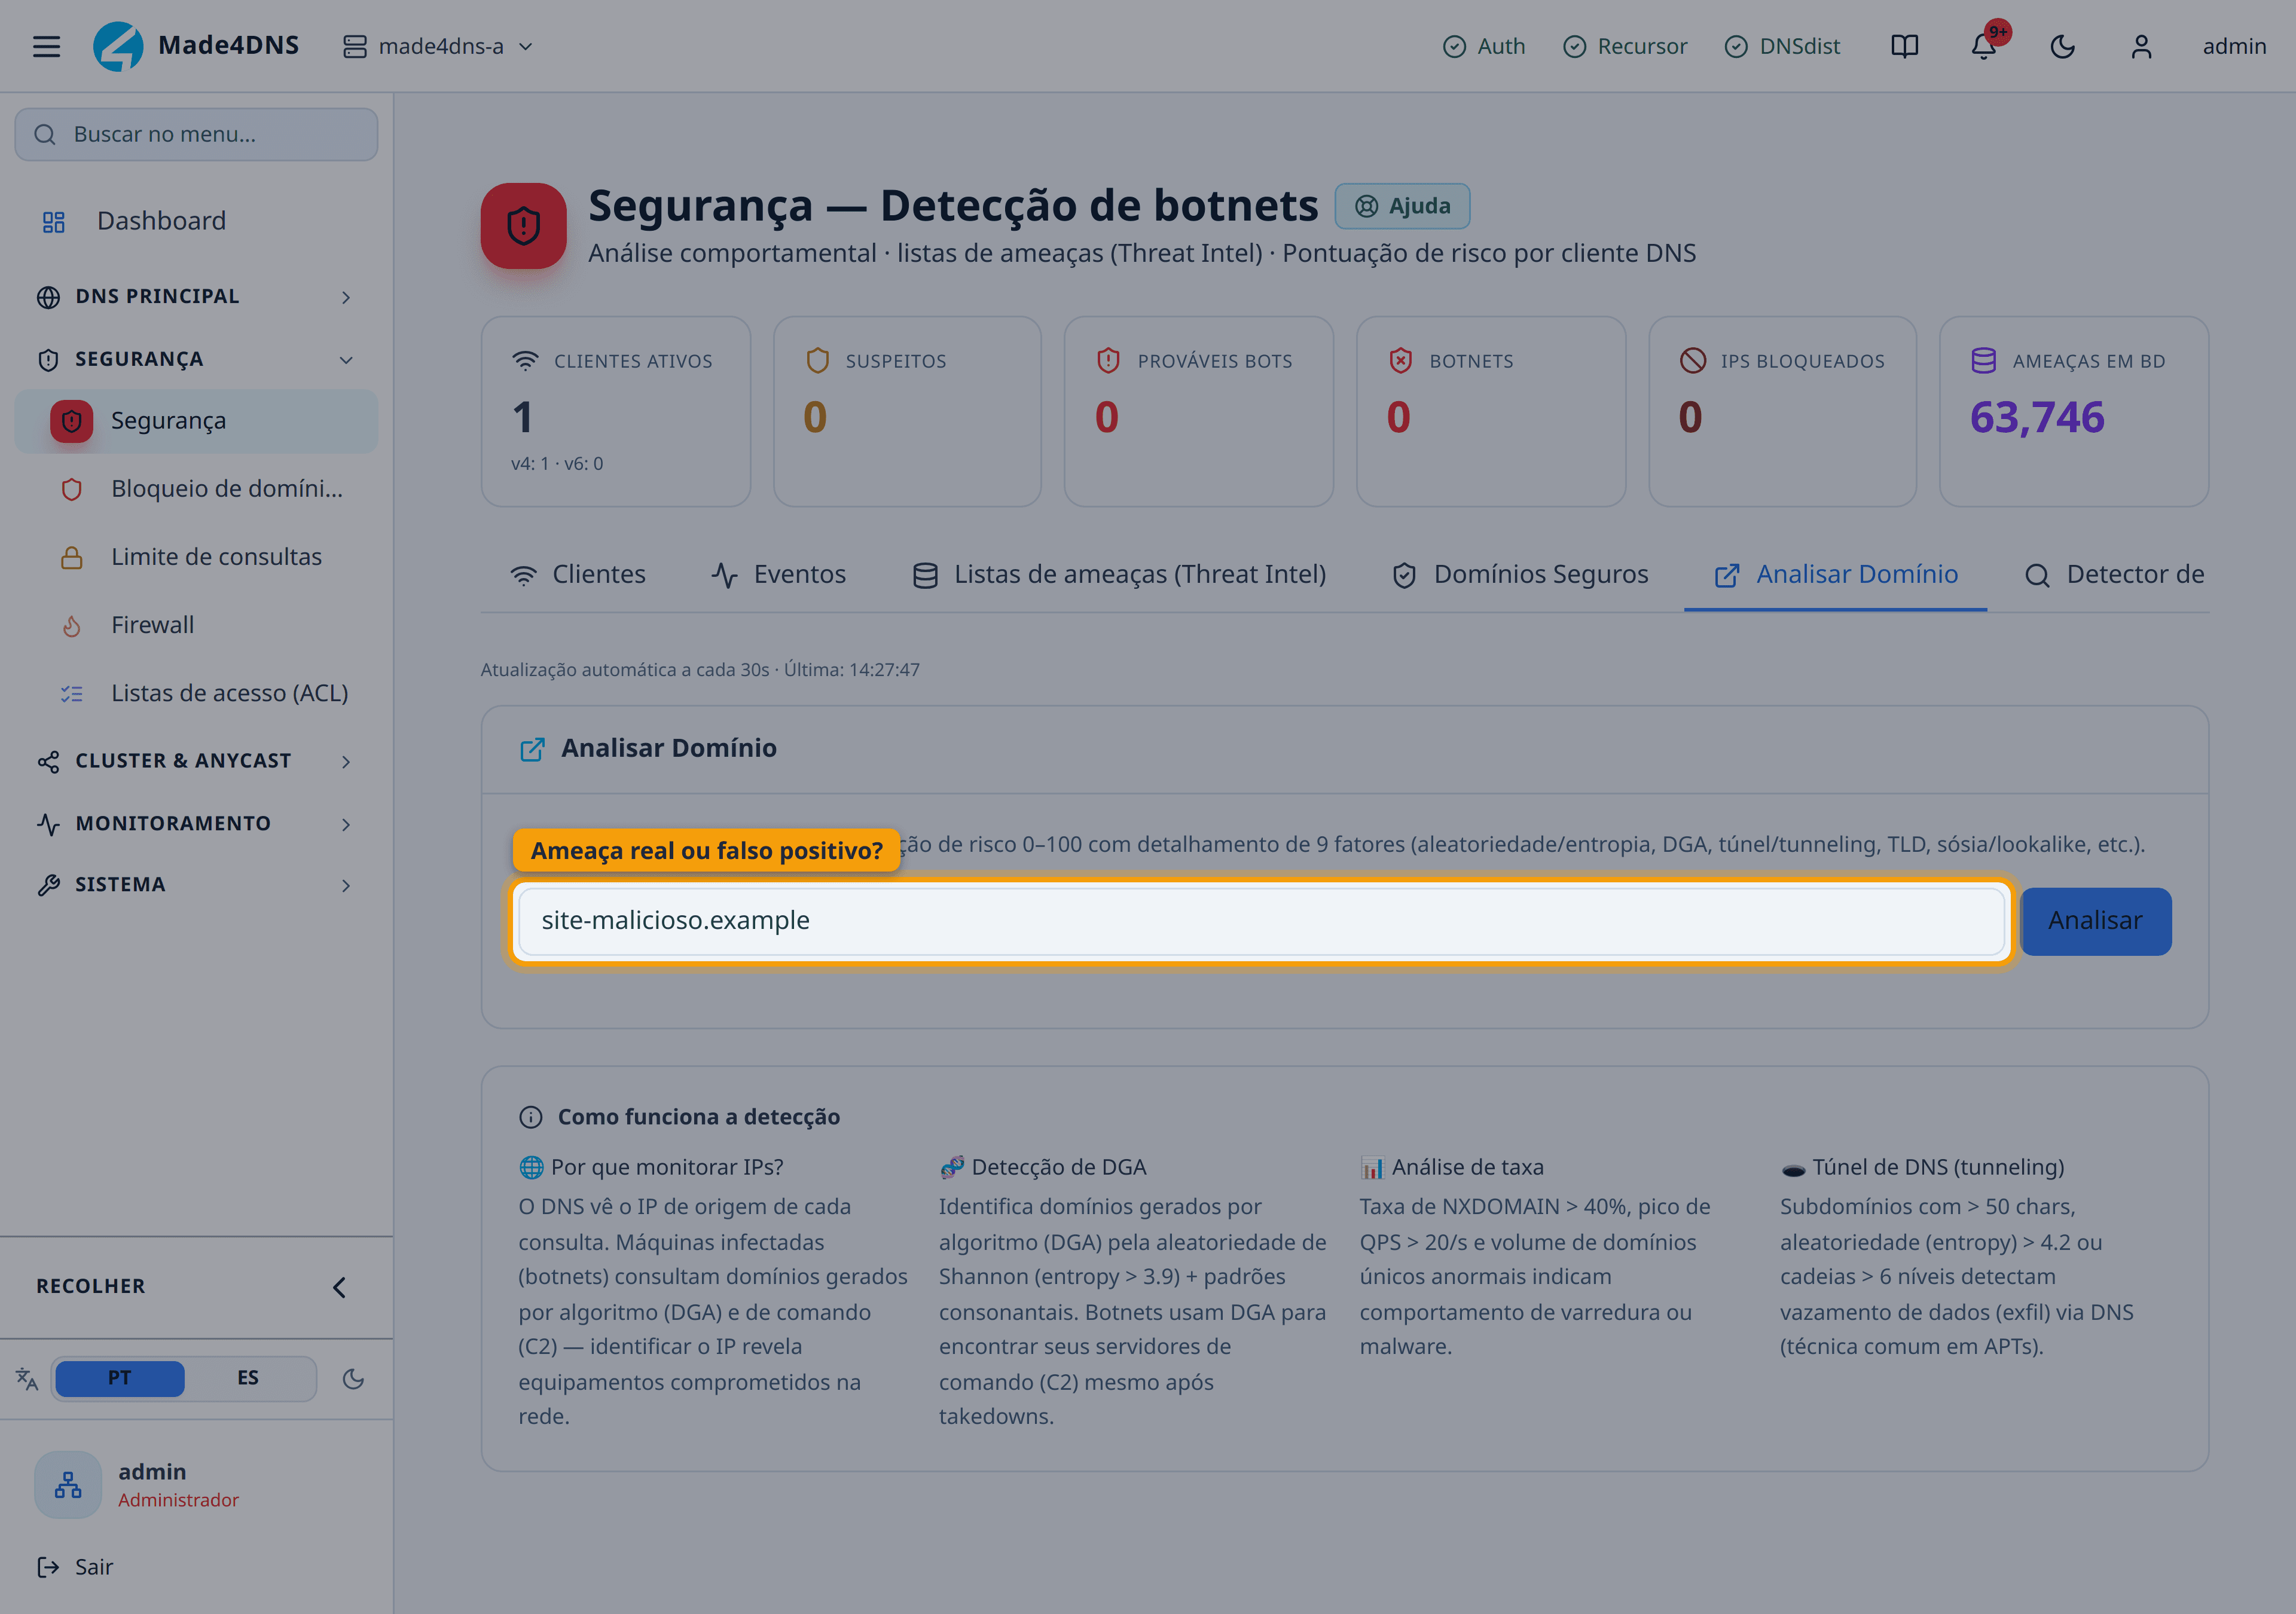
Pegue os domínios que apareceram nos eventos e investigue um a um: em que listas aparecem, que reputação têm, o que a detecção sabe sobre eles.
É onde o falso positivo aparece. Lista pública marcar por engano um serviço legítimo é comum, e essa tela é a que mostra isso antes de você bloquear um cliente sem motivo.
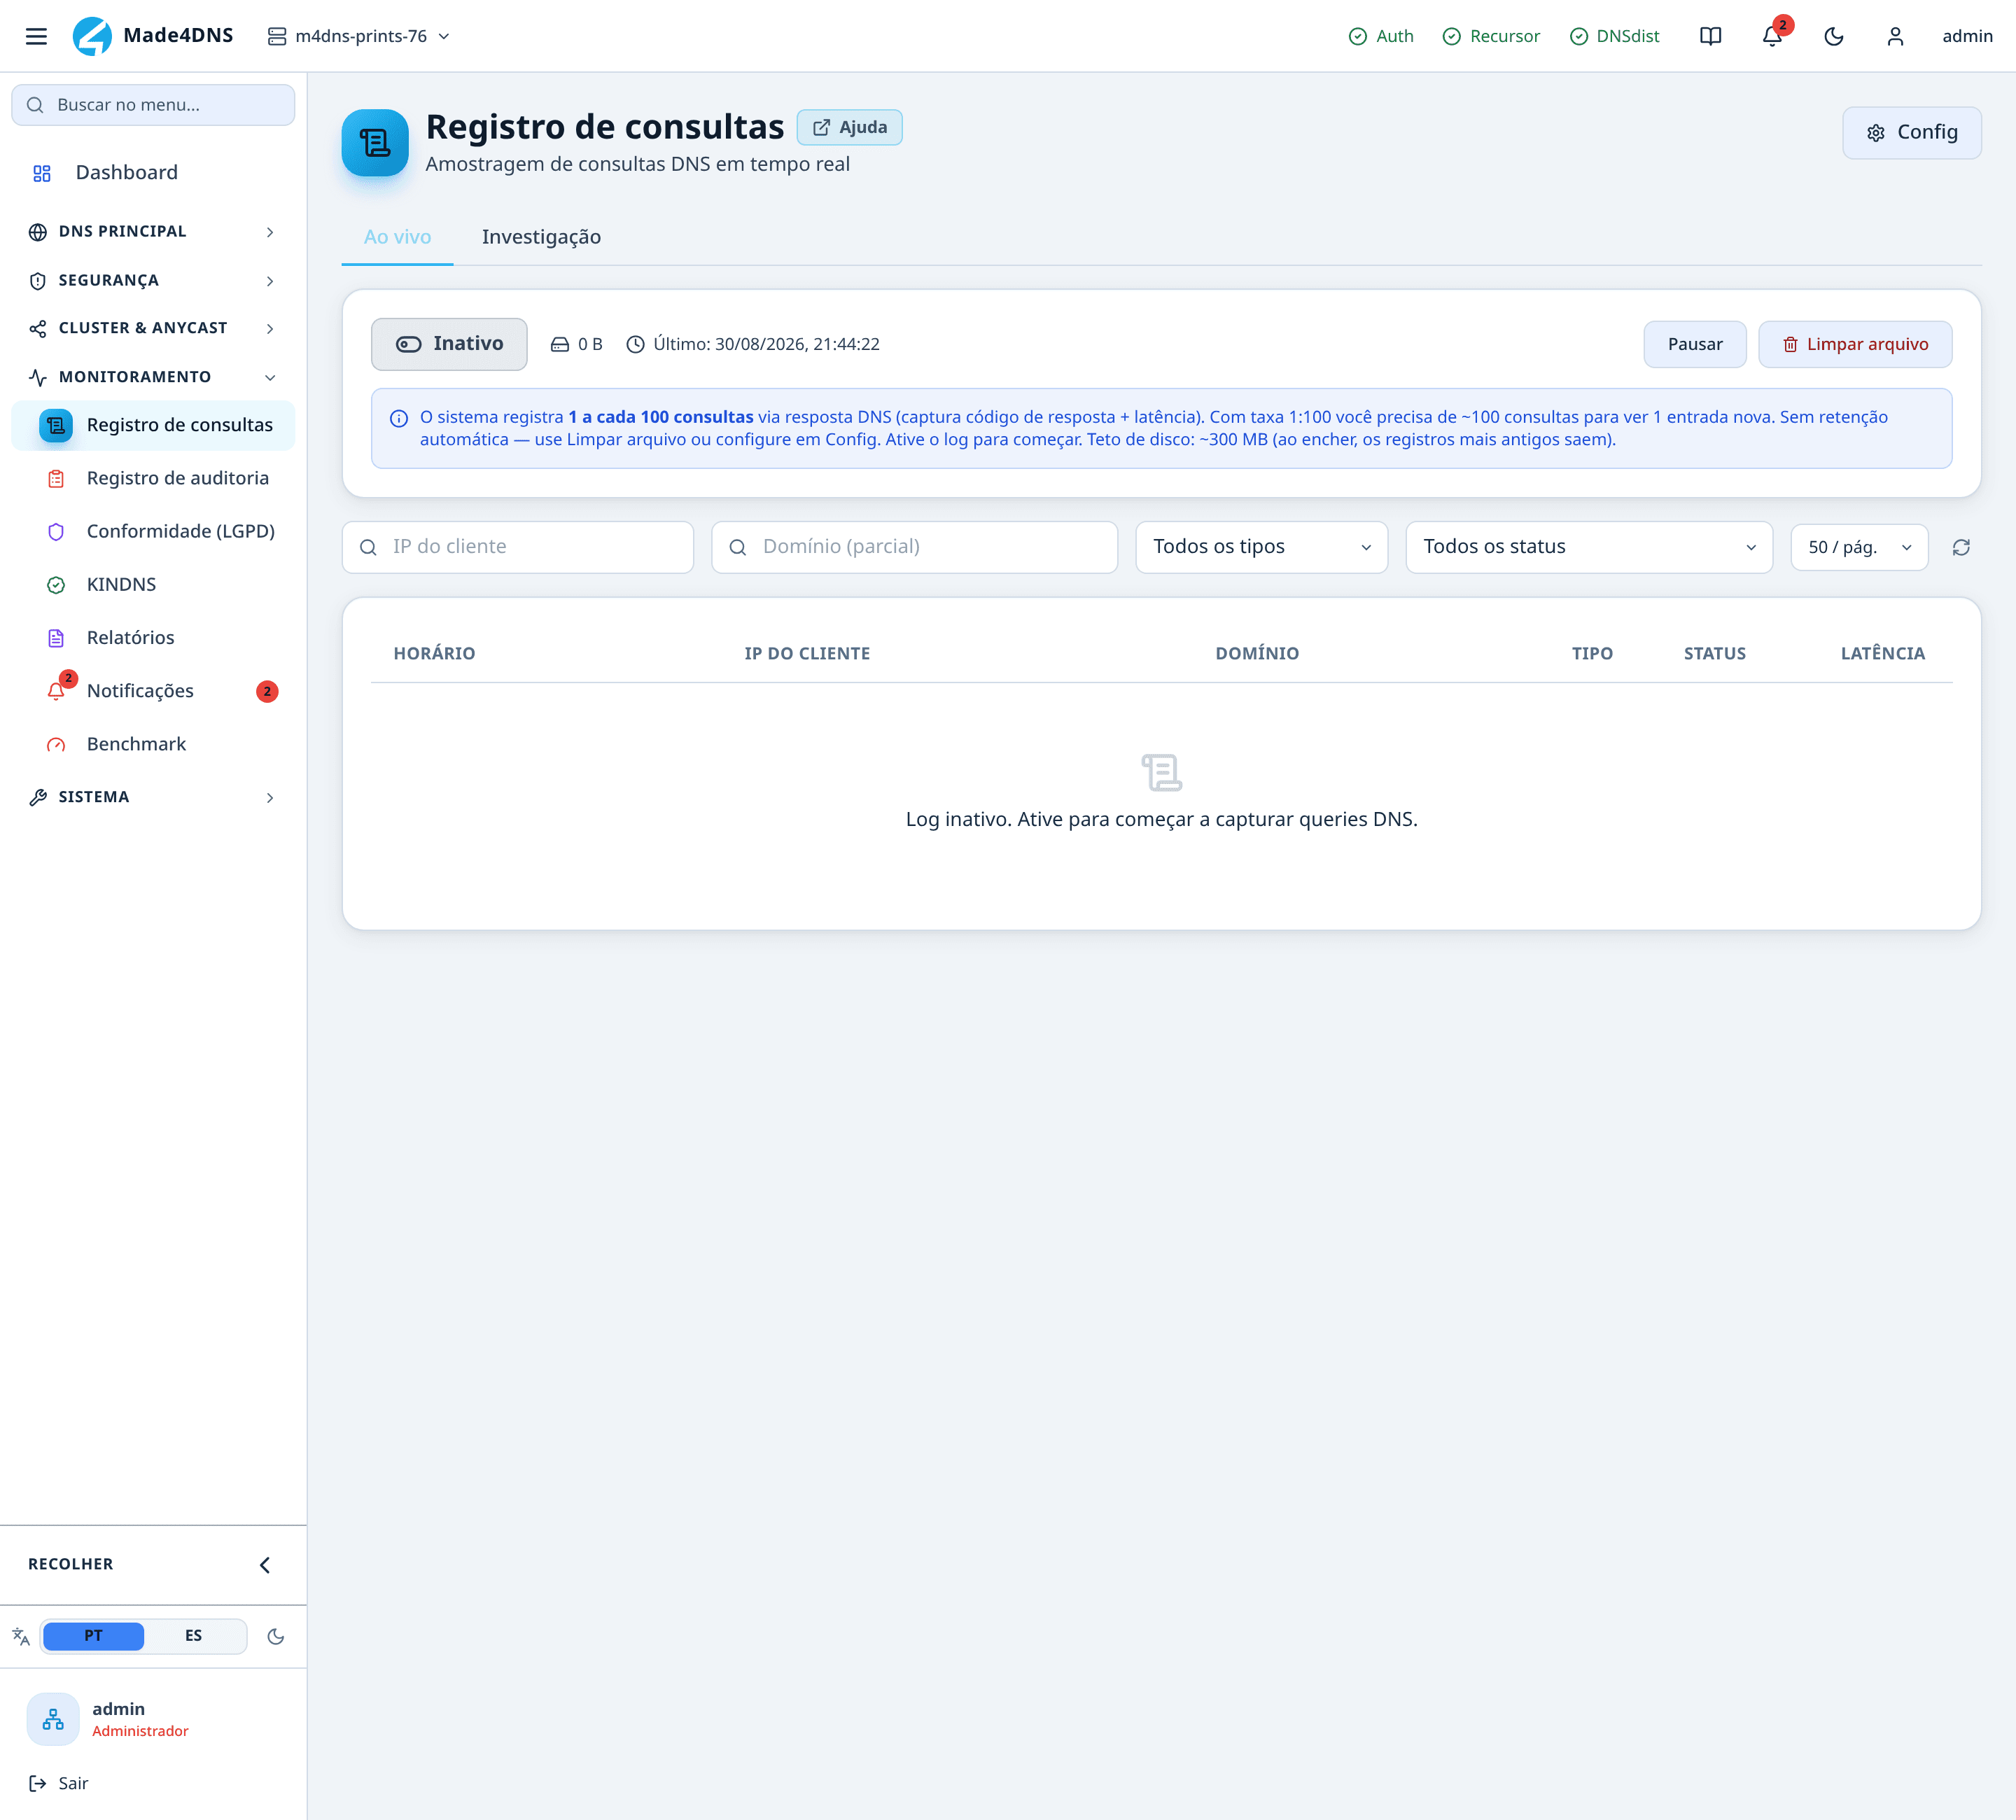
Filtre pelo endereço do cliente. O que se procura aqui é padrão, não conteúdo:
- muitos nomes diferentes, quase todos inexistentes, em rajada → característico de malware que gera nomes automaticamente;
- o mesmo nome repetido em intervalo regular → característico de comunicação automatizada;
- volume alto mas distribuído e com nomes comuns → provavelmente só um roteador com muitos dispositivos atrás.
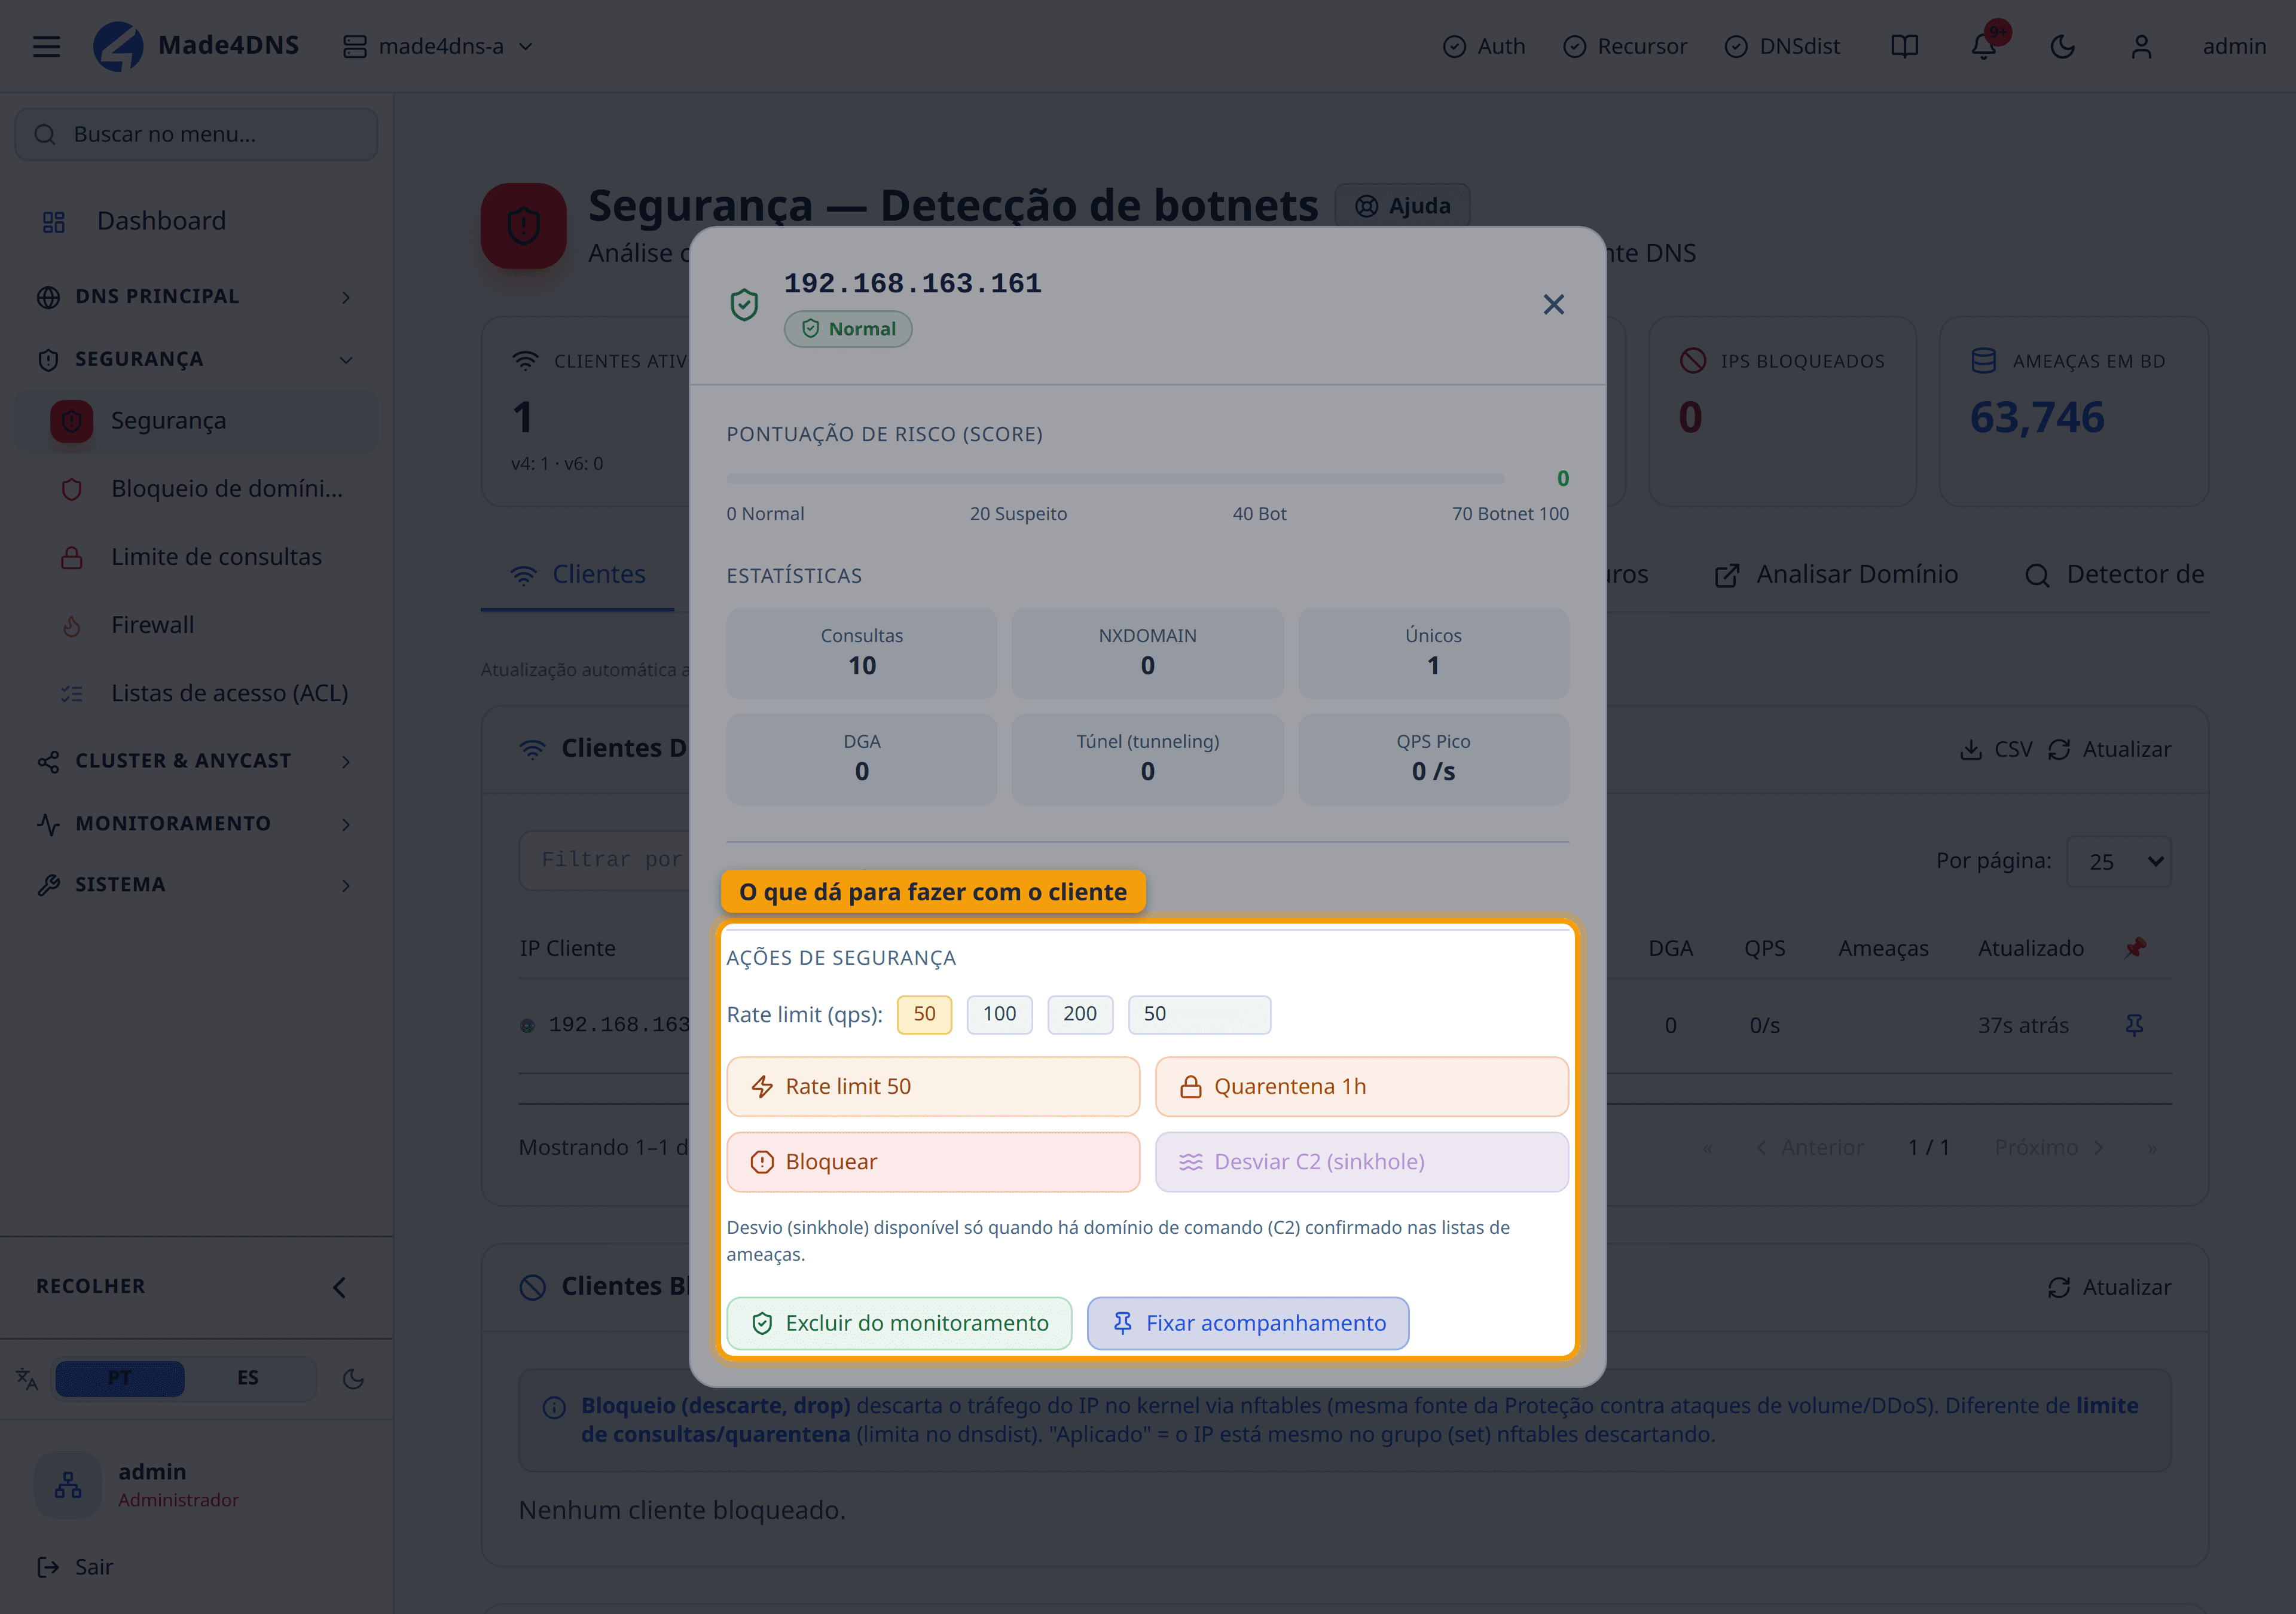
Clique na linha do cliente, na aba Clientes. O painel abre com o resumo — e com Ações de segurança, que é onde a decisão acontece. São seis saídas, da mais leve para a mais dura:
| Ação | O que faz | Quando usar |
|---|---|---|
| Fixar acompanhamento | Só marca. O cliente continua visível mesmo saindo dos ativos | Ainda em dúvida — não mexe em nada |
| Excluir do monitoramento | Tira o cliente da pontuação de vez | Falso positivo recorrente: um servidor interno, um cache legítimo |
| Rate limit | Limita as consultas por segundo daquele endereço, no O componente de borda do Made4DNS: atende as consultas e aplica as regras de entrada. | Volume alto, mas ainda não é certeza de infecção |
| Quarentena 1h | Mesmo efeito, com prazo de validade | Conter agora e reavaliar depois, sem esquecer ligado |
| Bloquear | Descarta o tráfego do endereço no kernel, via nftables | Ameaça confirmada |
| Desviar C2 (sinkhole) | Bloqueia os domínios de comando confirmados desse cliente, não o cliente | O equipamento é da operação e não pode cair — corta só a conversa com o servidor de comando |
As duas últimas colunas da tabela são a diferença que importa: rate limit e quarentena limitam no DNSdist; bloquear descarta no kernel. Um cliente bloqueado some da rede, não só do DNS.
E o bloqueio manual não expira sozinho — o automático expira. Um endereço bloqueado à mão fica bloqueado até alguém desbloquear, inclusive muito depois de o problema ter passado. Se a intenção é só observar, fixar é a escolha certa: fixar não bloqueia nada.
O botão de desvio (sinkhole) só habilita quando existe domínio de comando confirmado nas listas de ameaças ativas para aquele cliente — se estiver apagado, é porque não há.
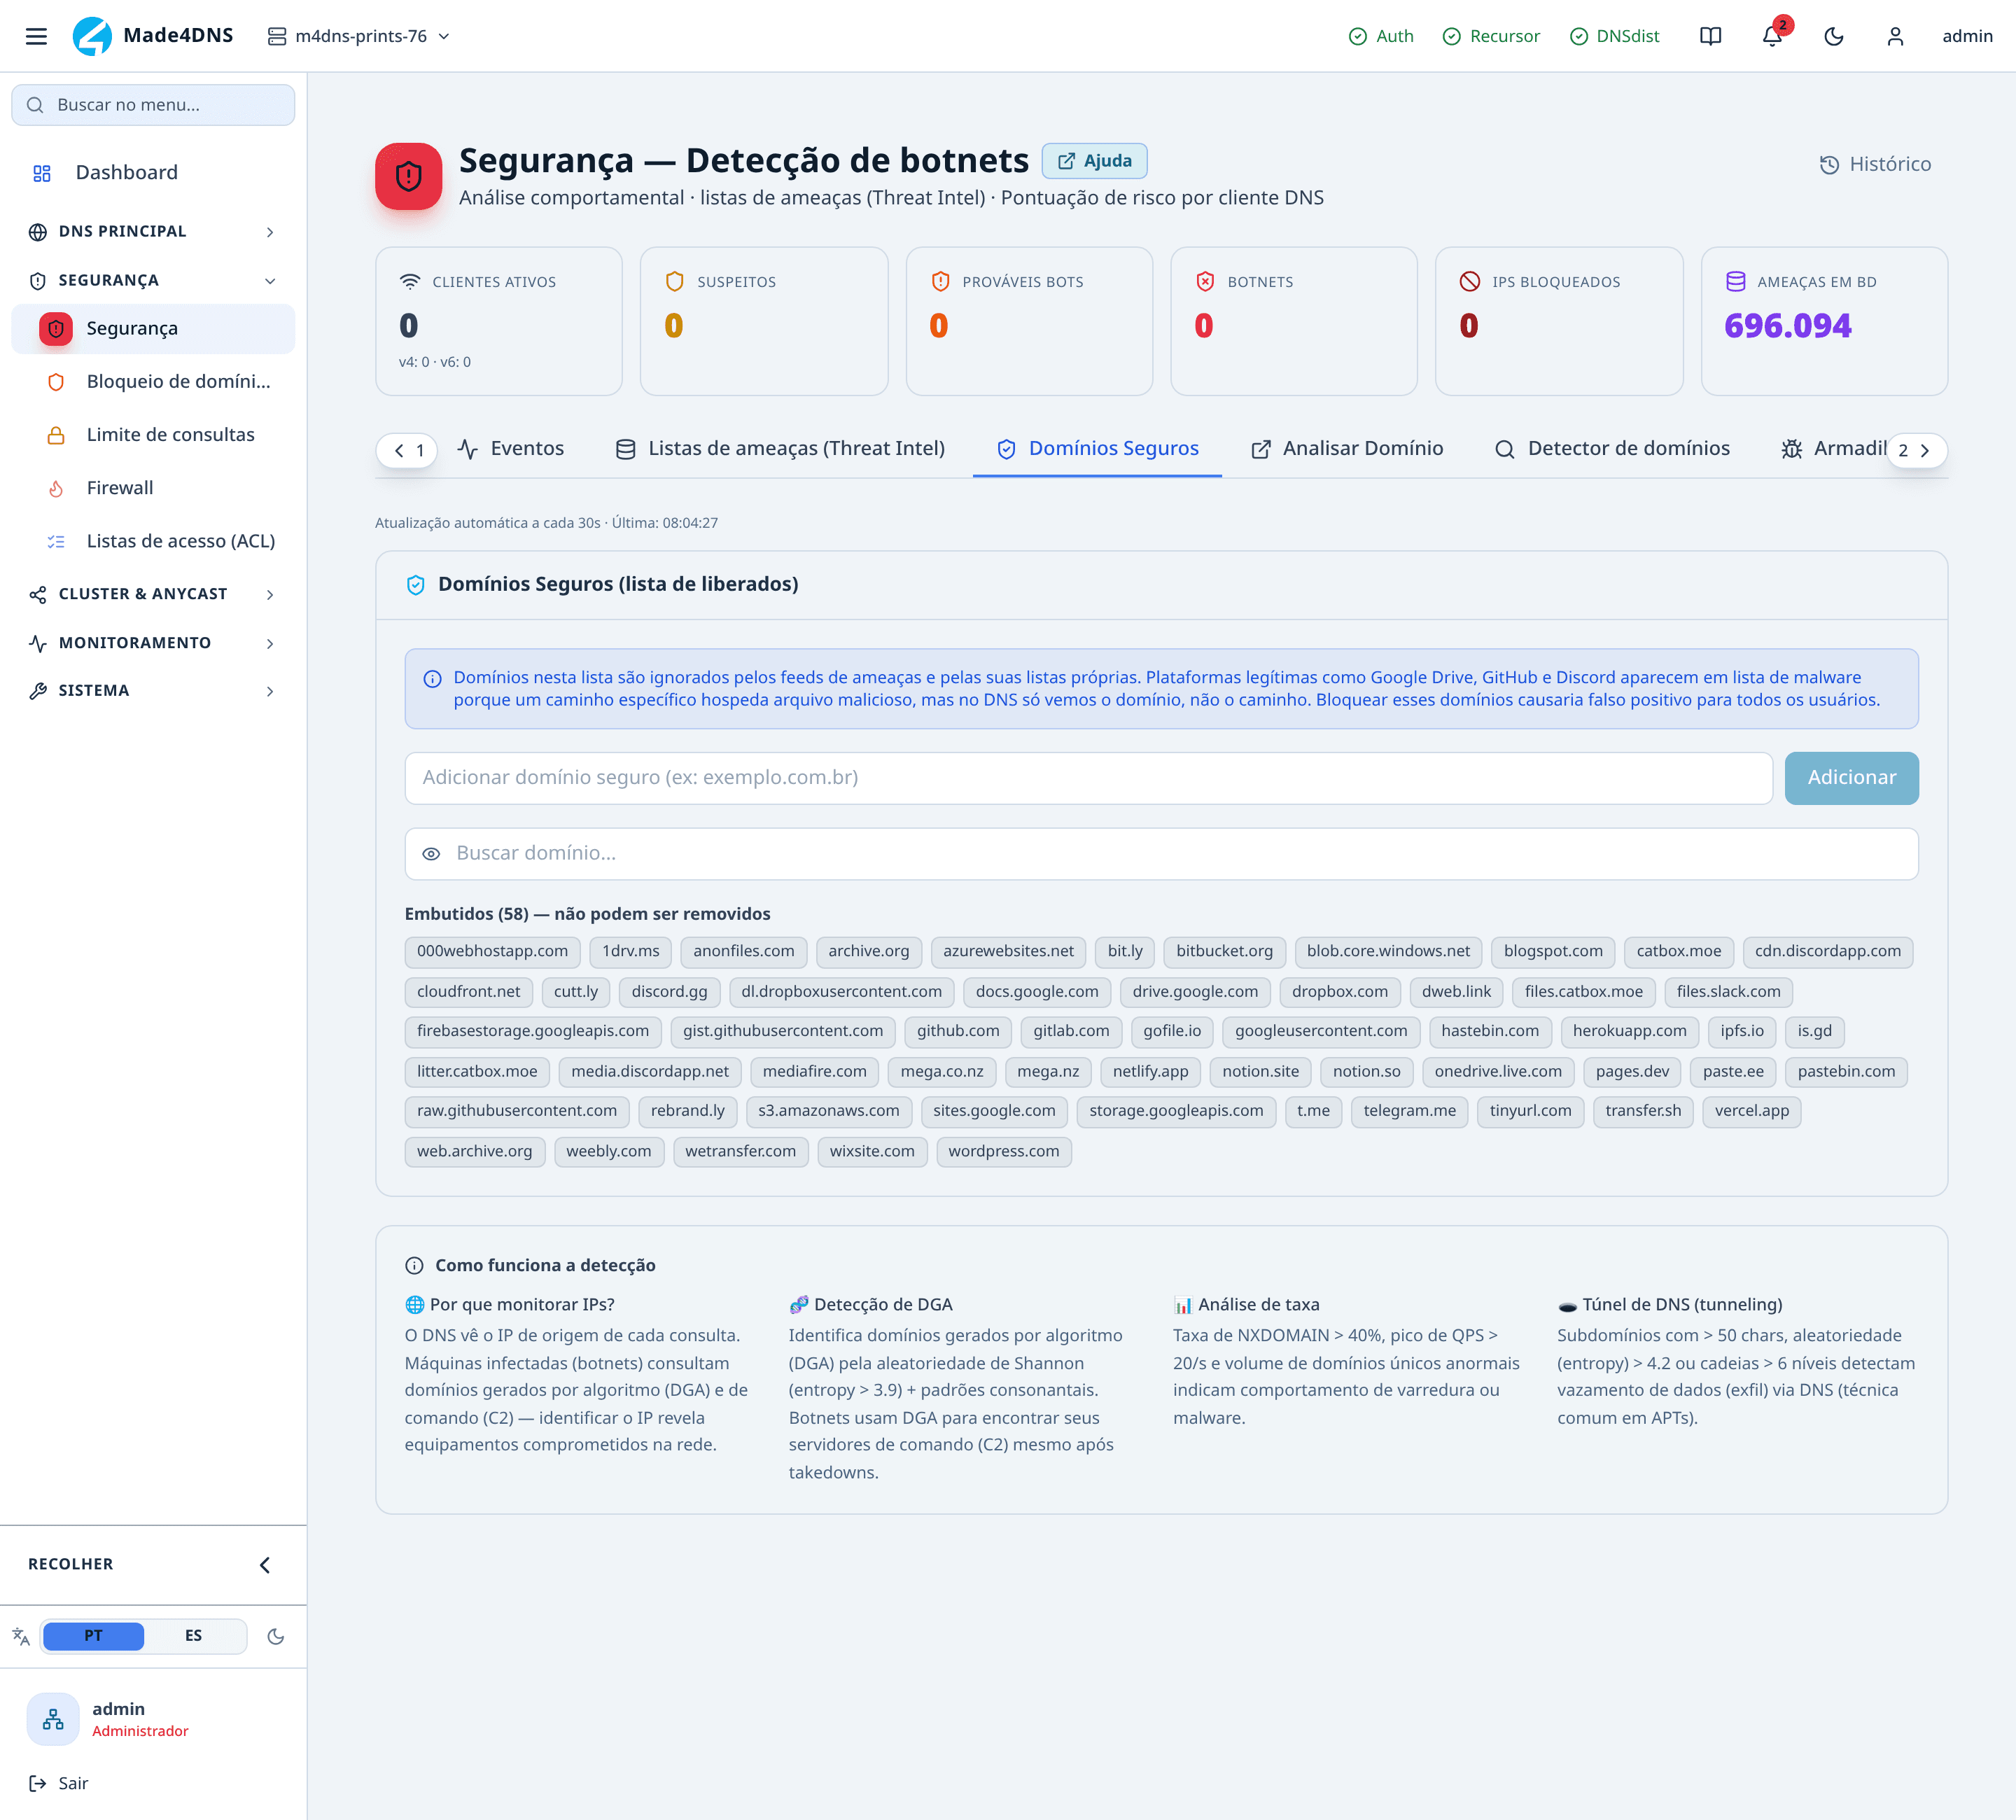
Quando a conclusão é que o domínio é legítimo, a saída não é no cliente — é na aba Domínios Seguros. Domínios nessa lista passam a ser ignorados pelos feeds de ameaças, e o alarme não se repete.
Isso acontece mais do que parece: plataformas legítimas como Google Drive, GitHub e Discord aparecem em feed de malware porque alguma URL delas hospeda arquivo malicioso. No DNS só se vê o domínio, não o caminho — bloquear derrubaria o serviço inteiro para todo mundo.
A lista já vem com dezenas desses casos embutidos, e esses não podem ser removidos. O que você adiciona fica em Personalizados, e sincroniza com o restante do cluster.
O que cada tela responde
| Pergunta | Onde |
|---|---|
| Quem merece atenção? | Segurança → Clientes |
| O que exatamente aconteceu? | Segurança → Eventos |
| Este domínio é mesmo ruim? | Segurança → Analisar Domínio |
| Qual o volume e o padrão? | Registro de consultas |
| Quem alterou o quê no produto? | Registro de auditoria |
Armadilhas
- Bloquear direto pela pontuação, sem olhar os eventos. A pontuação é um indício.
- Esquecer que fixar não bloqueia — é só observabilidade, e o nome sugere outra coisa.
- Não registrar por que bloqueou. Meses depois, ninguém lembra, e o bloqueio manual não expira.
- Tratar volume alto como sinal por si só. Um roteador de condomínio faz volume alto e é legítimo.
- Quem tem perfil de leitura vê tudo isto e não consegue agir — a tela abre, a ação recusa.
Se o problema for volume, não conteúdo
Este roteiro serve para comportamento suspeito. Cliente que só faz volume demais é outro assunto: veja limite de consultas, que age por origem sem depender de detectar ameaça nenhuma.