
Criar uma lista de acesso
Cadastrar uma lista de IPs uma vez e usá-la por referência em vários pontos do produto.
Em vez de digitar as mesmas faixas em cada tela, você cria a lista uma vez e a referencia. Uma alteração propaga para todos os lugares que a usam.
Onde clicar, passo a passo
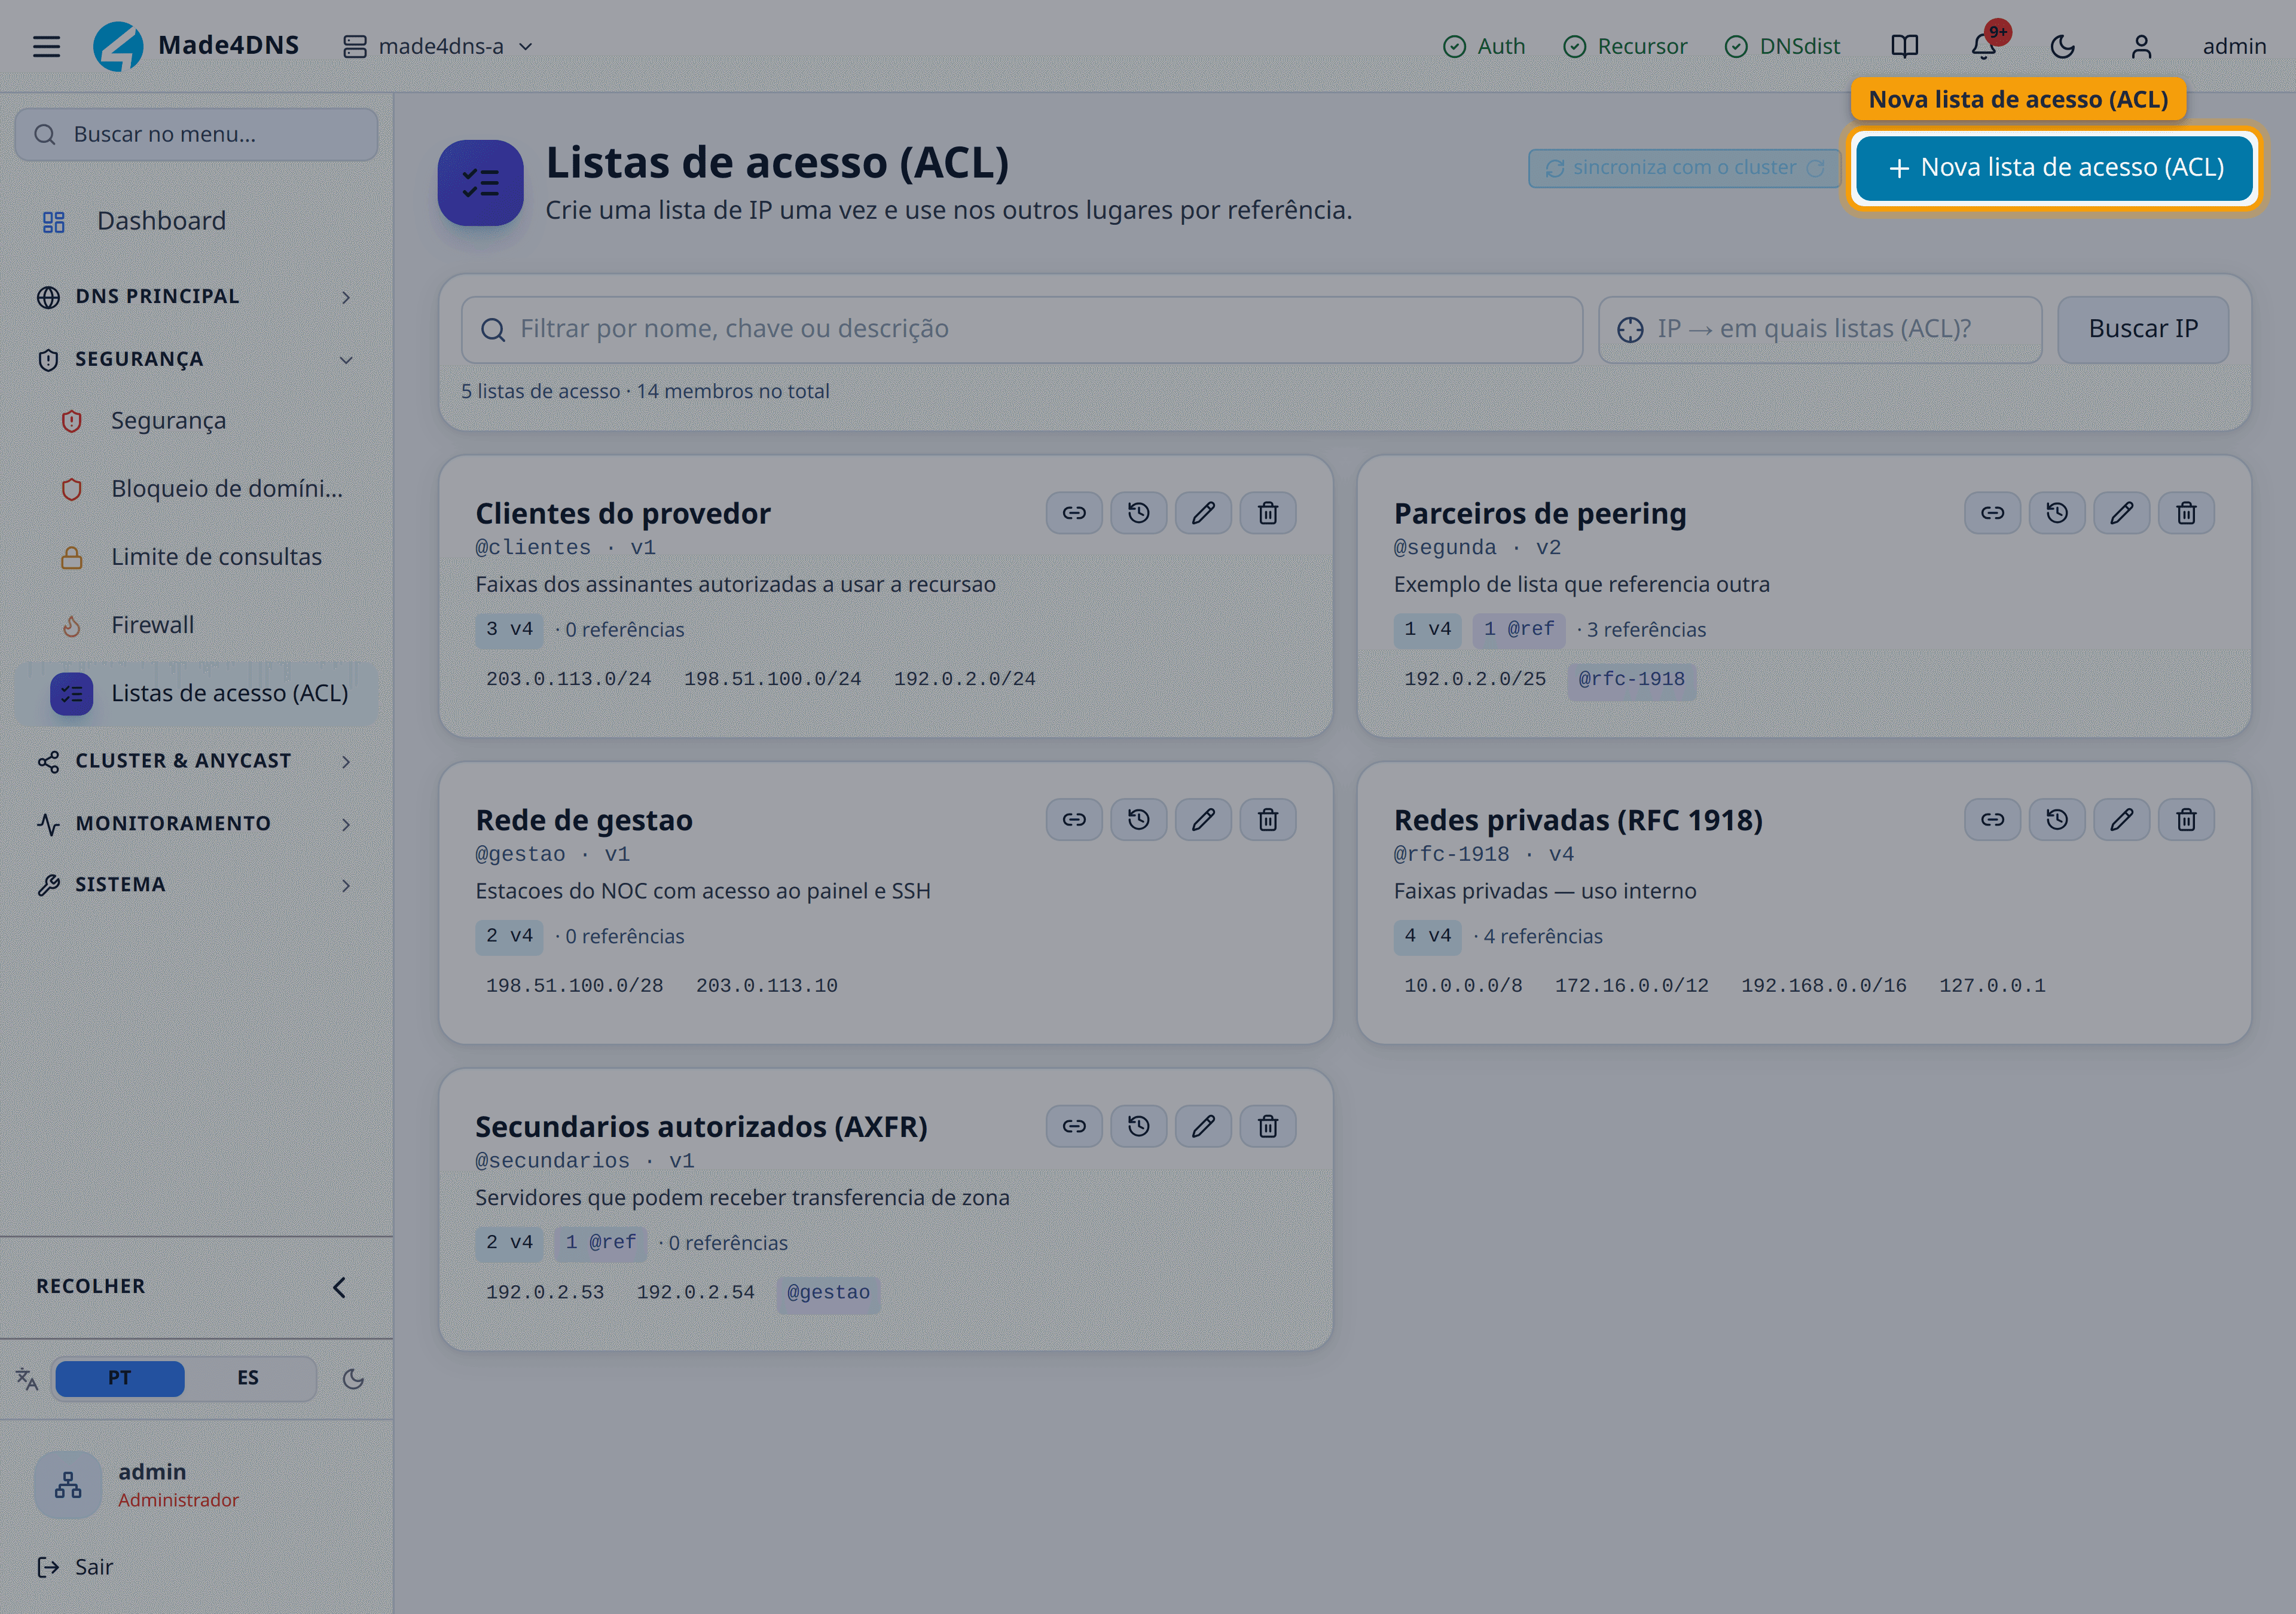
Uma lista de acesso é um conjunto de faixas de IP com nome. Em vez de digitar as mesmas faixas em cada tela, você as mantém num lugar só e referencia esse lugar.
O ganho aparece na manutenção: trocar uma faixa passa a ser uma edição, não uma caçada por todas as telas onde ela foi digitada.
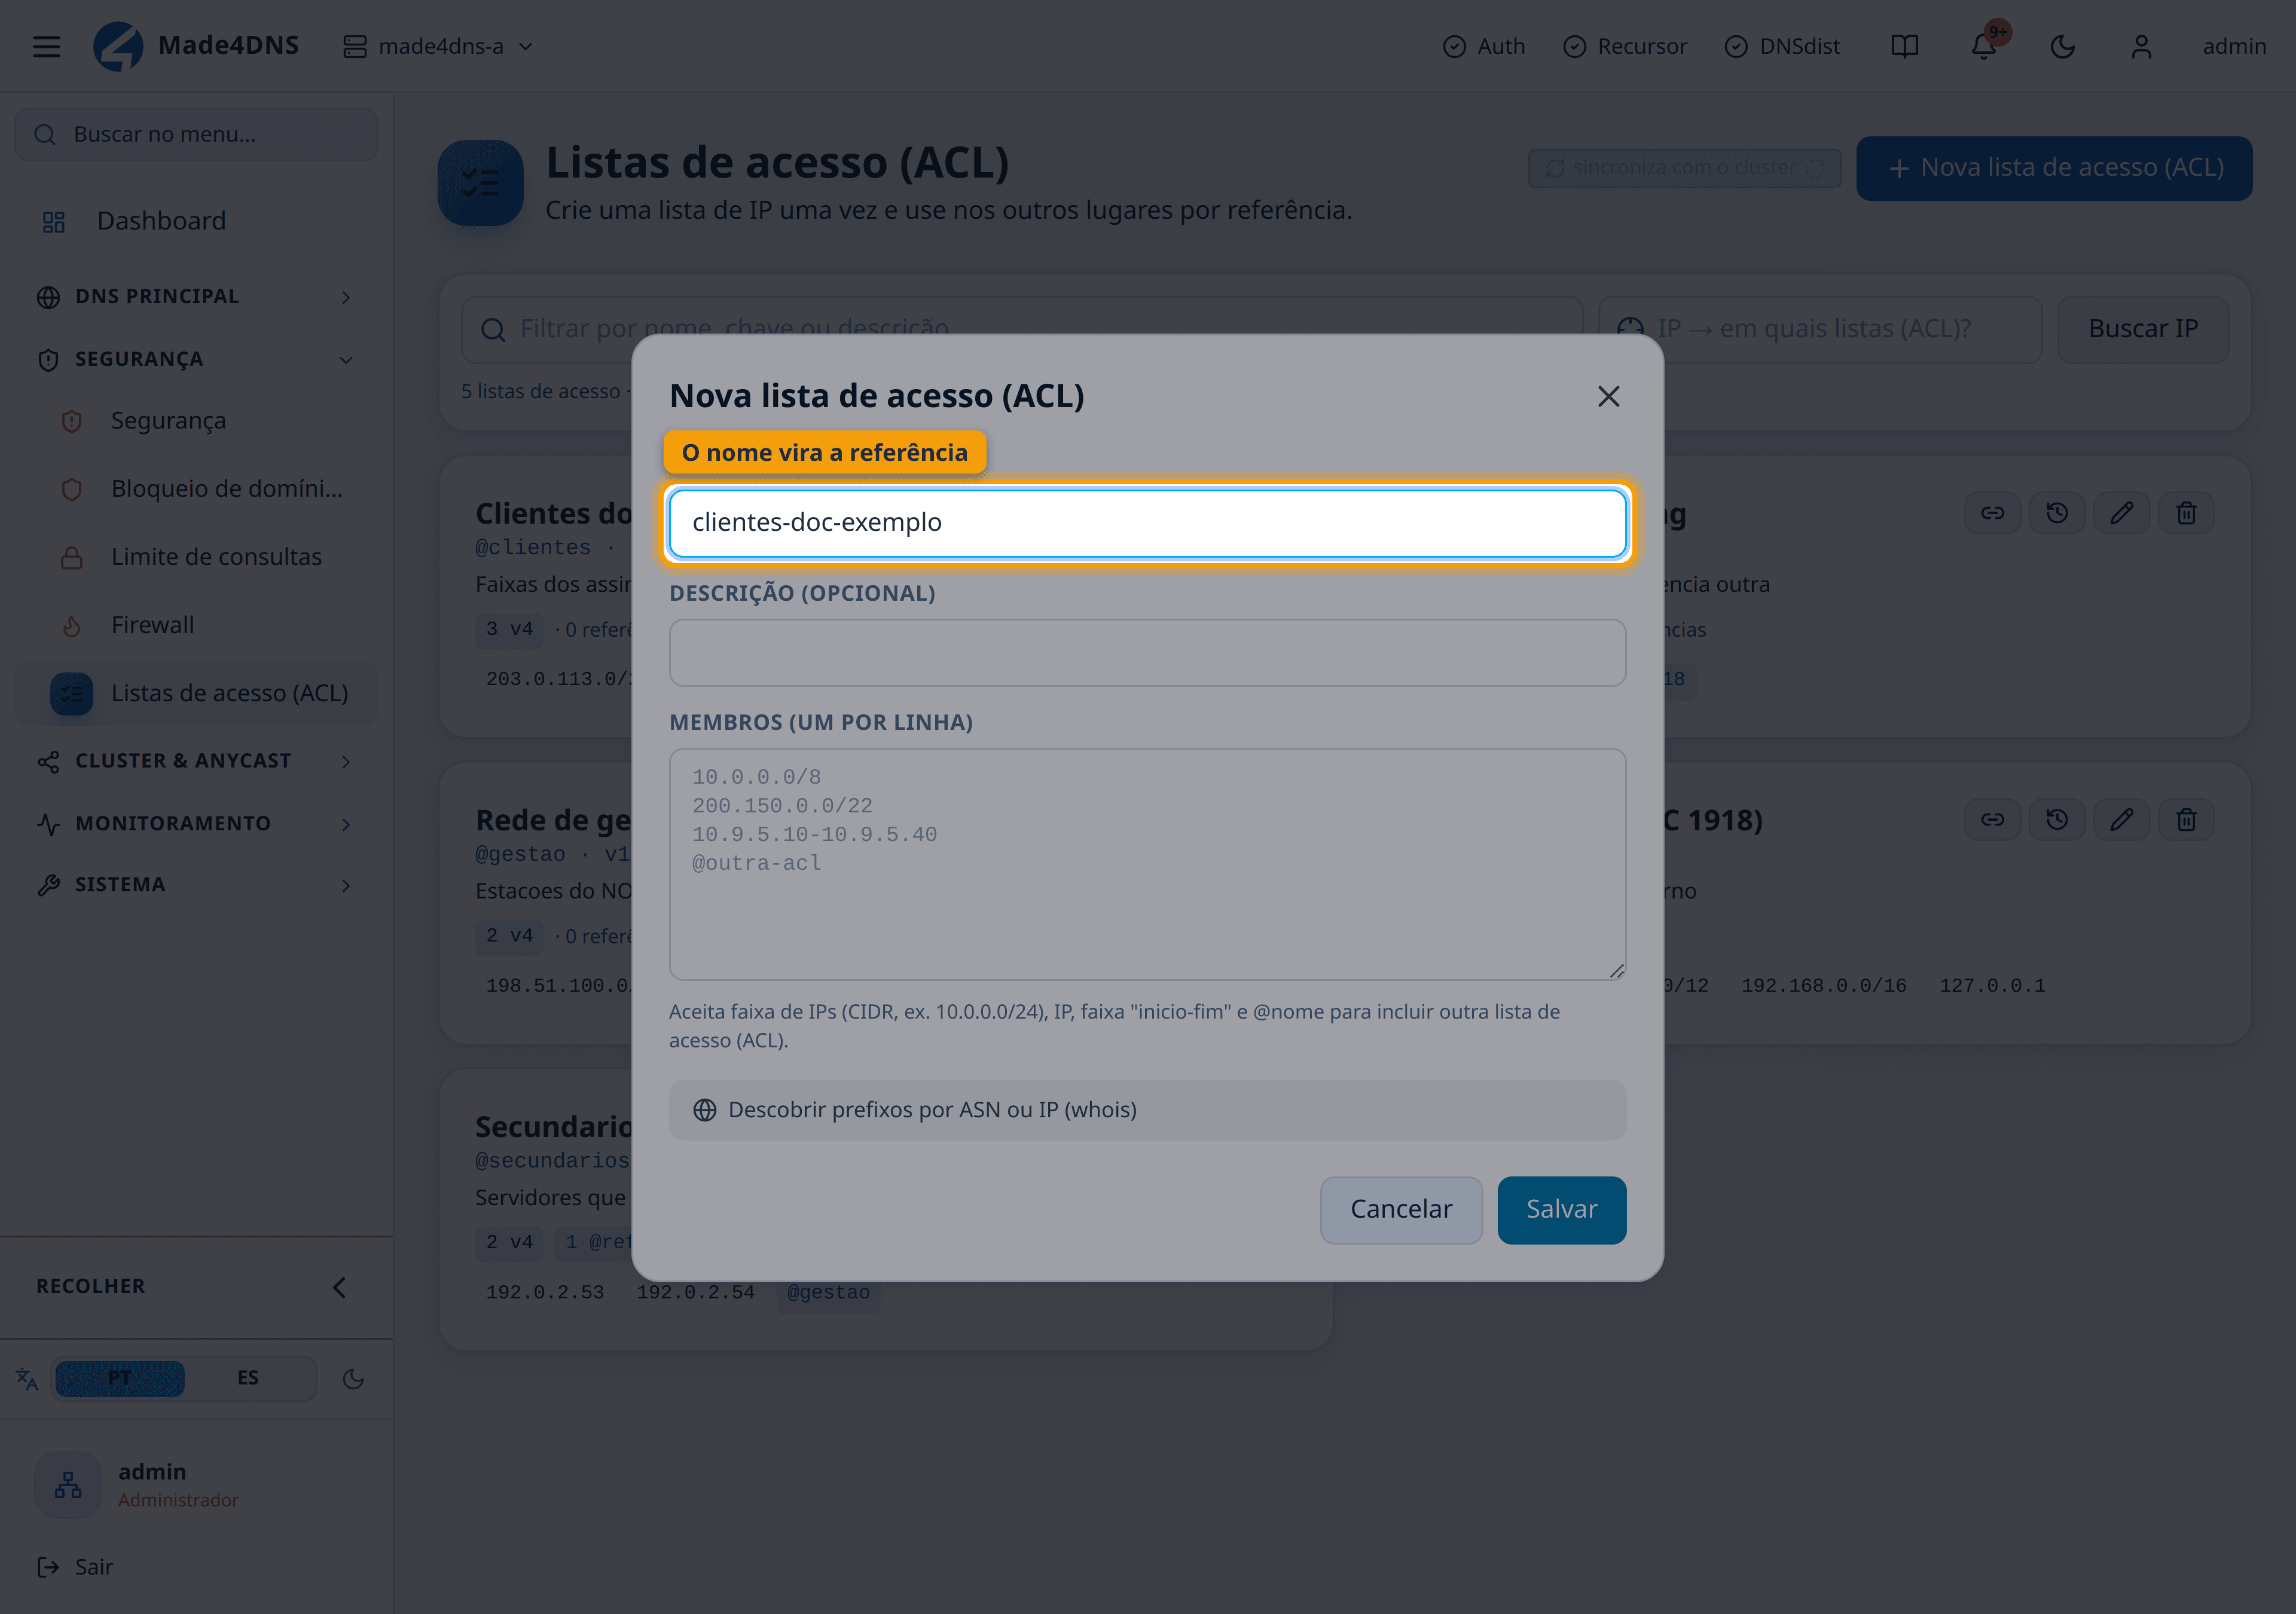
O nome é como a lista aparece nas outras telas. Escolha pelo papel das faixas, não pela
tecnologia: clientes-fibra diz mais do que bloco-3 na hora de decidir onde aplicá-la.
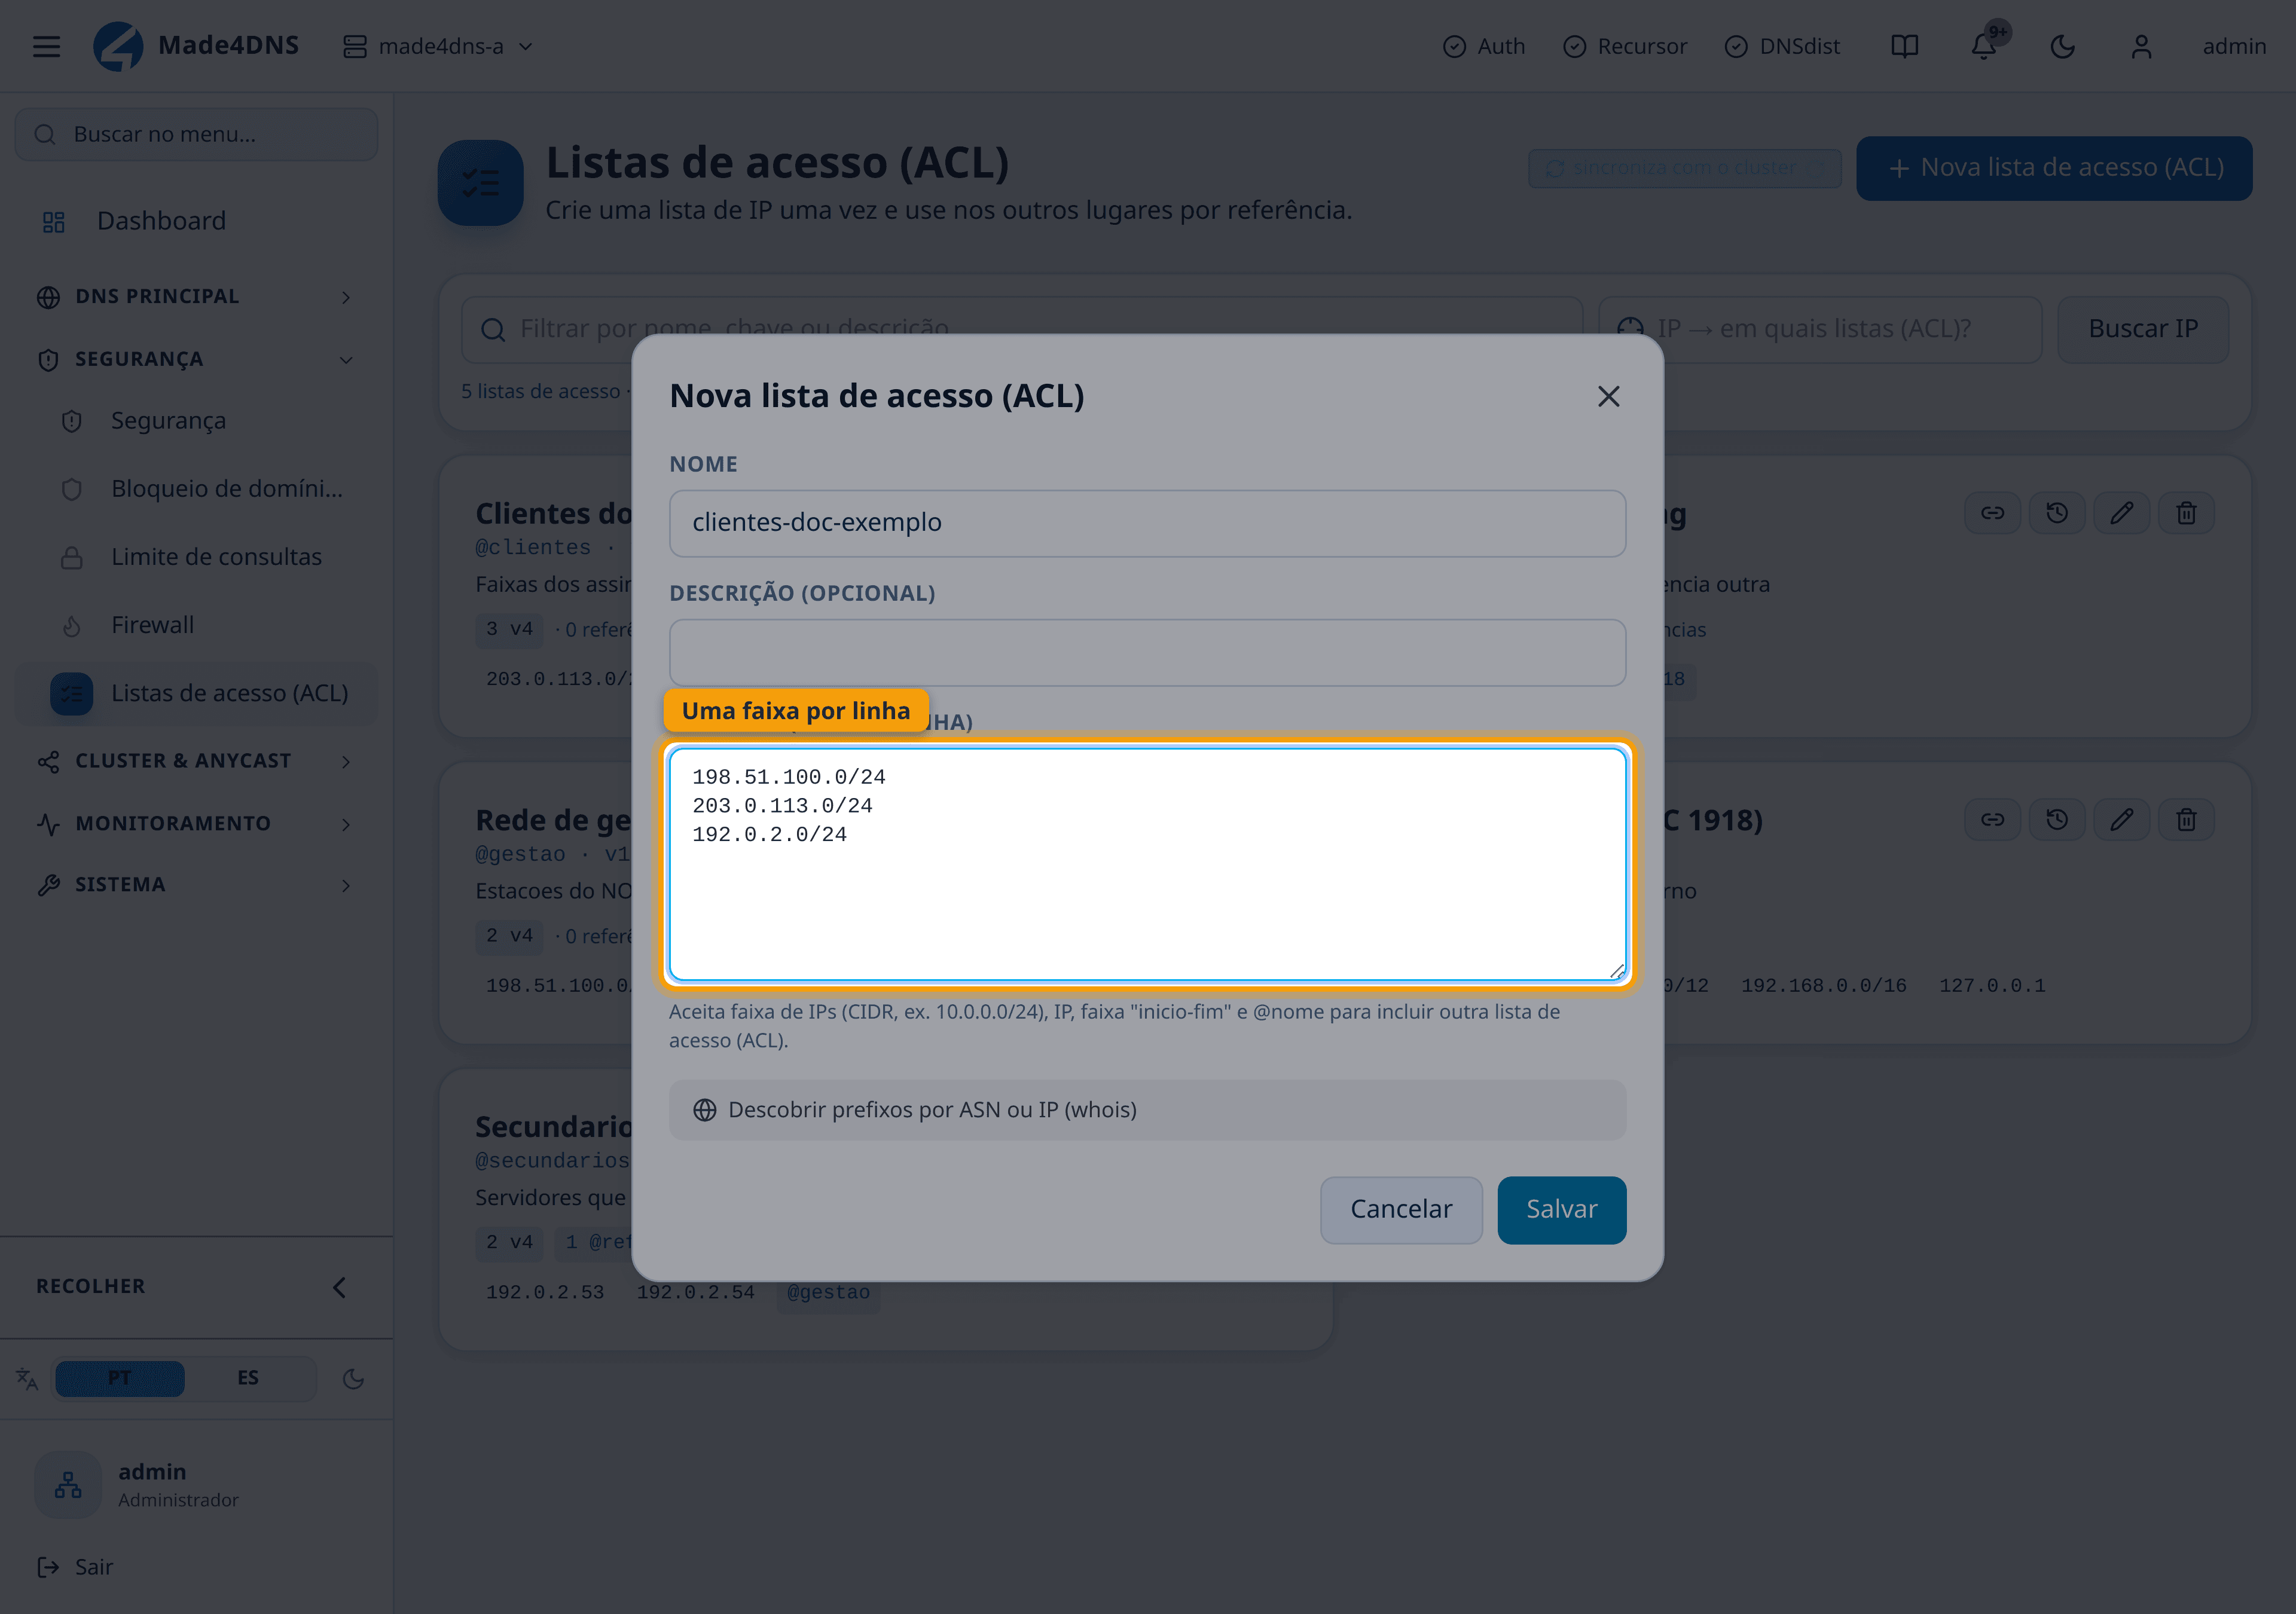
Uma faixa por linha, em notação CIDR. Endereço isolado também vale.
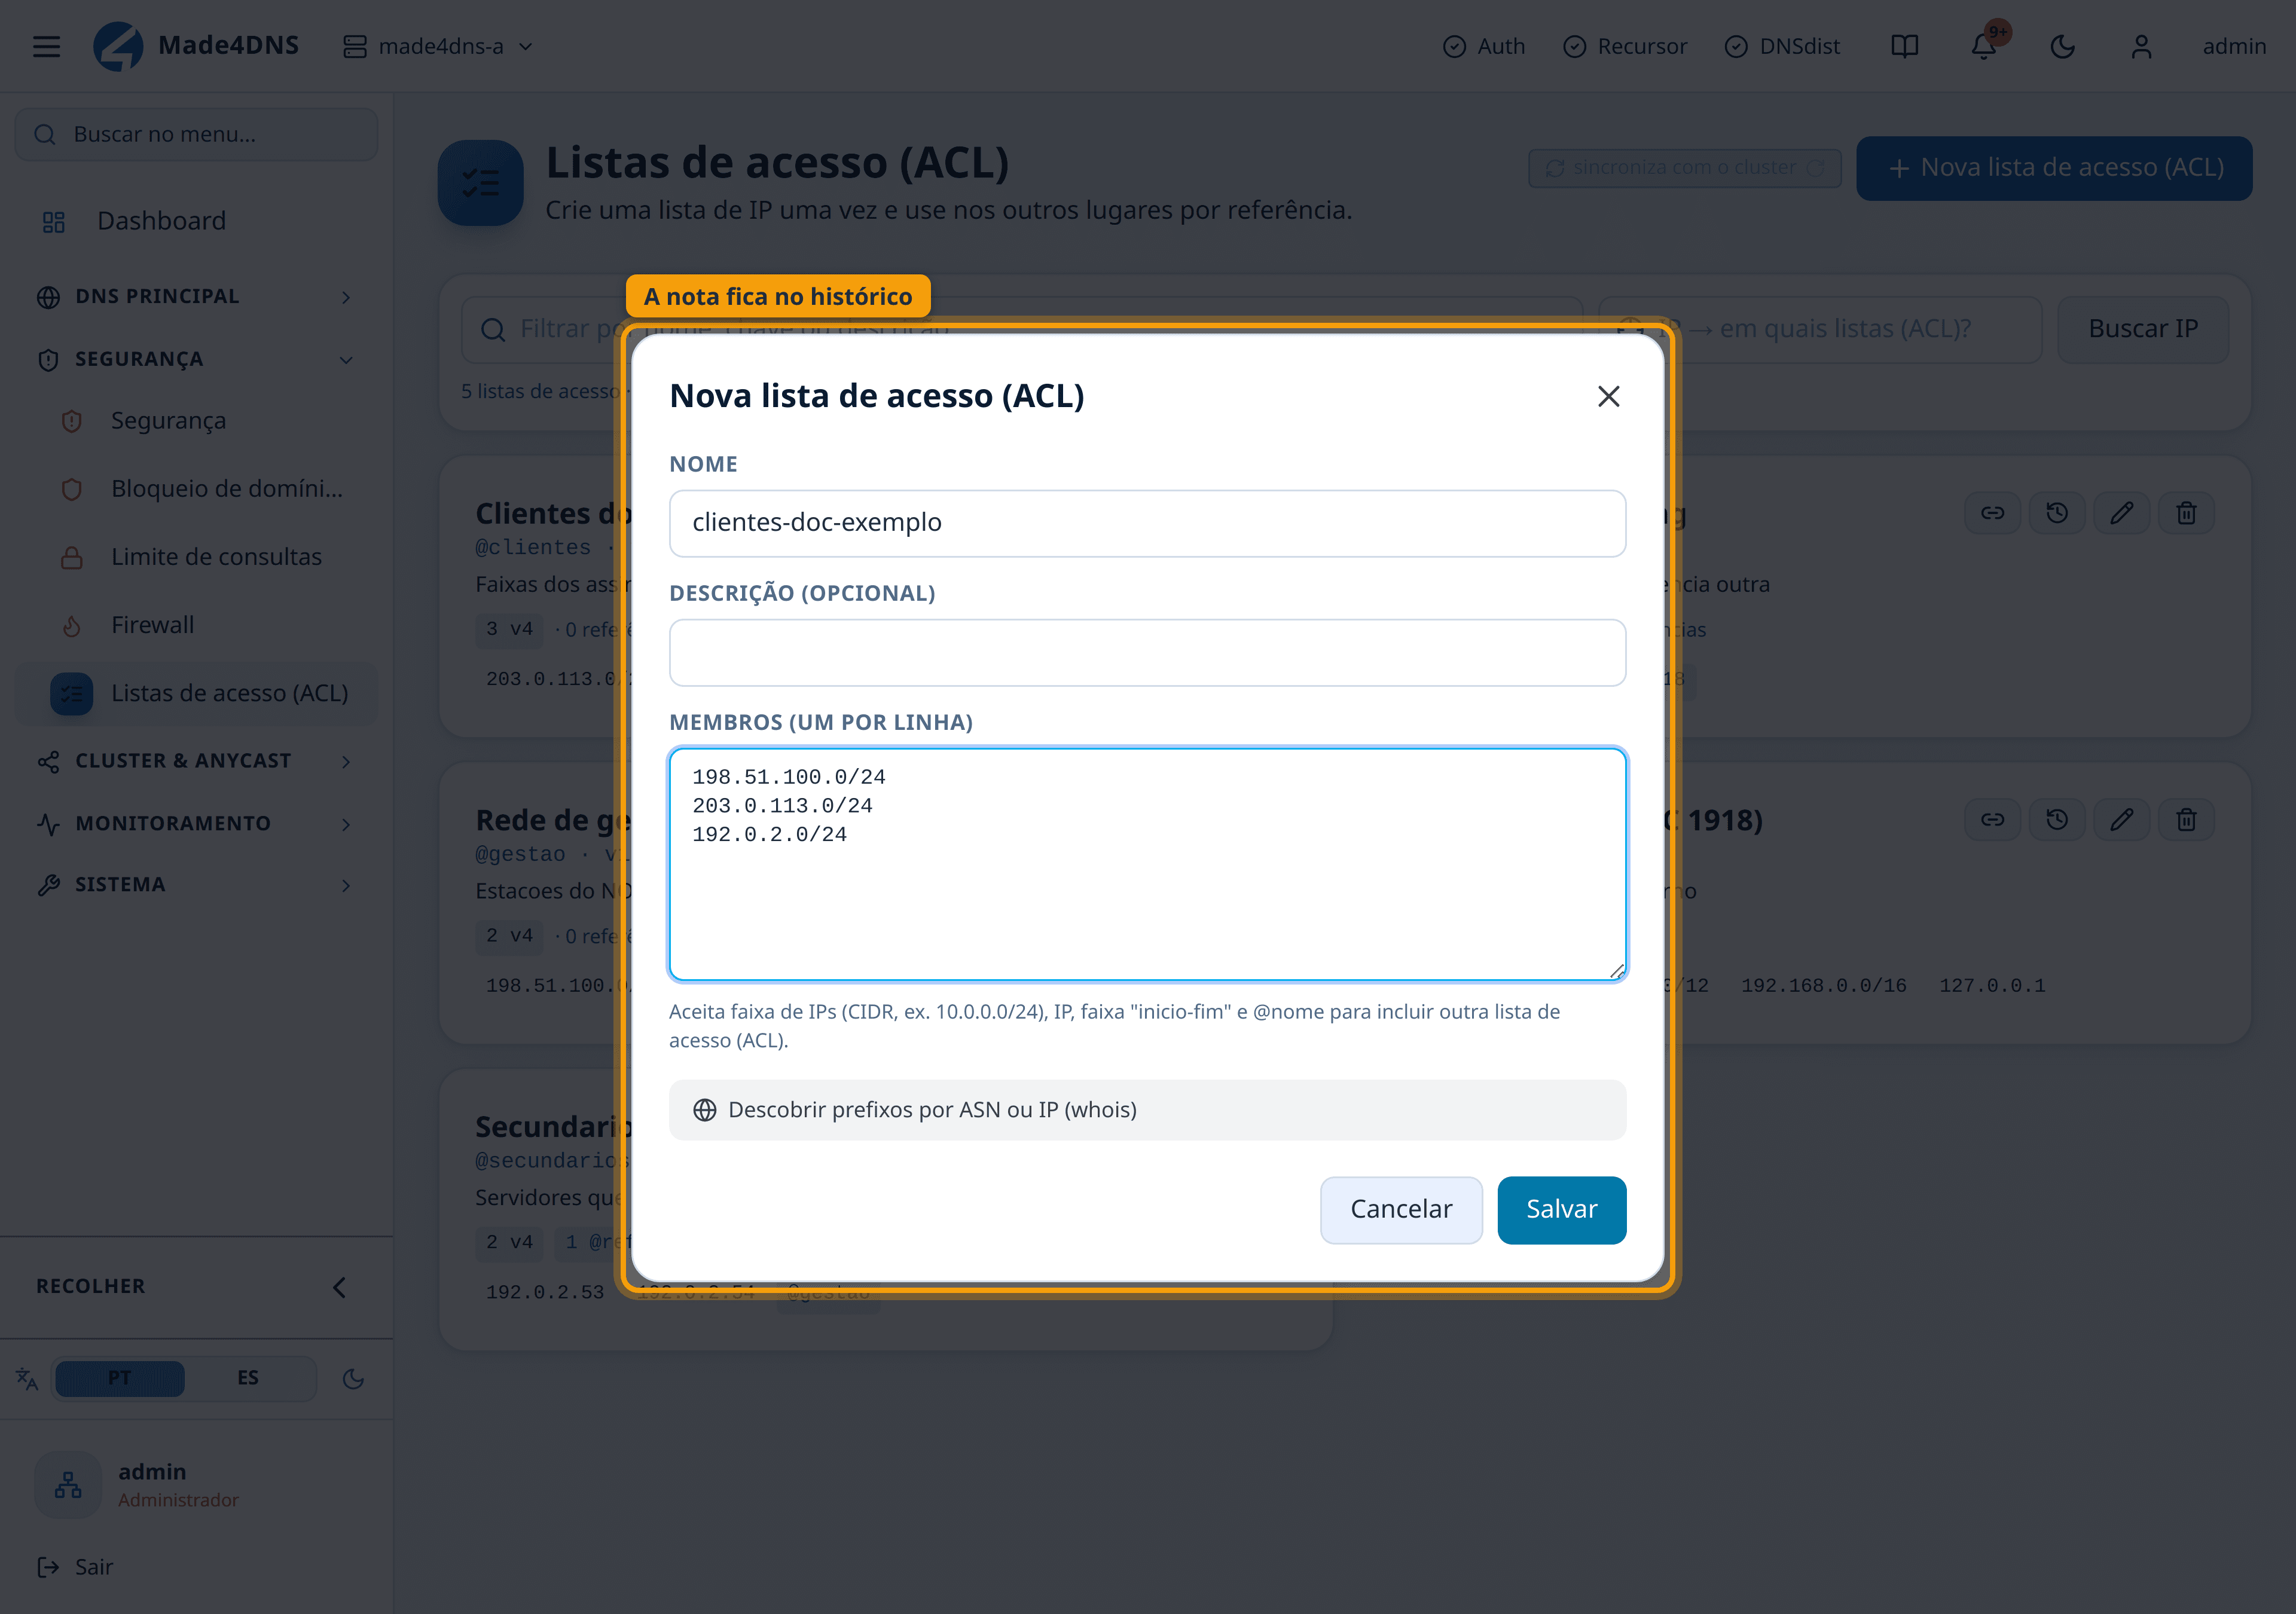
Opcional, e vale a pena preencher: a lista tem histórico de versões, com comparação entre elas e possibilidade de voltar a uma anterior.
A nota é o que dá sentido ao histórico. "Adicionado bloco novo do POP norte" responde uma pergunta que a lista de endereços, sozinha, não responde.
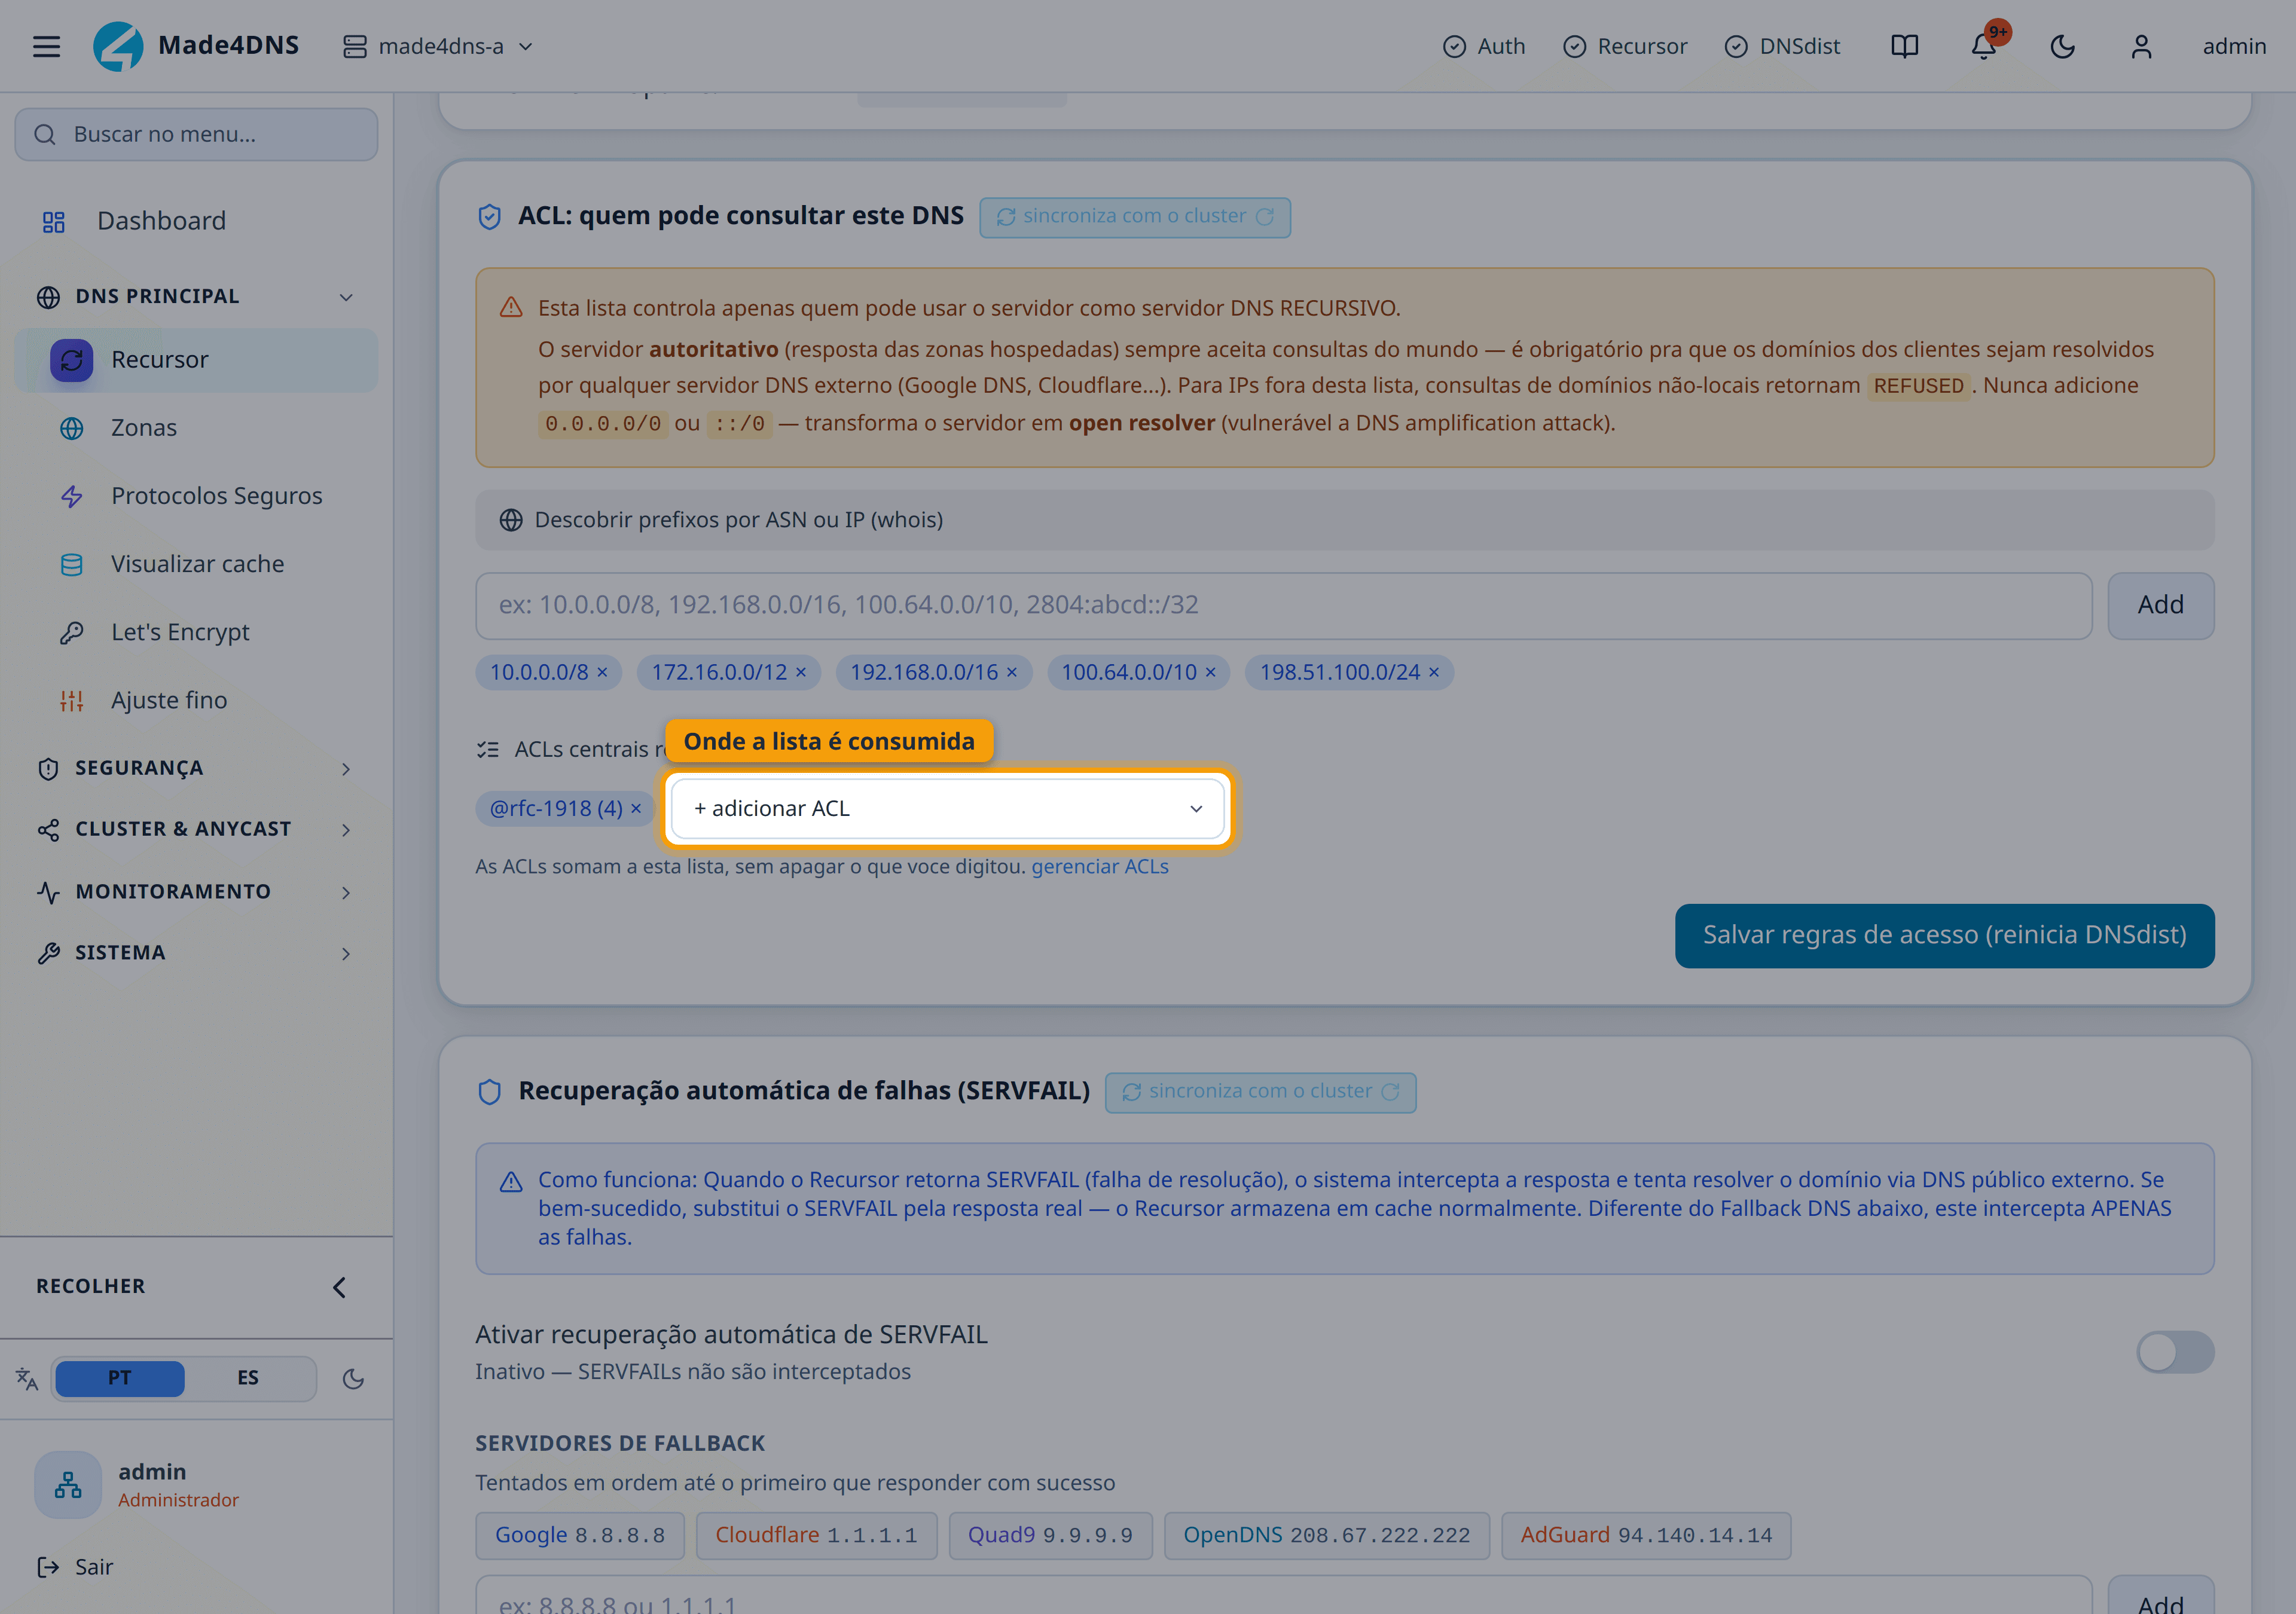
Criada a lista, ela passa a estar disponível nas telas que aceitam faixas de IP — a ACL de recursão, a autorização de transferência de zona, a defesa contra volume, entre outras.
As listas somam ao que já está digitado, não substituem. O que você escreveu à mão continua valendo; a lista se acrescenta.
O passo a passo em detalhe
Criar
Menu Segurança → Listas de acesso (ACL) → Nova lista de acesso.
Dê um nome pela função, não pela tela onde vai usar: clientes fibra serve para vários
consumidores; ips do firewall amarra a lista a um uso só.
Preencher os membros
Um por linha, misturando os formatos que precisar:
| Formato | Exemplo |
|---|---|
| Faixa em CIDR | 203.0.113.0/24 |
| Endereço único | 203.0.113.10 |
| Intervalo | 203.0.113.10-203.0.113.40 |
| Outra lista | @clientes-fibra |
Se o provedor tem número de sistema autônomo, a descoberta por ASN adiciona todos os prefixos de uma vez.
Referenciar no destino
Vá ao consumidor e escolha a lista no seletor:
| Onde | Tela |
|---|---|
| Quem pode consultar | Recursor |
| Grupos de IPs do firewall | Firewall |
| Liberados do limite de consultas | Limite de consultas |
| Autorizados a transferir zona | Zonas |
| Liberados da defesa contra ataques de volume | Segurança |
No firewall, ainda é preciso aplicar
Nos outros consumidores, vincular a lista reconfigura o destino na hora. No firewall não: ele grava no banco, e você ainda precisa ir em Estado → Aplicar Agora e confirmar dentro de 120 segundos.
Antes de editar ou remover
Use o botão Onde é usada. Uma alteração aqui muda o comportamento de várias telas ao mesmo tempo, e é fácil esquecer que aquela lista alimenta o firewall além da recursão.
Remover uma lista em uso é recusado.
Ao editar, escreva a nota
O campo de nota da alteração vira a mensagem daquela versão no histórico. Meses depois é o que permite entender por que uma faixa entrou ou saiu — e o histórico permite comparar versões e voltar a uma anterior.
Duas conversões que confundem
Intervalos. Só o firewall aceita a forma início-fim nativamente. Nos demais consumidores
o intervalo é convertido em faixas A notação de faixa de IP, como 203.0.113.0/24. É o formato usado em todas as listas de acesso. equivalentes. O resultado é o mesmo, mas a lista
expandida não fica idêntica ao que você digitou.
Listas mistas. Os grupos do firewall têm família fixa — IPv4 ou IPv6. Uma lista com os dois injeta só a metade que casa. A tela sinaliza isso, para não parecer que sumiu endereço.
Descobrir onde um IP aparece
O campo de busca por IP varre todas as listas e responde onde aquele endereço está. É o caminho rápido quando um cliente reclama de bloqueio e você não sabe qual regra o alcança.