
Forçar o encaminhamento de um domínio
Mandar as consultas de um domínio específico para um DNS que você escolhe — público ou interno — em vez de resolver pelo caminho normal.
Por padrão o Made4DNS resolve tudo sozinho: pergunta à raiz, desce a cadeia e chega ao servidor que responde por aquele domínio. O encaminhamento por domínio troca isso para um nome — as consultas daquele domínio passam a ir direto para os servidores que você listar.
O resto da resolução não muda. É uma exceção, não uma virada de chave.
Quando isso é a resposta certa
| Situação | Para onde encaminhar |
|---|---|
Domínio interno que só existe na rede do cliente (empresa.local) | O servidor DNS interno dele |
| Domínio público que não resolve pelo caminho normal — autoritativo quebrado, bloqueio geográfico, A assinatura criptográfica das respostas DNS, que permite detectar adulteração no caminho. mal publicado | Um resolvedor público (8.8.8.8, 1.1.1.1) |
| Zona hospedada por um parceiro, alcançável só por uma rota específica | O servidor do parceiro |
Encaminhar um domínio público é medida temporária
Ao encaminhar, você deixa de resolver aquele domínio e passa a confiar na resposta de outro. Para o assinante, quem responde por aquele nome deixa de ser você.
Se o motivo é uma falha do outro lado, encaminhar resolve agora — mas a entrada não expira sozinha. Anote para remover quando o problema original for corrigido, ou você vai estar encaminhando um domínio por meses sem lembrar por quê.
Onde clicar, passo a passo
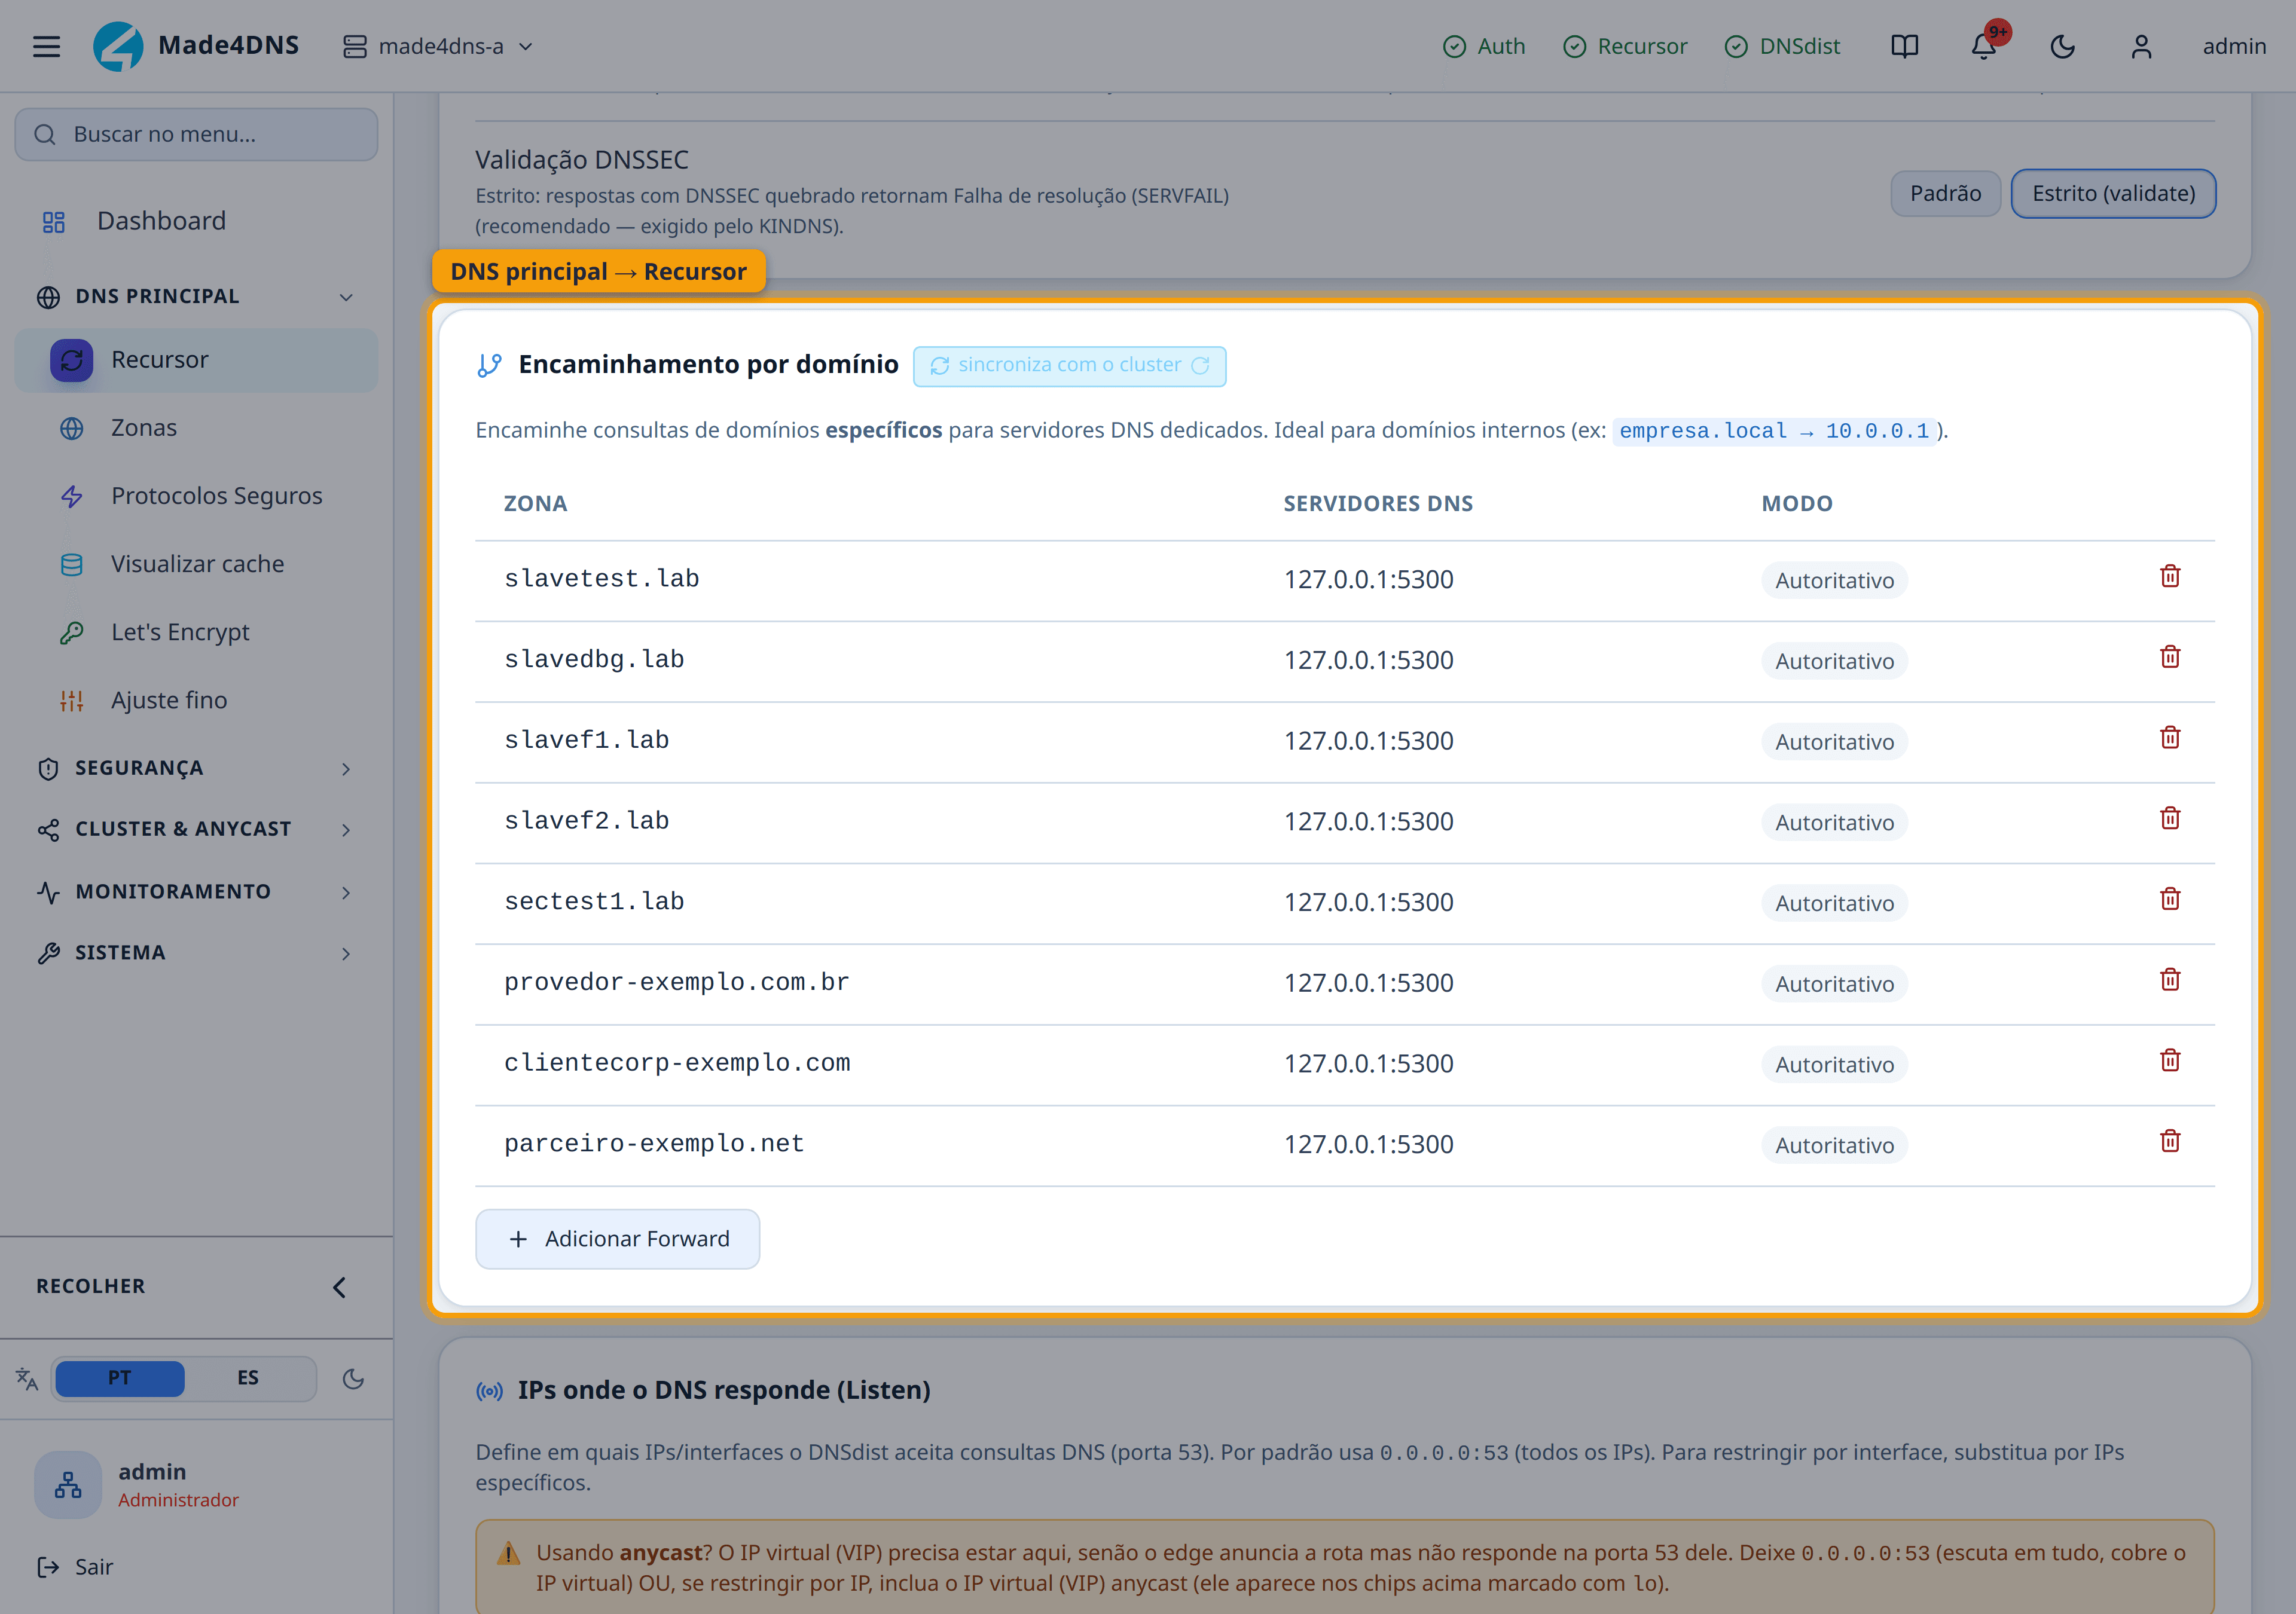
A seção Encaminhamento por domínio fica no meio da página do Recursor. A tabela tem três colunas — Zona, Servidores DNS e Modo — e cada linha é uma exceção independente.
Repare no selo sincroniza com o cluster: o que você criar aqui é replicado para os outros servidores. Não precisa repetir em cada um.
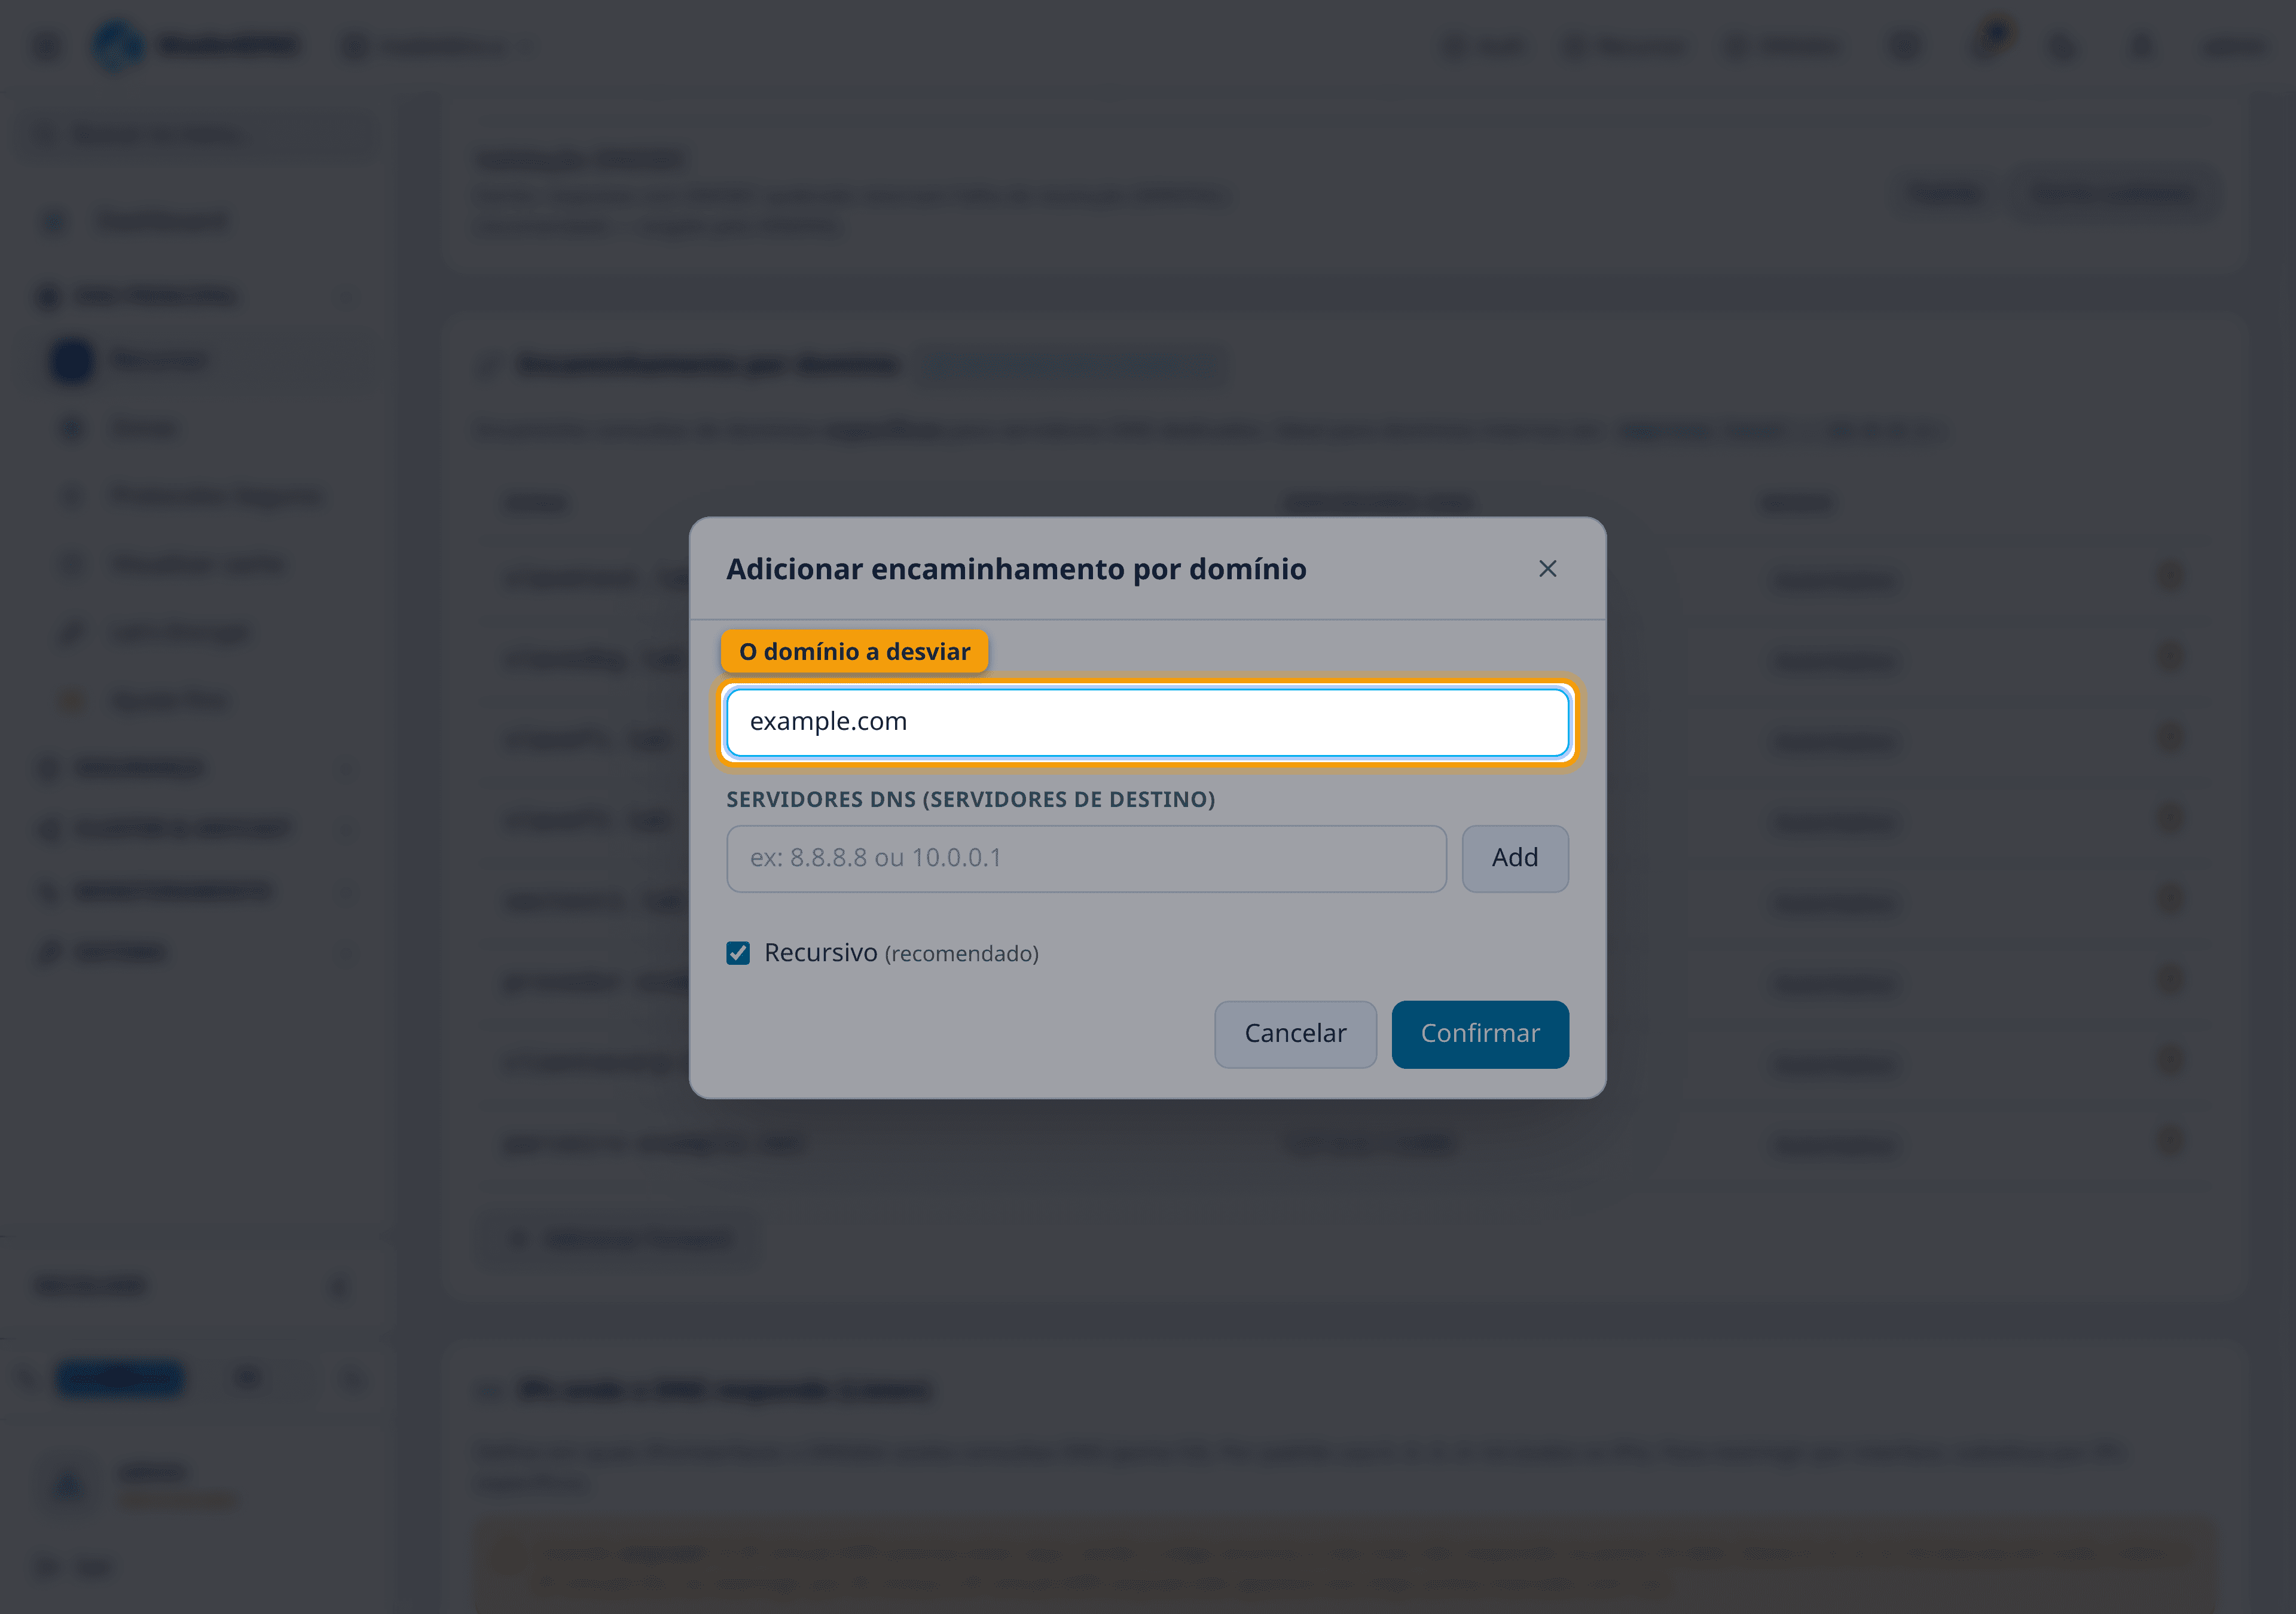
Informe o nome sem ponto no fim e sem www. O encaminhamento vale para o domínio e tudo
abaixo dele: example.com cobre loja.example.com também.
O campo aceita . — a zona raiz. Isso não é encaminhar um domínio: é mandar toda a
resolução para fora, o que é outra decisão completamente diferente. O próprio painel avisa em
amarelo quando você digita ponto sozinho.
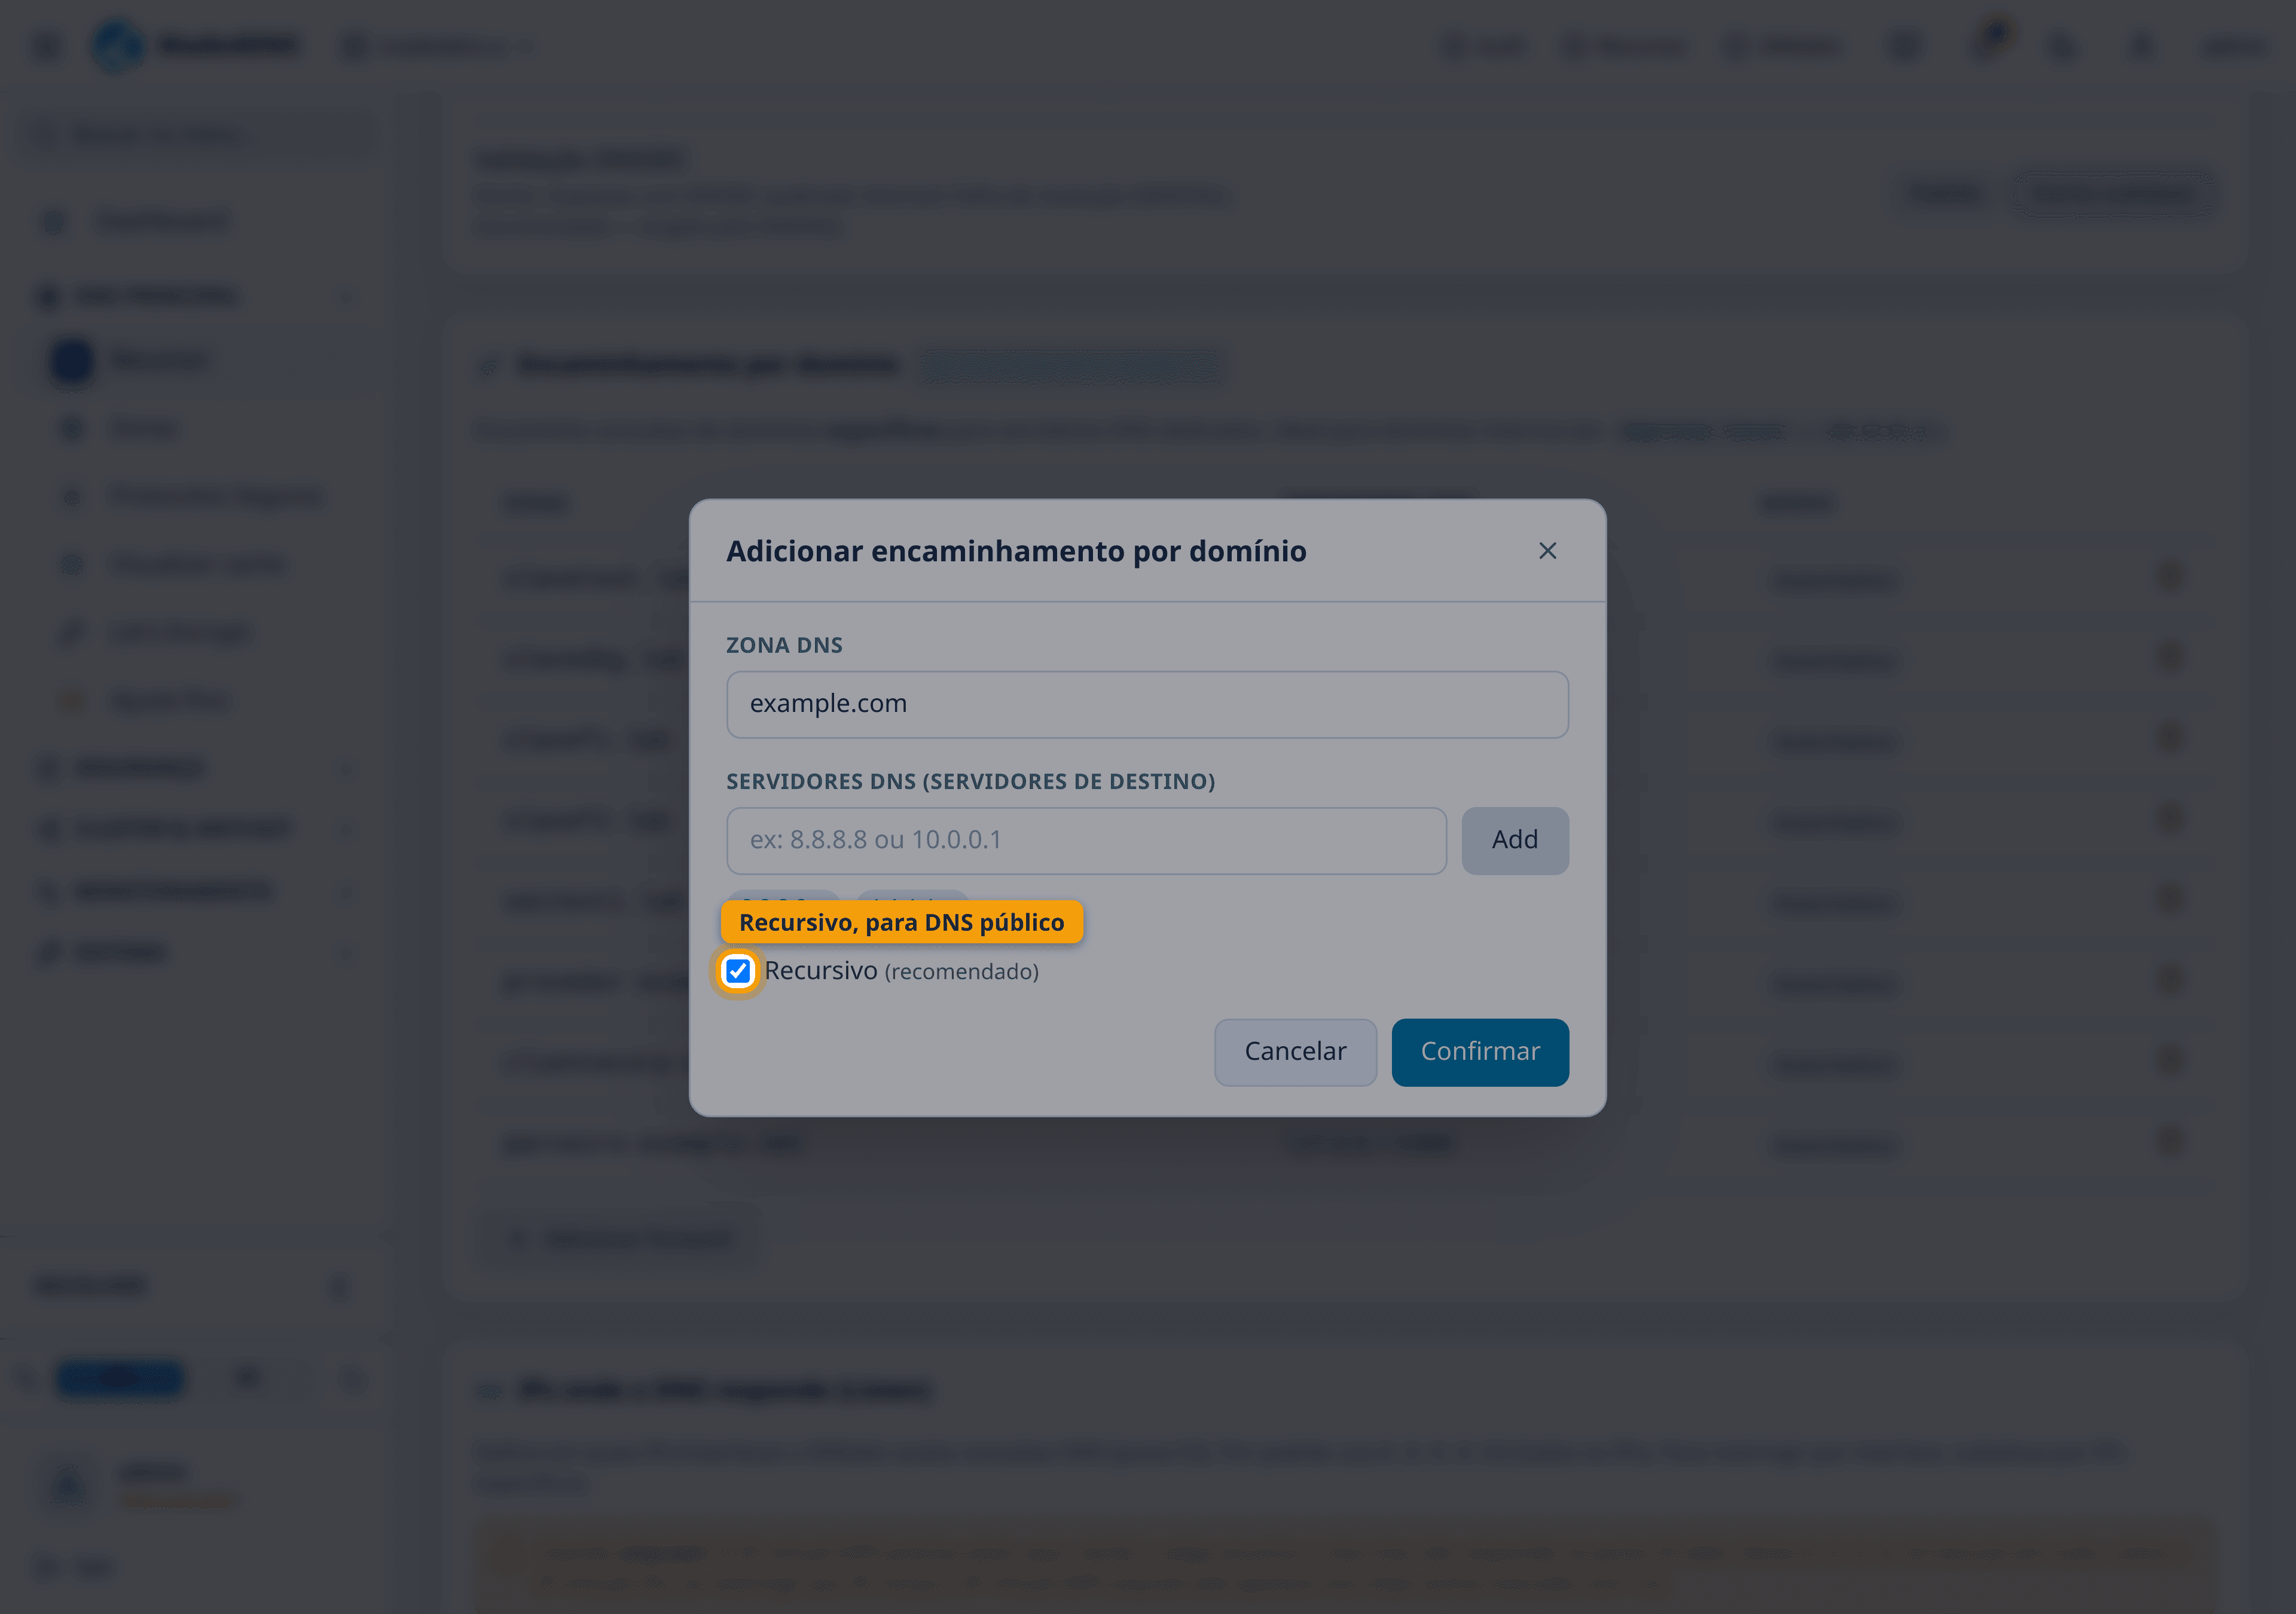
Em Servidores DNS, digite o endereço e clique em Add — um de cada vez. Dois endereços são melhores que um: se o primeiro não responder, o segundo atende.
Aceita IP ou IP:porta. Não aceita nome de servidor — dns.google é recusado, 8.8.8.8
passa. Se você só tem o nome, resolva o endereço antes.
E aí vem a decisão que faz o encaminhamento funcionar ou falhar em silêncio: a caixa Recursivo.
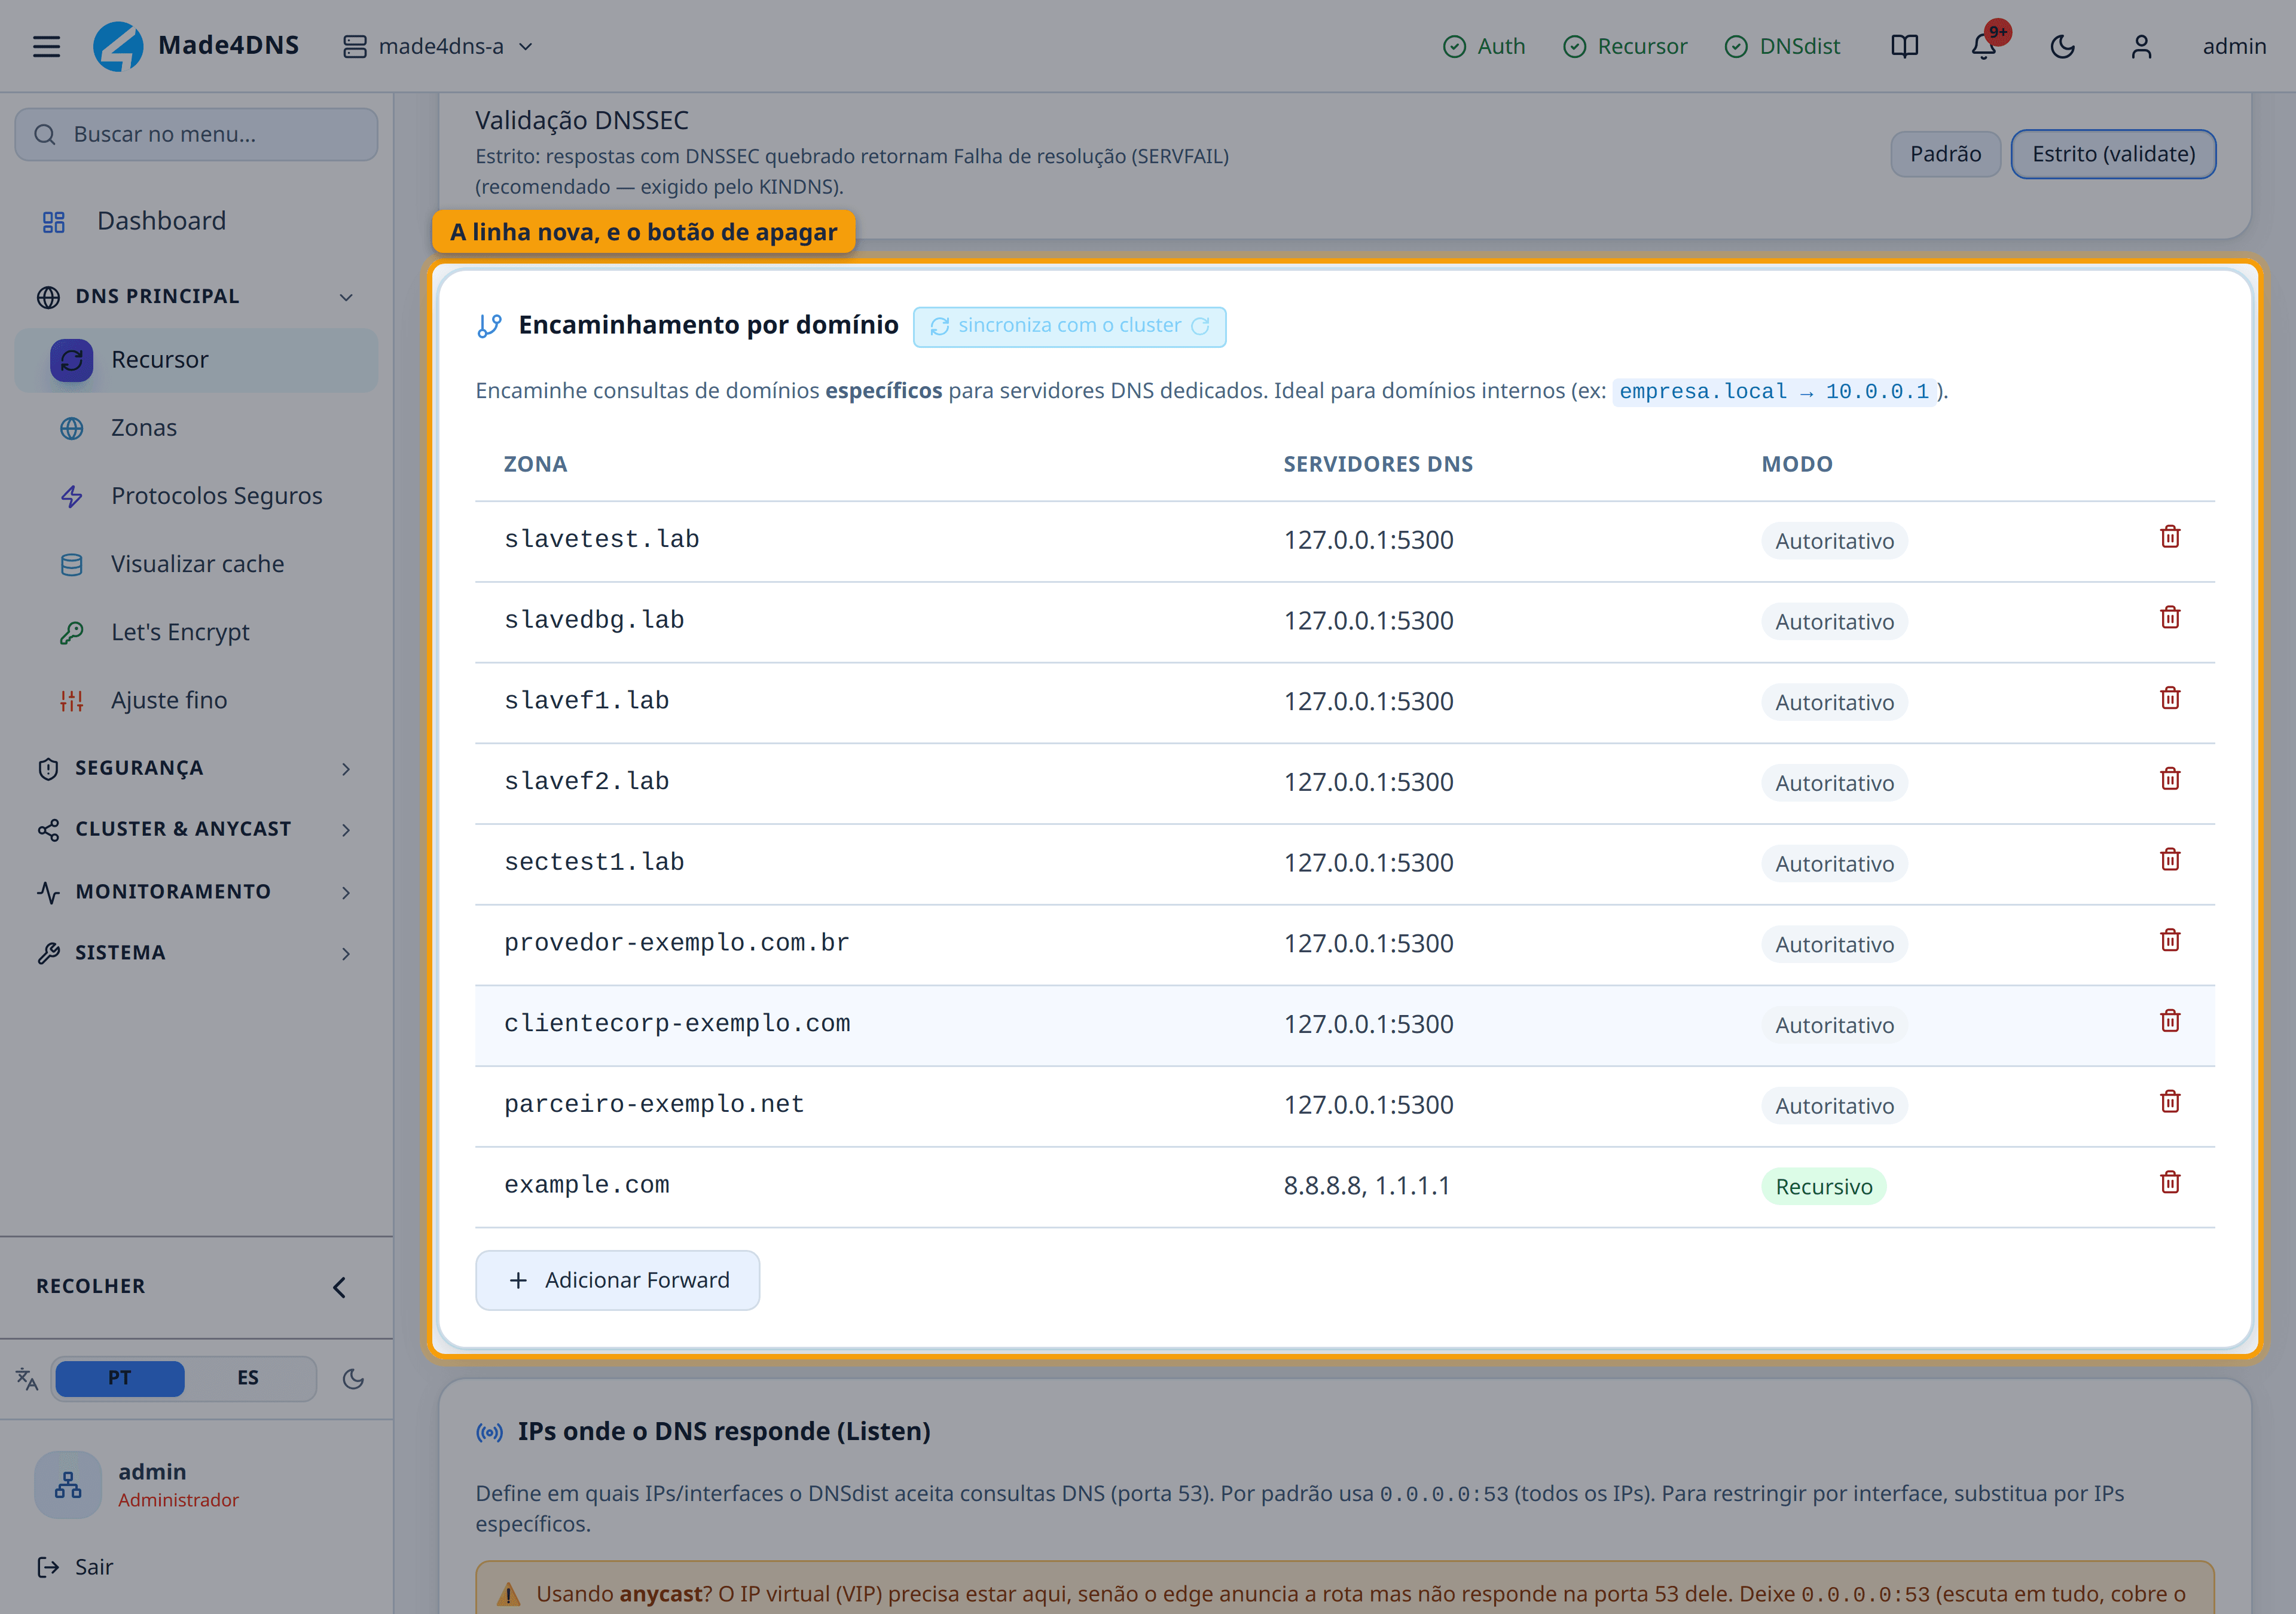
Confirmado, a linha aparece na tabela com o modo em destaque. Compare com as linhas de cima: as entradas para servidores internos estão como Autoritativo, e a nova, apontando para DNS público, está como Recursivo.
O ícone à direita remove a entrada. É por ali que se desfaz — e é o que você vai procurar quando o problema original tiver acabado.
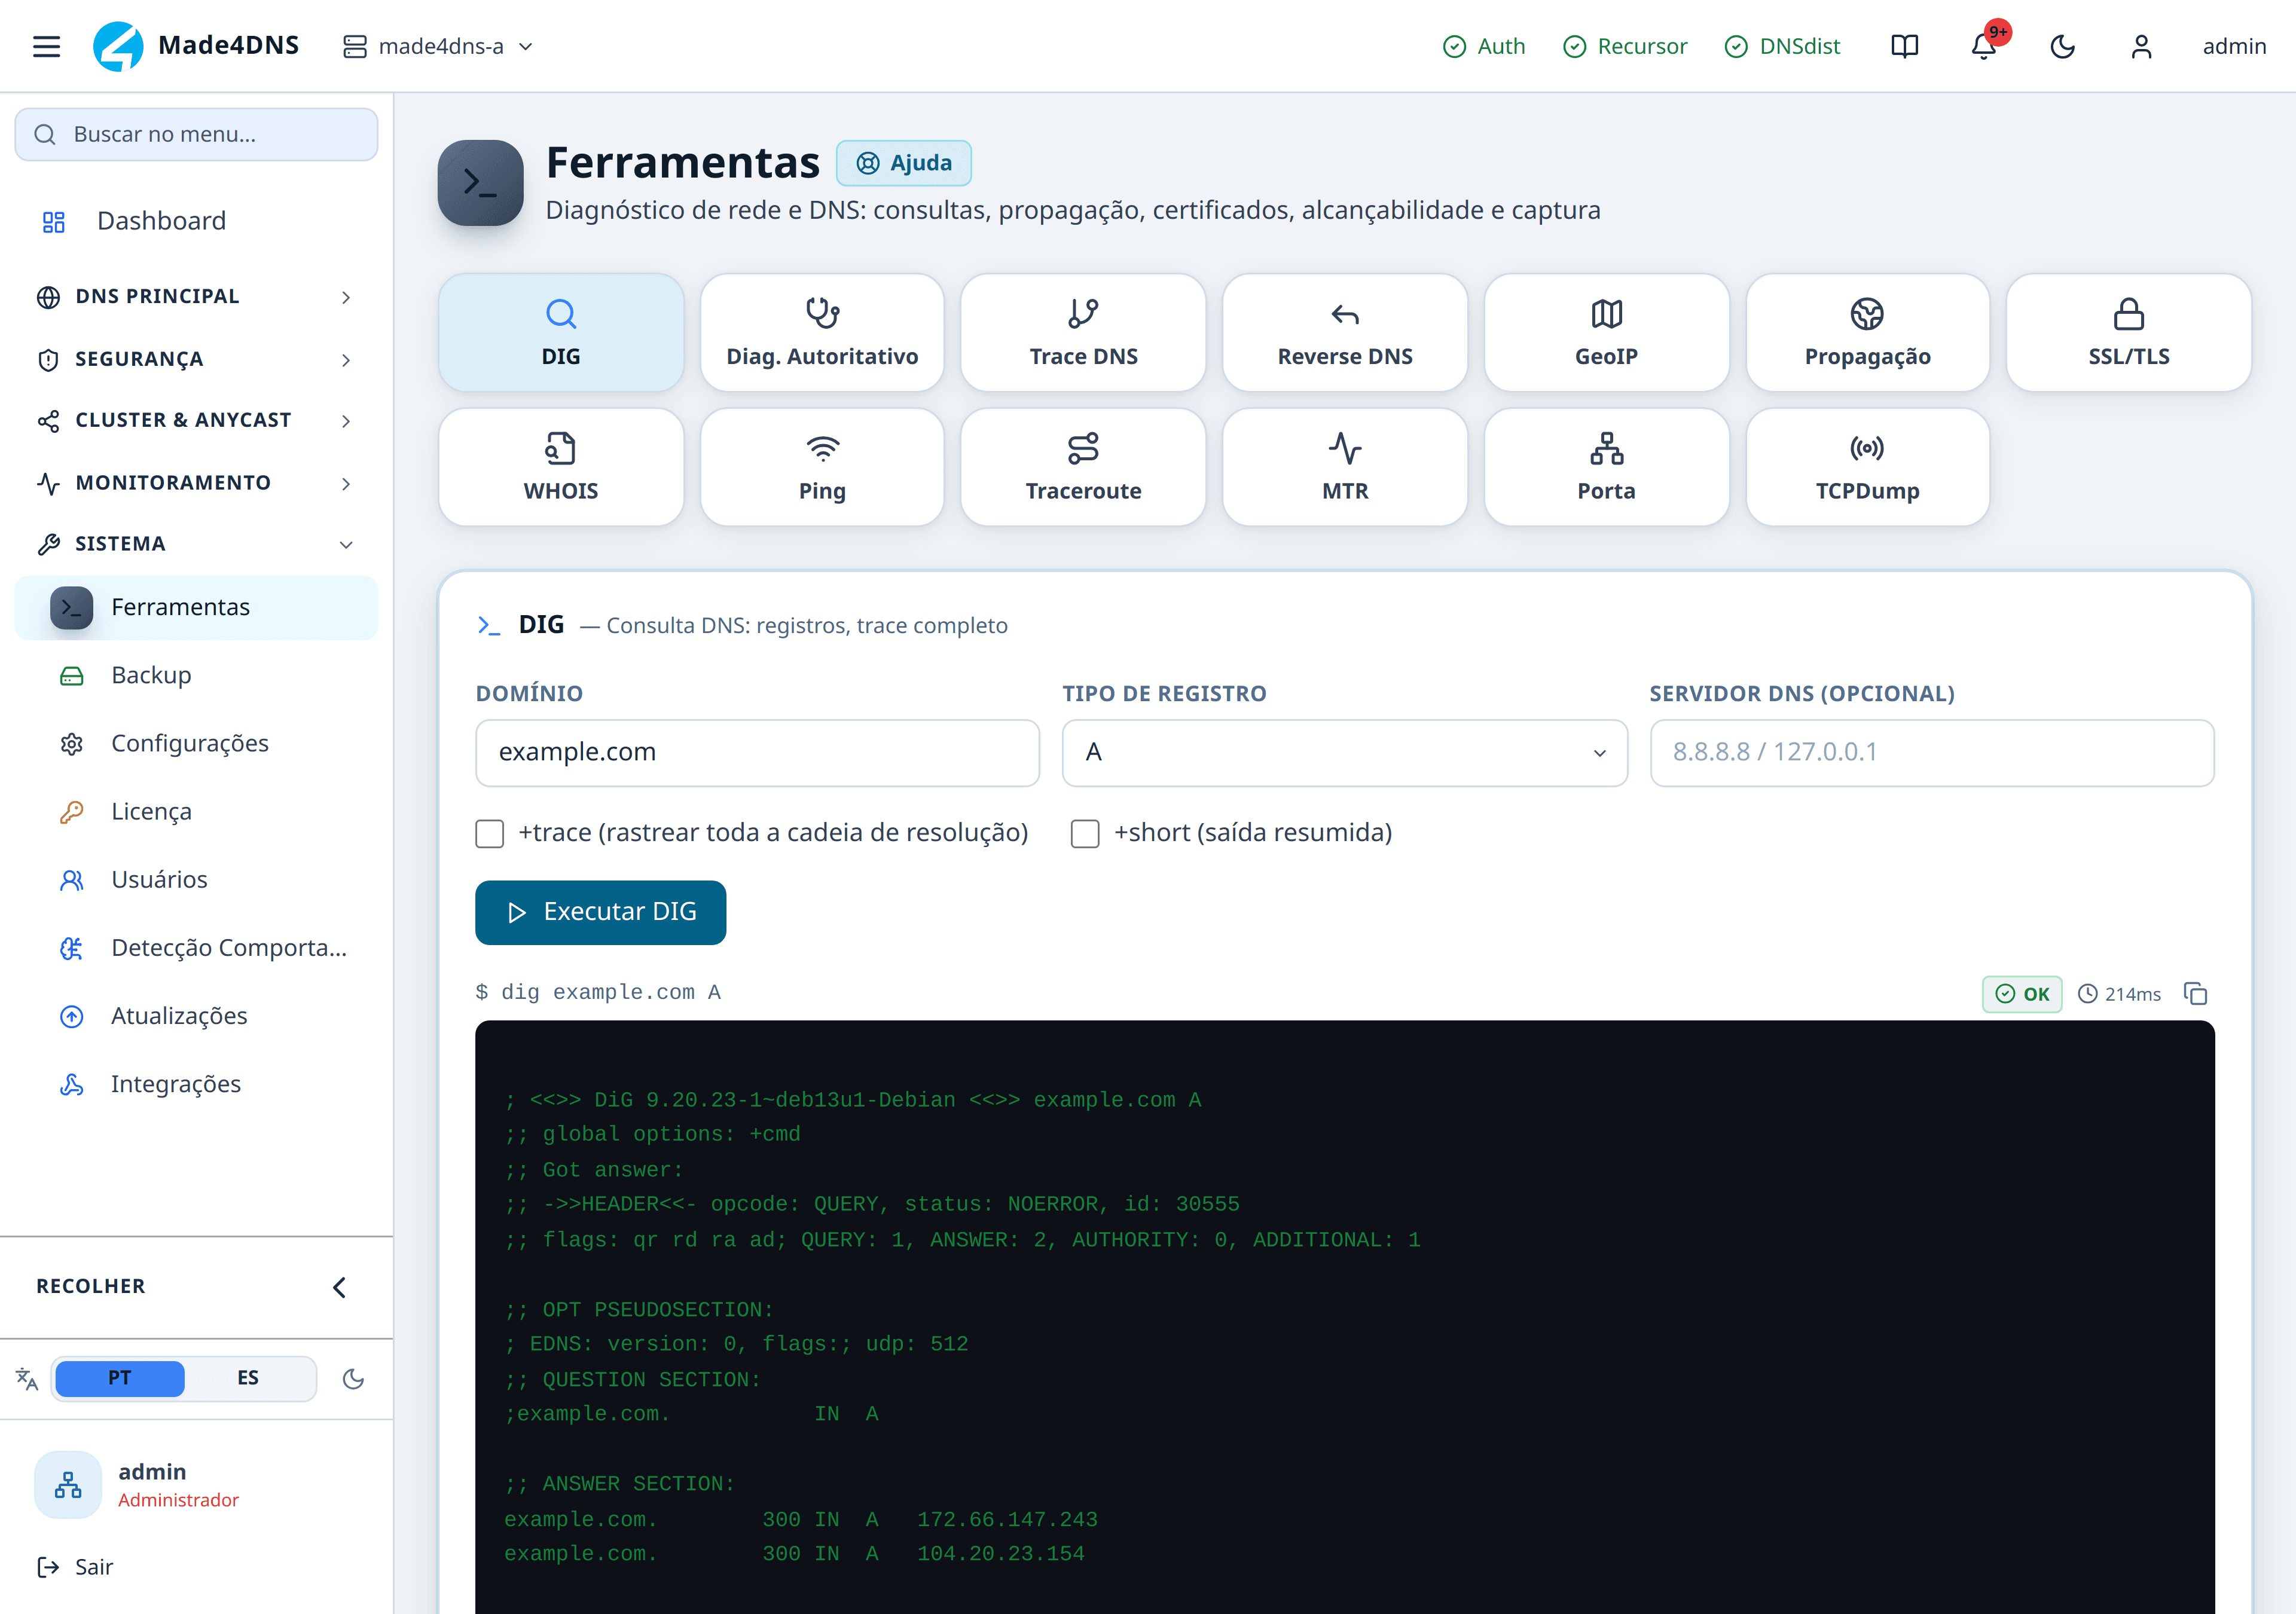
Em Ferramentas → DIG, consulte o domínio. A consulta sai do servidor, pelo caminho que você acabou de configurar.
O que confirma que deu certo: status: NOERROR e uma seção de resposta com registros. Se
vier SERVFAIL, o encaminhamento está no ar mas o destino não está respondendo como esperado —
veja as armadilhas abaixo.
O modo é a parte que quebra
Os dois modos mudam como a pergunta é feita, e cada tipo de destino só entende um deles.
| Modo | A pergunta vai | Use quando o destino é |
|---|---|---|
| Recursivo | Pedindo que o destino resolva o nome | Um resolvedor: 8.8.8.8, 1.1.1.1, o DNS do provedor, qualquer servidor que atende clientes |
| Autoritativo | Pedindo o dado que o destino já tem | Um servidor que hospeda aquela zona: o DNS interno da empresa, o autoritativo do parceiro |
Errar aqui não dá mensagem de erro — dá SERVFAIL, ou resposta vazia. Um resolvedor público que recebe a pergunta em modo Autoritativo simplesmente não responde por um domínio do qual não é dono.
A caixa vem marcada por padrão, e marcada significa Recursivo. Para encaminhar a um DNS público, é exatamente o que você quer — não mexa. Desmarque só quando o destino for um servidor que hospeda a zona.
Como saber se realmente pegou
No servidor
O DIG do passo 5. É o teste mais direto: sai do próprio Made4DNS, pelo caminho novo.
Na tabela
A linha existe, com os servidores certos e o modo certo. Óbvio, mas é onde se descobre que o segundo endereço não entrou porque faltou clicar em Add.
De um cliente de verdade
Consulte o domínio a partir de uma máquina que usa este servidor. É o único teste que prova que o assinante enxerga o resultado — os dois anteriores provam que o servidor está certo, não que o caminho até ele está.
O cache antigo pode enganar você
Salvar reinicia o resolvedor, e isso esvazia o cache — inclusive o do domínio que você acabou de encaminhar. Na prática ajuda: o primeiro teste já vai pelo caminho novo.
Mas o cache do cliente não é esvaziado. Uma máquina que perguntou há pouco continua com a resposta antiga até o Por quantos segundos uma resposta pode ficar em cache antes de ser consultada de novo. vencer. Se o teste no servidor passa e o do cliente não, quase sempre é isso.
Armadilhas
- Modo errado. É a causa nº 1 de encaminhamento que "não funciona". Destino que resolve → Recursivo. Destino que hospeda a zona → Autoritativo.
- Nome de servidor em vez de IP. O campo recusa
dns.google; quer8.8.8.8. - Entradas que ninguém remove. Nenhuma expira sozinha. A tela do lab desta documentação tem oito entradas acumuladas — revise a lista de tempos em tempos e apague o que perdeu o sentido.
- Esquecer que salvar reinicia o resolvedor. O cache vai a zero e as primeiras consultas ficam mais lentas até ele encher de novo. Em produção, prefira uma janela de menor movimento.
- Encaminhar um domínio assinado para um destino que quebra a validação. Se o destino não repassa as assinaturas corretamente, o resultado é SERVFAIL mesmo com tudo certo do seu lado.
- Domínios internos e DNSSEC. Terminações como
.local,.labe.internalnão têm assinatura — o produto trata isso sozinho ao criar o encaminhamento, então não é preciso desligar validação em lugar nenhum. - Confundir com o fallback total. Encaminhar
.manda tudo para fora. Se a intenção é uma exceção, o campo tem que ter um domínio.
Onde isso se encaixa
- Se o problema é um domínio que não abre, comece pelo diagnóstico — encaminhar antes de entender é remendar no escuro;
- Se o problema é o servidor inteiro lento ou falhando, veja o servidor está lento e os paliativos em o servidor está saudável, onde este recurso aparece como a resposta proporcional;
- A referência completa da tela está em DNS principal → Recursor.