
Configurar anycast
Anunciar o mesmo IP de vários servidores pelo assistente, e confirmar que ele realmente responde.
Com anycast, o assinante configura um único endereço de DNS e a rede o leva ao servidor mais próximo disponível. Se um cai, o tráfego migra sozinho.
Cluster antes de anycast
Sem a malha formada, cada servidor é uma ilha: bloqueios, listas e políticas teriam de ser cadastrados um a um. Comece por montar o cluster.
O que reunir antes
Com quem opera a rede do cliente:
| Dado | Observação |
|---|---|
| IP do roteador | Com quem a sessão de roteamento fecha |
| Número de sistema autônomo do roteador e o seu | Em laboratório, use faixa privada |
| IP de gerência deste servidor | Vira o identificador no roteamento |
| Senha de autenticação da sessão | Só se o roteador exigir. Precisa bater dos dois lados |
| O IP virtual do serviço | O mesmo em todos os servidores. Sempre /32 ou /128 |
Onde clicar, passo a passo
Anycast mexe no roteamento da sua rede
Diferente das outras receitas, esta depende de algo que não está no produto: a O protocolo de roteamento entre provedores. É requisito para usar anycast. com o seu roteador. Alinhe com quem cuida da rede antes de começar — O número que identifica um provedor no roteamento da internet. Serve para adicionar todos os prefixos de uma vez., endereço do roteador e qual endereço virtual será anunciado.
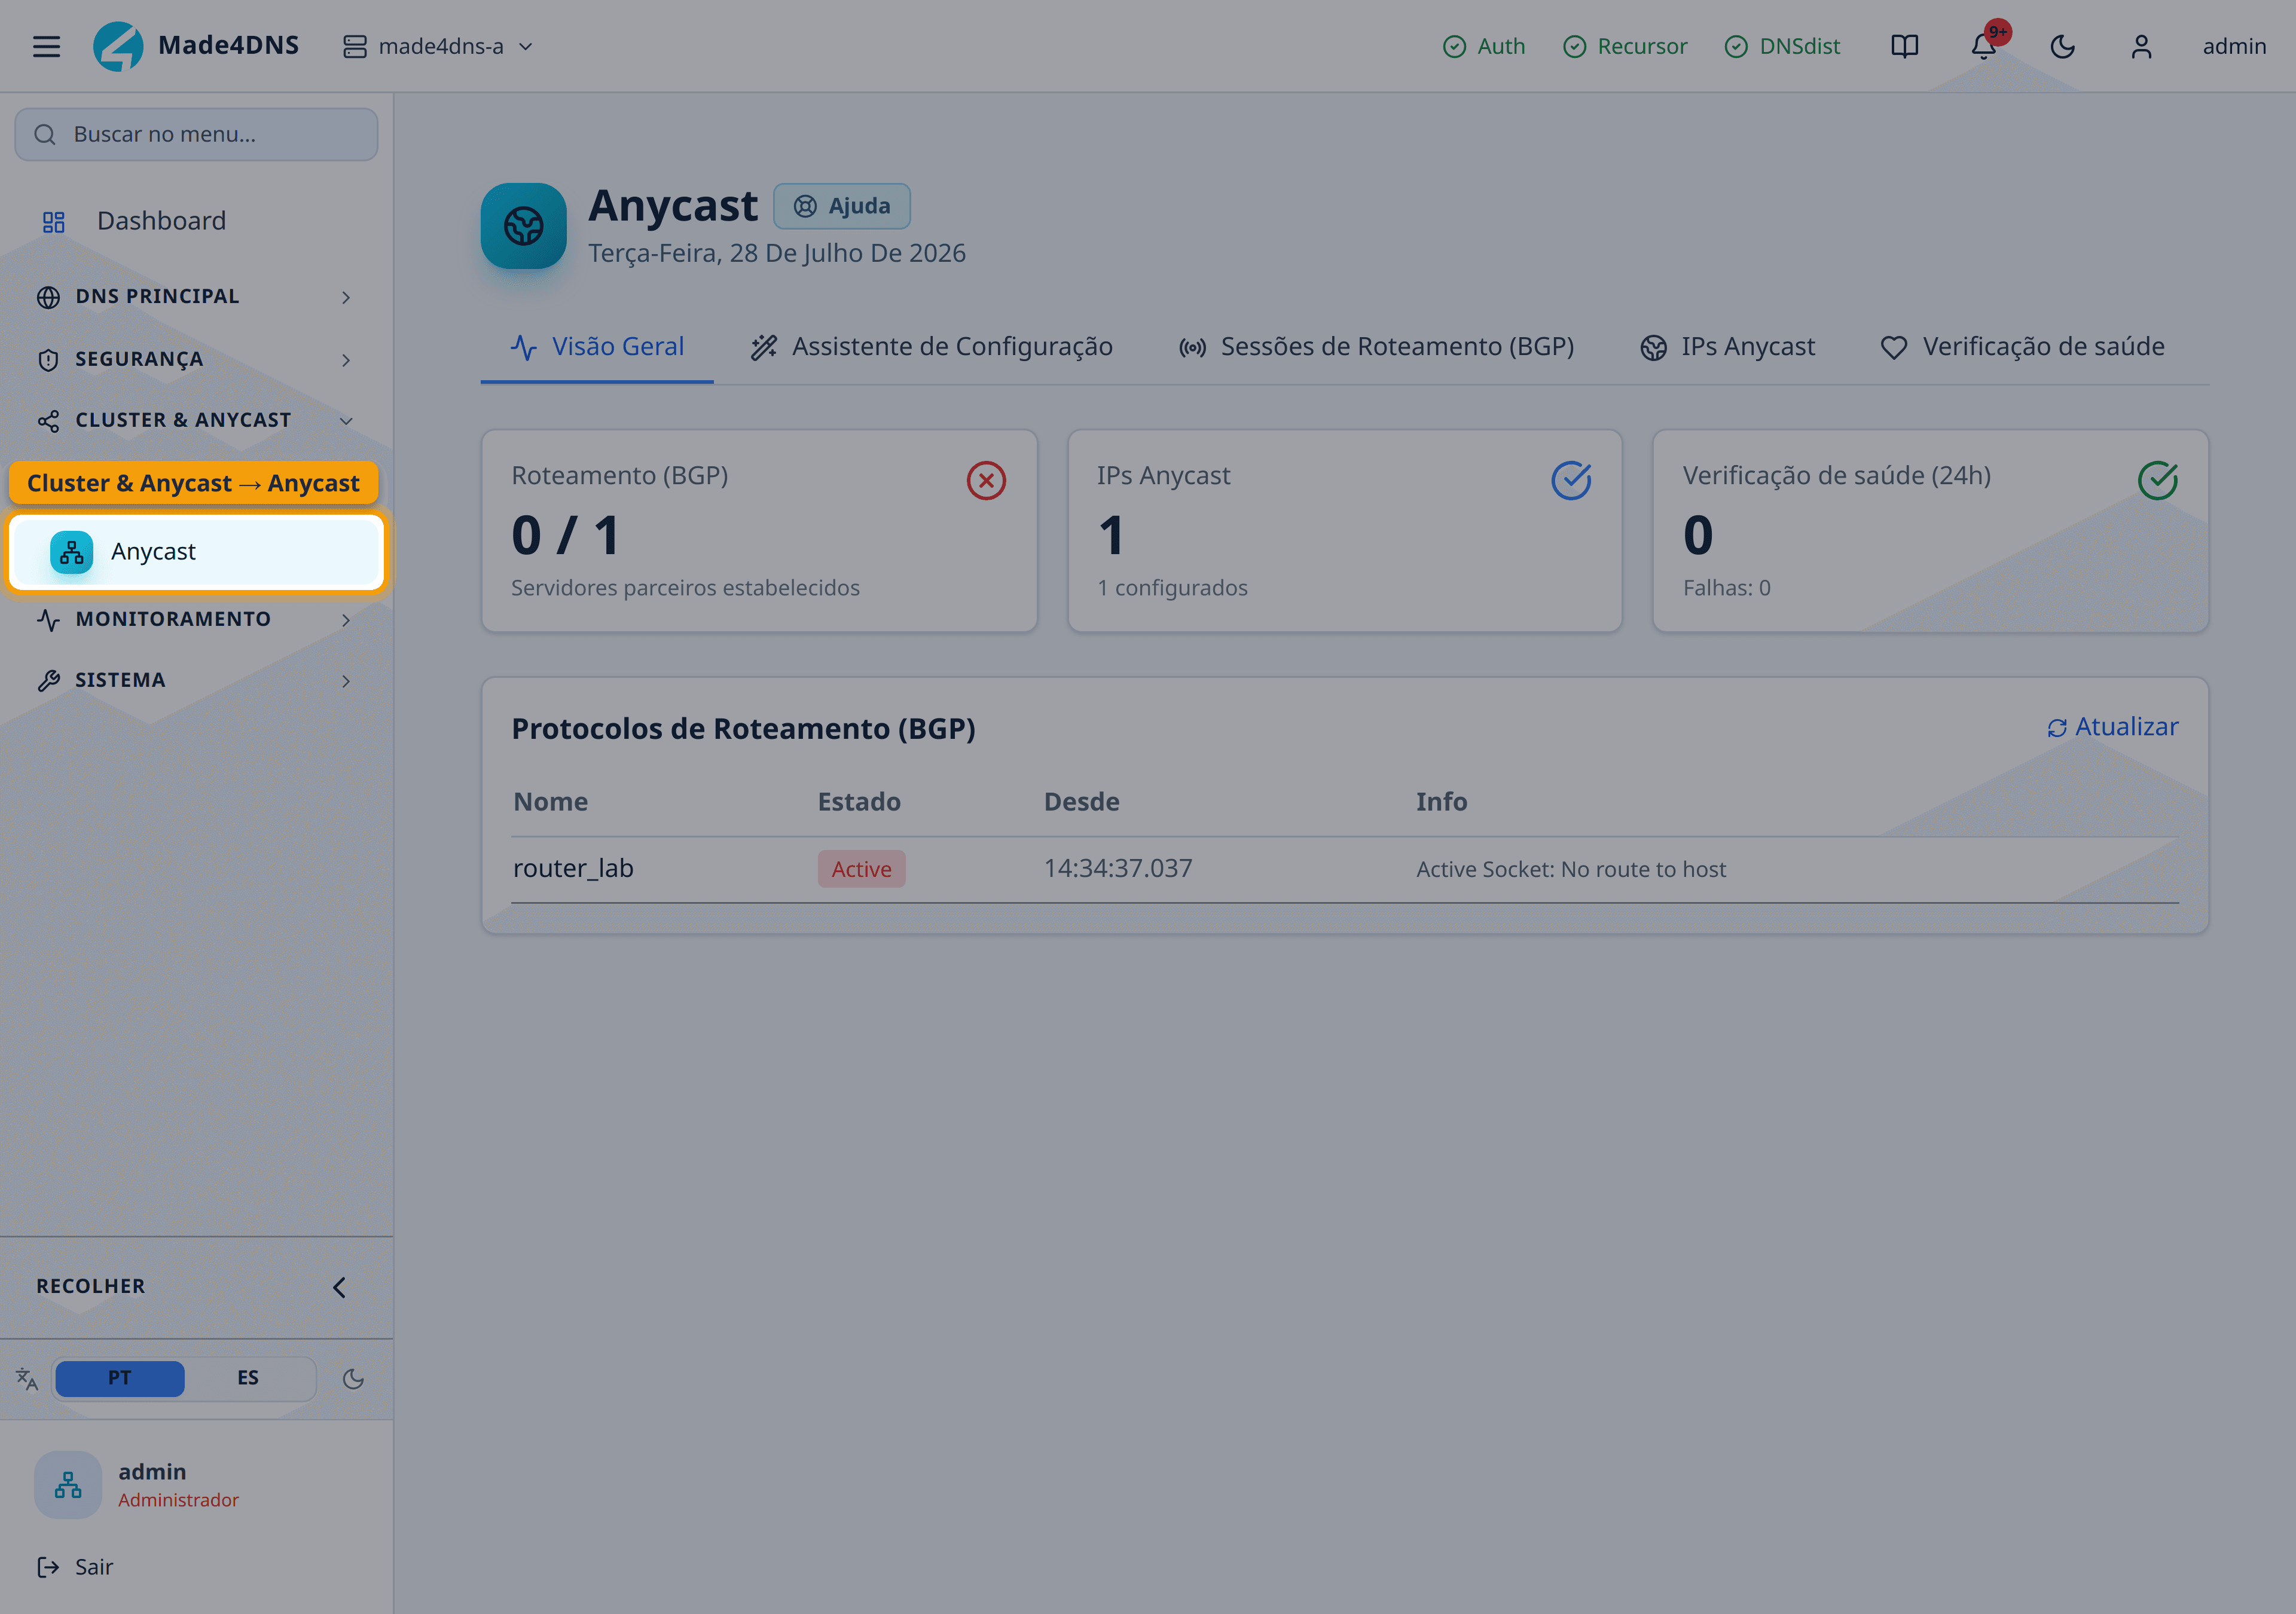
Anycast é anunciar o mesmo endereço IP a partir de vários servidores. A rede entrega cada cliente ao servidor mais próximo, e um servidor que cai simplesmente para de anunciar — o tráfego migra sozinho, sem ninguém mexer em nada.
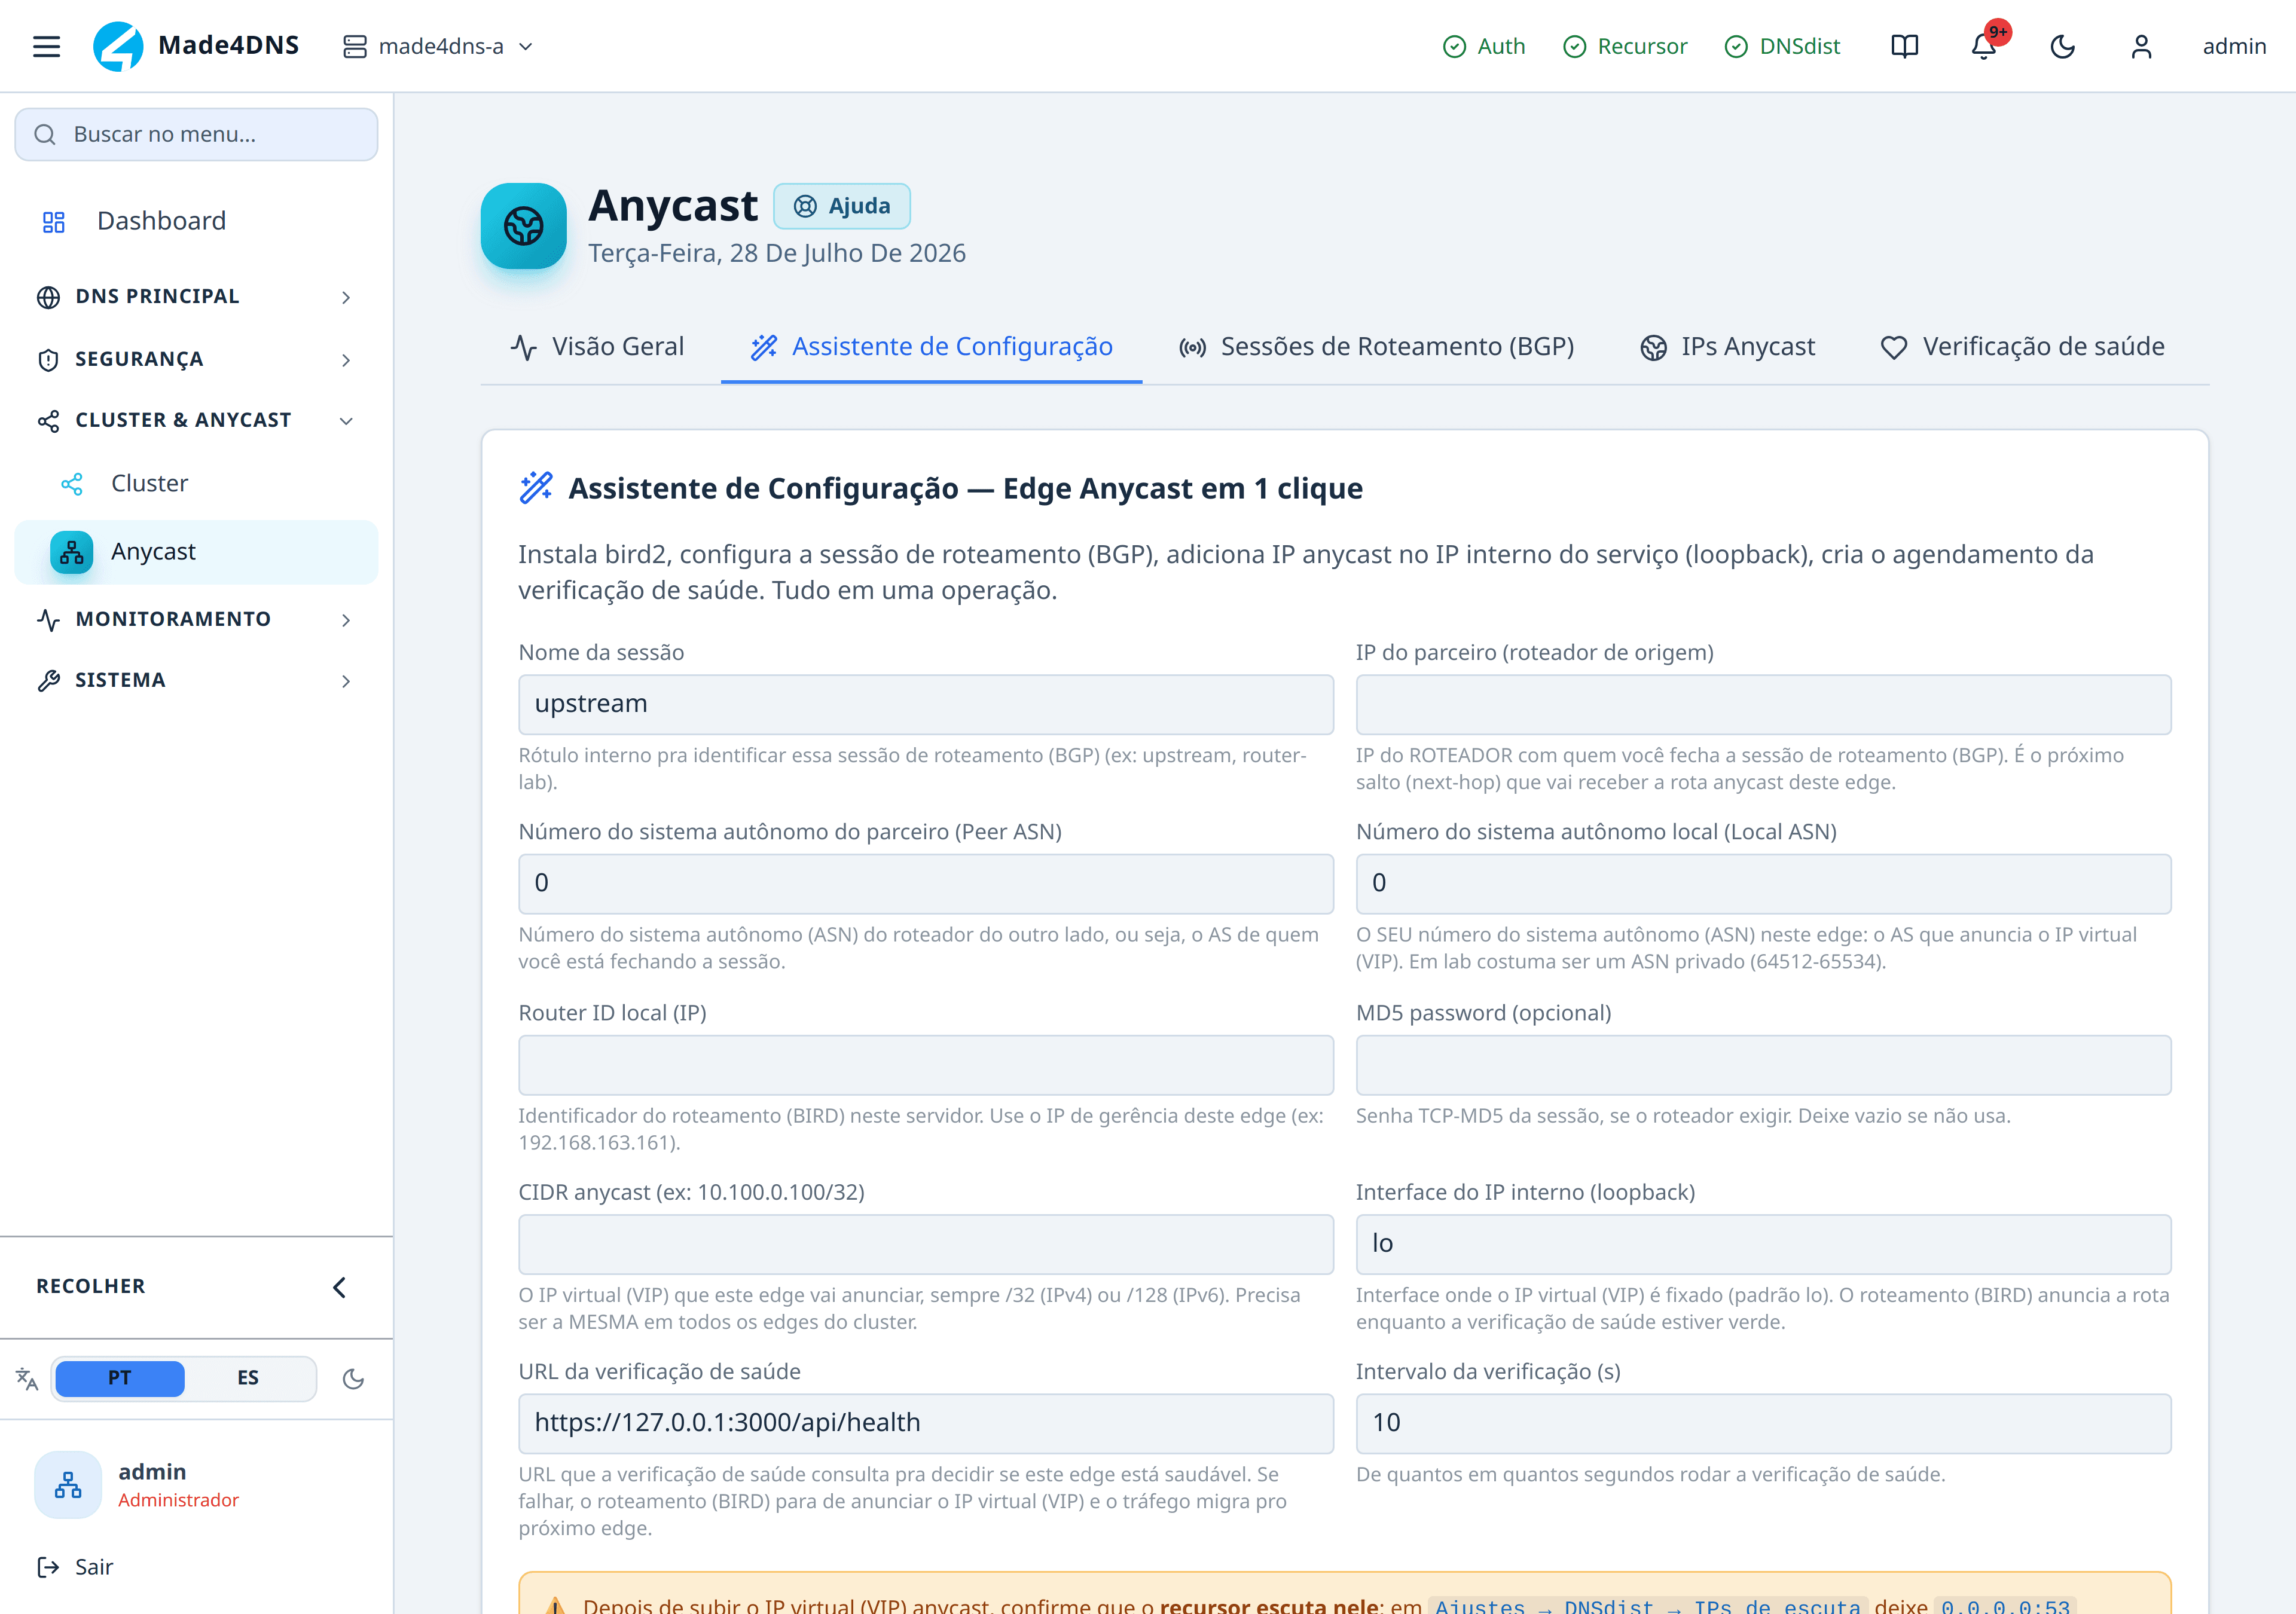
Ele instala o serviço de roteamento, configura a sessão, fixa o endereço virtual na interface interna e agenda a verificação de saúde — numa operação só.
Os campos, em ordem de quem os fornece:
| Campo | Quem informa |
|---|---|
| IP do parceiro e número de sistema autônomo do parceiro | Quem cuida da rede — é o roteador do outro lado |
| Número de sistema autônomo local | Seu. Em laboratório, use um número da faixa privada |
| Router ID local | O endereço de gerência deste servidor |
| CIDR anycast | O endereço virtual anunciado. Sempre /32 em IPv4 ou /128 em IPv6, e o mesmo em todos os servidores |
| URL da verificação de saúde | O que decide se este servidor continua anunciando |
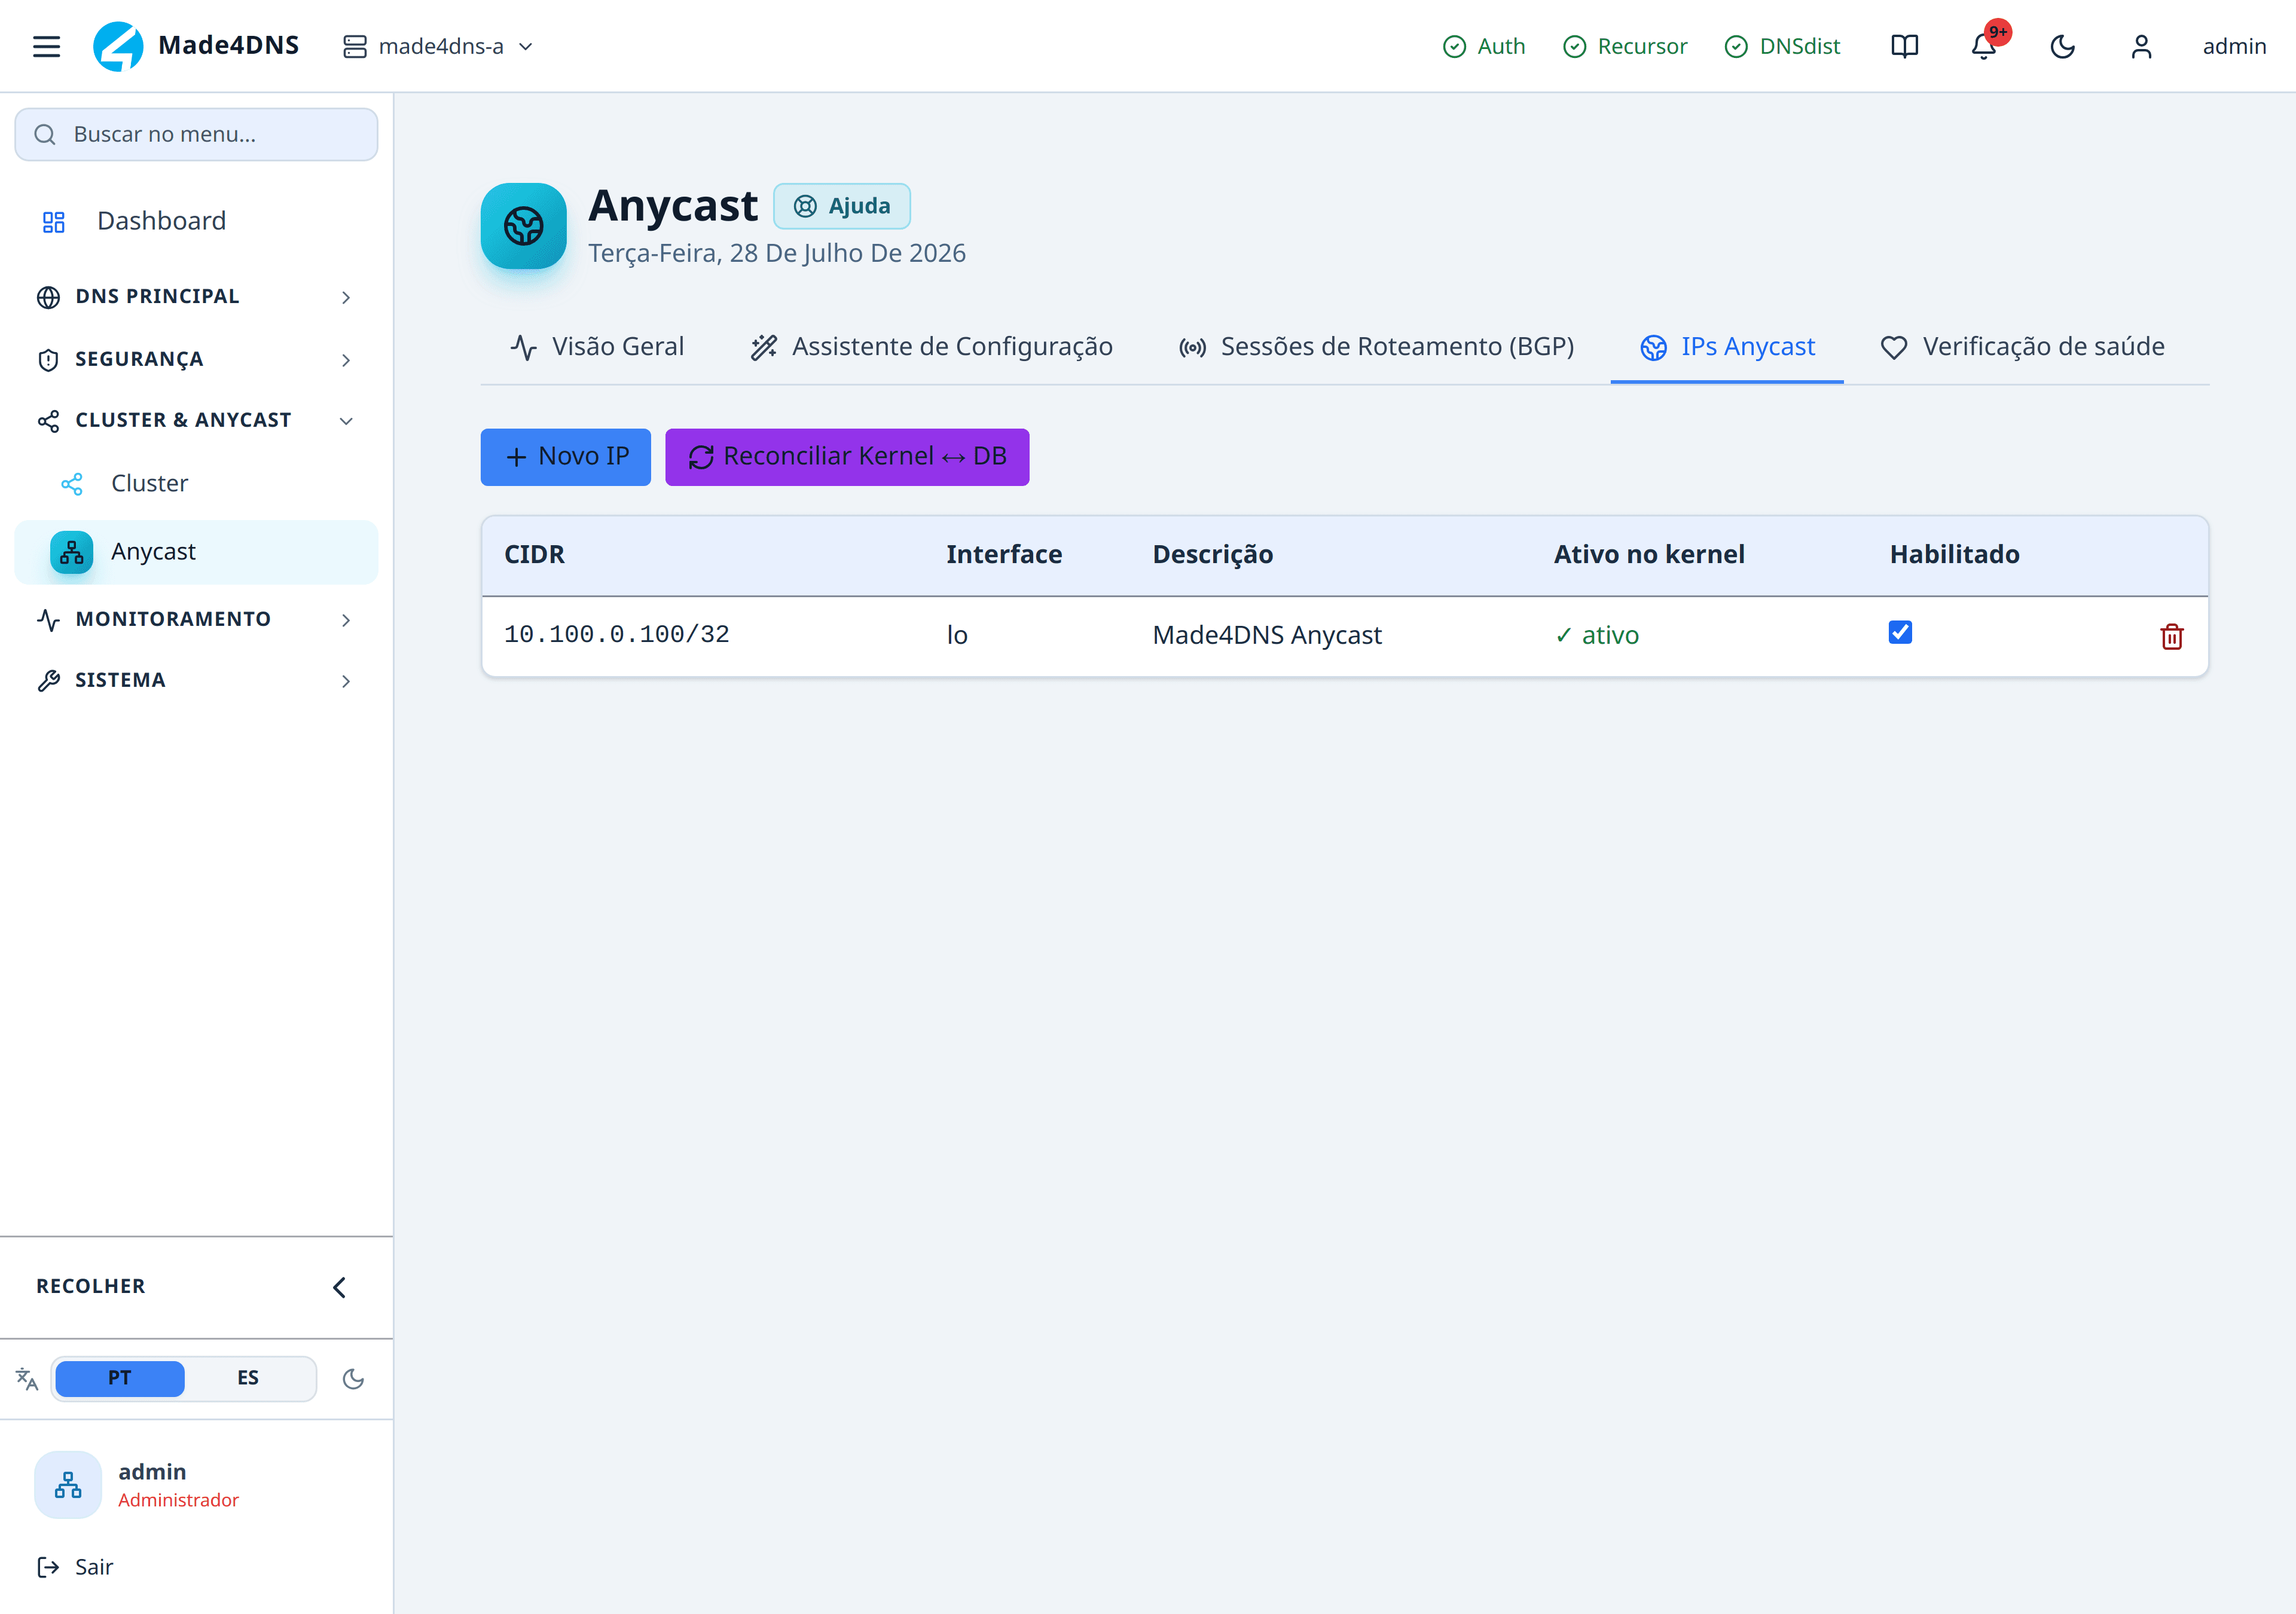
O endereço virtual fica na interface interna do servidor. Ele é o mesmo em todos os nós — é disso que o anycast se trata.
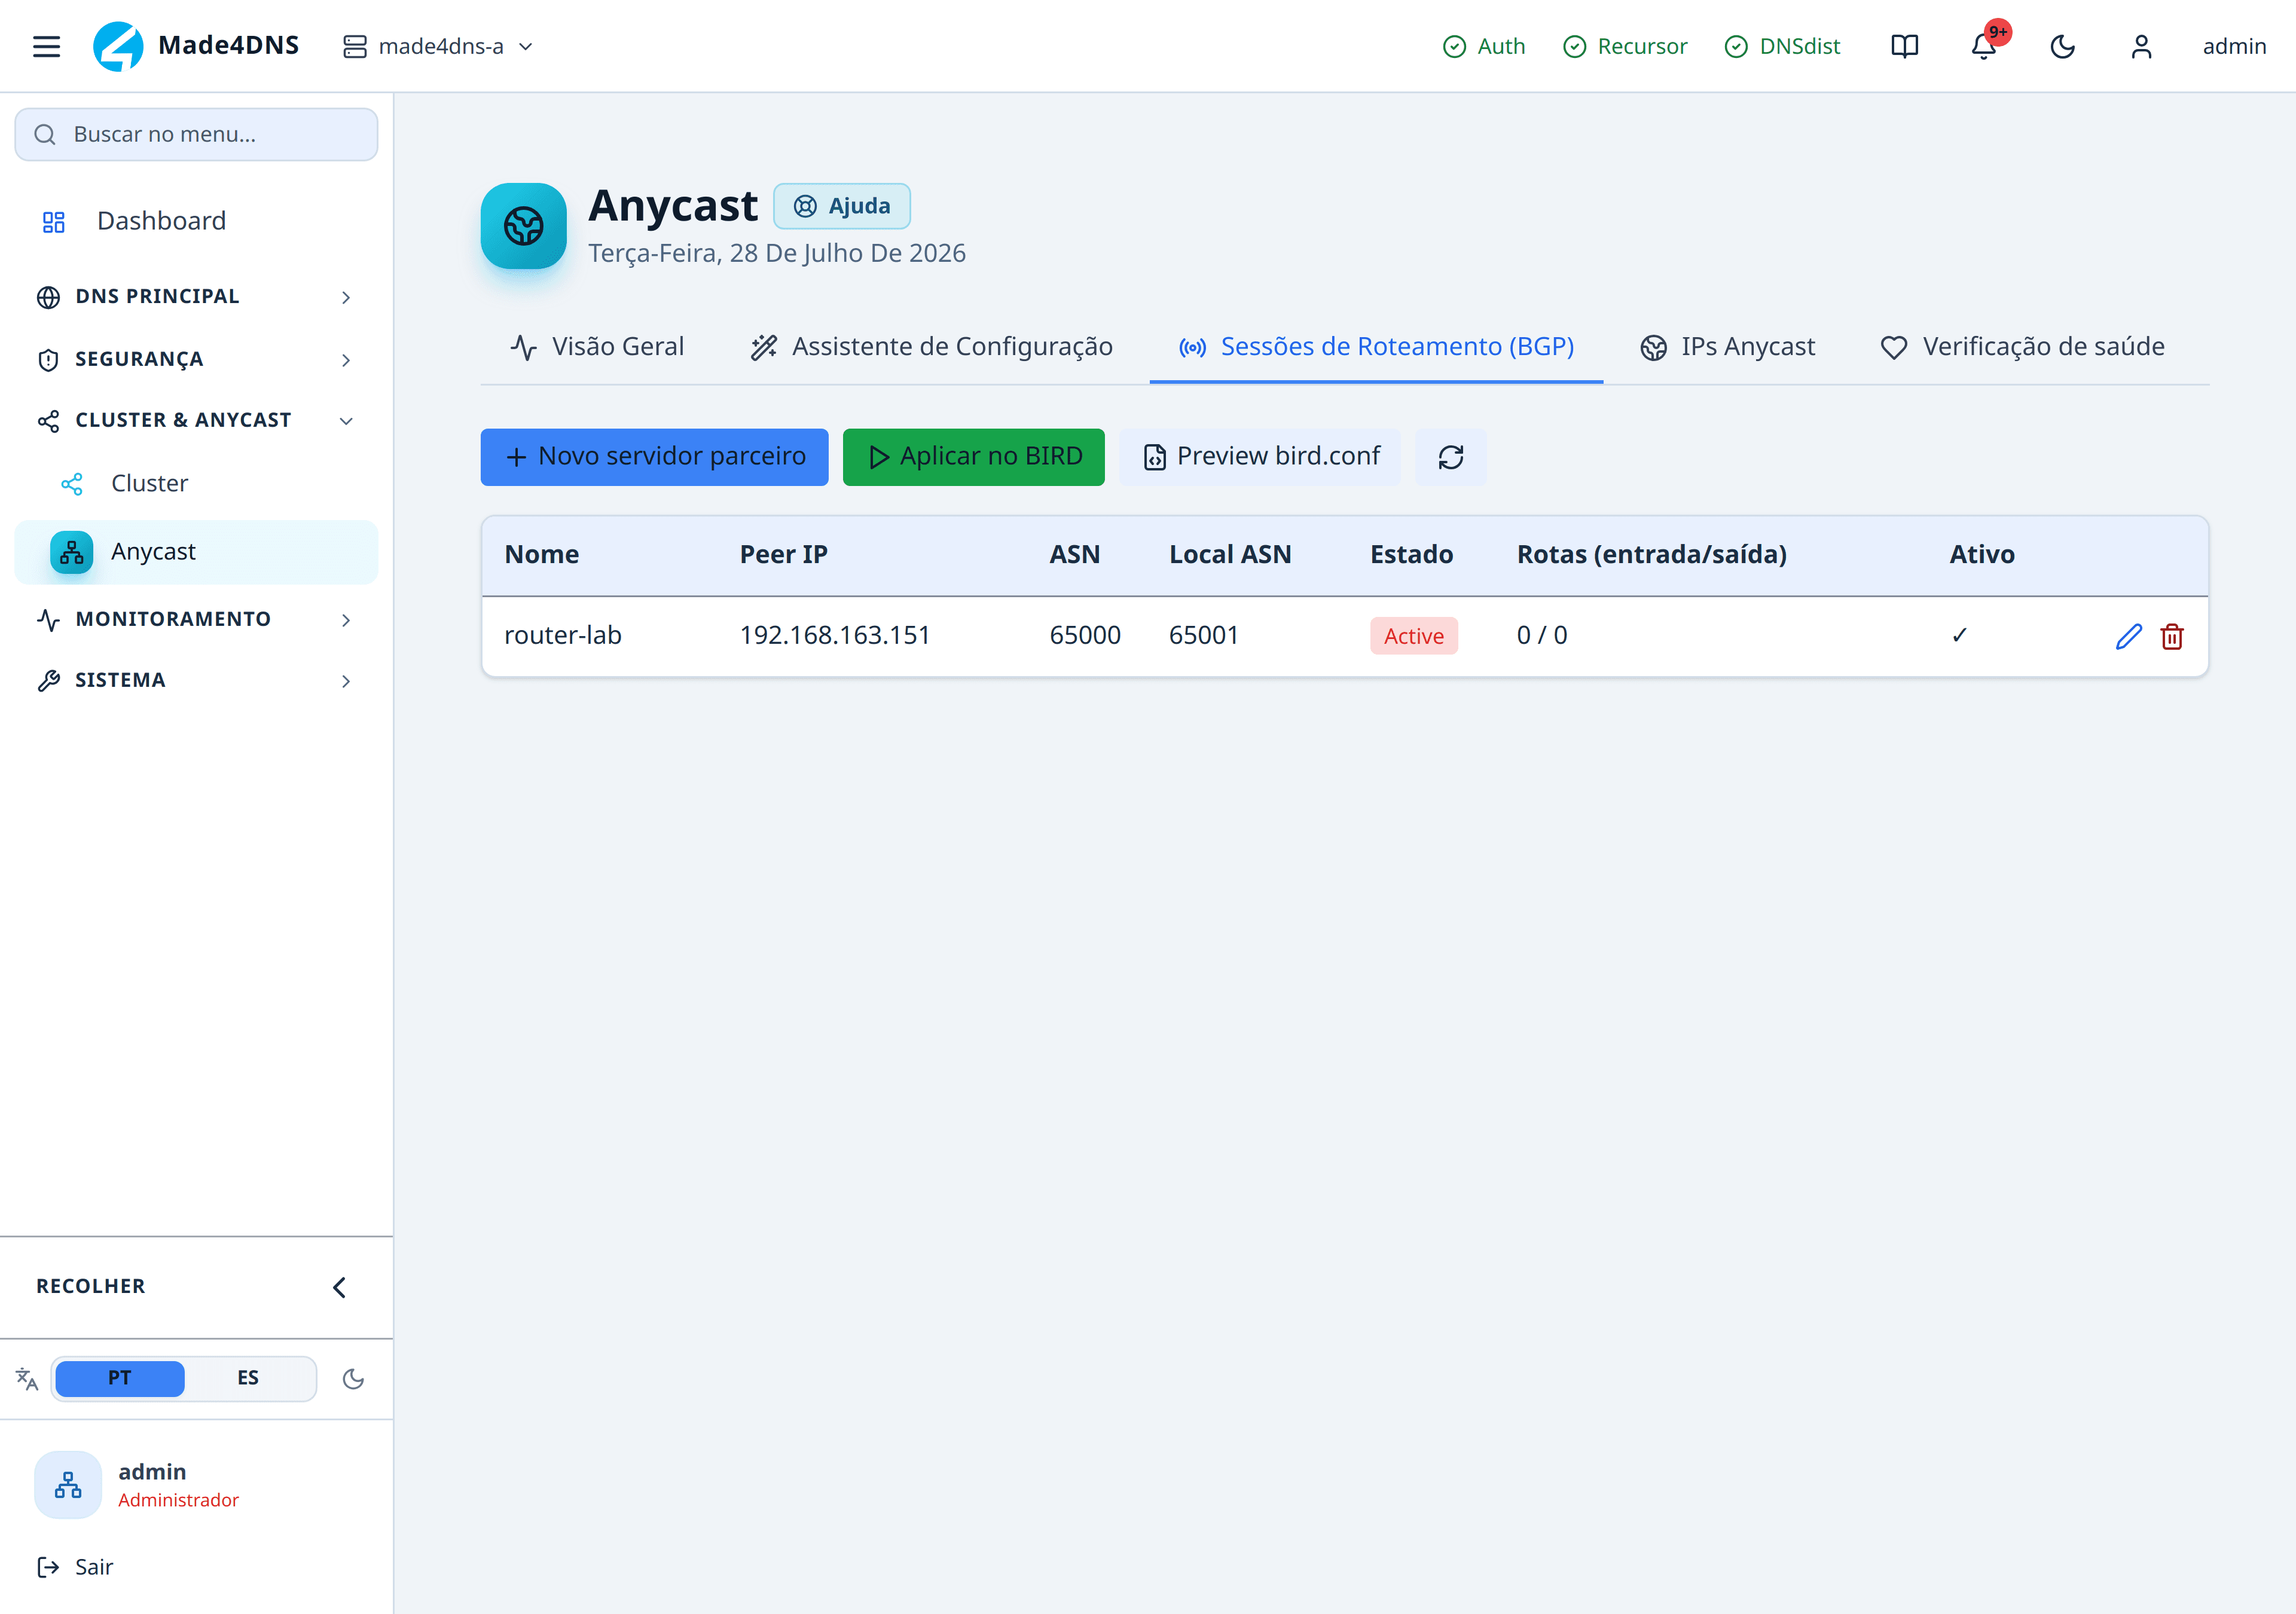
A sessão precisa chegar a estabelecida. Enquanto não chegar, o endereço existe no servidor e não é anunciado para lugar nenhum — o serviço parece configurado e não recebe tráfego.
As causas usuais: número de sistema autônomo trocado, endereço do roteador errado, senha da sessão divergente, ou firewall entre os dois.
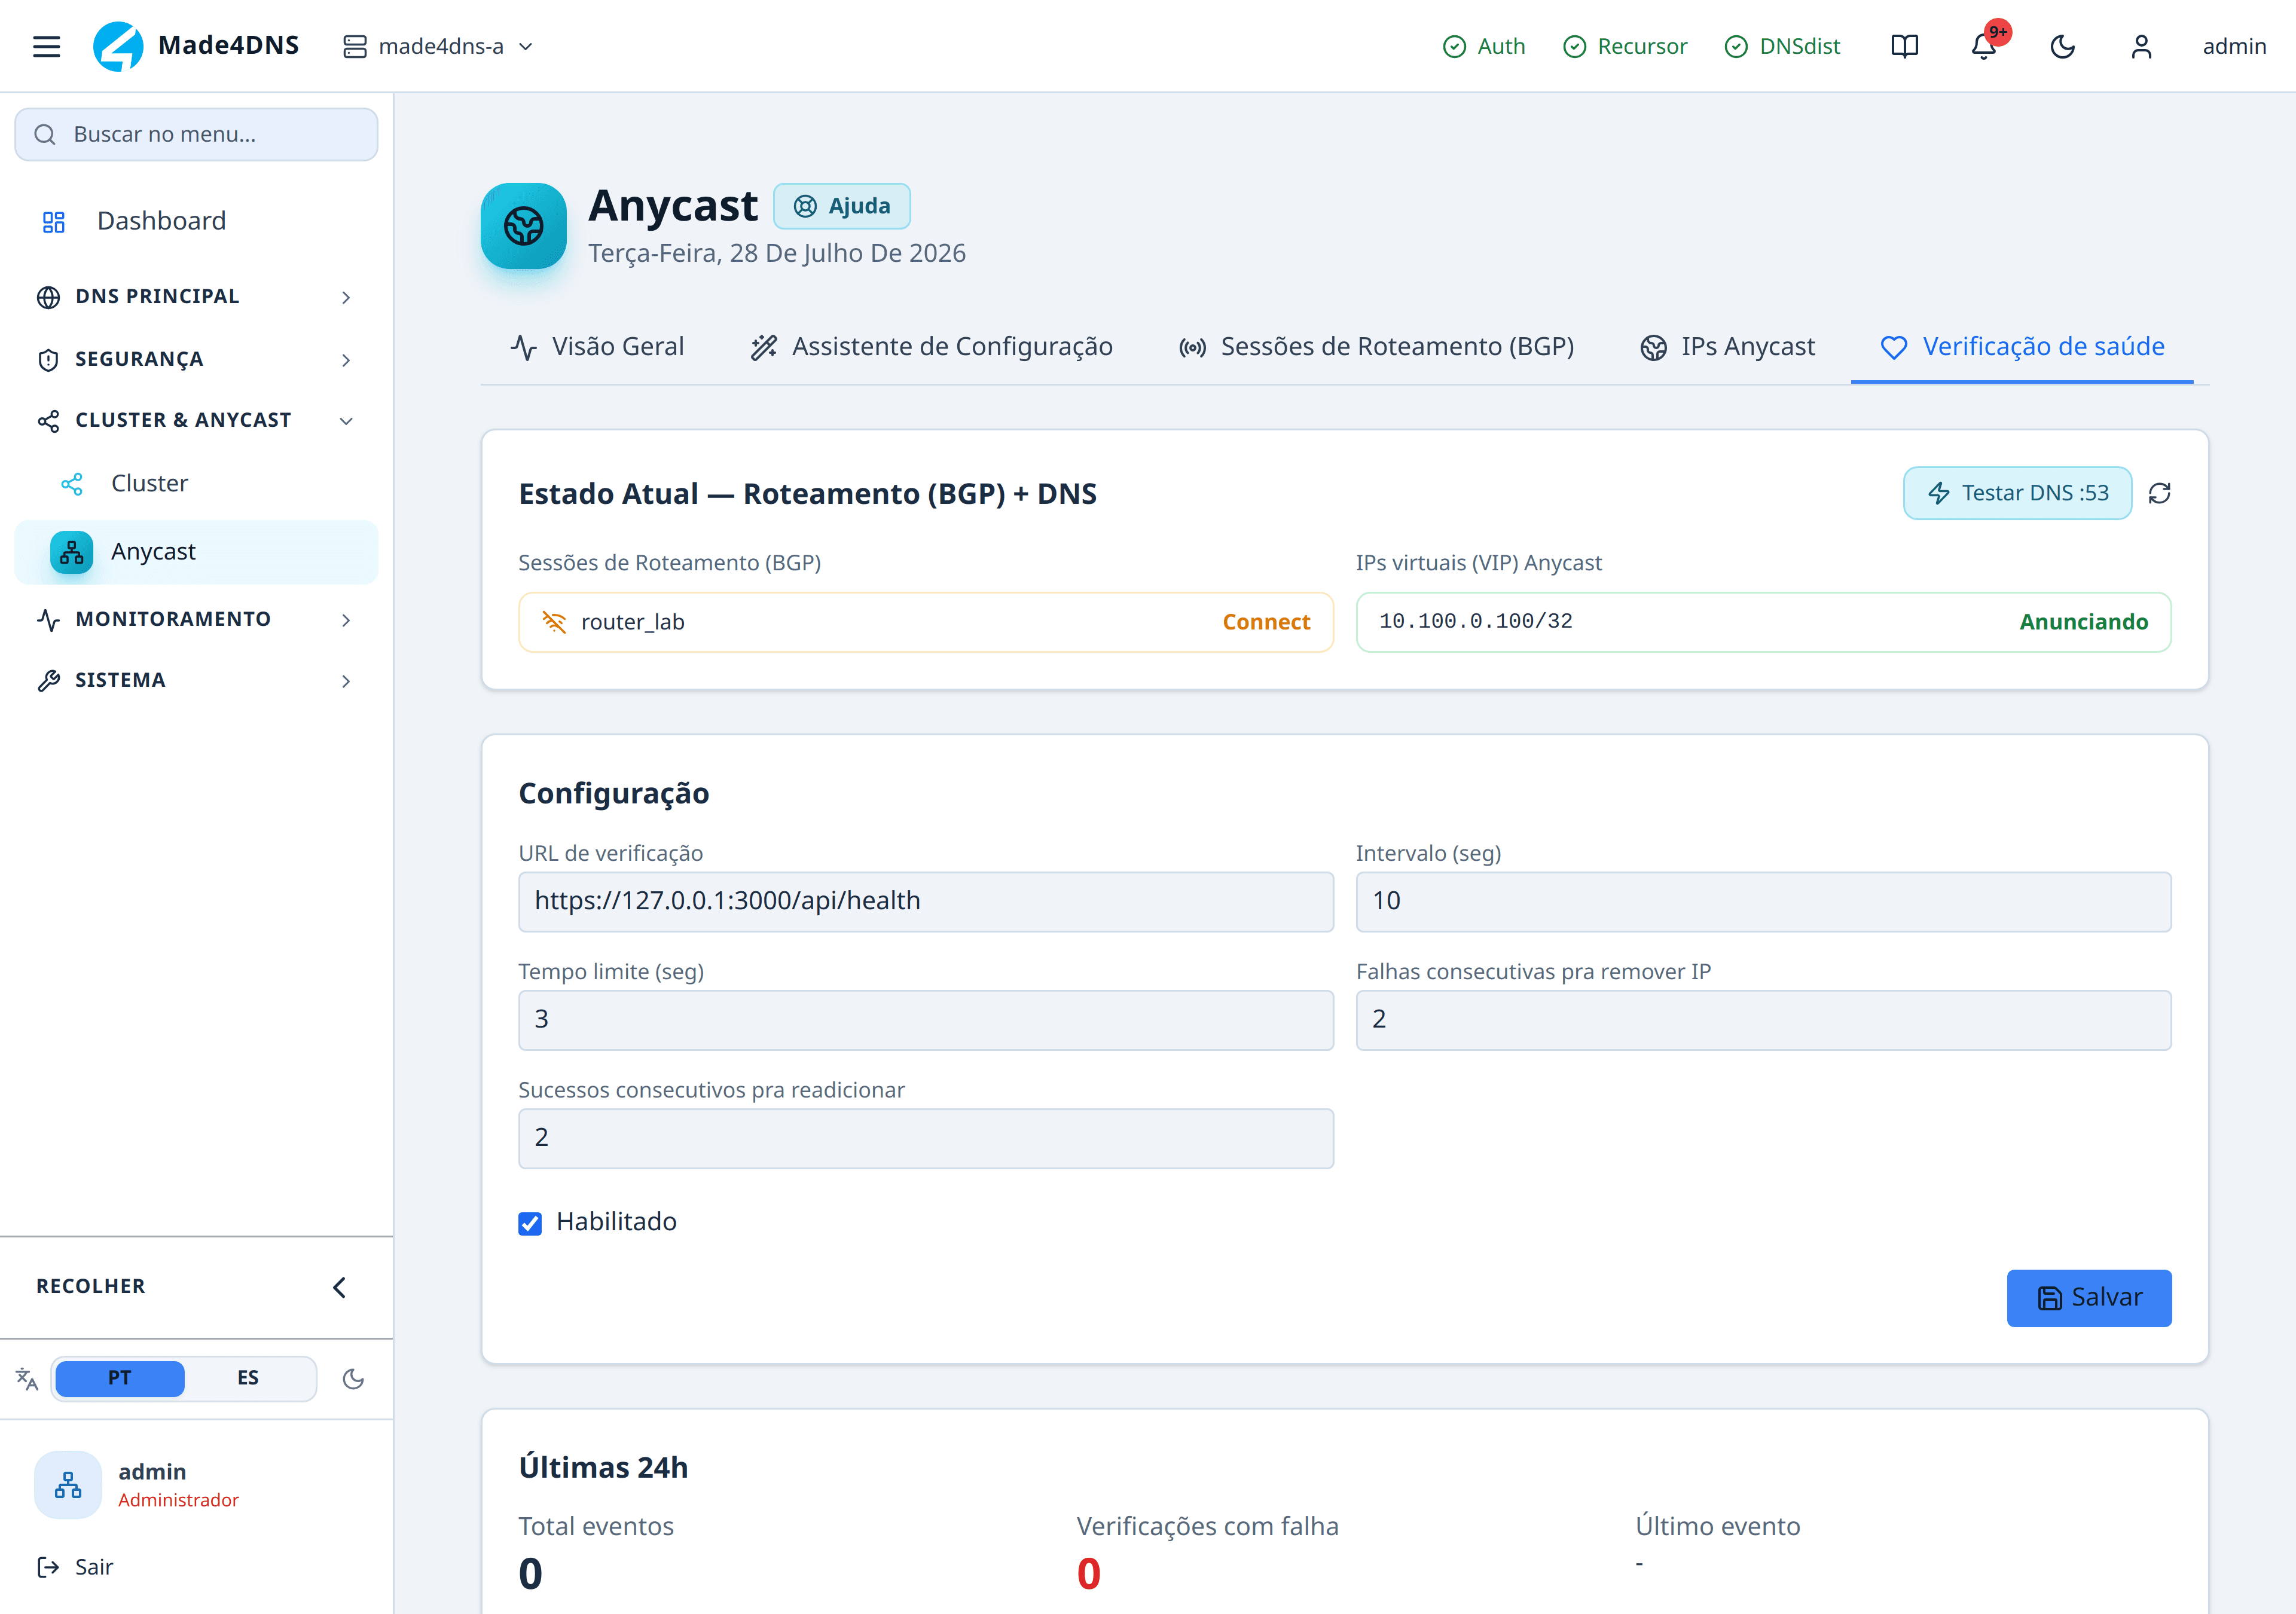
Sem ela, um servidor com o DNS parado continua anunciando o endereço e continua recebendo tráfego — que ele não atende. É pior do que não ter anycast.
Com ela, o servidor doente para de anunciar e a rede leva os clientes para outro nó, em segundos e sem intervenção.
Depois de subir o endereço virtual
A camada de entrada não passa a escutar no endereço novo sozinha. Confirme, em Ajuste fino, que ela escuta em todos os endereços — ou inclua o endereço virtual explicitamente. Sem isso, o anúncio funciona e a consulta não é respondida.
Pelo assistente
Menu Cluster & Anycast → Anycast, aba Assistente de Configuração.
Preencha os campos. Deixe a interface interna no padrão, salvo necessidade específica.
Clique em Preview — mostra o que seria feito sem aplicar nada. Confira principalmente o IP virtual e os números de sistema autônomo.
Clique em Executar assistente. Ele instala o roteador, cria a sessão, fixa o IP virtual, grava a verificação de saúde e a agenda — mostrando cada passo com sucesso ou falha.
Um ponto de restauração completo é criado antes de começar.
Conferir os três pontos
Sessões de Roteamento — o estado precisa ser estabelecido. Qualquer outro estado indica conectividade, lista de acesso do roteador ou senha divergente.
IPs Anycast — o endereço precisa estar ativo no sistema. Se estiver ausente, use Reconciliar.
Verificação de saúde — precisa estar habilitada, e os endereços devem aparecer como sendo anunciados.
O teste que realmente importa
O botão de testar dentro da tela consulta o serviço local, não o IP virtual. Um resultado verde ali não prova que o anycast responde.
Consulte o IP virtual de fora do servidor:
dig @IP_VIRTUAL www.google.com +shortSe a sessão está estabelecida mas isso não responde, quase sempre é uma destas duas causas:
| Causa | Onde corrigir |
|---|---|
| O serviço de borda não escuta no IP virtual | Recursor → IPs onde o DNS responde |
| A opção de anunciar o IP está desmarcada na sessão | Aba de sessões de roteamento |
A segunda é traiçoeira: a sessão fica verde e o tráfego não chega.
Repetir em cada servidor
Sempre com o mesmo IP virtual. Um endereço diferente por servidor quebra o anycast.
Sobre a verificação de saúde
É o que dá o failover automático: quando o servidor deixa de responder, o anúncio é retirado e o tráfego migra.
Desligá-la remove o failover — um servidor quebrado continua anunciando o endereço e engolindo consultas que não consegue atender.
E limiares muito baixos causam oscilação, com o endereço entrando e saindo. Os valores padrão existem para absorver falhas transitórias.
Ao mexer pelo terminal
O serviço do roteador no Debian chama-se bird — o 2 é só do nome do pacote.
systemctl restart bird2 falha em silêncio.