
Dashboard
A tela inicial e suas seis visões, cartão por cartão — o que cada número mede, como se lê, qual é a faixa saudável e o que investigar quando ele sai dela.
Onde fica: primeiro item do menu · rota /
Permissão: nenhuma — livre para qualquer usuário autenticado, inclusive o perfil
Visualizador
Responde de relance: está tudo bem? No topo, os selos Auth, Recursor e DNSdist indicam a saúde da pilha; ao lado, o seletor Visualização e os botões Zerar Métricas e Atualizar.
Esta página descreve cada cartão e cada gráfico, um por um. Se você quer só a ordem de leitura do dia a dia, pule para a rotina de leitura no fim.
Percurso da tela
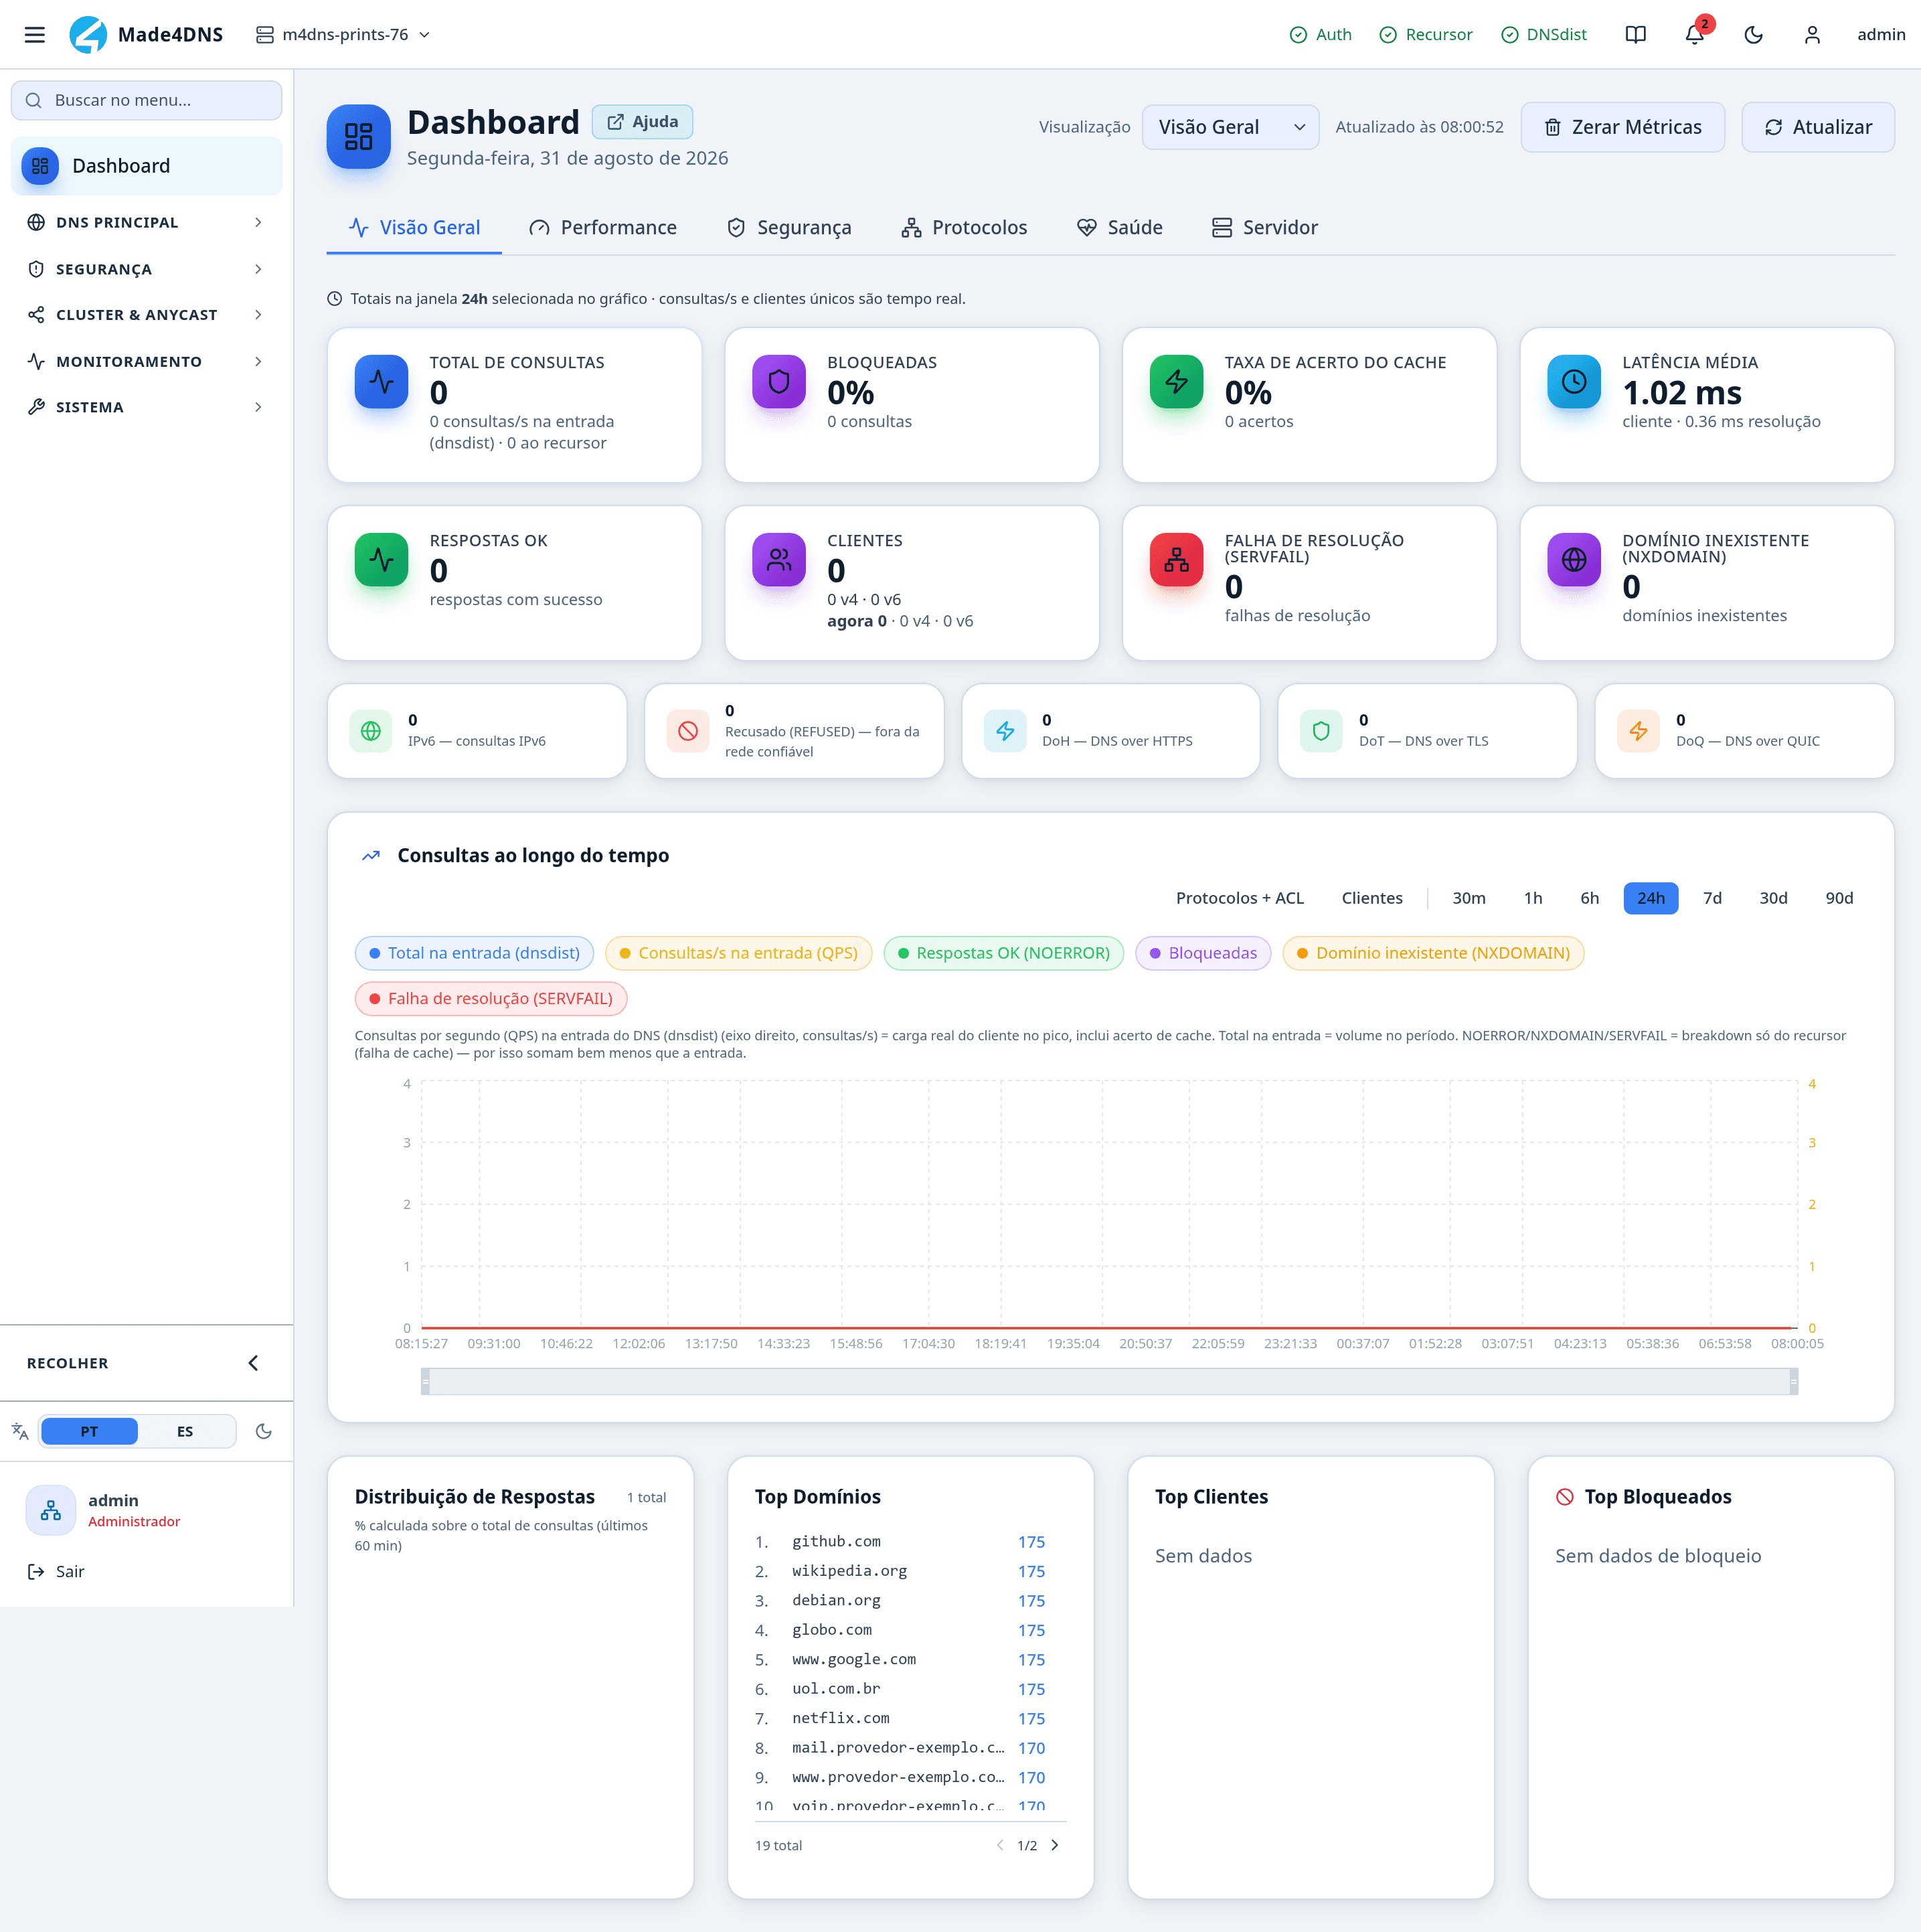
A primeira leitura do dia. Treze cartões em três faixas: volume e qualidade em cima, resultado das respostas no meio, transporte embaixo.
Repare na linha acima dos cartões: "Totais na janela 24h selecionada no gráfico · consultas/s e clientes únicos são tempo real." É ela que explica de onde vem cada número.
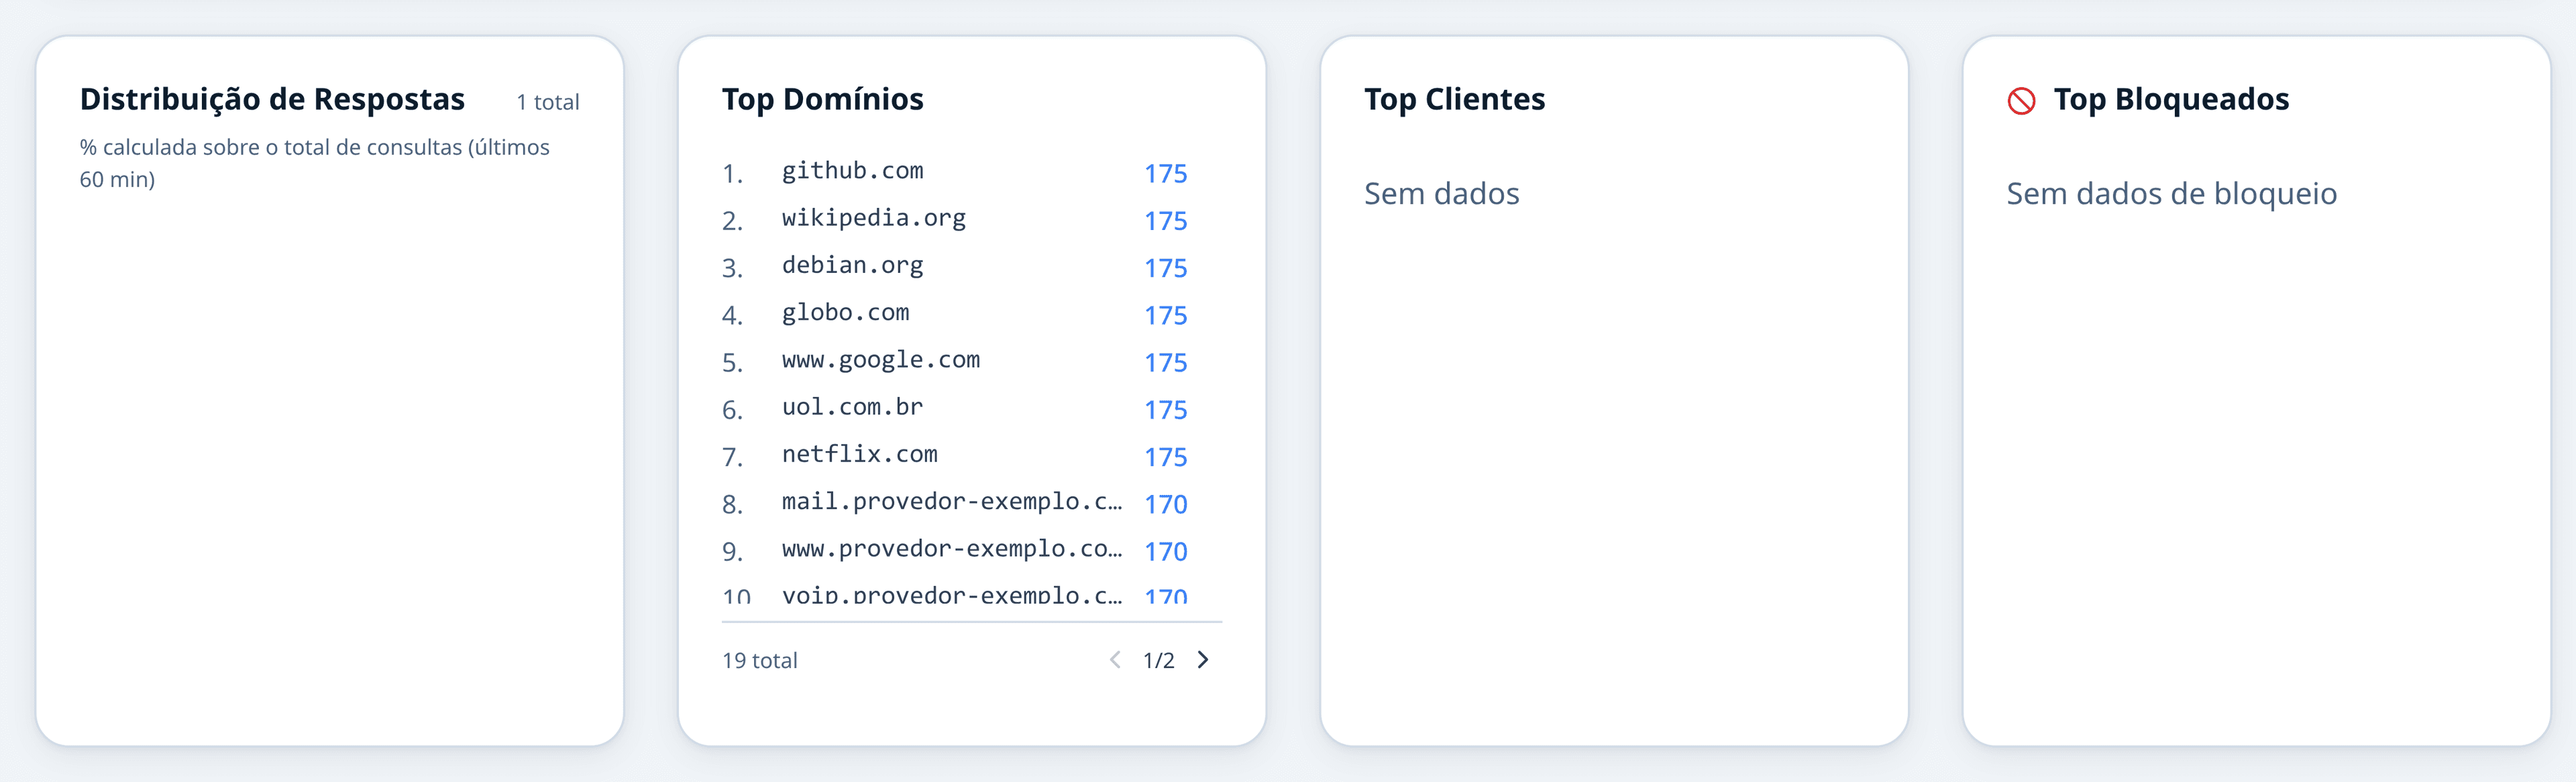
Rolando a mesma aba: o gráfico Consultas ao longo do tempo e as quatro caixas de rodapé — Distribuição de Respostas, Top Domínios, Top Clientes e Top Bloqueados.
Os dois degraus no gráfico são janelas de carga; o vale entre eles é período sem tráfego. É exatamente assim que uma rampa de teste ou um pico de horário nobre aparece aqui.
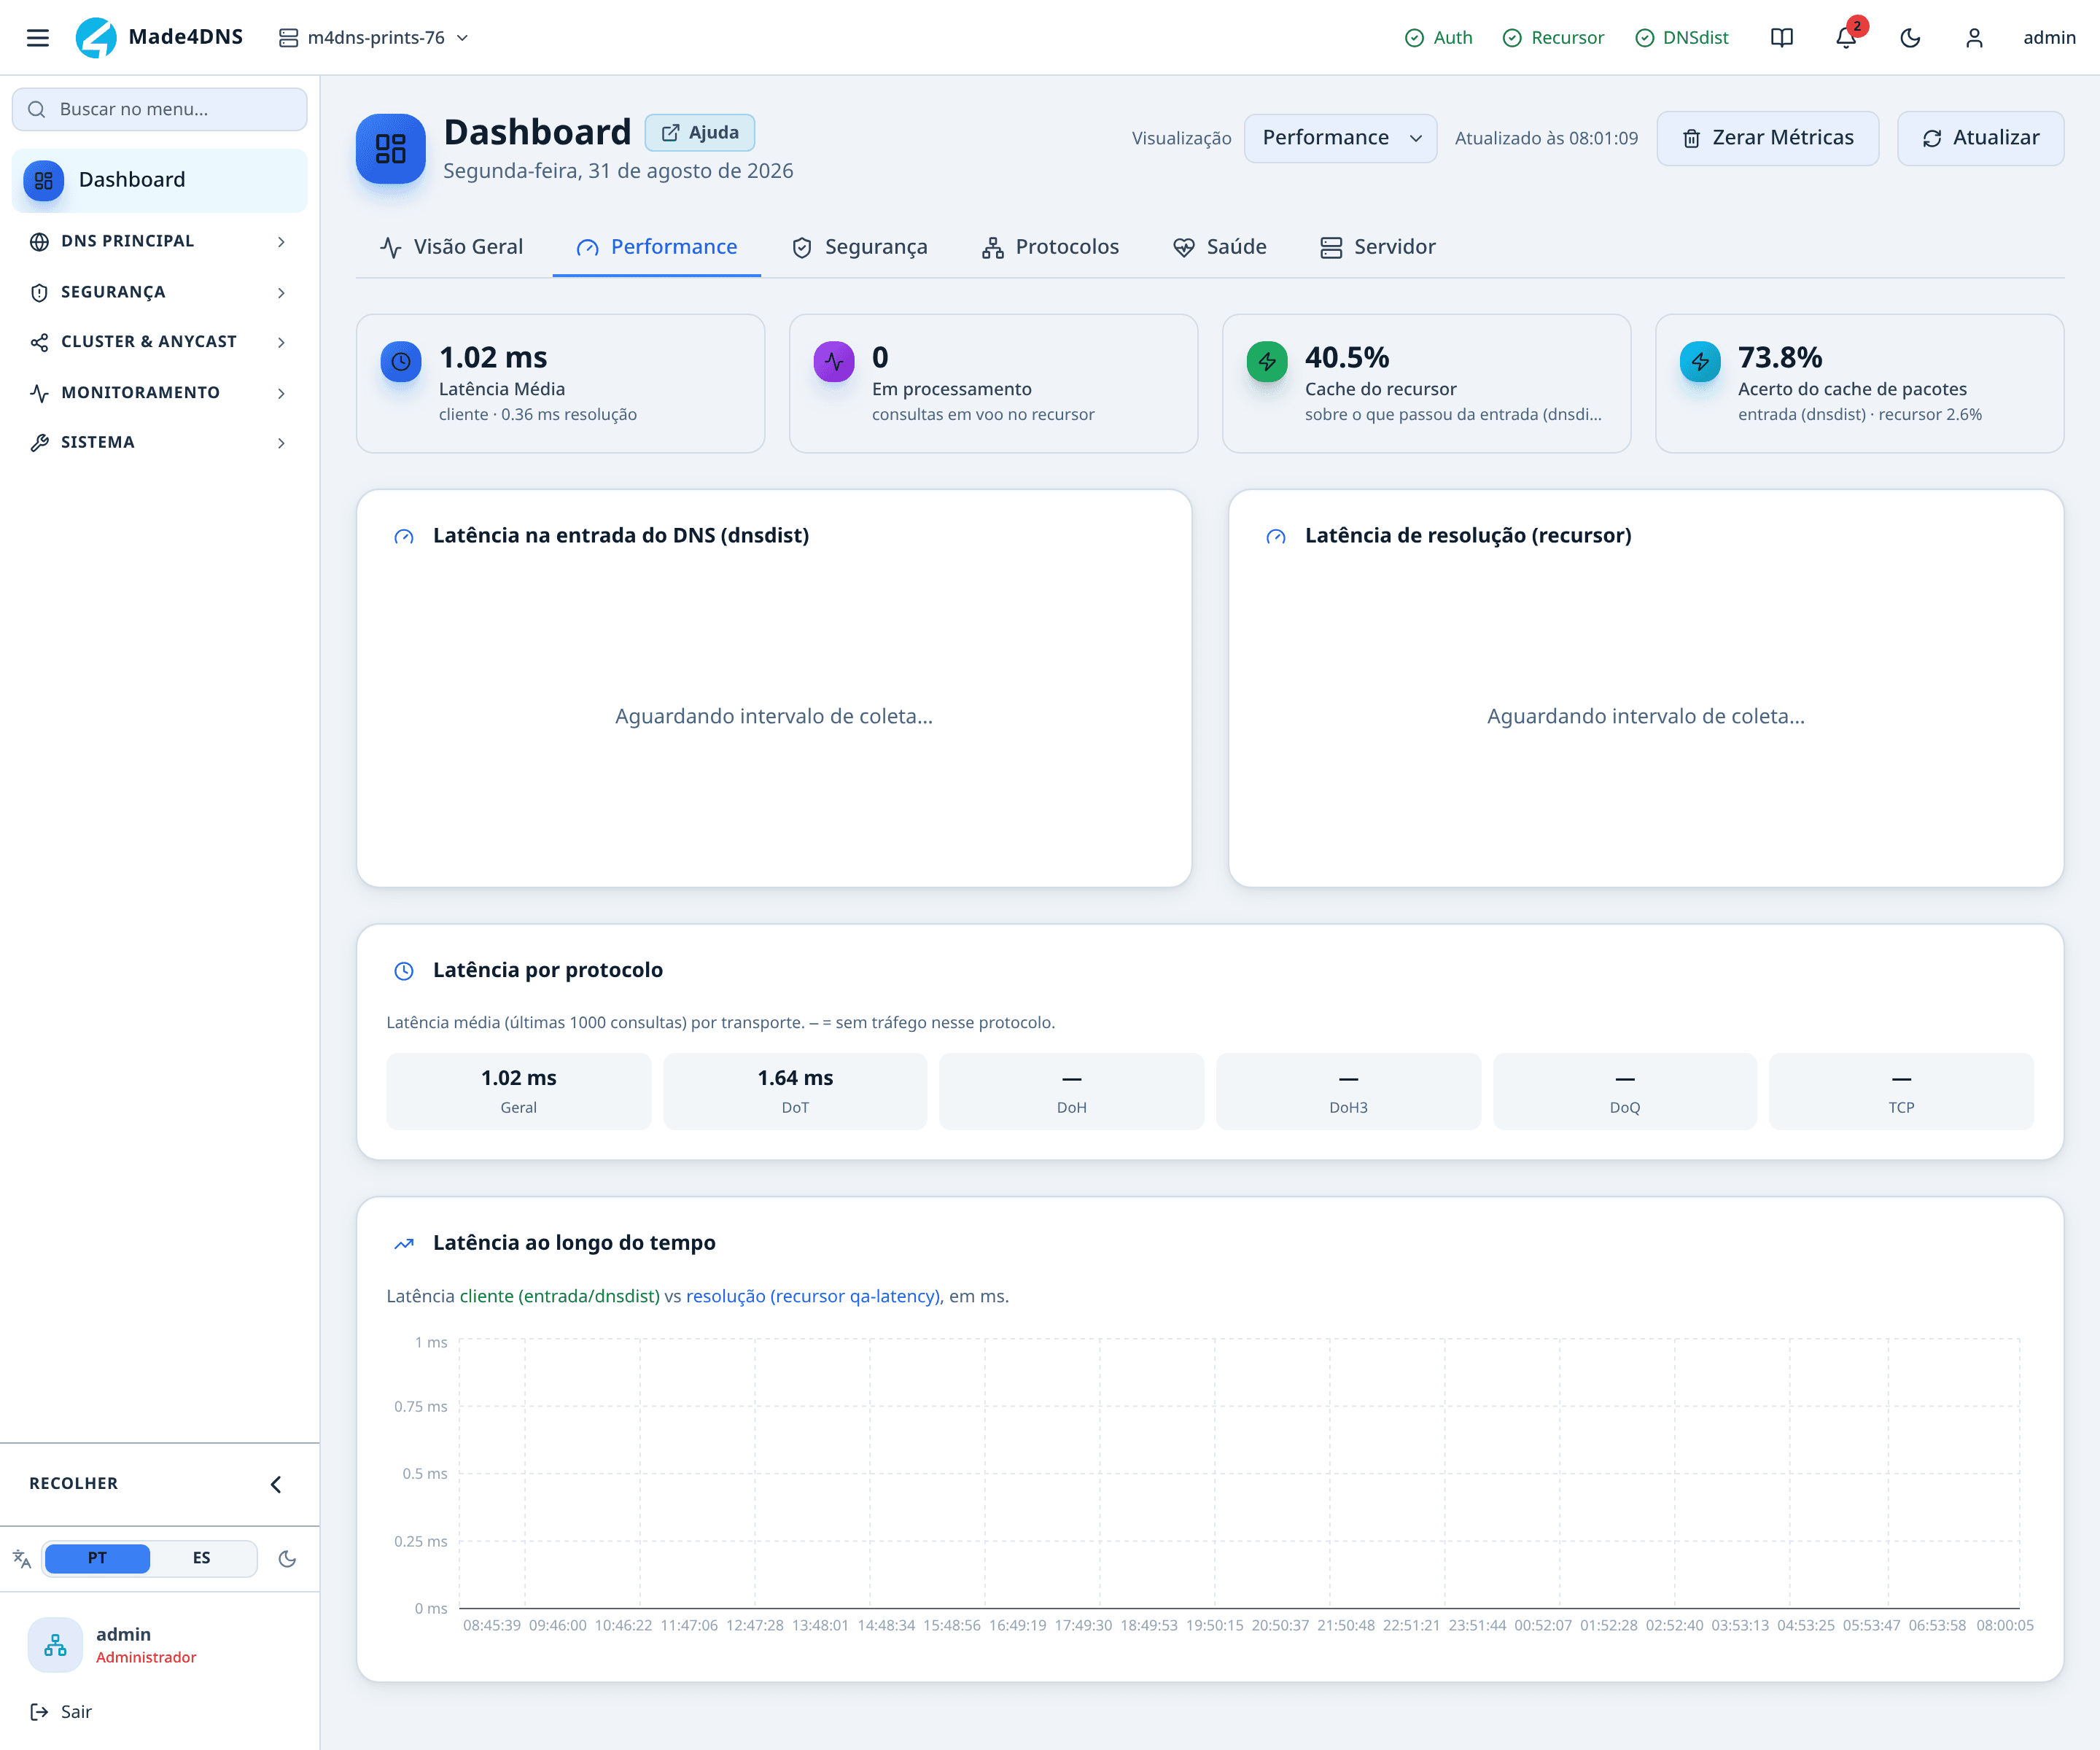
Quatro medidores e dois histogramas de latência com alvos diferentes. No print, o da entrada tem 100% das consultas abaixo de 1 ms; o da resolução está em "Aguardando intervalo de coleta…", porque nada precisou sair para a internet naquele intervalo.
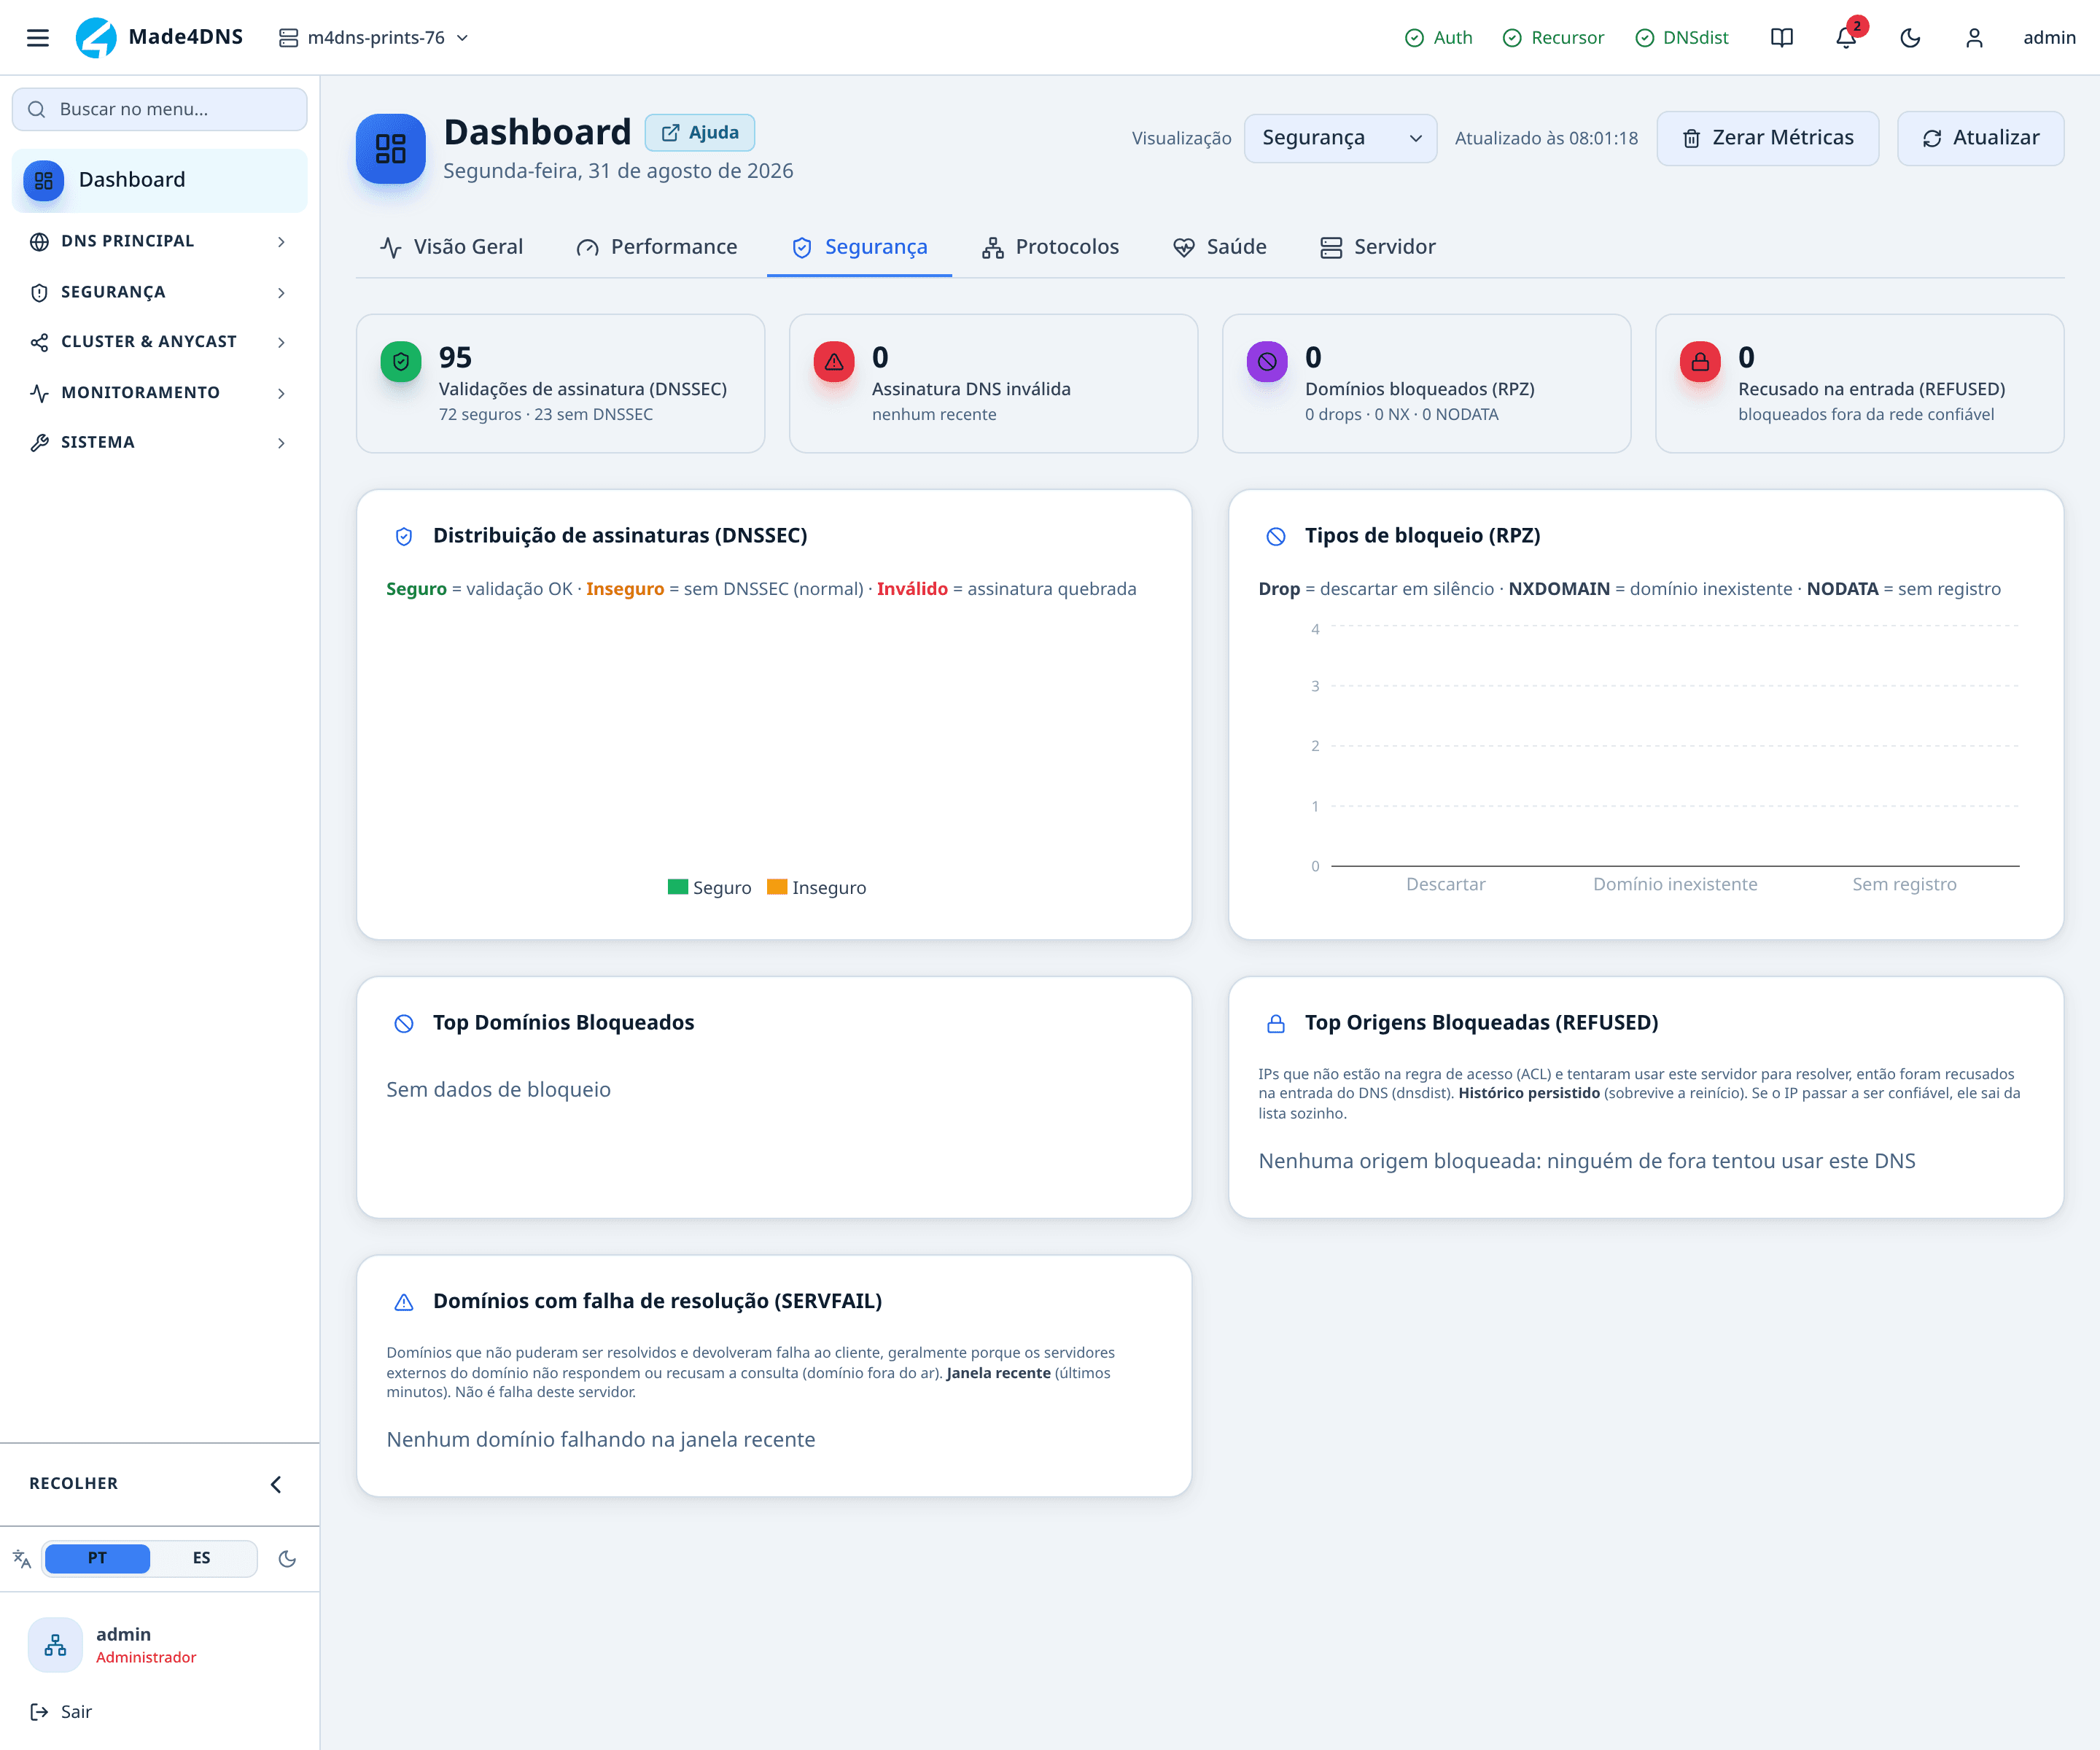
DNSSEC, bloqueios e recusas. Cada gráfico traz a própria régua impressa acima dele: "Seguro = validação OK · Inseguro = sem DNSSEC (normal) · Inválido = assinatura quebrada".
Recusado na entrada vindo de IP de assinante é quase sempre faixa que ficou de fora da ACL de recursão.
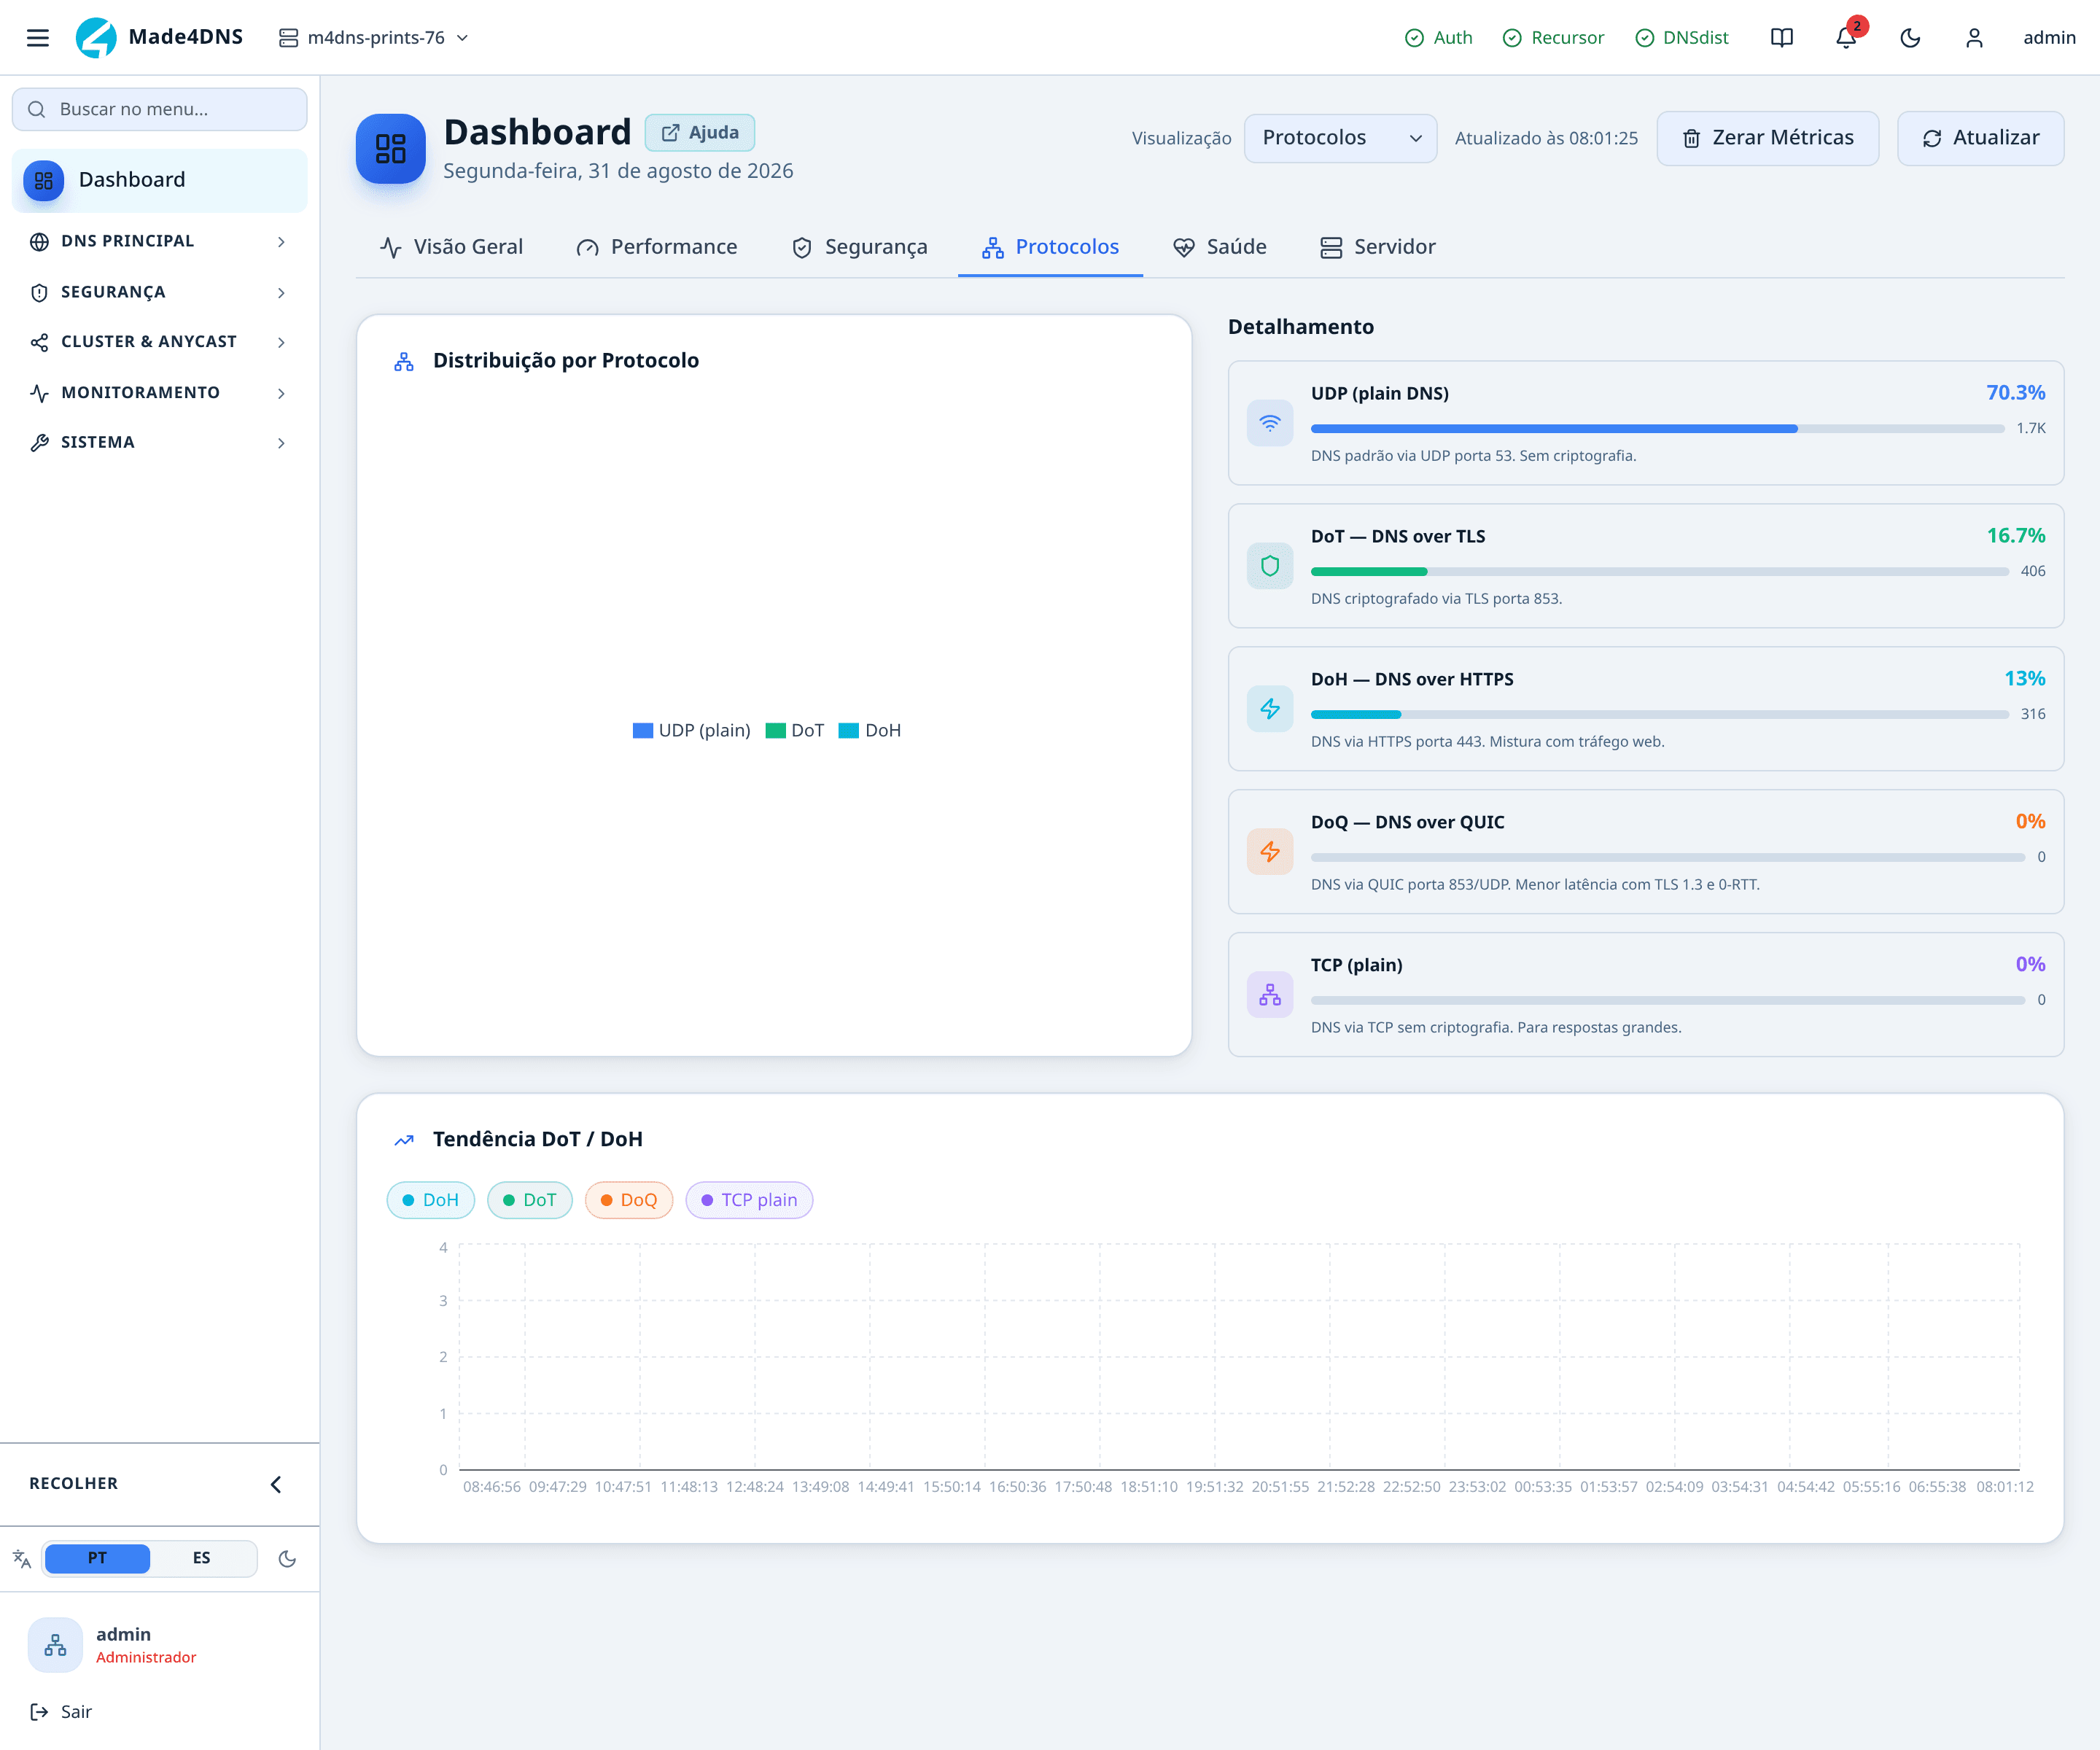
Por onde o assinante chega. No print, UDP responde por 100% e o DoH aparece com 28 consultas marcadas como 0% — é arredondamento, não erro.
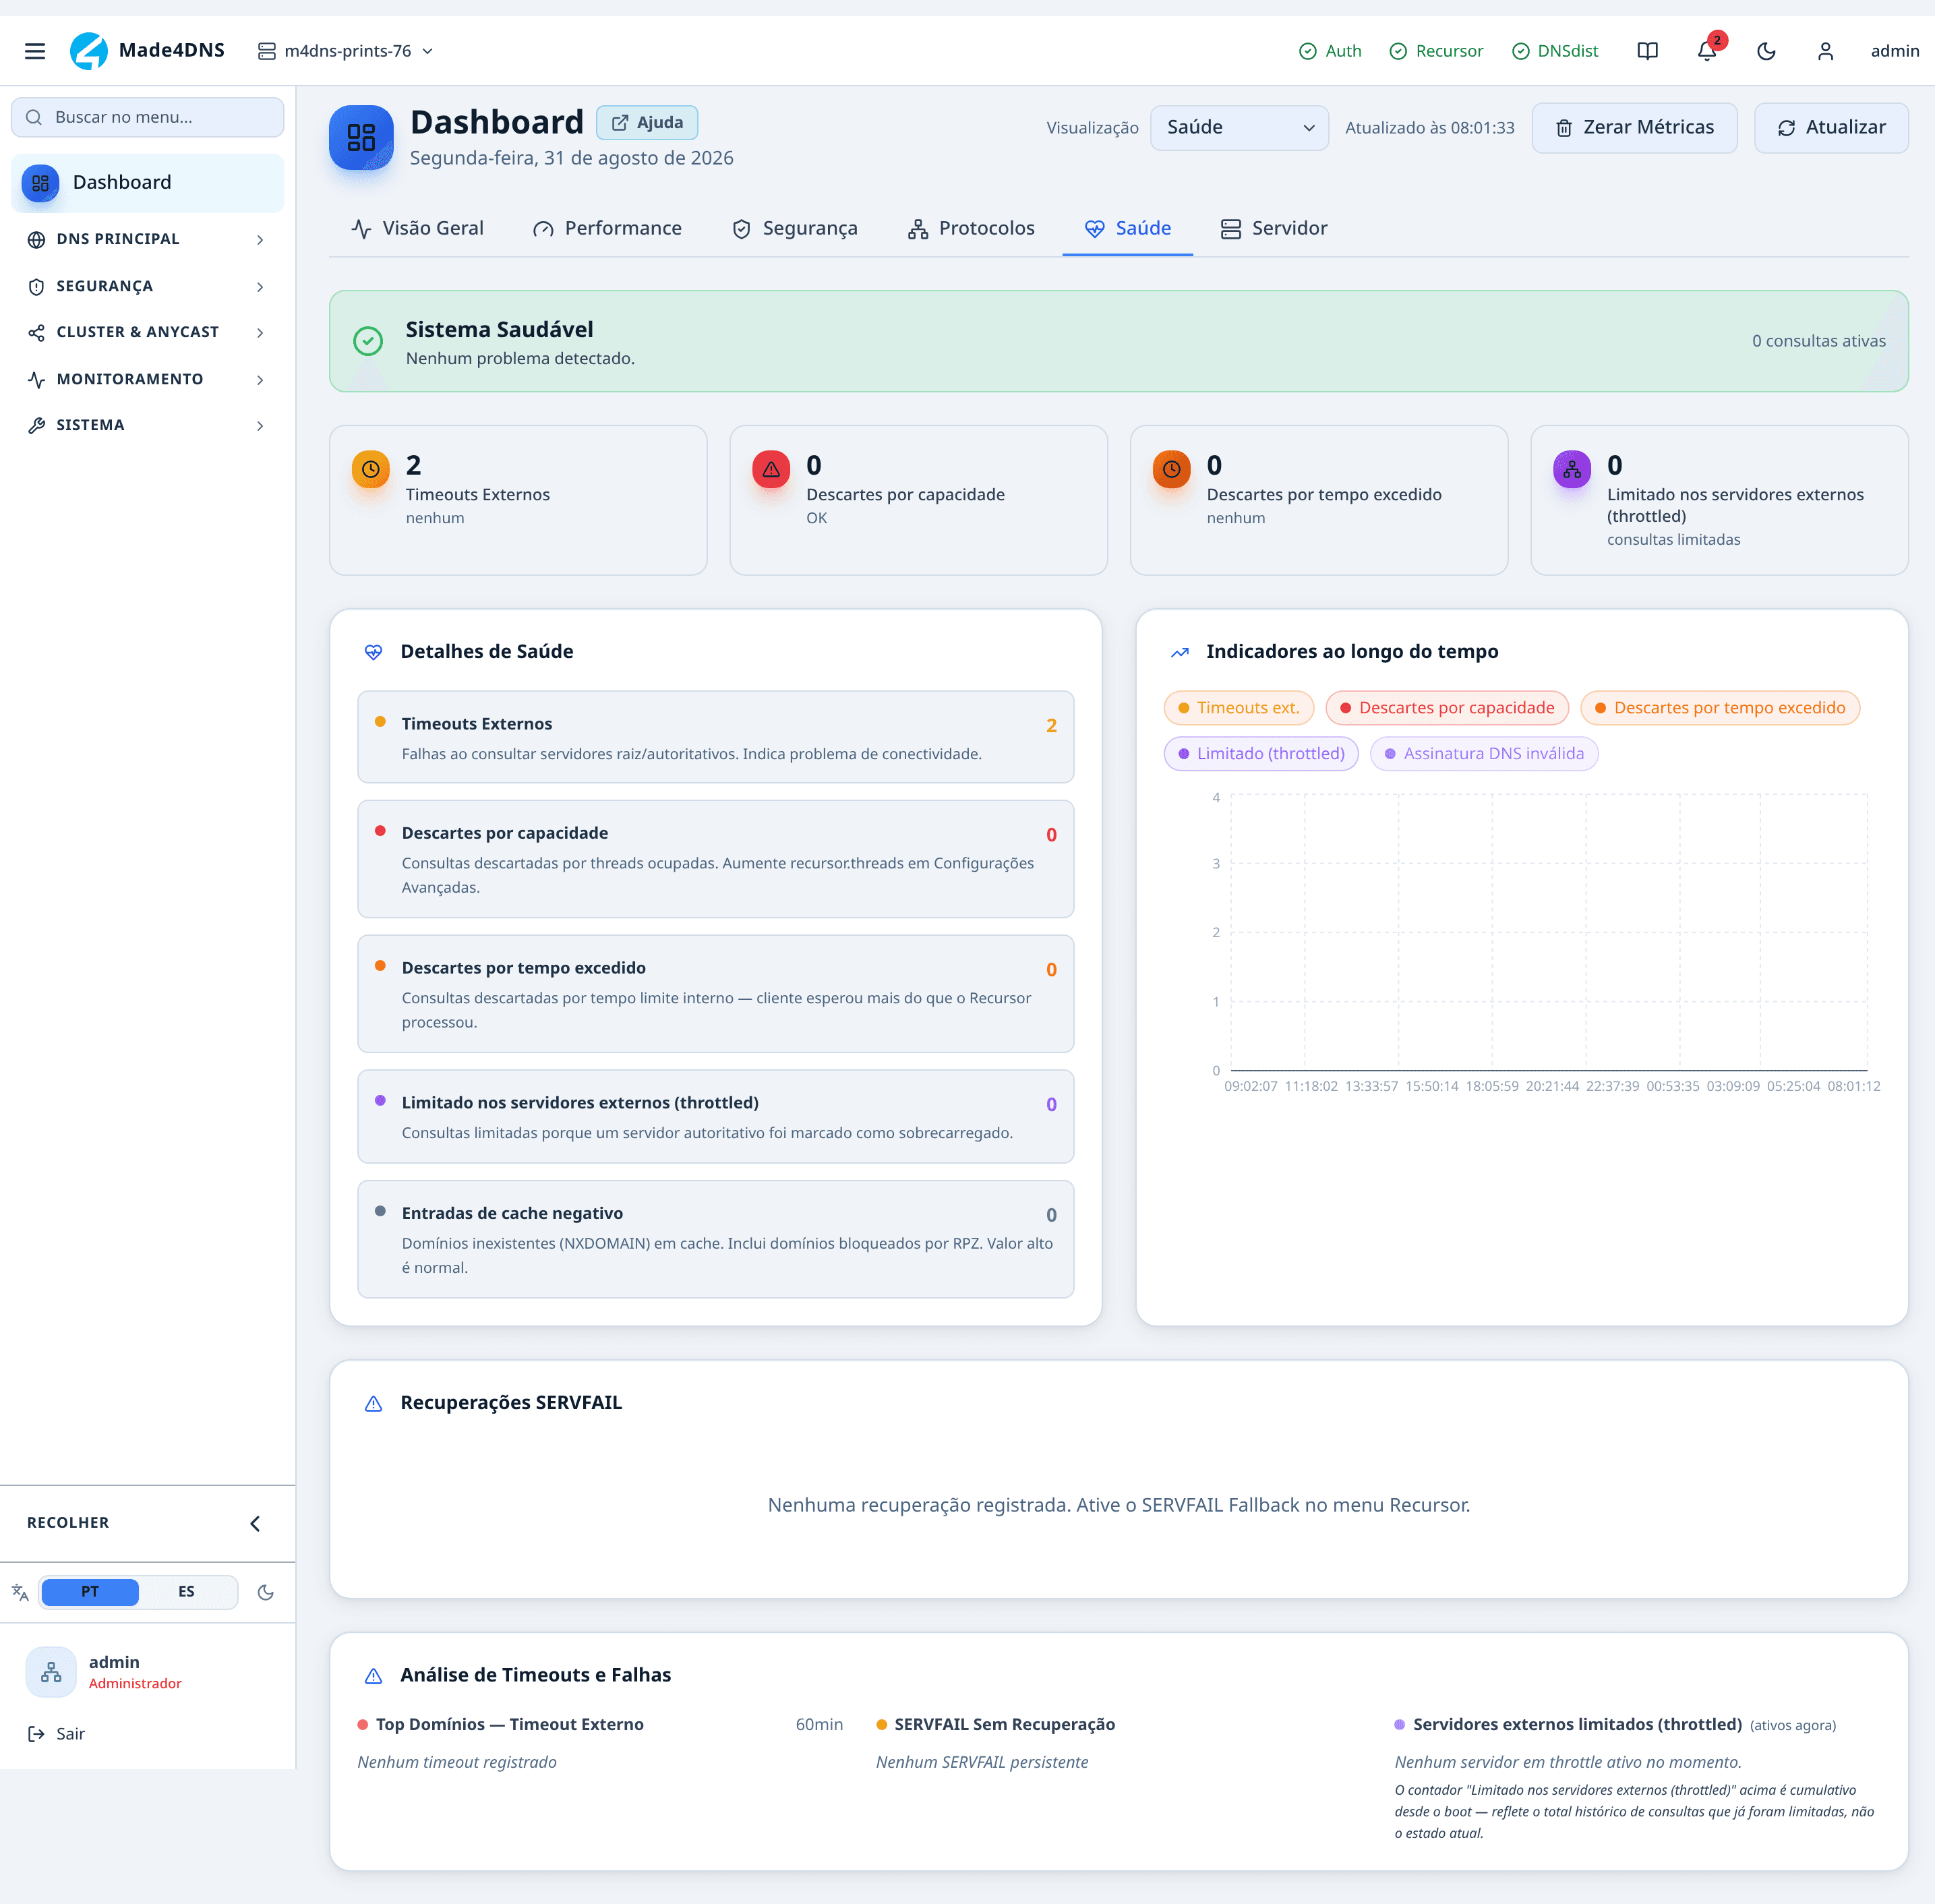
O veredito no topo (Sistema Saudável, no print), quatro contadores de falha e o painel Detalhes de Saúde, que repete cada contador com a explicação do que fazer.
É a aba que diz onde olhar quando alguma coisa está errada, antes de abrir tela por tela.
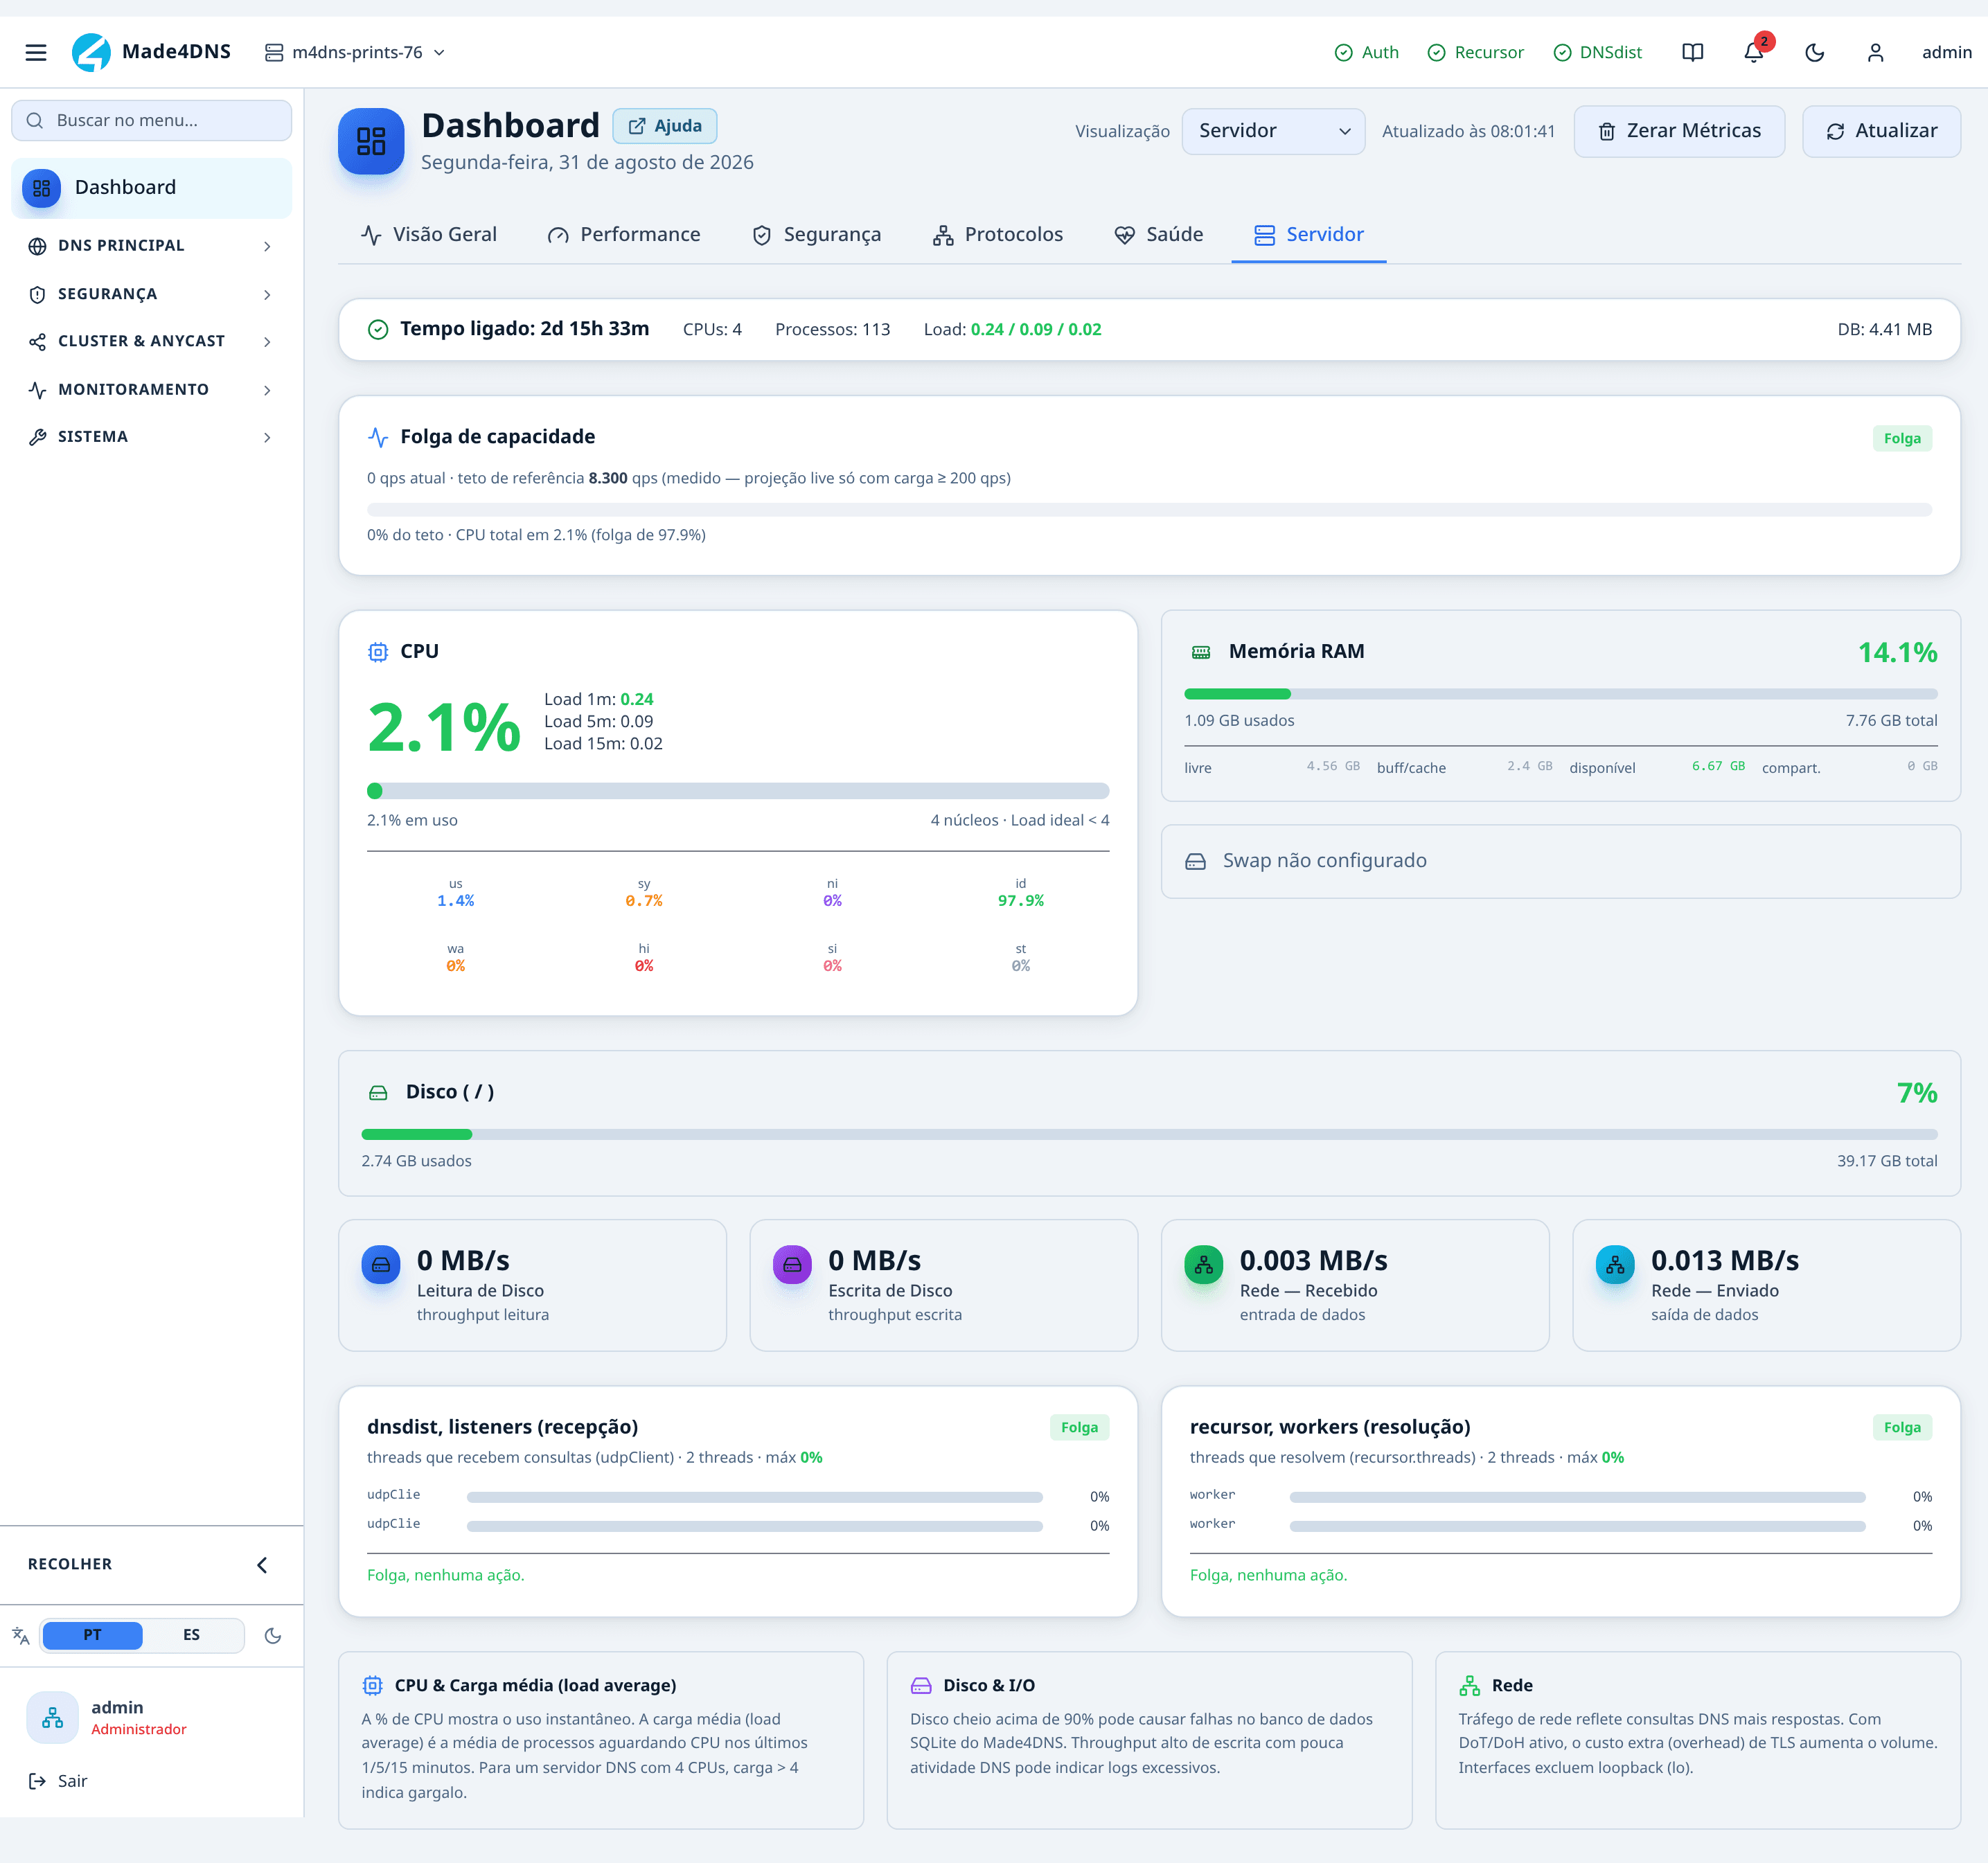
Processador, memória e disco, mais a barra Folga de capacidade.
Ler junto com a medição de capacidade: o processador é o que limita um DNS, então é essa a linha a acompanhar quando a base cresce.
Antes dos cartões: três coisas que valem para a tela inteira
0. Zero e "não consegui carregar" são coisas diferentes
Desde a versão 0.36.0, quando um cartão não consegue buscar o dado, ele diz isso, com um botão de tentar de novo. Antes ele mostrava o número zero, ou ficava em "Carregando..." para sempre.
A diferença importa na madrugada de um incidente: zero consultas e não consegui ler o contador levam a decisões opostas. Se um cartão mostra zero, o zero é real.
Isso vale para quatorze telas do produto, não só para o Dashboard.
1. Existem duas camadas, e quase todo mal-entendido vem daí
| Camada | Quem é | O que ela mede |
|---|---|---|
| Entrada (dnsdist) | A borda, onde o assinante bate | Toda consulta que chegou, inclusive as respondidas do cache |
| Resolução (recursor) | Quem vai buscar na internet | Só o que a entrada não conseguiu responder (a falha de cache) |
Por isso a entrada é muito maior que a resolução. No print da Visão Geral: 555,1 mil na entrada, contra 4,5 mil respostas OK e 3,3 mil domínios inexistentes vindos do resolvedor. Não é inconsistência — são camadas diferentes.
Sempre que um cartão traz dois números, o grande é a entrada e o subtítulo é a resolução.
2. A janela de tempo do gráfico manda nos cartões
O seletor 30m · 1h · 6h · 24h · 7d · 30d · 90d do gráfico também define o período dos cartões acumulados. O padrão é 24h.
Duas coisas ficam sempre em tempo real, seja qual for a janela: consultas por segundo e o número de clientes "agora".
Se o servidor subiu há pouco, a linha do topo troca para um aviso de dados parciais dizendo quantos minutos foram realmente coletados. Sem ele, um "24h" com 20 minutos de dados pareceria uma queda brutal de tráfego.
3. A atualização automática pausa
A cada 60 segundos, com uma particularidade: ela para quando a aba do navegador fica em segundo plano e retoma quando você volta. É por isso que "os números pararam de andar" ao deixar a tela aberta em outra janela — não é travamento.
Aba 1 — Visão Geral

Total de Consultas — o volume que chegou na entrada, na janela escolhida.
Taxa de acerto do cache — alto é o esperado num ISP.
Latência Média — o tempo que o cliente sente, não o da resolução.
Respostas OK — a linha de base contra a qual se leem as duas falhas.
Domínio inexistente — proporção alta é indício de máquina infectada.
Recusado (REFUSED) — o contador anti-resolvedor-aberto.
Consultas ao longo do tempo — a janela escolhida aqui manda nos cartões.
Faixa 1 — volume e qualidade
| Indicador | O que é | Como ler |
|---|---|---|
| Total de Consultas | Volume que chegou na entrada na janela. O subtítulo separa consultas/s na entrada (dnsdist) de ao recursor | O número da entrada ser muito maior que o do recursor é o esperado. Os dois parecidos = o cache de borda não está absorvendo nada |
| Bloqueadas | Percentual sobre o total, e o número absoluto no subtítulo | Depende da sua política de bloqueio de domínios. O que importa é o degrau, não o valor |
| Taxa de acerto do cache | Acerto do cache da entrada; o do recursor vai no subtítulo | Alto é o esperado num ISP — no print, 98,9%. É o indicador mais informativo da tela |
| Latência Média | O tempo que o cliente sente, na entrada. O subtítulo traz o tempo de resolução | São duas grandezas diferentes e se leem separado — veja a aba Performance |
Fora do normal — Total de Consultas: queda de volume sem queda de assinantes costuma ser
faixa que parou de chegar (roteamento, anycast, ACL). Confira o gráfico logo abaixo com a janela
em 7d para saber se é degrau ou oscilação.
Fora do normal — Bloqueadas: um salto súbito significa lista nova publicada ou infecção em massa na base. Cruze com Top Bloqueados no rodapé e com investigar um cliente suspeito.
Fora do normal — Taxa de acerto do cache: queda repentina merece investigação. Cache baixo na entrada significa que o tráfego está furando a borda e caindo no recursor — o servidor passa a trabalhar muito mais para o mesmo volume. Costuma ser tempo de vida (TTL) muito curto nas respostas, cache dimensionado pequeno em Ajuste fino, ou uma enxurrada de nomes únicos (típico de máquina infectada gerando domínios aleatórios).
Fora do normal — Latência Média: o que interessa é a tendência. Subindo ao longo dos dias diz mais do que um pico isolado. Para separar "é meu" de "é da internet", vá para os dois histogramas da aba Performance e siga o servidor está lento.
Faixa 2 — resultado das respostas
| Indicador | O que é | Como ler |
|---|---|---|
| Respostas OK | Consultas que o recursor resolveu com sucesso (NOERROR) | Deve ser a esmagadora maioria do que passa da entrada. É a linha de base contra a qual você compara as duas seguintes |
| Clientes | Endereços de origem únicos na janela, com a divisão v4 · v6. A segunda linha traz agora (tempo real) e o mesmo split | O número grande é da janela; o "agora" é o instante. Um servidor ocioso mostra "agora 0" com histórico > 0, como no print |
| Falha de resolução (SERVFAIL) | Consultas que não puderam ser resolvidas | Zero é o normal. Vale como taxa contra Respostas OK, não como número absoluto |
| Domínio inexistente (NXDOMAIN) | Consultas a nomes que não existem | Sempre há alguma coisa aqui (erro de digitação, domínio expirado). O que conta é a proporção |
Um assinante pode contar como dois clientes
A contagem é por endereço de origem. Um assinante com IPv4 e IPv6 aparece duas vezes — por
isso o cartão mostra a divisão explicitamente. O total da janela é limitado a 24 horas mesmo
quando você escolhe um período maior; nesse caso o cartão avisa com janela máx 24h.
Para dimensionar hardware não use este número como contagem de assinantes. Use a regra da página medir capacidade.
Fora do normal — Falha de resolução: taxa relevante contra Respostas OK aponta para o lado de fora: servidores autoritativos que não respondem, ou saída de rede com problema. A lista Domínios com falha de resolução na aba Segurança diz quais domínios. Se for generalizado, olhe Timeouts Externos na aba Saúde.
Fora do normal — Domínio inexistente: taxa alta não é erro de digitação em massa. É o padrão clássico de máquina infectada consultando domínios gerados por algoritmo — centenas de nomes aleatórios por minuto, quase todos inexistentes. Identifique a origem em Registro de Consultas e siga investigar um cliente suspeito.
Faixa 3 — os cinco contadores de transporte
São contadores pequenos, todos da entrada.
| Contador | O que é | Como ler |
|---|---|---|
| IPv6 | Consultas recebidas nos ouvintes IPv6 | Zero significa que ninguém chega por IPv6 — pode ser projeto, pode ser ouvinte não publicado |
| Recusado (REFUSED) | Consultas recursivas recusadas por virem de fora da rede confiável. É o contador anti-resolvedor-aberto | Um número alto e crescente vindo da internet significa que alguém está varrendo o servidor. Isso é a proteção funcionando, não erro de configuração |
| DoH | Consultas que chegaram por DNS over HTTPS | Detalhe completo na aba Protocolos |
| DoT | Consultas por DNS over TLS | Idem |
| DoQ | Consultas por DNS over QUIC | Idem |
Recusado de IP de assinante é outra história
Varredura da internet caindo em Recusado é normal e desejável.
O que é problema: volume de recusas vindo de IP dos seus próprios assinantes. Aí falta faixa na ACL, e o assinante está sem DNS. Confira as origens em Top Origens Bloqueadas na aba Segurança e corrija em restringir a recursão.
O gráfico — Consultas ao longo do tempo
Seis séries, cada uma num chip clicável que liga e desliga a linha:
| Série | O que traça | Eixo |
|---|---|---|
| Total na entrada (dnsdist) | Volume acumulado por ponto do período | Esquerdo |
| Consultas/s na entrada (QPS) | A taxa instantânea — a carga real do cliente no pico, já incluindo acerto de cache | Direito |
| Respostas OK (NOERROR) | Sucesso, só do recursor | Esquerdo |
| Bloqueadas | Barradas por política | Esquerdo |
| Domínio inexistente (NXDOMAIN) | Nomes que não existem, só do recursor | Esquerdo |
| Falha de resolução (SERVFAIL) | Falhas, só do recursor | Esquerdo |
Dois botões acrescentam camadas: Protocolos + ACL (TCP, IPv6, DoH, DoT, DoQ e não autorizados, em linha tracejada) e Clientes (clientes únicos). Na base do gráfico há um controle deslizante para dar zoom num trecho do período.
A própria tela avisa: os códigos de resposta são um detalhamento só do recursor, ou seja, do que não veio do cache. Por isso somam bem menos que o total da entrada. Não é inconsistência — é a distinção entre as duas camadas, explicada no início desta página.
Como ler o desenho: platôs retangulares como os do print são carga sintética ou janela de tráfego bem definida. Uma rampa suave é adoção real crescendo. Um degrau para baixo que não volta é faixa que parou de chegar — vá para a aba Saúde e para os selos de serviço no topo.
As quatro caixas do rodapé
| Caixa | O que é | Como ler |
|---|---|---|
| Distribuição de Respostas | Rosca com o peso de cada tipo de resposta. A própria caixa avisa: % calculada sobre o total de consultas dos últimos 60 min | É a foto da última hora, não da janela escolhida no gráfico. No print, 99,4% de respostas OK contra 0,6% de domínio inexistente |
| Top Domínios | Os nomes mais consultados, paginados | Serve de sanidade: nomes conhecidos no topo = tráfego de gente. Nomes aleatórios no topo = investigue |
| Top Clientes | As origens que mais consultaram | Um cliente com ordem de grandeza acima dos demais é candidato a resolvedor mal configurado ou máquina infectada |
| Top Bloqueados | Os domínios mais barrados pela política | Confirma se a lista está pegando o que deveria |
As três listas mostram Sem dados quando os contadores ainda não registraram nada nessa dimensão — inclusive logo depois de um Zerar Métricas.
Aba 2 — Performance

Latência Média — o número grande é o cliente; o subtítulo é a resolução.
Em processamento — mede saturação, não volume. Perto de zero é saudável.
Cache do recursor — naturalmente baixo, e isso está certo.
Acerto do cache de pacotes — é este que realmente segura a carga.
Latência na entrada — a massa em
<1ms; acima de 10 ms é problema seu.Latência de resolução —
10–100msé normal; acima de 1 s é a internet.
Os quatro medidores
| Indicador | O que é | Como ler |
|---|---|---|
| Latência Média | O número grande é o que o cliente sente na entrada; o subtítulo é o tempo de resolução no recursor | São grandezas diferentes. O primeiro é dominado por acerto de cache (fica em microssegundos); o segundo inclui a ida à internet |
| Em processamento | Consultas que o recursor está resolvendo neste instante | Perto de zero é saudável — resolve mais rápido do que chega. Não mede volume, mede saturação |
| Cache do recursor | Acerto do cache de registros do recursor, calculado só sobre o que passou da entrada | Naturalmente baixo, e isso está certo. No print, 6,5% |
| Acerto do cache de pacotes | O cache da entrada — o nível mais rápido. O subtítulo traz o equivalente no recursor | É este que realmente segura a carga. No print, 98,6% |
Fora do normal — Em processamento: centenas ou milhares indicam fila (contrapressão). Ou os servidores externos estão lentos, ou o recursor está sem folga. Confirme na aba Saúde (Descartes por capacidade) e na aba Servidor (CPU por thread).
Fora do normal — Acerto do cache de pacotes: queda sustentada é o mesmo alerta da Visão Geral. Comece por o servidor está lento.
Cache do recursor baixo não é defeito
Ver 6% no cache do recursor com 98% no cache de pacotes é o comportamento correto de uma pilha com borda na frente: a borda já absorveu tudo que era repetível, e o que sobra para o recursor é nome novo, tempo de vida vencido ou falha.
Ele só mede o que passou da entrada. Ajustar o recursor por causa desse número leva a mudanças inúteis.
Os dois histogramas — mesmas faixas, alvos diferentes
Este é o ponto que mais gera diagnóstico errado. Os dois usam as mesmas cinco faixas — <1ms,
1–10ms, 10–100ms, 100ms–1s, >1s — e a tela colore cada um pela régua daquela camada:
| Histograma | Onde a massa deve ficar | O que significa sair disso |
|---|---|---|
| Latência na entrada do DNS (dnsdist) | <1ms (acerto de cache) ou 1–10ms | Acima de 10 ms = falha de cache ou saturação da borda. É problema seu |
| Latência de resolução (recursor) | 10–100ms é normal; alvo <100ms | 100ms–1s = atenção; >1s = problema nos servidores externos, não no seu |
No print, a entrada está com 100% em <1ms — o cenário ideal. Já a resolução mostra
"Aguardando intervalo de coleta…": é o que aparece quando não houve tráfego nessa dimensão
no intervalo, ou seja, nada precisou sair para a internet. Não é falha de coleta nem defeito —
só ausência de amostra. Assim que uma consulta furar o cache, o histograma aparece.
Latência por protocolo
Seis blocos — Geral, DoT, DoH, DoH3, DoQ, TCP — com a latência média das últimas 1000 consultas de cada transporte.
Um traço (—) significa sem tráfego naquele protocolo, e não latência zero. No print, só
Geral (0,01 ms) e DoH (0,02 ms) têm valor.
Como ler: um transporte com latência muito acima dos outros aponta custo de handshake — típico de DoT/DoH com certificado ou sessão mal reaproveitada.
Latência ao longo do tempo
Duas áreas sobrepostas em milissegundos: cliente (entrada) em verde e resolução (recursor) em azul. É aqui que a tendência aparece.
Como ler: as duas subindo juntas = carga. Só a azul subindo = a internet está lenta para você. Só a verde subindo com a azul parada = a borda está saturando.
Aba 3 — Segurança

Validações de assinatura (DNSSEC) — é volume validado, não veredito.
Assinatura DNS inválida — qualquer valor acima de zero merece olhar.
Domínios bloqueados (RPZ) — o subtítulo diz como foram barrados.
Recusado na entrada — vindo da internet é a proteção funcionando.
Distribuição de assinaturas — inseguro alto é normal; inválido, não.
Tipos de bloqueio (RPZ) — o método aplicado, não a quantidade.
Os quatro medidores
| Indicador | O que é | Como ler |
|---|---|---|
| Validações de assinatura (DNSSEC) | Total de respostas que passaram pelo validador. O subtítulo divide em seguros e sem DNSSEC | É volume, não veredito. No print, 4,8 mil validações: 4,4 mil seguras e 478 sem DNSSEC |
| Assinatura DNS inválida | Só domínios que têm DNSSEC e cuja assinatura não confere. O subtítulo diz se houve casos recentes | Qualquer valor acima de zero merece olhar — mas quase sempre o defeito é de quem publica o domínio |
| Domínios bloqueados (RPZ) | Total barrado pela política, com o detalhamento drops · NX · NODATA | O detalhamento diz como foi barrado, não quanto |
| Recusado na entrada (REFUSED) | Mesmo dado do contador da Visão Geral: consultas recursivas de fora da rede confiável | Alto vindo da internet = varredura, e a proteção funcionou. Alto vindo de assinante = falta faixa na ACL |
Inválido é diferente de inseguro
Inseguro significa domínio sem DNSSEC. É a maioria da internet e é perfeitamente normal — ver número alto aqui não é problema.
Inválido significa assinatura quebrada. Esse sim merece olhar, e quase sempre é defeito do operador daquele domínio, não do seu servidor.
Havendo assinatura inválida, a tela abre dois painéis extras: a lista dos domínios afetados com a contagem de ocorrências, e um roteiro de quatro passos — confirmar que o problema é do autoritativo, verificar em uma ferramenta externa de diagnóstico DNSSEC, avaliar exceção caso o domínio seja crítico, e reportar ao operador.
Os dois gráficos
| Gráfico | O que é | Como ler |
|---|---|---|
| Distribuição de assinaturas (DNSSEC) | Rosca com Seguro / Inseguro / Inválido | A própria caixa imprime a régua acima: Seguro = validação OK · Inseguro = sem DNSSEC (normal) · Inválido = assinatura quebrada. Fatia vermelha visível = investigue |
| Tipos de bloqueio (RPZ) | Barras com Descartar, Domínio inexistente e Sem registro | Diz o método aplicado: descartar em silêncio, responder que o nome não existe, ou responder sem registro. No print, os 16 bloqueios foram todos por domínio inexistente |
As três listas
| Lista | O que é | Como ler |
|---|---|---|
| Top Domínios Bloqueados | Os nomes mais barrados pela política | Confirma se a lista está pegando o alvo certo. Vazia = nada foi bloqueado na janela |
| Top Origens Bloqueadas (REFUSED) | IP fora da ACL que tentaram usar este servidor para resolver | Histórico persistido — sobrevive a reinício. Se o IP passar a ser confiável, ele sai da lista sozinho |
| Domínios com falha de resolução (SERVFAIL) | Nomes que devolveram falha ao cliente na janela recente | A tela avisa: não é falha deste servidor. São domínios cujos servidores externos não respondem ou recusam |
Quando Top Origens Bloqueadas está vazia, a mensagem é explícita: "Nenhuma origem bloqueada: ninguém de fora tentou usar este DNS" — como no print.
Fora do normal: encontrar IP de assinante seu em Top Origens Bloqueadas é o sinal mais direto de faixa faltando na ACL. Vá direto para restringir a recursão.
Aba 4 — Protocolos

Distribuição por Protocolo — o peso de cada transporte na entrada.
UDP (plain DNS) — domina em praticamente todo ISP.
DoT — cresce quando o assinante liga DNS privado no aparelho.
DoH — 0% com número absoluto acima de zero é arredondamento.
Tendência DoT / DoH — é aqui que se acompanha a adoção.
Distribuição por Protocolo
Rosca à esquerda com o peso de cada transporte, e o Detalhamento à direita, uma linha por protocolo com percentual, barra e número absoluto:
| Transporte | O que é | Como ler |
|---|---|---|
| UDP (plain DNS) | DNS padrão via UDP porta 53. Sem criptografia | É o padrão e domina em praticamente todo ISP — no print, 100% |
| DoT — DNS over TLS | DNS criptografado via TLS porta 853 | Cresce quando o assinante configura DNS privado no aparelho |
| DoH — DNS over HTTPS | DNS via HTTPS porta 443. Mistura-se ao tráfego web | O mais usado por navegadores e sistemas operacionais modernos |
| DoQ — DNS over QUIC | DNS via QUIC porta 853/UDP. Menor latência com TLS 1.3 e 0-RTT | O mais novo; adoção ainda pequena |
| TCP (plain) | DNS via TCP sem criptografia. Para respostas grandes | Uma fração pequena é normal — respostas que não cabem em UDP |
0% com número maior que zero é arredondamento
No print, DoH aparece com 28 consultas e 0%. O percentual é arredondado, e 28 sobre 556,8 mil é menos de 0,01%. Para acompanhar adoção incipiente, olhe o número absoluto e a tendência, não o percentual.
Tendência DoT / DoH
Gráfico com quatro séries clicáveis — DoH, DoT, DoQ e TCP plain — ao longo do tempo.
Como ler: é aqui que se acompanha se os assinantes estão realmente usando o DNS criptografado depois de você publicá-lo. Sem linha subindo semanas depois de publicar, ou a divulgação não chegou, ou a porta não está alcançável de fora.
Esta aba depende da interface de controle da borda
Se ela não estiver configurada, a aba inteira mostra Dados de protocolo indisponíveis e aponta onde configurar, em Protocolos Seguros.
O DNS continua funcionando normalmente — é só perda de visibilidade.
Aba 5 — Saúde

O veredito — calculado sobre a variação recente, não sobre o acumulado.
Timeouts Externos — problema de conectividade de saída.
Descartes por capacidade — zero é o único valor aceitável.
Descartes por tempo excedido — esporádicos tolera-se; crescendo, é fila.
Limitado (throttled) — acumulado desde o boot, não estado atual.
Detalhes de Saúde — repete cada contador com o que fazer a respeito.
Indicadores ao longo do tempo — separa incidente de problema em curso.
O veredito no topo
Faixa colorida com o estado geral e, à direita, o número de consultas ativas naquele instante.
| Estado | Texto na tela | Quando aparece |
|---|---|---|
| Sistema Saudável | Nenhum problema detectado. | Nenhum descarte nem tempo esgotado no intervalo recente |
| Atenção Necessária | Timeouts ou descartes detectados. Monitore. | Apareceram tempos esgotados ou descartes por tempo excedido |
| Problema Crítico | Consultas descartadas por falta de capacidade. | Qualquer descarte por falta de capacidade |
O detalhe que muda tudo: o veredito é calculado sobre a variação recente, não sobre o contador acumulado desde que o servidor subiu. Um servidor com meses de uptime pode ter milhares no contador e ainda assim estar Saudável hoje.
Os cinco contadores
Os quatro primeiros aparecem como medidores no topo e todos os cinco se repetem no painel Detalhes de Saúde, cada um com a explicação impressa na própria tela.
| Contador | O que é | Como ler |
|---|---|---|
| Timeouts Externos | Falhas ao consultar servidores raiz e autoritativos | Indica problema de conectividade de saída. O subtítulo mostra +N recentes quando houve movimento |
| Descartes por capacidade | Consultas jogadas fora porque todas as threads estavam ocupadas | Zero é o único valor aceitável. Qualquer valor recente aqui já é veredito crítico |
| Descartes por tempo excedido | Consultas descartadas por tempo limite interno — o cliente esperou mais do que o recursor levou para processar | Poucos e esporádicos toleram-se; crescendo, é fila |
| Limitado nos servidores externos (throttled) | Consultas limitadas porque um servidor autoritativo foi marcado como sobrecarregado | Contador acumulado desde o boot, não estado atual. Só age se estiver crescendo |
| Entradas de cache negativo | Domínios inexistentes guardados em cache, incluindo os bloqueados por política | Valor alto é normal — é o cache trabalhando |
Fora do normal — Timeouts Externos: investigue a saída de rede e os encaminhadores. A lista Top Domínios — Timeout Externo, no fim da aba, diz se é um domínio específico ou geral.
Fora do normal — Descartes por capacidade: aumente a concorrência do recursor em Ajuste fino e confirme na aba Servidor se a saturação é de resolução ou de recepção antes de mexer.
Fora do normal — Limitado (throttled): o número acumulado não diz nada sobre agora. O estado atual está na coluna Servidores externos limitados (ativos agora), no fim desta mesma aba.
Indicadores ao longo do tempo
Gráfico com cinco séries clicáveis: Timeouts ext., Descartes por capacidade, Descartes por tempo excedido, Limitado (throttled) e Assinatura DNS inválida.
Como ler: é o gráfico que separa "aconteceu uma vez" de "está acontecendo". Linha rente ao zero com um pico isolado é incidente; linha subindo é problema em curso.
Recomendações
Este bloco não é calculado aqui — vem do motor de Detecção Comportamental, e só mostra achados de recursor, capacidade, rede e borda classificados como aviso ou crítico.
Se a análise automática nunca rodou — e ela vem desligada de fábrica — o bloco fica vazio ou some. Não é defeito da aba Saúde.
Recuperações SERVFAIL
Aparece quando a recuperação automática de falhas está ligada. Traz três contadores — total, últimas 24 h e últimos 7 dias —, a divisão por servidor de resgate, os domínios mais resgatados e os eventos recentes com horário, domínio, tipo e servidor.
Se o bloco estiver vazio, a tela diz por quê: a função está desligada — ligue no Recursor.
Há ainda a lista de domínios em caminho rápido: os que falham cronicamente e passaram a ser servidos direto pelos servidores públicos configurados, com a contagem de resgates e o tempo até o produto reconferir se ainda são crônicos.
Análise de Timeouts e Falhas
Carrega depois do resto da aba, porque lê os registros do sistema. Três colunas:
| Coluna | O que é | Como ler |
|---|---|---|
| Top Domínios — Timeout Externo | Os nomes que mais deram tempo esgotado na janela indicada no cabeçalho | Um domínio dominando a lista = problema dele. Muitos domínios diferentes = problema seu de saída |
| SERVFAIL Sem Recuperação | Os que falharam e a recuperação automática não resgatou | Candidatos a domínio fora do ar ou em processo de remoção |
| Servidores externos limitados (ativos agora) | Quais autoritativos estão limitados neste momento | É o contraponto do contador acumulado lá em cima. Vazio aqui com contador alto lá = tudo normal agora |
Aba 6 — Servidor

A faixa superior — carga média acima do número de CPUs indica gargalo.
Folga de capacidade — a linha de texto diz de onde veio o teto.
CPU — o percentual, as três cargas médias e o detalhamento por tipo.
Memória RAM — o que importa é disponível, não livre.
Disco ( / ) — acima de 90% pode causar falha no banco.
dnsdist — listeners — as threads que recebem as consultas.
recursor — workers — as threads que resolvem. É este par que localiza o gargalo.
A faixa superior
Cinco campos numa linha só:
| Campo | O que é | Como ler |
|---|---|---|
| Tempo ligado | Há quanto tempo a máquina está de pé | Reinício inesperado explica contador zerado e gráfico truncado |
| CPUs | Número de núcleos | É a régua da carga média logo ao lado |
| Processos | Total de processos no sistema | Só chama atenção se disparar |
| Load | Carga média em 1, 5 e 15 minutos | Carga acima do número de CPUs indica gargalo. No print, 0,16 / 0,11 / 0,09 com 4 CPUs — folga total |
| DB | Tamanho do banco do Made4DNS | Crescimento acelerado costuma ser retenção de histórico configurada alta demais |
Folga de capacidade
Barra comparando o qps atual da entrada com um teto, mais o veredito no canto:
| Veredito | Faixa |
|---|---|
| Folga | abaixo de 60% do teto |
| Atenção | de 60% a 85% |
| No teto | acima de 85% |
A linha de texto acima da barra é a parte importante — ela diz de onde veio o teto. No print: "127,1 qps atual · teto de referência 8.300 qps (medido — projeção live só com carga ≥ 200 qps)", e abaixo "2% do teto · CPU total em 4,3% (folga de 95,7%)".
Teto de referência não é a capacidade da sua máquina
O teto só vira projeção ao vivo quando há carga real suficiente. Abaixo disso, o número exibido é um valor de referência medido em laboratório — e a tela diz isso entre parênteses.
Com pouco tráfego, quase toda a CPU é o sistema operacional e a própria aplicação, não DNS; extrapolar dali daria ruído. Por isso o produto prefere mostrar a referência a inventar um número.
Para o valor real do hardware do cliente, use Benchmark e a página medir capacidade.
Recursos
| Indicador | O que é | Como ler |
|---|---|---|
| CPU | Percentual em uso, as três cargas médias e o detalhamento por tipo | Verde abaixo de 60%, âmbar até 85%, vermelho acima. A régua Load ideal < N usa o número de núcleos da máquina |
| Detalhamento da CPU | us usuário · sy sistema · ni nice · id ocioso · wa espera de disco · hi e si interrupções · st roubo | wa alto = disco segurando. si alto = muita interrupção de rede. st alto = a virtualização está tirando CPU de você |
| Memória RAM | Percentual e uso absoluto, com livre, buff/cache, disponível e compart. | O que importa é disponível, não livre: buff/cache é memória que o sistema devolve na hora que precisar |
| Swap | Uso da área de troca, quando configurada | Swap sendo usado num DNS é sinal ruim. Se não houver, a tela diz Swap não configurado |
| Disco ( / ) | Percentual e uso absoluto da raiz | Acima de 90% pode causar falha no banco. No print, 7,4% |
Disco e rede
Quatro medidores em linha: Leitura de Disco, Escrita de Disco, Rede — Recebido e Rede — Enviado, todos em MB/s.
Como ler: escrita alta com pouca atividade DNS costuma ser registro em excesso. O tráfego de rede exclui a interface interna (loopback), e DoT/DoH aumentam o volume por causa do custo do TLS — comparar rede com consultas por segundo sem levar isso em conta engana.
CPU por thread
Dois blocos, cada um com selo Folga, Atenção ou Saturado (mesmas faixas: 60% e 85%), o número de threads, o pico entre elas e uma barra por thread:
| Bloco | Quem é | O que significa saturar |
|---|---|---|
| dnsdist — listeners (recepção) | As threads que recebem as consultas | O servidor não dá conta de ingerir os pacotes. O ajuste é o número de processos de recepção |
| recursor — workers (resolução) | As threads que resolvem | O servidor não dá conta de resolver. O ajuste é mais threads ou mais processador |
É este bloco que diz onde está o gargalo
Recepção saturada com resolução folgada, e resolução saturada com recepção folgada, pedem ajustes opostos. Sem olhar aqui, é chute.
Os dois parâmetros estão em Ajuste fino, em abas diferentes.
Quando a recepção se aproxima do teto, aparece acima dos blocos um aviso com o número atual e o recomendado de listeners, e um botão que grava a sugestão. Ele não tem efeito até o serviço de borda ser reiniciado — a própria mensagem avisa.
As três notas do rodapé
A tela fecha explicando o que mais gera dúvida: carga média acima do número de processadores indica gargalo; disco acima de 90% pode causar falha no banco; e o tráfego de rede reflete consultas mais respostas, com DoT/DoH somando o custo do TLS.
Zerar métricas
Botão no cabeçalho, exclusivo de administrador. Abre um diálogo com duas opções, ambas marcadas por padrão:
| Opção | O que apaga |
|---|---|
| Snapshots de métricas | O histórico dos gráficos. Todos voltam a "aguardando dados" e só reconstroem com o tempo |
| Contadores do DNSdist | Zera as listas de Top Domínios, Top Clientes e Top Bloqueados |
O próprio diálogo garante: registros de auditoria, notificações e eventos de cluster não são afetados.
Use depois de um teste de carga, para não contaminar a linha de base com tráfego sintético. É irreversível.
Armadilhas
- A atualização automática pausa com a aba do navegador em segundo plano.
- Cache do recursor baixo é normal — ele só mede o que passou da entrada.
- DNSSEC "inseguro" alto é normal; o que importa é "inválido".
- "Aguardando intervalo de coleta…" significa sem amostra naquela dimensão, não falha.
- 0% com número absoluto maior que zero é arredondamento (típico em DoH/DoT/DoQ).
- Sem a borda ativa, a aba Protocolos não abre e os cartões da Visão Geral caem para os números do recursor.
- O bloco de Recuperações SERVFAIL só tem dados se a função estiver ligada no Recursor.
- O bloco de Recomendações só existe se a análise automática estiver habilitada — e ela vem desligada de fábrica.
- O contador Limitado (throttled) é acumulado desde o boot; o estado atual está na análise no fim da aba Saúde.
- O teto de capacidade sem carga real é valor de laboratório, não do hardware do cliente.
- Zerar métricas é irreversível.
Rotina de leitura
O que olhar todo dia, e em que ordem. Leva dois minutos.
Os três selos no topo — Auth, Recursor e DNSdist. Se algum não estiver verde, pare aqui: o resto dos números vai estar distorcido.
Visão Geral, faixa 1 — taxa de acerto do cache e latência média. São os dois que denunciam mudança antes de qualquer outra coisa. Compare mentalmente com o valor de ontem.
Visão Geral, faixa 2 — a proporção entre Respostas OK, Falha de resolução e Domínio inexistente. Domínio inexistente crescendo sem crescer o tráfego é o sinal de máquina infectada.
Saúde, o veredito — se estiver Sistema Saudável, você terminou. Se não, os quatro contadores logo abaixo dizem qual é o assunto.
Servidor, folga de capacidade — uma olhada na barra e no selo. Enquanto estiver em Folga, não há decisão de hardware a tomar.
Uma vez por semana, acrescente: o gráfico da Visão Geral em 7d (para ver tendência e não
ruído), a aba Protocolos (adoção de DNS criptografado) e Top Origens Bloqueadas na aba
Segurança (para pegar faixa faltando na ACL antes do assinante ligar reclamando).
Roteiros completos, quando alguma coisa aparecer fora da faixa: o servidor está lento · o servidor está saudável? · investigar um cliente suspeito · restringir a recursão · medir capacidade