
Oferecer DNS criptografado
Emitir o certificado, ativar DoT, DoH e DoQ, e explicar ao assinante como configurar.
É um diferencial de serviço concreto: o assinante que hoje procura um DNS público por privacidade pode ser atendido pelo próprio provedor, sem perder o A memória de respostas recentes. Quanto maior a taxa de acerto, mais rápido e mais barato o serviço. local, o bloqueio de malware e a latência baixa.
Onde clicar, passo a passo
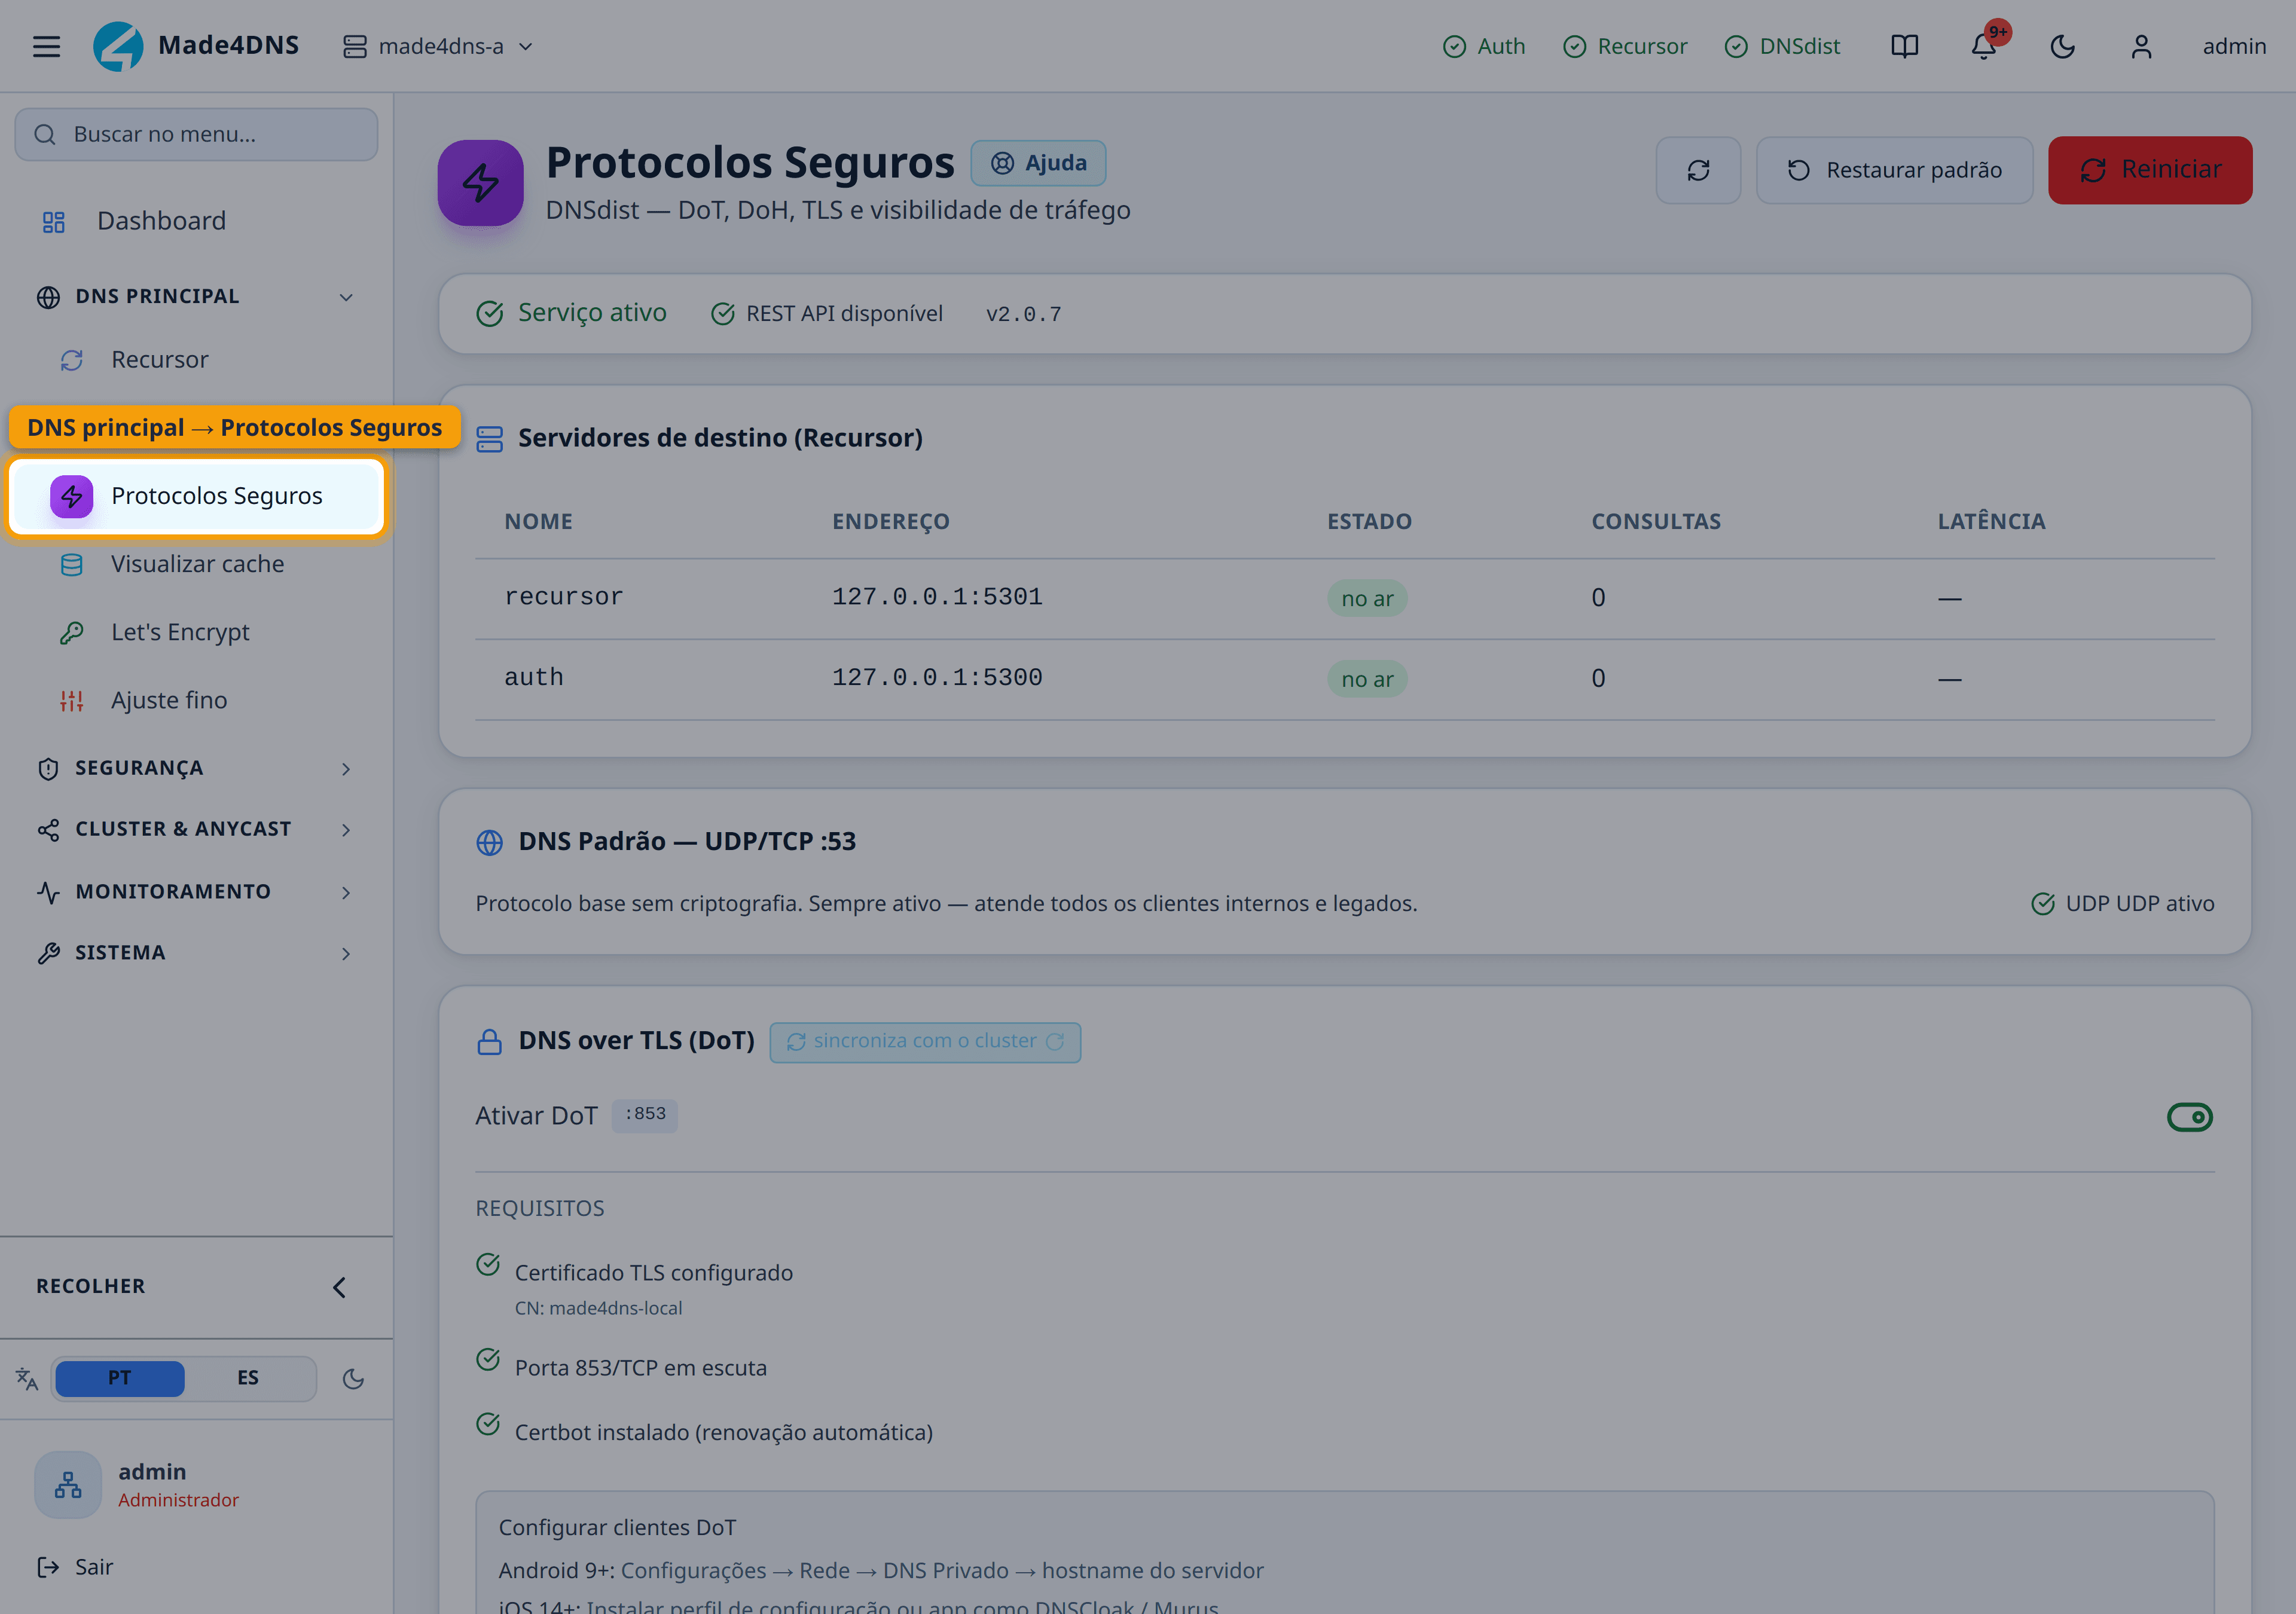
DNS comum trafega em claro: qualquer um no caminho vê o que o assinante consulta. DoT e DoH resolvem isso cifrando a consulta entre o cliente e o seu servidor.
Tudo o que esta tela liga vale para a camada de entrada. O resolvedor por trás continua o mesmo.
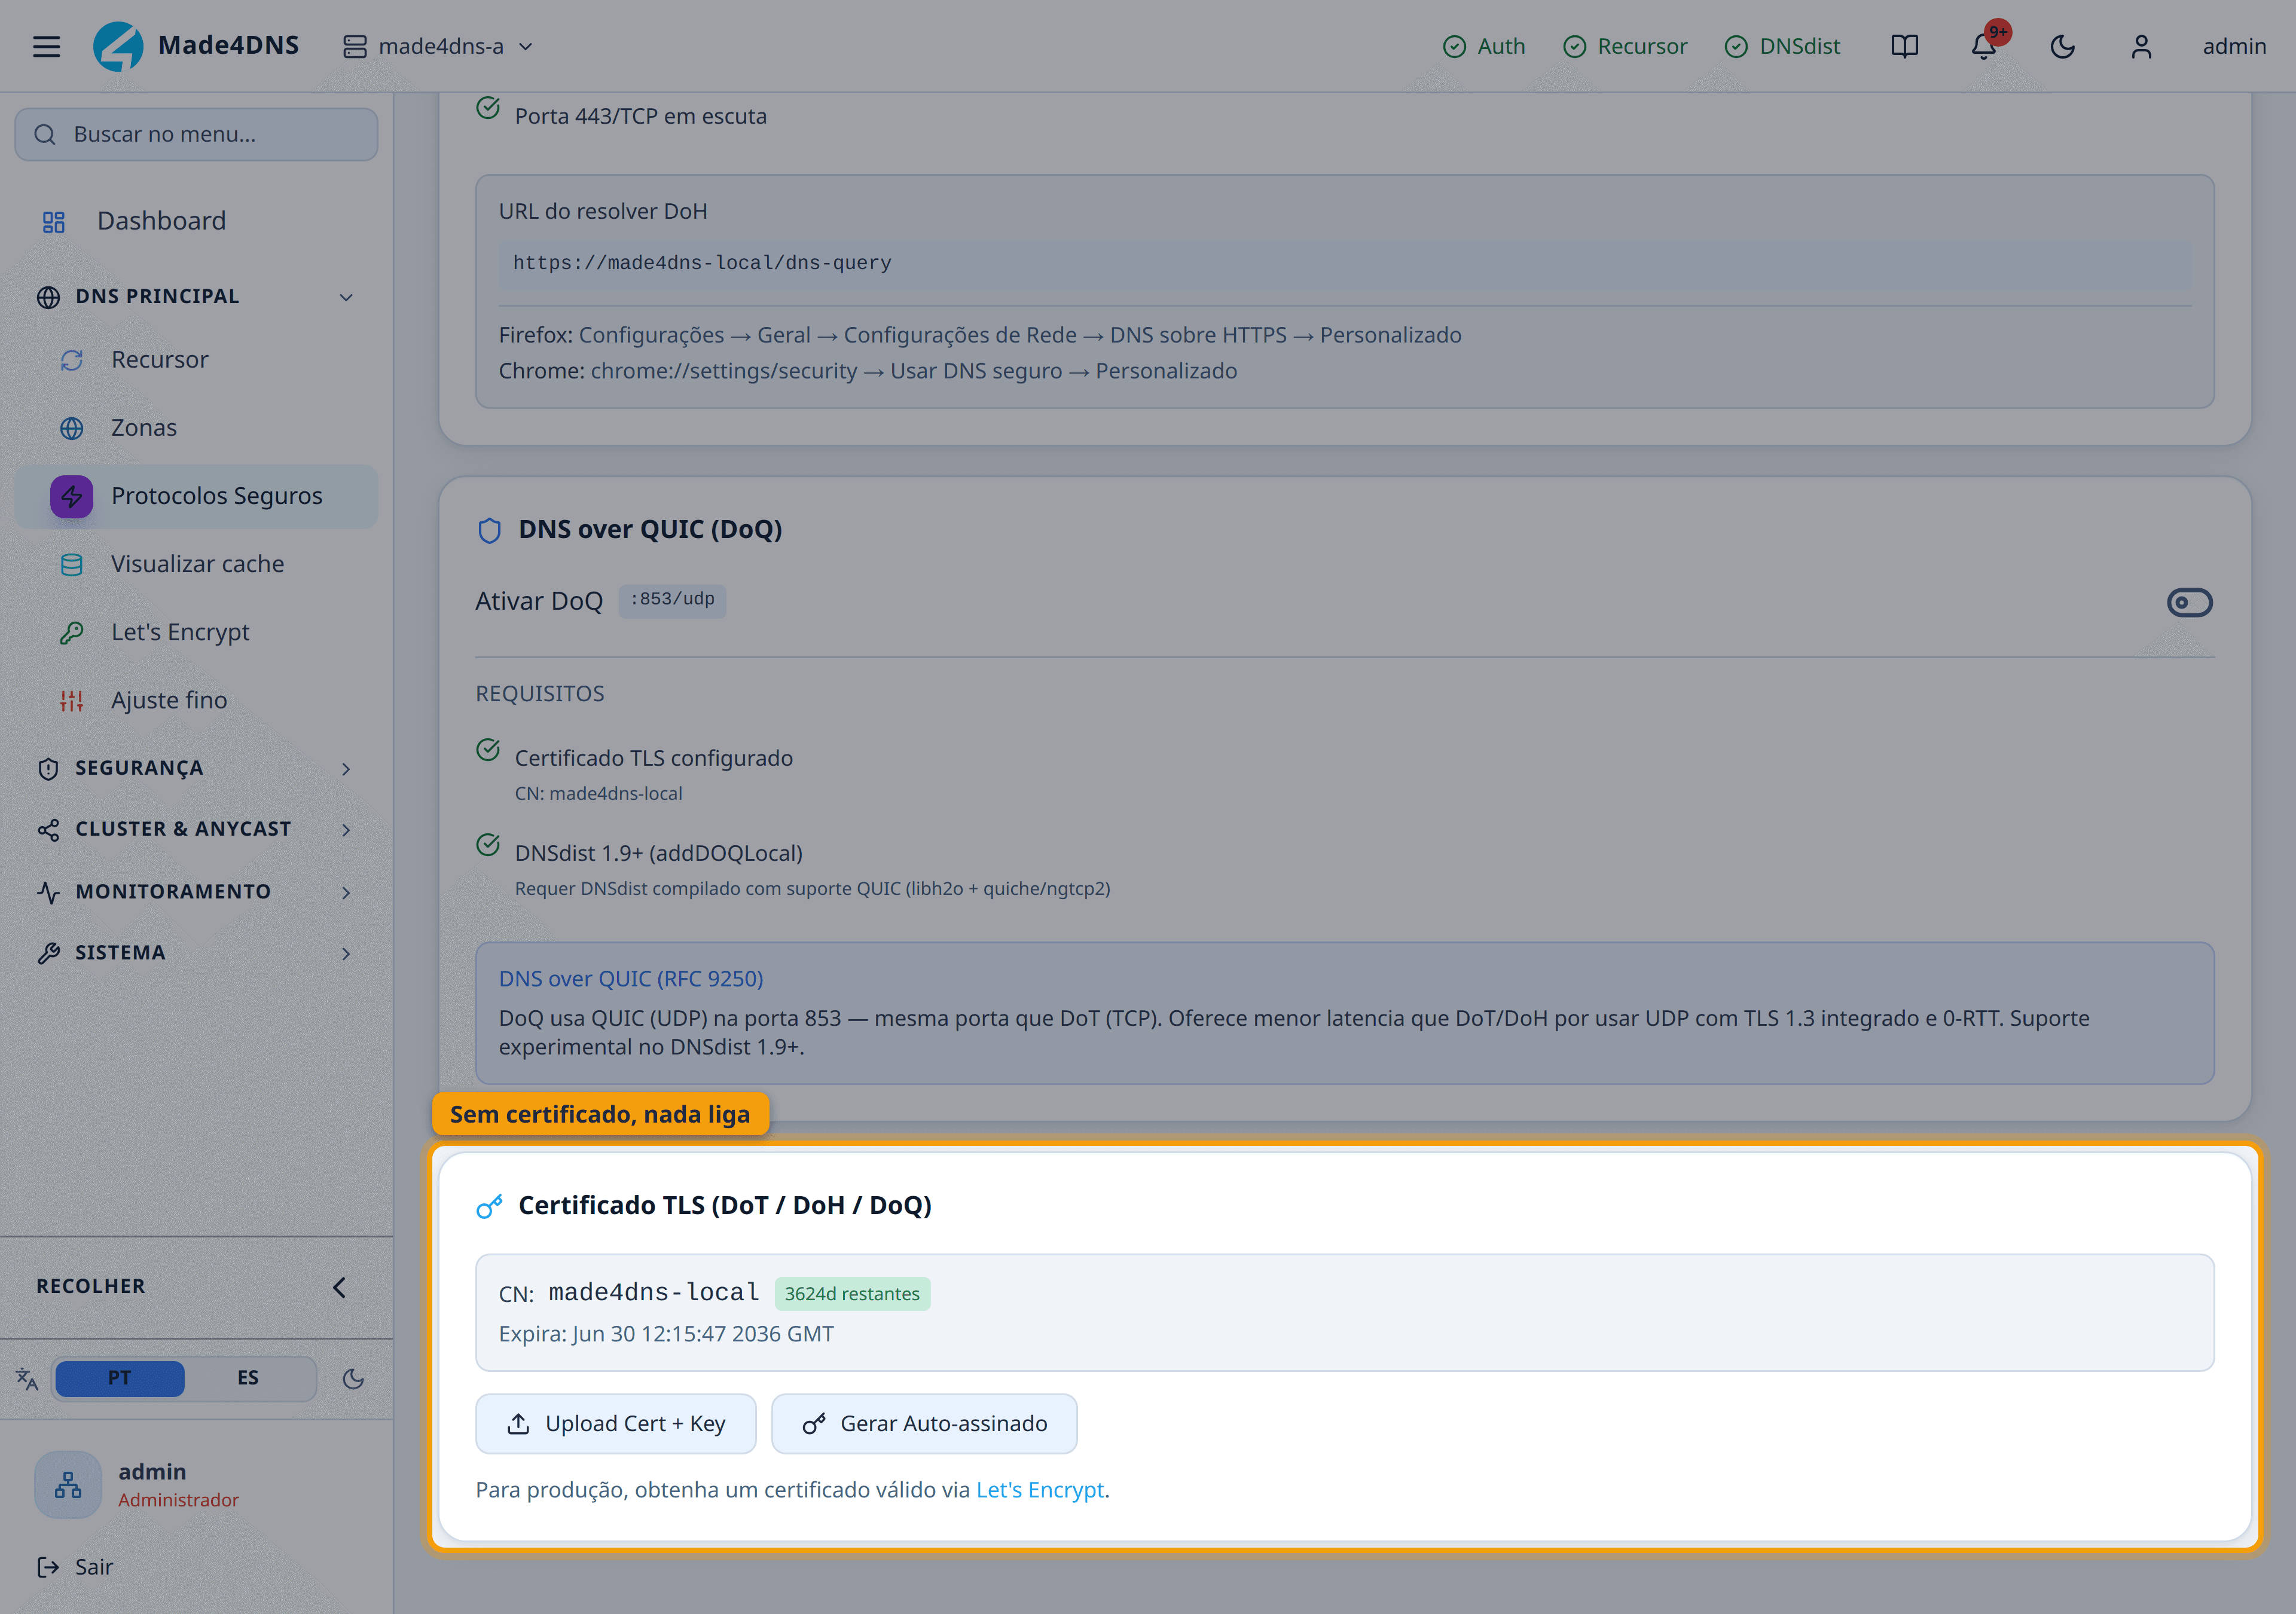
DoT e DoH são TLS. Sem certificado válido, não há o que ligar.
E o certificado precisa ser para o nome que o cliente vai digitar. O assinante configura
dns.suaempresa.com.br no aparelho dele; o certificado precisa cobrir esse nome, e esse nome
precisa resolver para o seu servidor.
A tela de Let's Encrypt emite e renova automaticamente, desde que o nome seja público e aponte para cá.
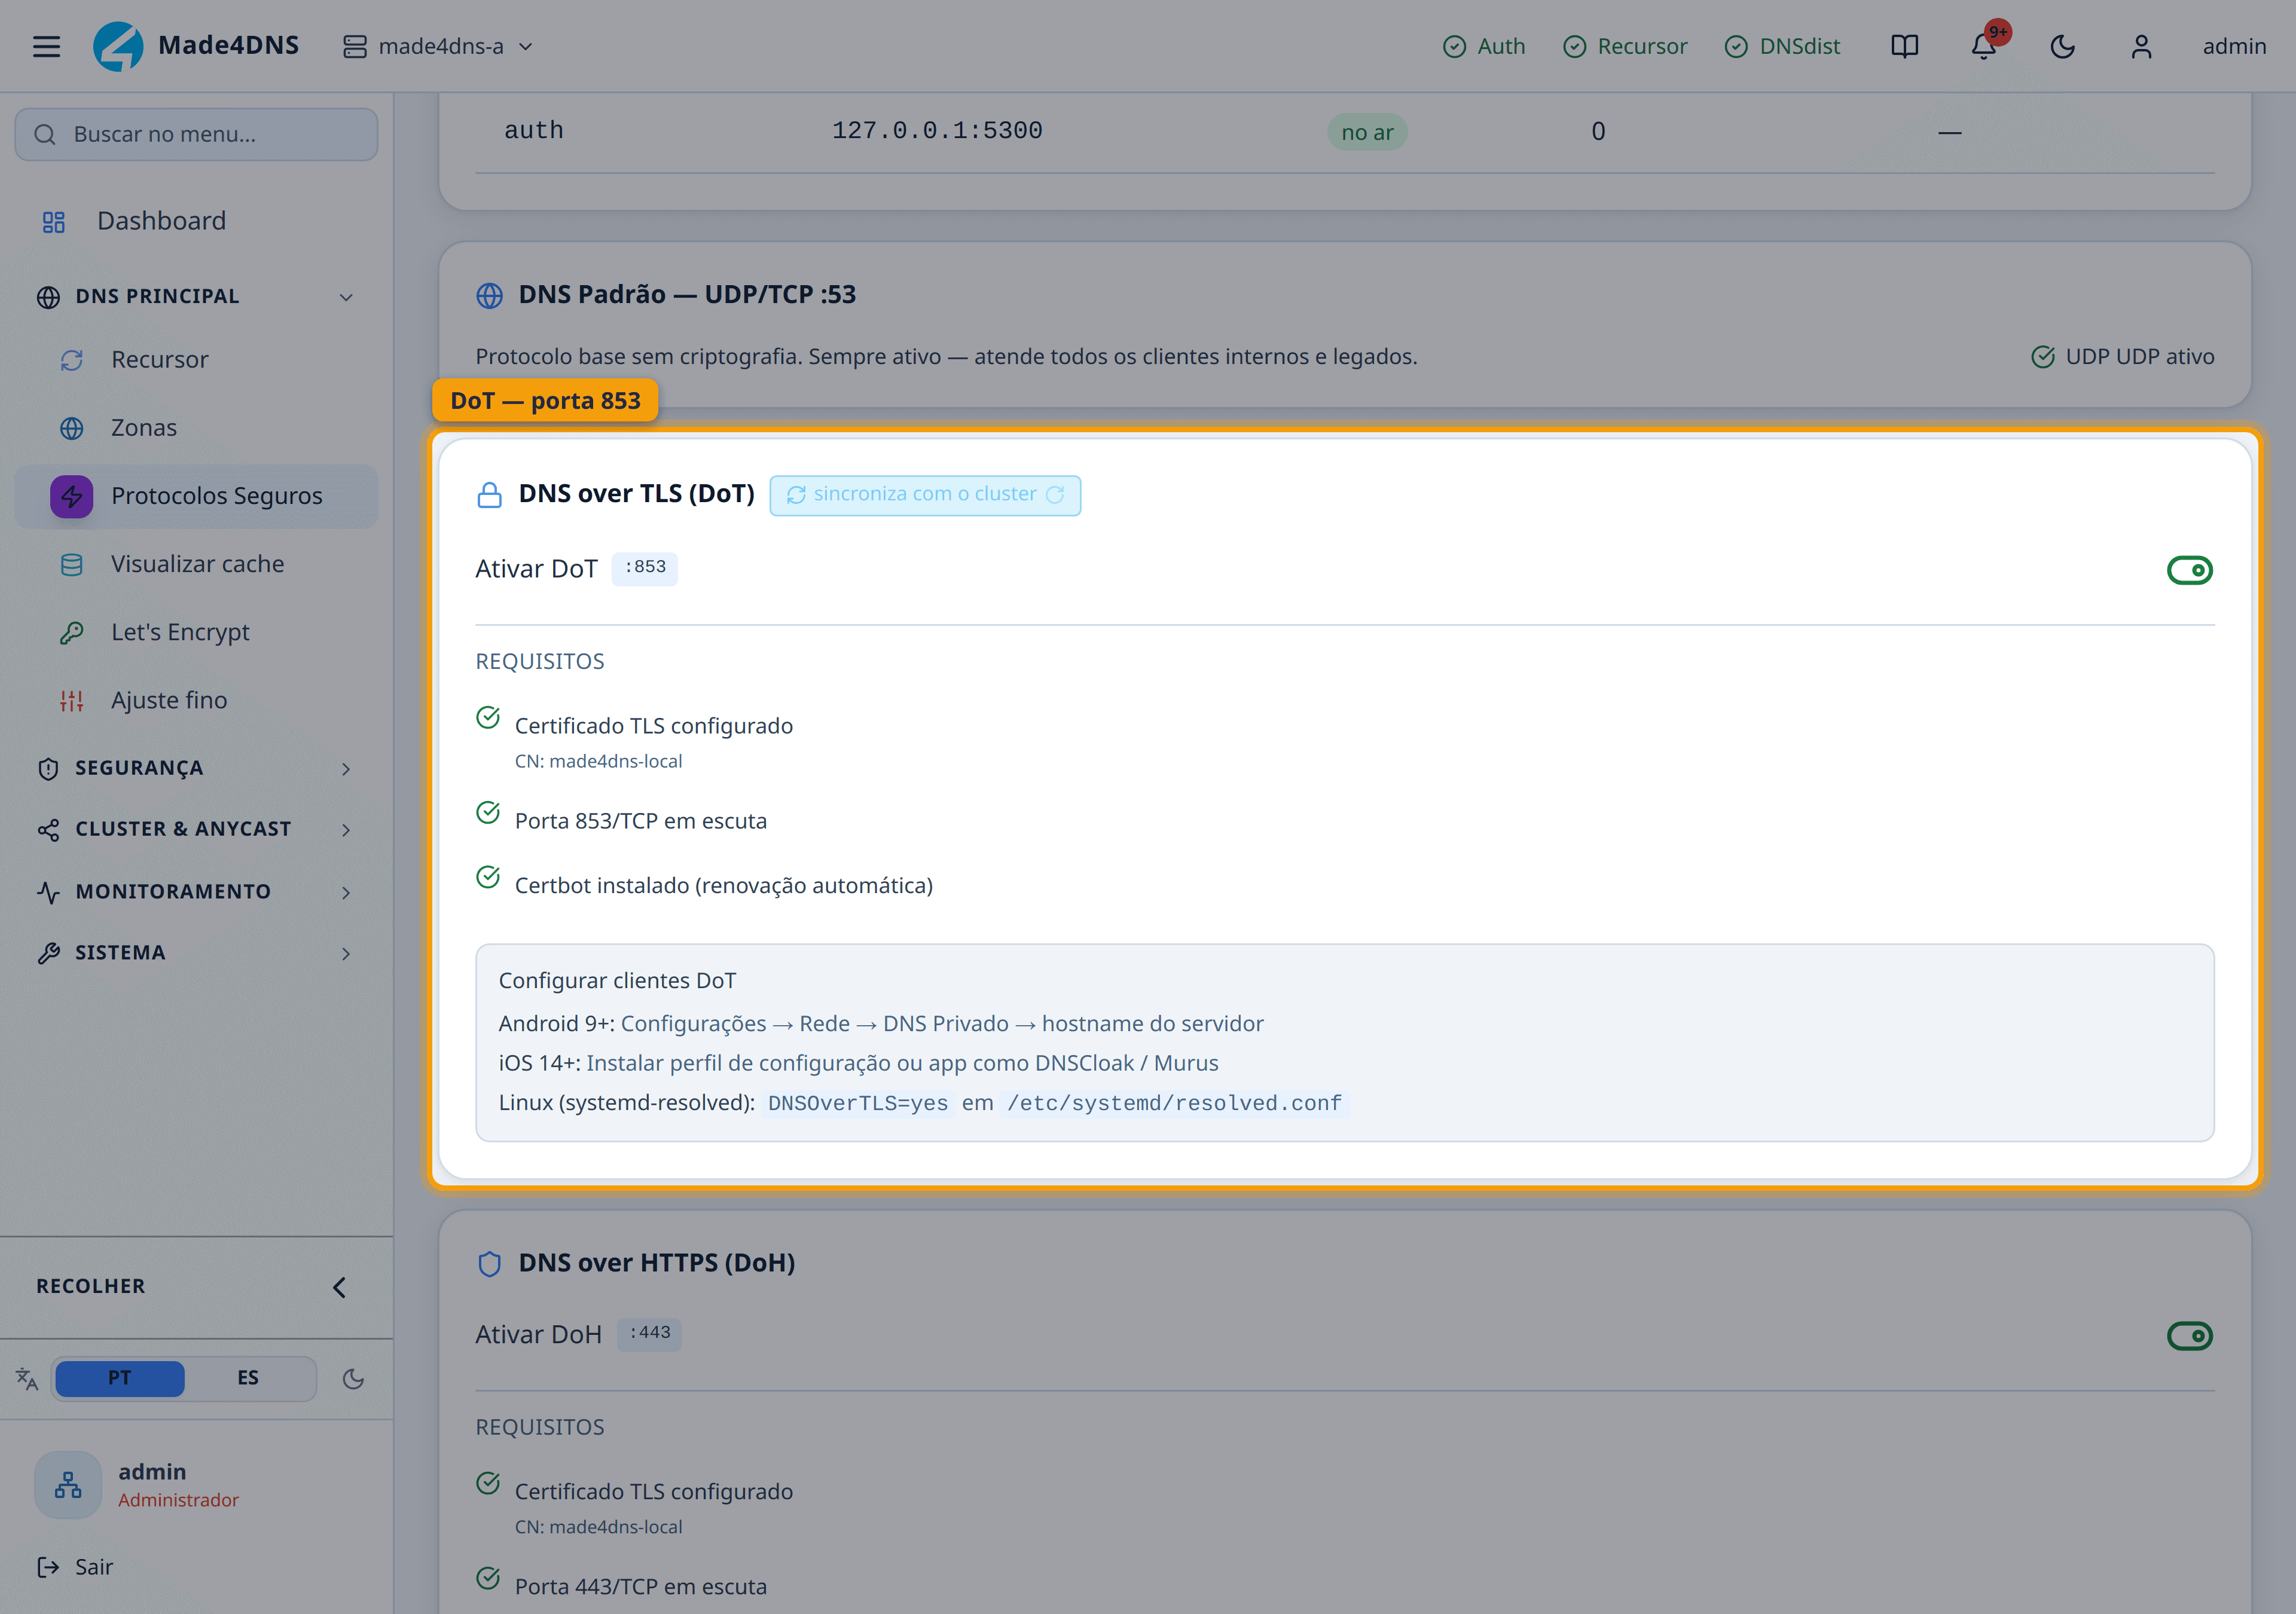
Porta própria, dedicada a DNS cifrado. É o que os sistemas operacionais de celular usam quando se configura "DNS privado".
Vantagem operacional: por ter porta própria, o tráfego é fácil de identificar e medir. Do lado do cliente, a configuração é um campo só — o nome do servidor.
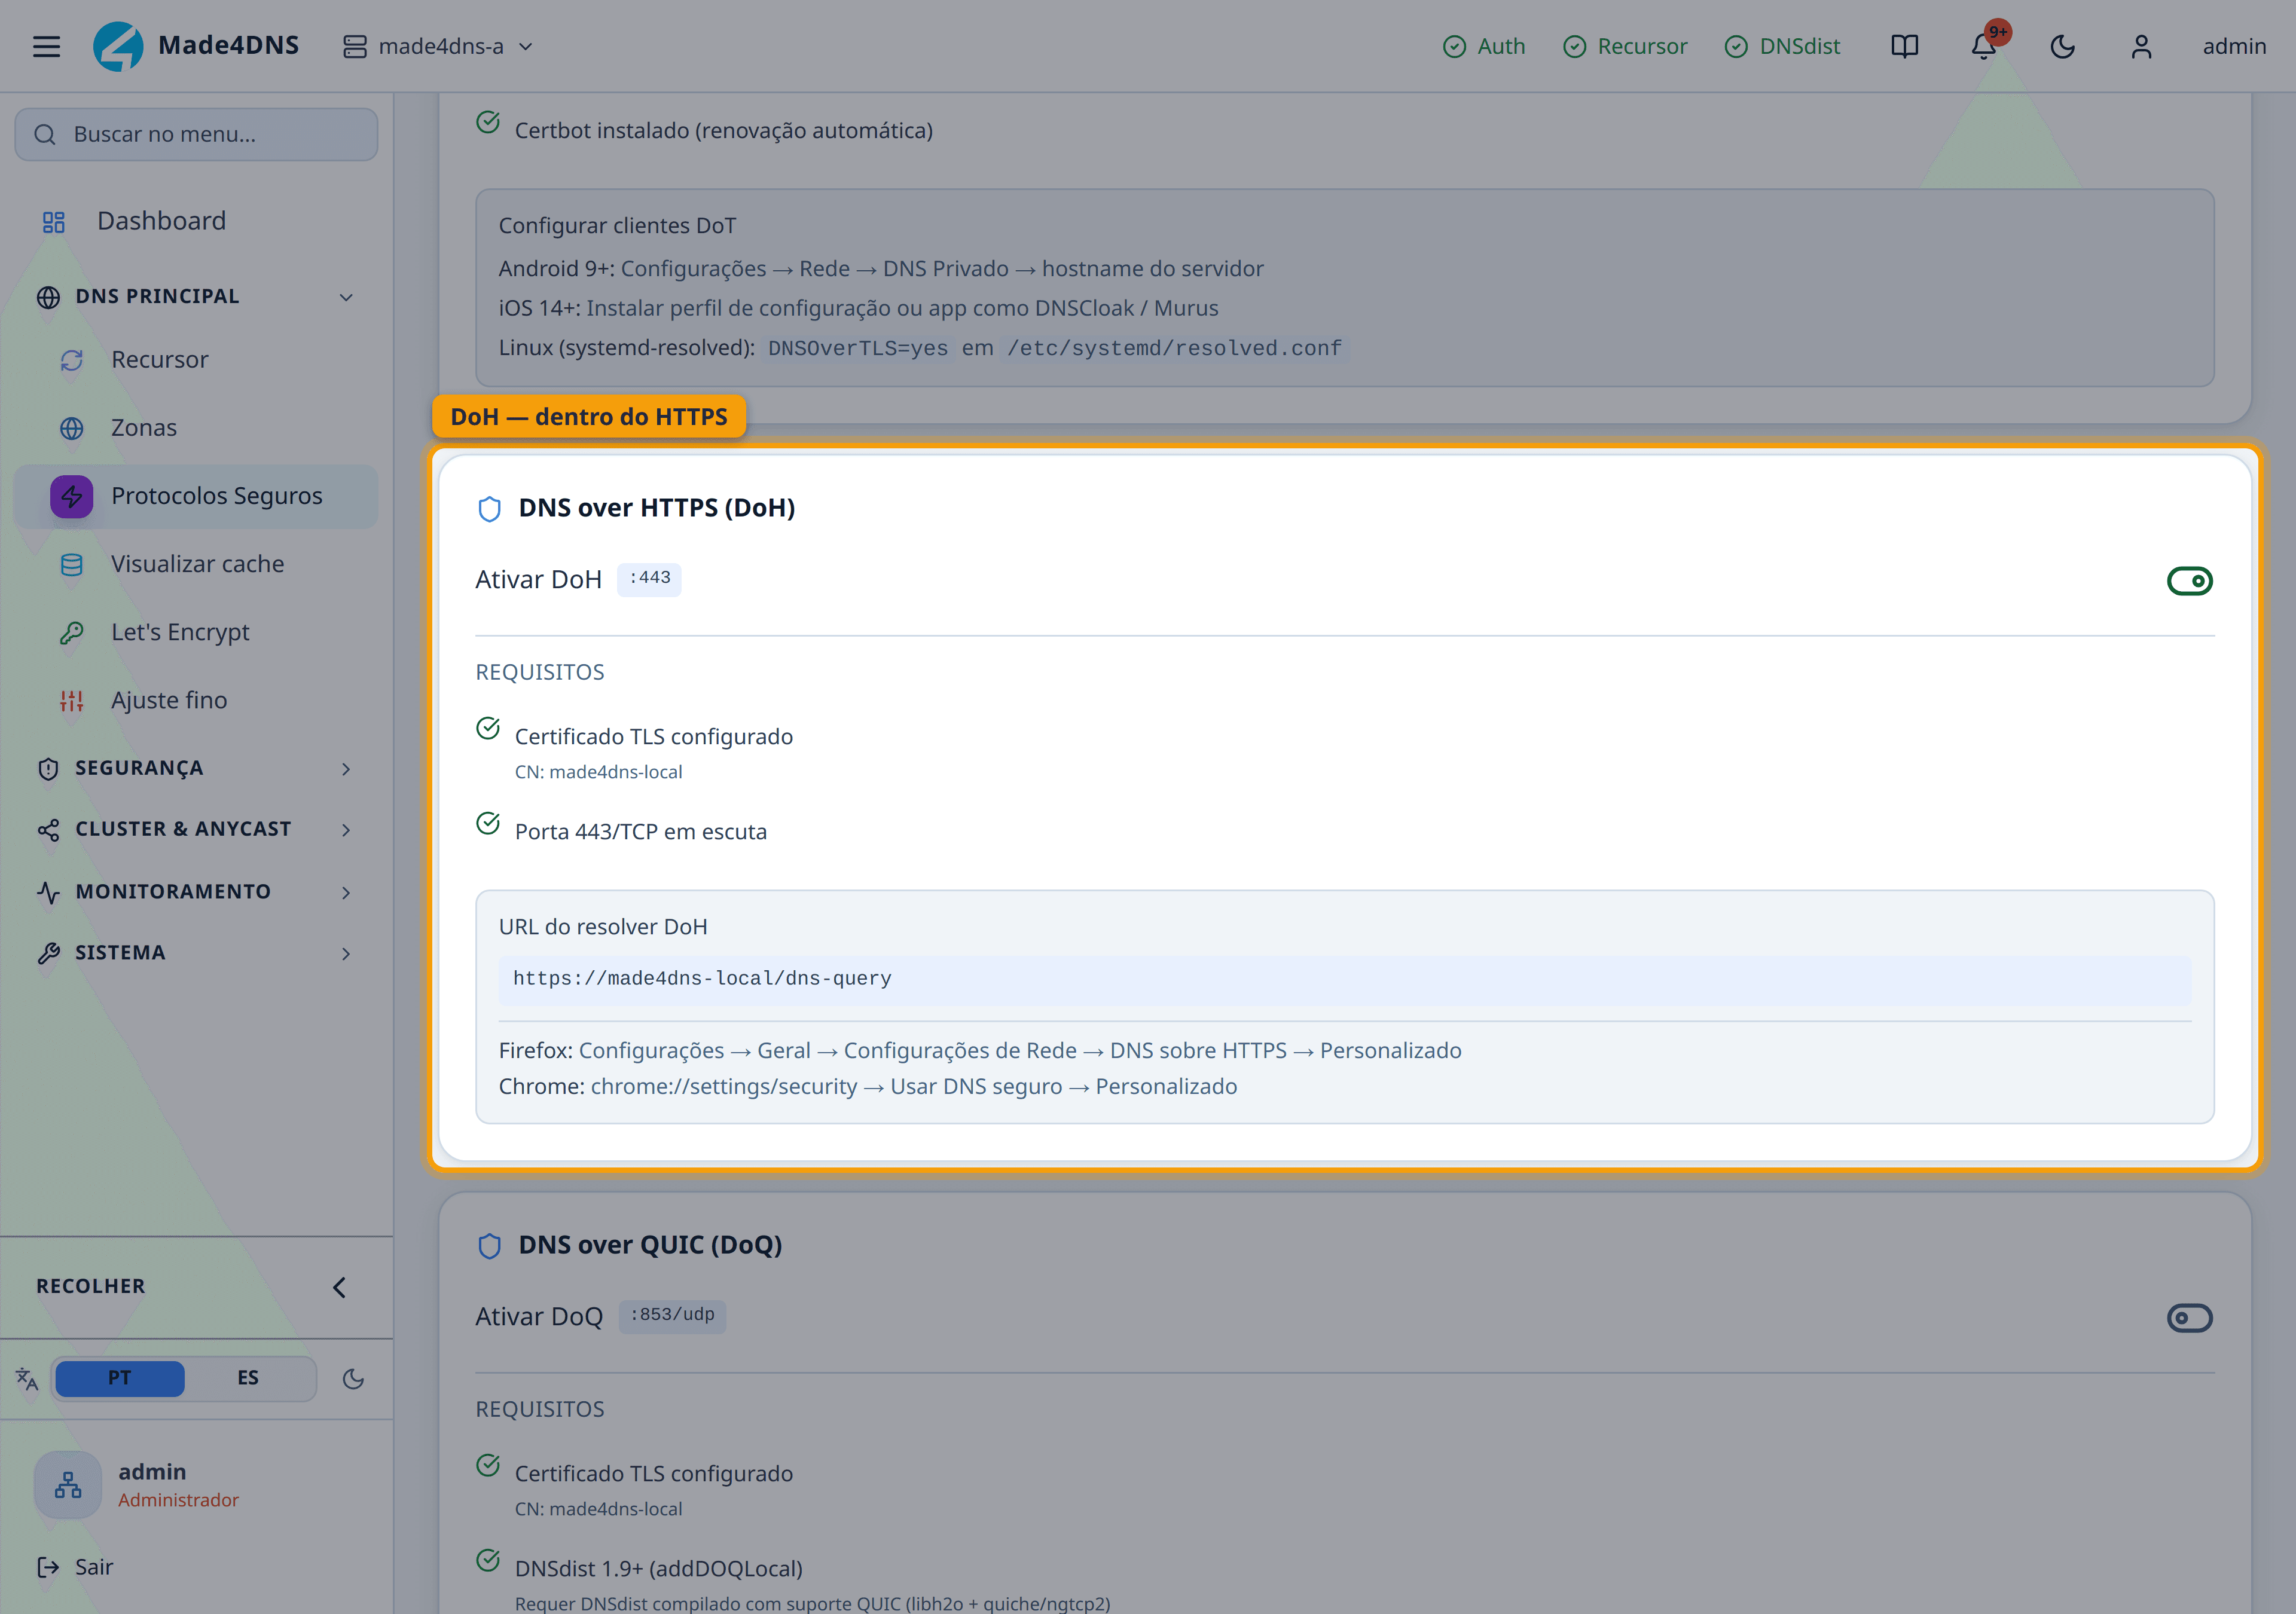
DNS dentro de uma requisição HTTPS comum, na porta 443. É o que os navegadores usam.
Como se mistura com o resto do tráfego web, atravessa redes restritivas que bloqueiam a porta 853 — e, pelo mesmo motivo, é indistinguível de navegação normal na sua medição.
A porta 53 continua sendo o que a esmagadora maioria dos dispositivos usa. Roteador doméstico, televisão, câmera, impressora — nada disso fala DoT ou DoH.
Ofereça o cifrado em adição, nunca em substituição. Desligar o 53 tira do ar a maior parte da sua base de uma vez.
A ordem é obrigatória
Certificado primeiro, protocolo depois. Ativar sem certificado é recusado.
Apontar o domínio
Escolha um nome — por exemplo dns.seuprovedor.com.br — e aponte para o servidor. Sem isso a
validação do certificado não conclui.
Emitir o certificado
Menu DNS principal → Let's Encrypt → Novo Certificado.
| Método | Quando |
|---|---|
| Validação por site | O servidor tem IP público e a porta 80 alcançável |
| Validação por DNS | IP privado ou interno — exige criar um registro TXT temporário |
Na validação por DNS, espere a propagação antes de confirmar. Confirmar cedo demais faz falhar e o fluxo volta ao passo anterior.
Aplicar o certificado
Este é o passo que mais se esquece: emitir não coloca em uso.
No card do certificado, clique em Usar no DNSdist. O serviço de borda reinicia, com um breve intervalo sem resposta.
Se quiser o painel também pelo nome de domínio, clique em Usar no Made4DNS — mas note que o endereço de acesso ao painel muda.
Ativar os protocolos
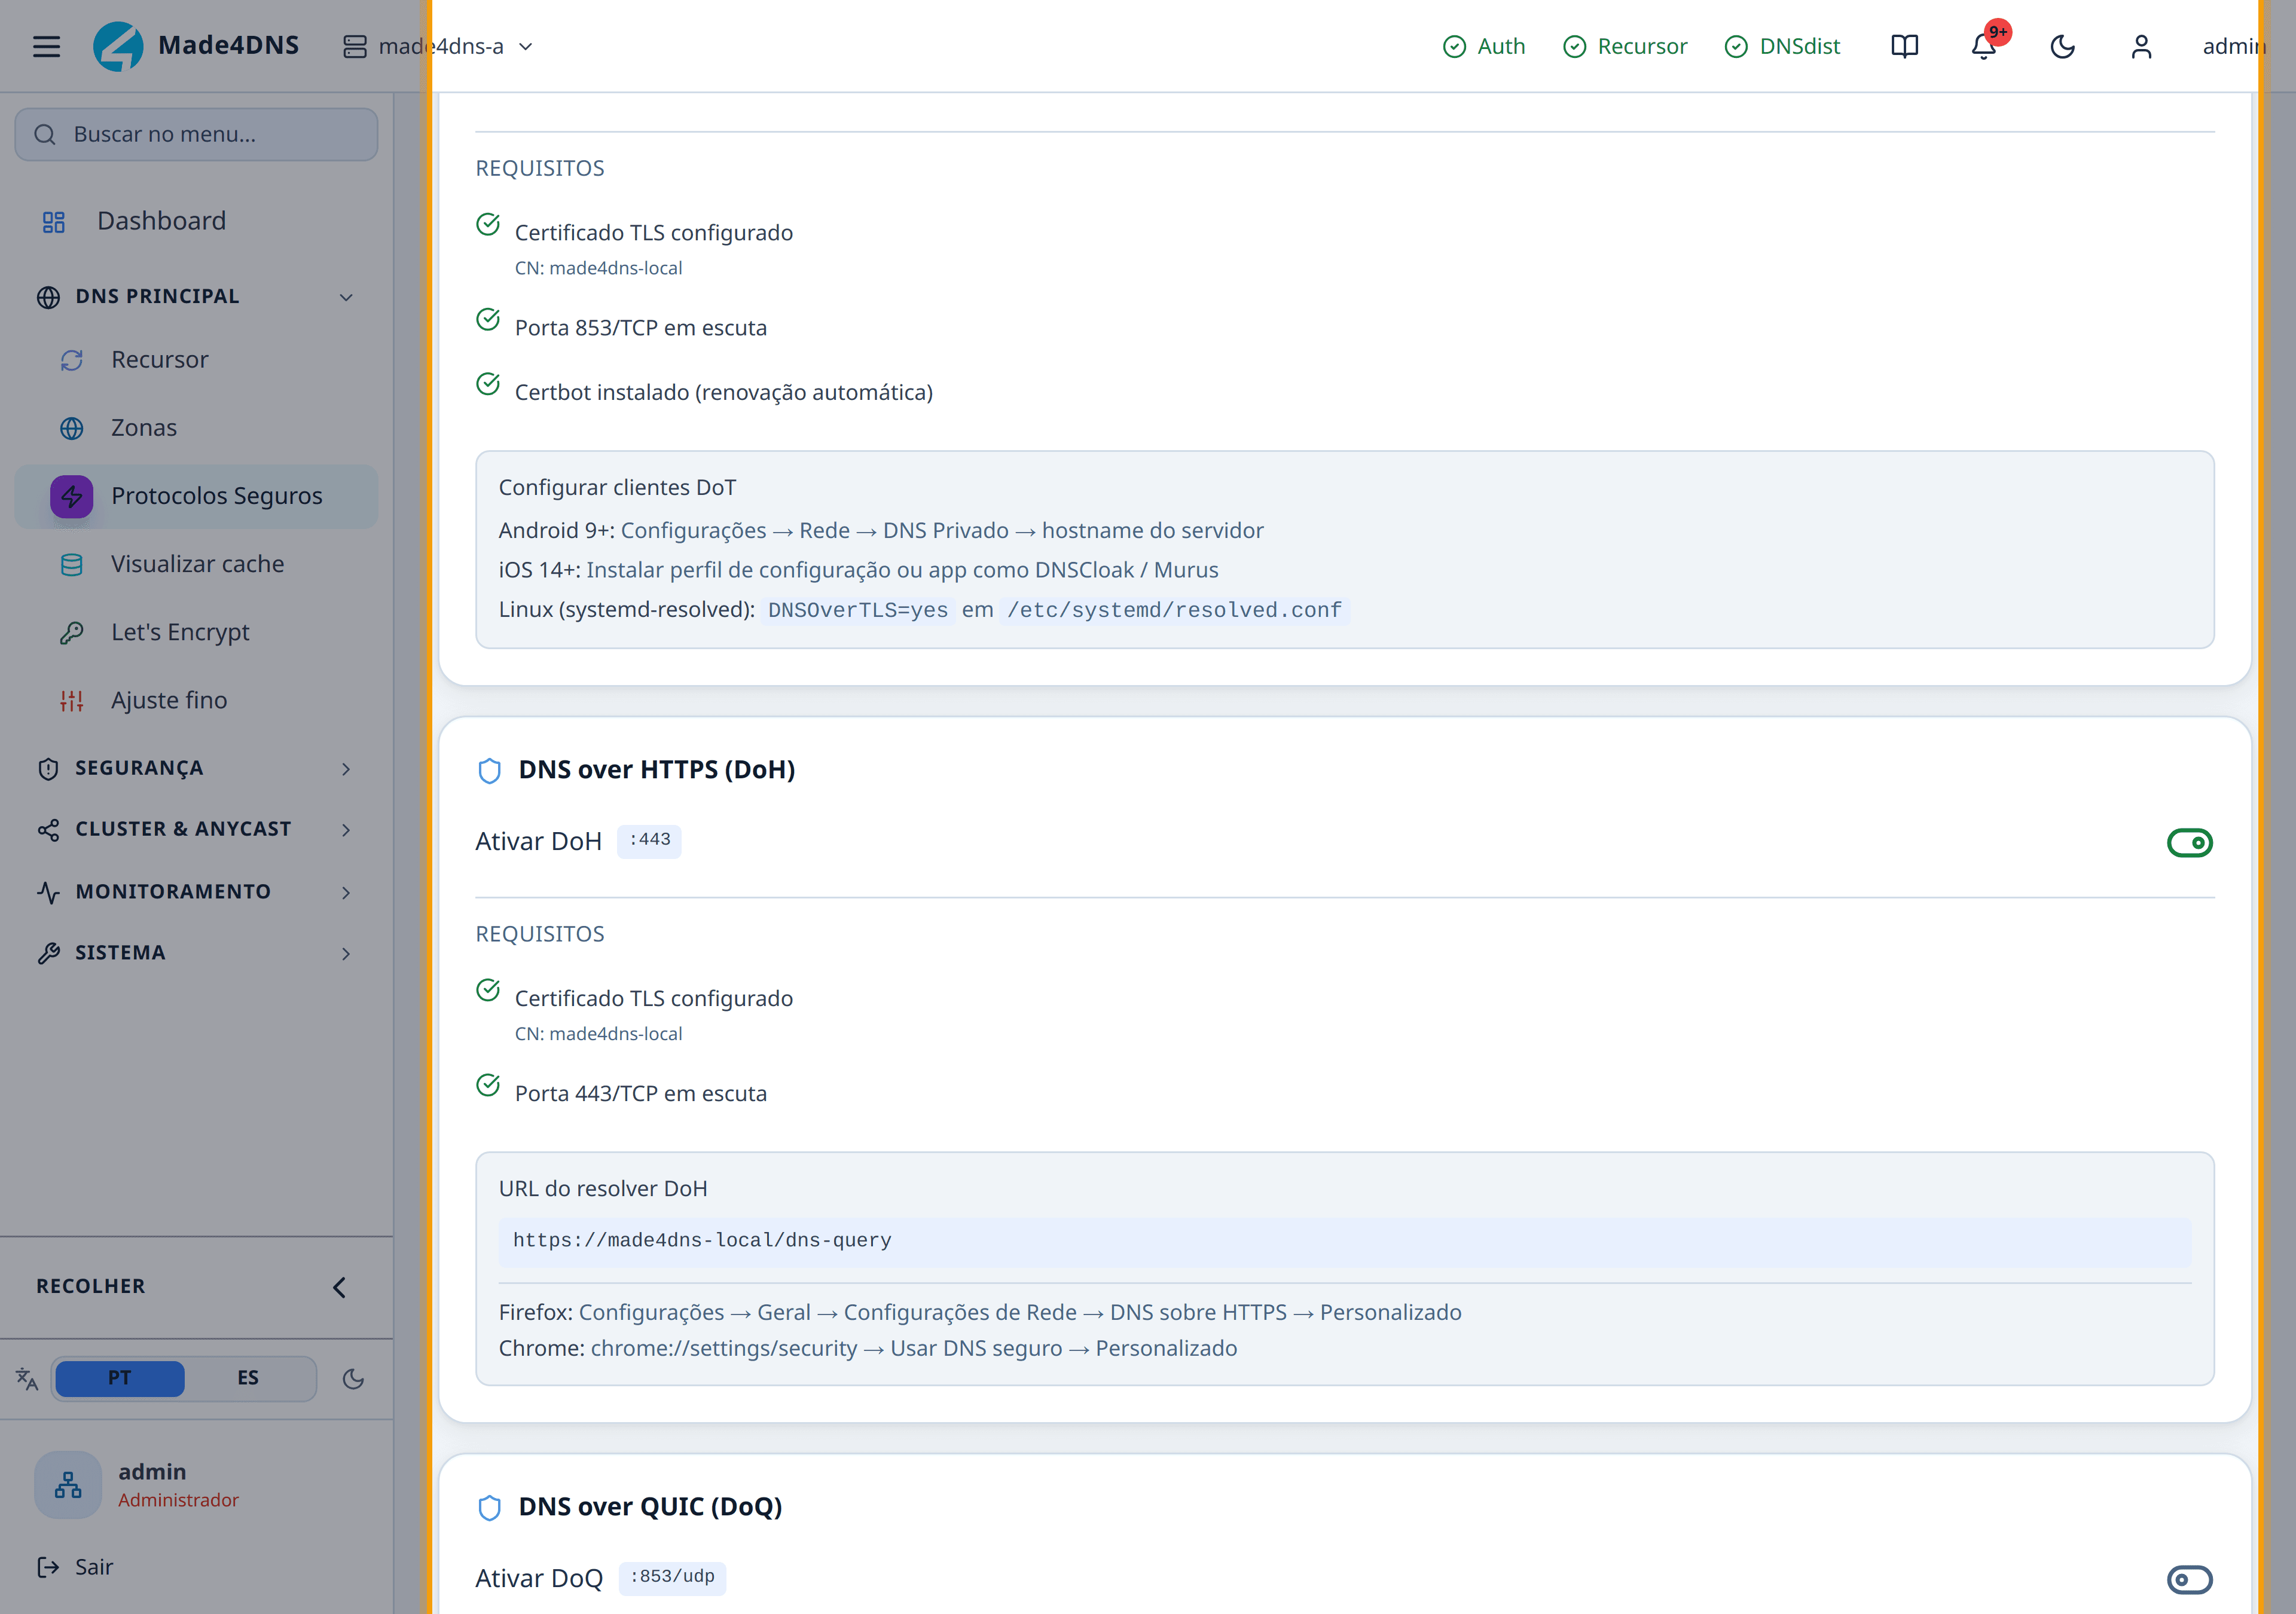
Menu DNS principal → Protocolos Seguros. Confirme que a verificação de certificado está verde e ligue os protocolos que vai oferecer.
Se a verificação de porta disser que é preciso reiniciar, use o botão de reiniciar no topo.
Testar
# DNS over TLS
kdig -d @IP_DO_SERVIDOR +tls-ca +tls-host=dns.seuprovedor.com.br www.google.com
# DNS over HTTPS
curl -H 'accept: application/dns-json' \
'https://dns.seuprovedor.com.br/dns-query?name=www.google.com&type=A'Como o assinante configura
A própria tela mostra as instruções depois de ativar. Em resumo:
| Plataforma | Onde |
|---|---|
| Android 9+ | Configurações → Rede → DNS privado → informar o nome do servidor |
| iOS 14+ | Perfil de configuração |
| Firefox / Chrome | Configuração de DNS seguro, com a URL do resolvedor |
| Linux | Ativar DNS sobre TLS na configuração do resolvedor do sistema |
Facilitar a descoberta
Se você hospeda a zona do próprio provedor, a tela de Zonas oferece criar os registros que permitem ao cliente descobrir sozinho os endpoints criptografados, sem configuração manual. O banner aparece assim que um protocolo é ativado.
Armadilhas
- Emitir não é usar — clique em Usar no DNSdist.
- Certificado autoassinado quebra o DoH na prática: o navegador recusa e não há como aceitar mesmo assim.
- Depois de ligar, a porta só escuta após o reinício do serviço.
- Em cluster, o certificado não replica com as políticas — use o botão de sincronizar cluster no card do certificado, ou emita um por servidor.
- Se você usa anycast, confirme que o serviço de borda escuta no IP virtual — senão o servidor anuncia a rota e não responde.