
Versão 0.37.0
PowerDNS fixado por release, importação de zona sem perder SOA/NS, sino de notificações quase em tempo real, e uma leva de correções de segurança no cluster, no login e na atualização.
Atualização do sistema lançada dia 22/09/2026.
Em resumo
Versão de reforço, sobretudo de segurança (dez brechas fechadas, sem sinal de uso indevido), com o PowerDNS fixado por versão. Exige atenção: o servidor precisa estar em Debian 13, e quem vem da 0.36.1 passa por duas etapas de atualização, que o processo conduz sozinho.
Quando chega: ela não é empurrada para o seu servidor. Quem decide o momento é você, pela tela de Atualizações do painel.
O que muda para você
- O painel não trava mais quando o DNS está exposto à internet e sofre varredura.
- Zona importada de arquivo chega completa: os servidores de nomes vêm junto.
- O sino de notificações avisa quase na hora, não depois de até um minuto.
- Login entre servidores do cluster ficou mais protegido contra token comprometido.
- Nenhuma URL do painel carrega mais um código que pudesse vazar pelo navegador ou por um log.
- Atualizar com o painel aberto não trava mais o reinício por até 90 segundos.
- Dez brechas de segurança foram fechadas, sem sinal de uso indevido até agora.
- Cada servidor passa a rodar a mesma versão do PowerDNS por baixo, não a que calhou no dia da instalação.
Versão de reforço: nada muda a forma de operar o painel, mas várias partes que rodavam por baixo ficam mais firmes. O PowerDNS passa a ser uma versão fixa por release, em vez de a que o sistema operacional tiver na hora. A importação de zona por arquivo BIND para de perder o O registro de início de autoridade da zona: serial, tempos de transferência e contato do responsável. e os servidores de nomes. O sino de notificações, que podia levar um minuto para avisar, agora é quase instantâneo. E uma atualização com o painel aberto no navegador deixou de travar o reinício por até 90 segundos.
O grosso desta versão, porém, é segurança: login entre servidores do cluster, comunicação entre parceiros, token de sessão que vazava na URL, permissões conferidas pelo que o usuário pode fazer e não pelo nome do papel, e a chave de atualização deixando de ficar exposta durante o processo. Nenhum dos itens abaixo tem indício de uso indevido em produção: foram encontrados por auditoria e bancada de testes do próprio time.
Antes de atualizar
Servidor em Debian 12 não recebe esta versão
A partir da 0.37.0, o sistema operacional suportado passa a ser Debian 13 (64 bits). Confira o sistema antes de atualizar, rodando no servidor:
grep -E "^VERSION_CODENAME|^PRETTY_NAME" /etc/os-releaseO resultado precisa dizer trixie ou Debian 13. Se disser bookworm (Debian 12), não atualize: o caminho é reinstalar o servidor em Debian 13 (64 bits) antes de receber a 0.37.0. Nesta versão a conferência é do operador, antes de clicar em atualizar.
Esta versão contém várias correções de segurança. Recomendamos atualizar.
Dez pontos foram fechados, do login entre servidores do cluster ao token de sessão exposto na URL. O detalhe de cada um está na seção Segurança abaixo, descrito pelo que foi fechado, sem receita de exploração.
A atualização quase não pede nada de você
Ela é gradual: nenhuma configuração existente é perdida, e o painel fica indisponível só por alguns segundos. O serviço de DNS (dnsdist) reinicia duas vezes durante o processo, cerca de 1 segundo cada; a resolução não para, mas algumas poucas consultas podem precisar ser repetidas pelo cliente nesses instantes. Vale ler as duas ressalvas abaixo antes de aplicar.
Vindo da 0.36.1: a atualização vira duas etapas sozinha
O update.sh que já estava instalado na 0.36.1 não conhece as proteções mais novas: quem
conduz uma atualização é sempre o código da versão de onde você está saindo. Por isso, ao chegar
na 0.37.0, o próprio produto dispara automaticamente uma segunda passada, que aplica o que o
script antigo não sabia aplicar.
Você não precisa fazer nada além de clicar em atualizar pelo painel, uma vez só. A tela de Atualizações mostra as duas etapas acontecendo, e o processo inteiro leva cerca de um minuto a mais do que uma atualização comum.
Duas ressalvas dessa primeira passagem, as únicas que pedem atenção:
- O reinício ainda pode levar até 90 segundos se houver um navegador com o painel aberto no momento. A partir desta versão, atualizações seguintes já saem em poucos segundos: o atraso é só nesta primeira vez, porque quem reinicia é o binário antigo.
- A chave do canal de atualização fica exposta por cerca de um minuto durante essa primeira passagem, para quem já tem acesso ao próprio servidor como usuário local. Se o seu servidor tem usuários locais em quem você não confia plenamente, troque a chave de atualização em Licenças depois que o salto terminar.
✨ Adições
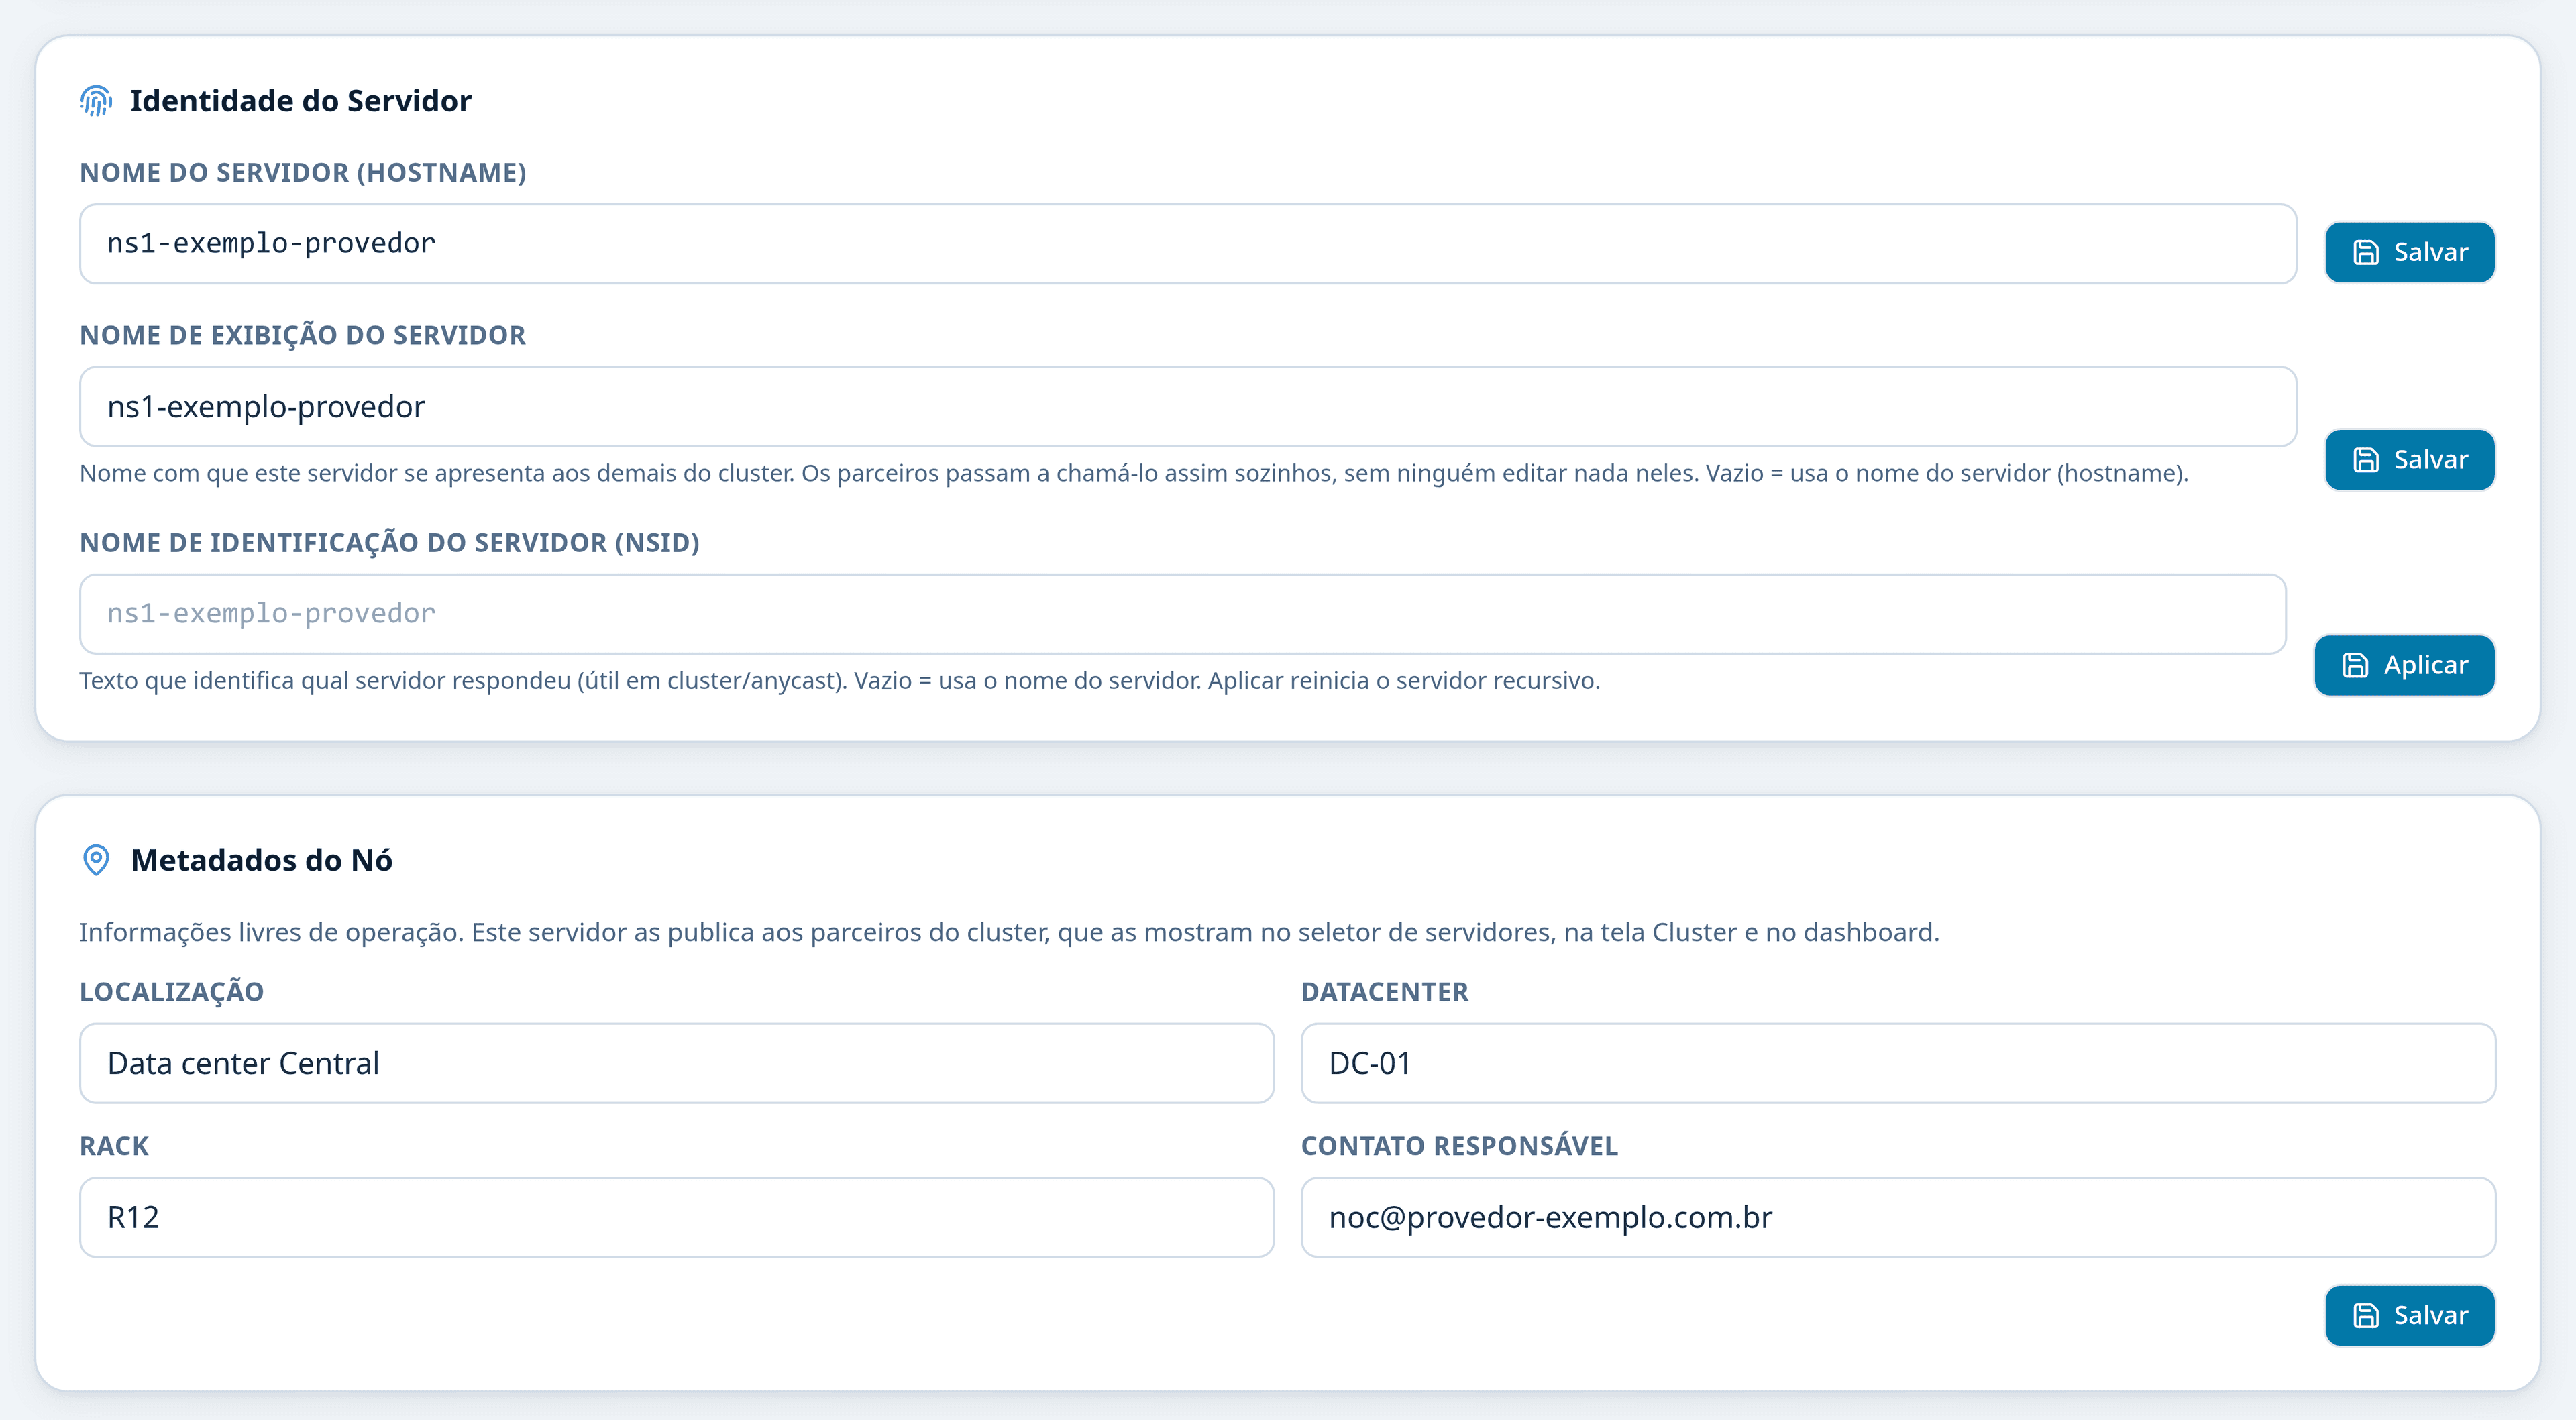
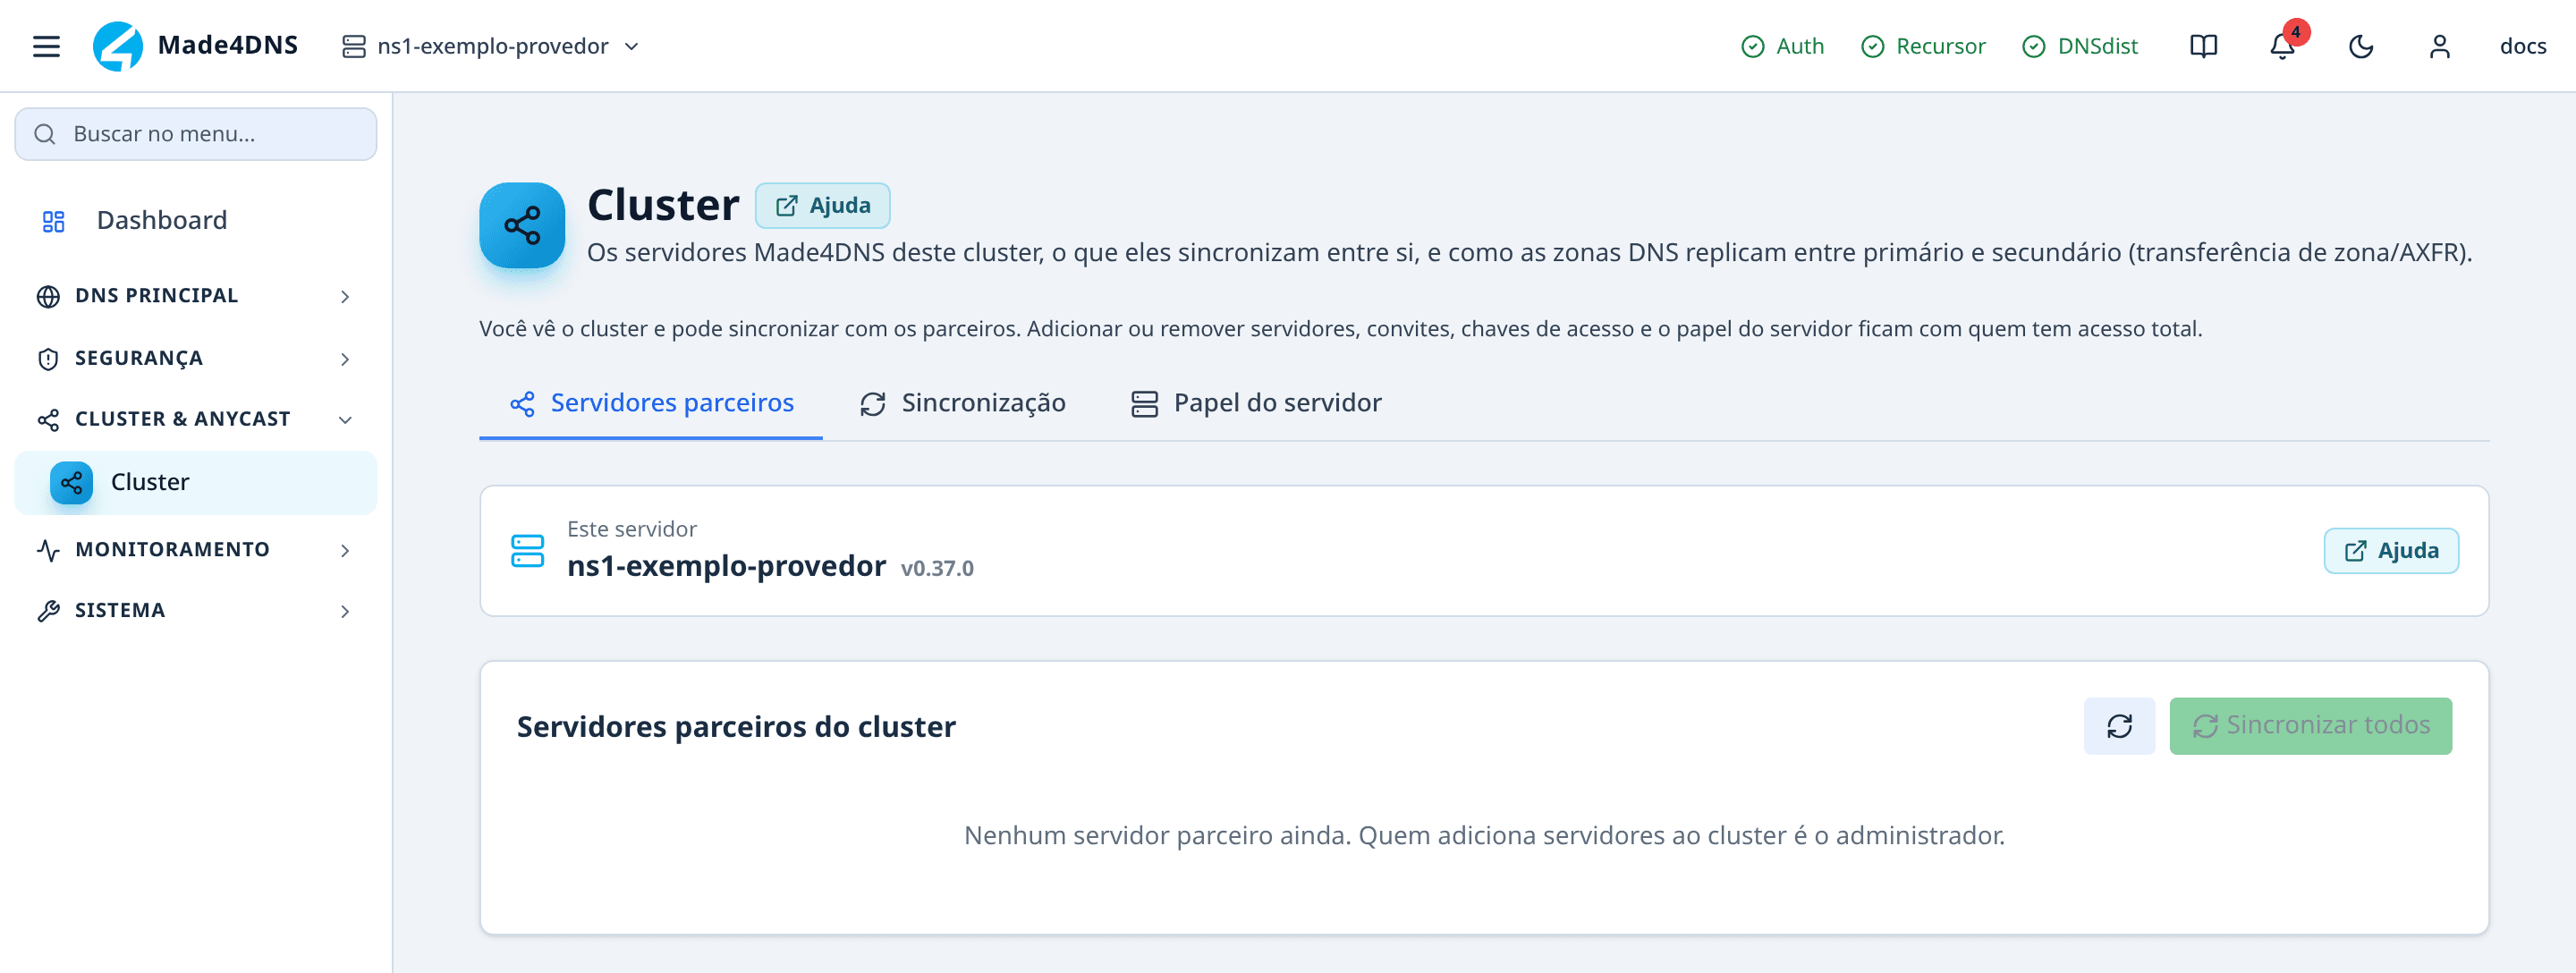
- Adicionado o nome de exibição próprio de cada servidor do cluster. Até aqui, o seletor de servidores e a tela de Cluster mostravam o endereço ou o apelido interno. Agora dá para dar um nome legível a cada nó, em Sistema → Configurações → Identidade, e ele aparece no seletor, na tela de Cluster e no Dashboard, inclusive quando o parceiro está fora do ar.
🚀 Melhorias
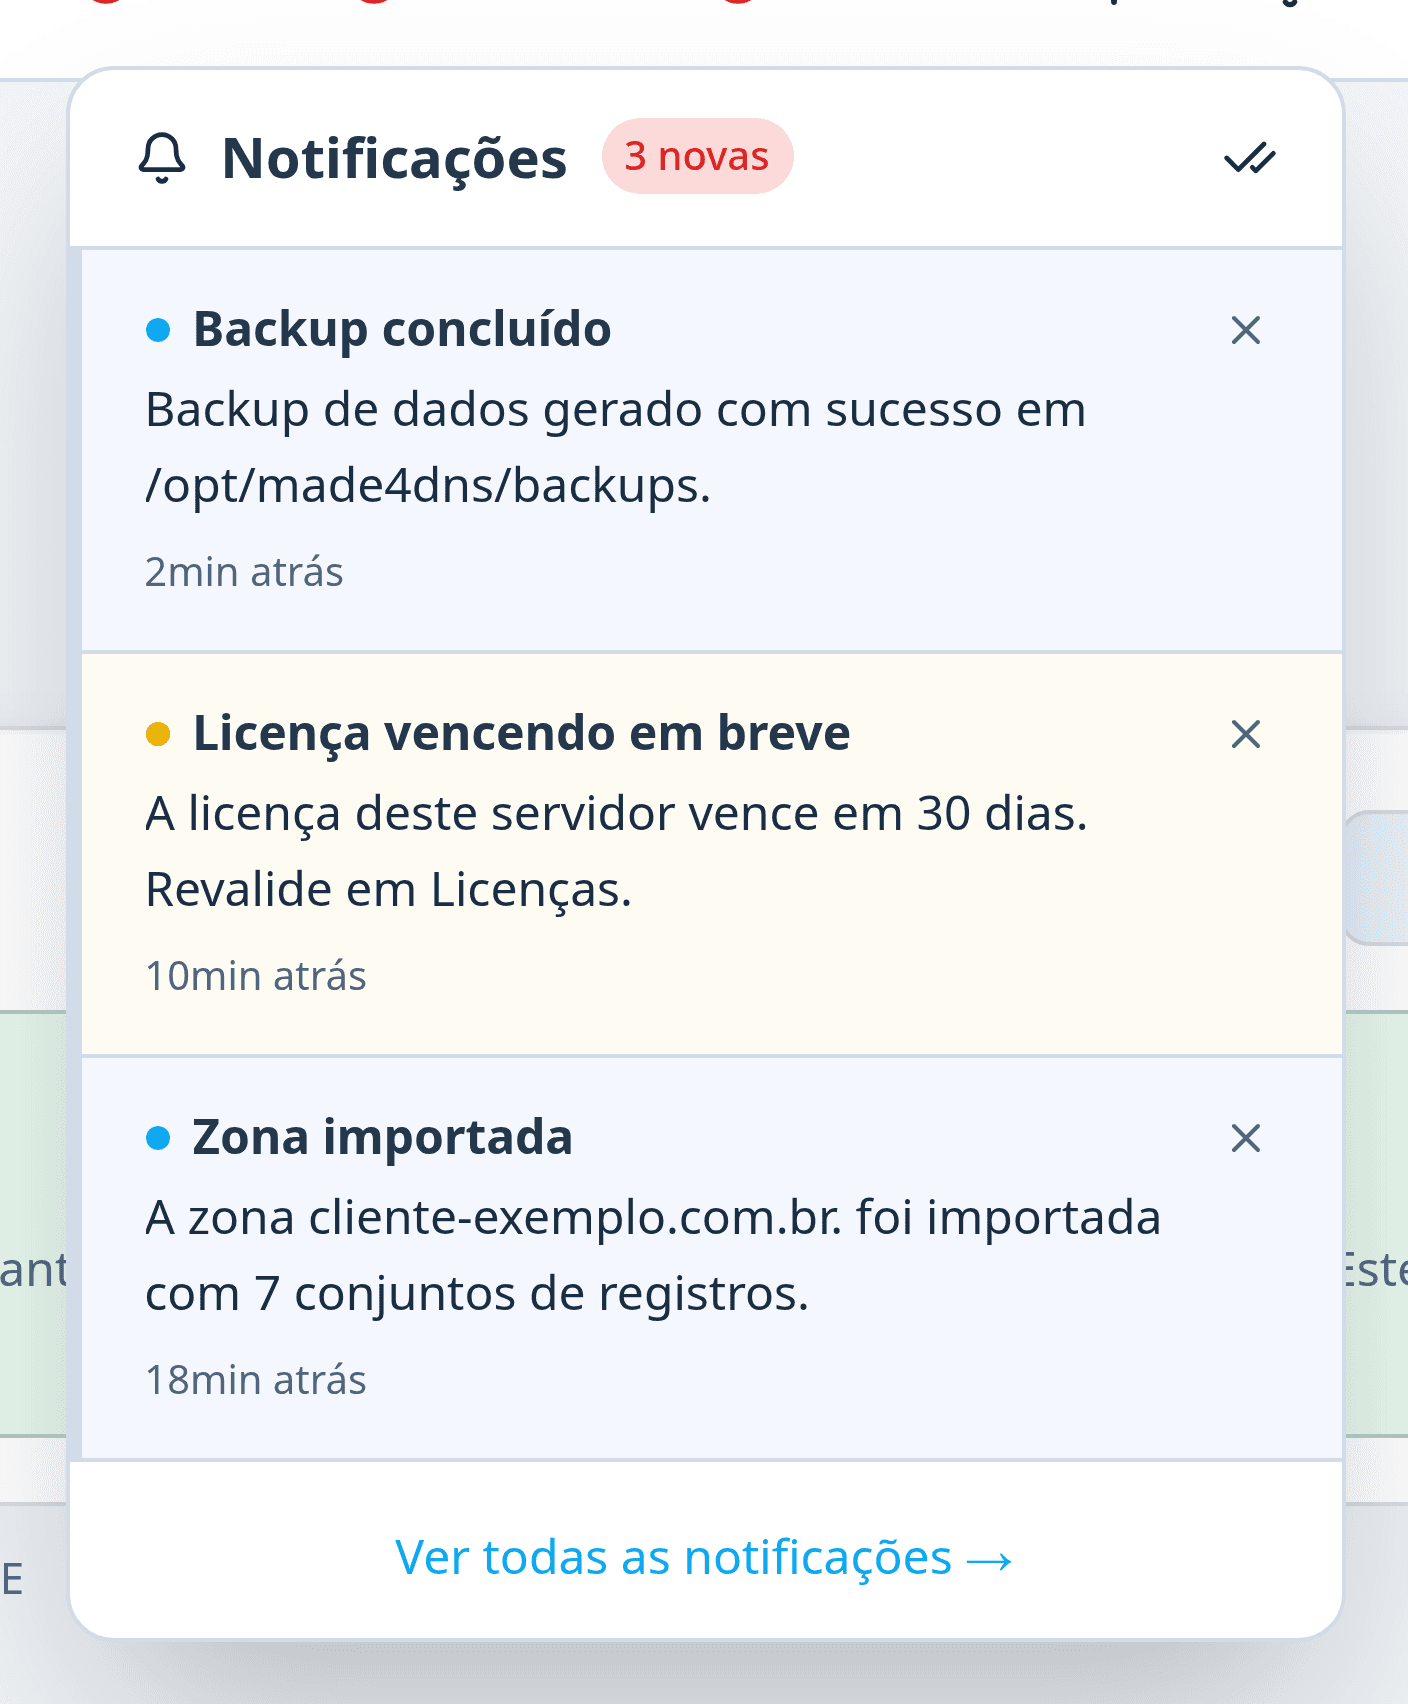
- Melhorado o sino de notificações, que passou a avisar quase na hora, em vez de levar até um minuto. Importa principalmente para alertas críticos, como licença vencendo, ataque em andamento ou problema de A assinatura criptográfica das respostas DNS, que permite detectar adulteração no caminho..
-
Adicionado ao sino o aviso de quando o limite de tráfego (rate limit) para de funcionar por um motivo fora do controle normal do painel (arquivo de regras corrompido ou reinício do serviço, por exemplo).
-
Corrigidas as atualizações, que deixaram de tirar, sem necessidade, um servidor sozinho da rota de anycast. Quando não há outro nó pronto para assumir o tráfego, retirar o servidor da rota durante a própria atualização derrubava a resolução por um instante que não precisava acontecer. A verificação de saúde do anycast agora entende que está numa atualização e evita essa retirada desnecessária.
-
Corrigida a aba Servidor do Dashboard, que parou de travar a tela inteira quando alguma métrica não pôde ser lida. No lugar do dado, aparece "sem leitura", e o resto da tela continua funcionando.
-
Corrigidos os gráficos históricos de 7, 30 e 90 dias, que voltaram a funcionar, depois de quebrados desde versões bem antigas. Métricas que apareciam como "0" ou como erro, quando na verdade não havia leitura disponível, agora mostram "sem leitura" (a diferença importa para não confundir "sem dado" com "zero de verdade"). Diversos textos de tela foram corrigidos, incluindo pontuação e traduções em espanhol.
-
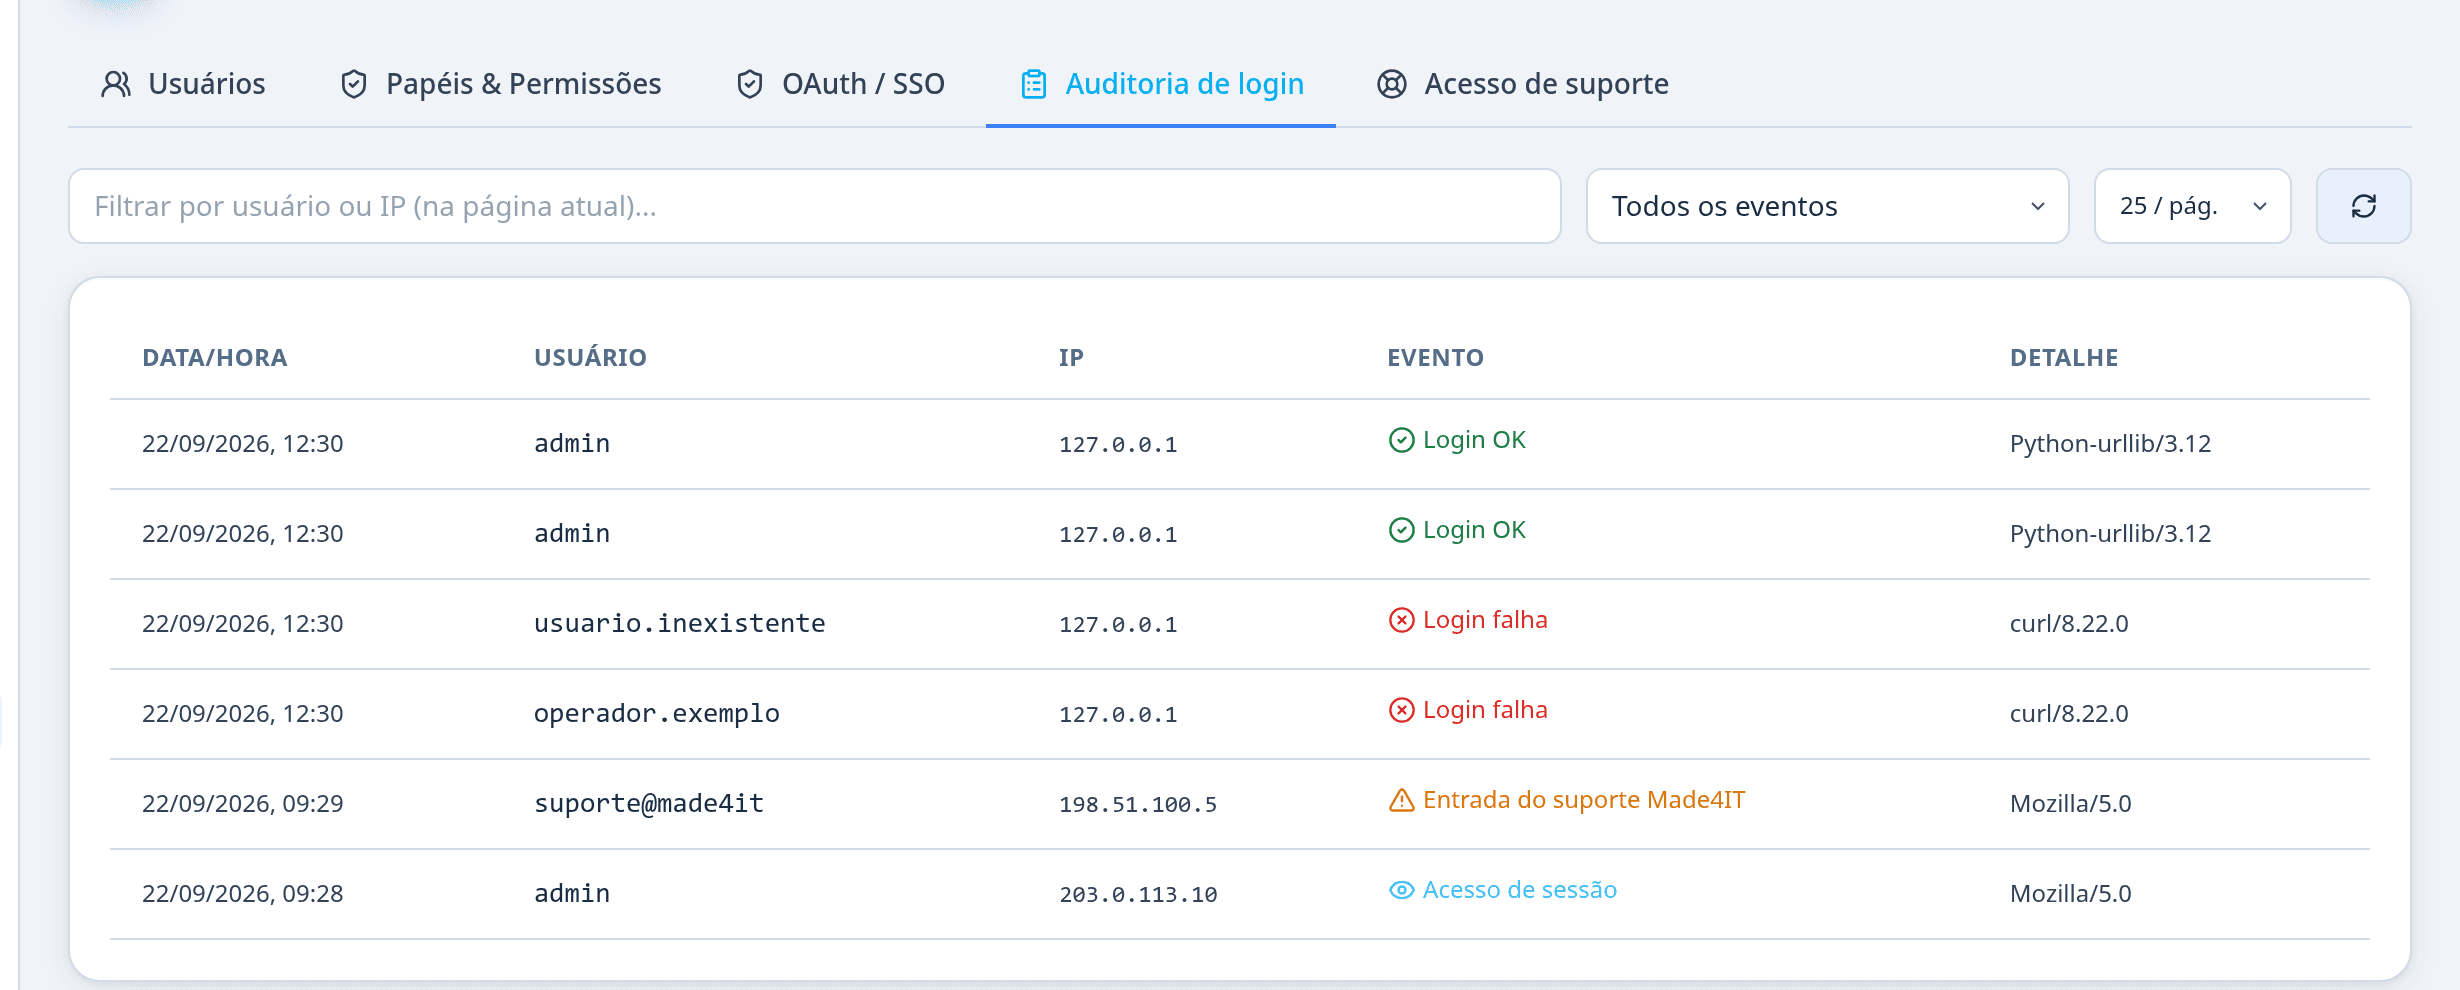
Corrigidos os perfis de acesso total (usado pelo suporte da Made4IT), que deixaram de ser barrados indevidamente em quatro telas do sistema.
-
Melhorado o login pela Microsoft, que passou a se comportar como o login normal: passou a registrar entrada na auditoria, a exigir autenticação de dois fatores para quem tem, e a respeitar a validade da licença. Um token de acesso de suporte que podia ser reutilizado indevidamente também foi fechado.
🔄 Alterações
-
Alterado o PowerDNS usado por baixo do produto, que passou a ser uma versão fixa, validada por release, em vez de depender do que o sistema operacional trouxer na hora da instalação. O sistema operacional suportado passa a ser Debian 13 (64 bits).
-
Alterado o instalador, que parou de instalar Node.js sem necessidade no servidor, e um alarme falso de "falha no serviço PowerDNS" que aparecia no log da instalação, sem ser um problema real, foi eliminado.
-
Alterado o instalador, que parou de anunciar portas de DoT/DoH que hoje já nascem desligadas por padrão, e mensagens de erro que eram engolidas silenciosamente durante a instalação passaram a aparecer.
🔒 Segurança
-
Alterado o login automático entre servidores do mesmo cluster, que passou a recusar conta com poderes de administrador ou com autenticação de dois fatores ligada. Esse login (usado pelo seletor de servidores, para trocar de nó sem digitar senha de novo) confiava no papel do usuário cadastrado no servidor de destino, que pode ser diferente do papel no servidor de origem. Um token de parceiro comprometido podia virar acesso de administrador em qualquer outro nó do cluster. Agora o servidor de destino recusa o login automático sempre que o usuário-alvo tem permissão administrativa lá, ou usa segundo fator: nesses casos, é preciso entrar com senha normalmente.
-
Alterada a comunicação entre servidores do cluster, e o envio de webhooks, que passaram a validar o certificado do outro lado. Antes, um servidor conectando no parceiro não conferia se o certificado apresentado era mesmo dele (o que abria caminho para alguém posicionado na rede se passar pelo parceiro). Cada servidor agora tem uma identidade própria de cluster, separada do certificado do painel, para que a renovação normal do certificado (Let's Encrypt, por exemplo) nunca derrube a confiança entre os nós.
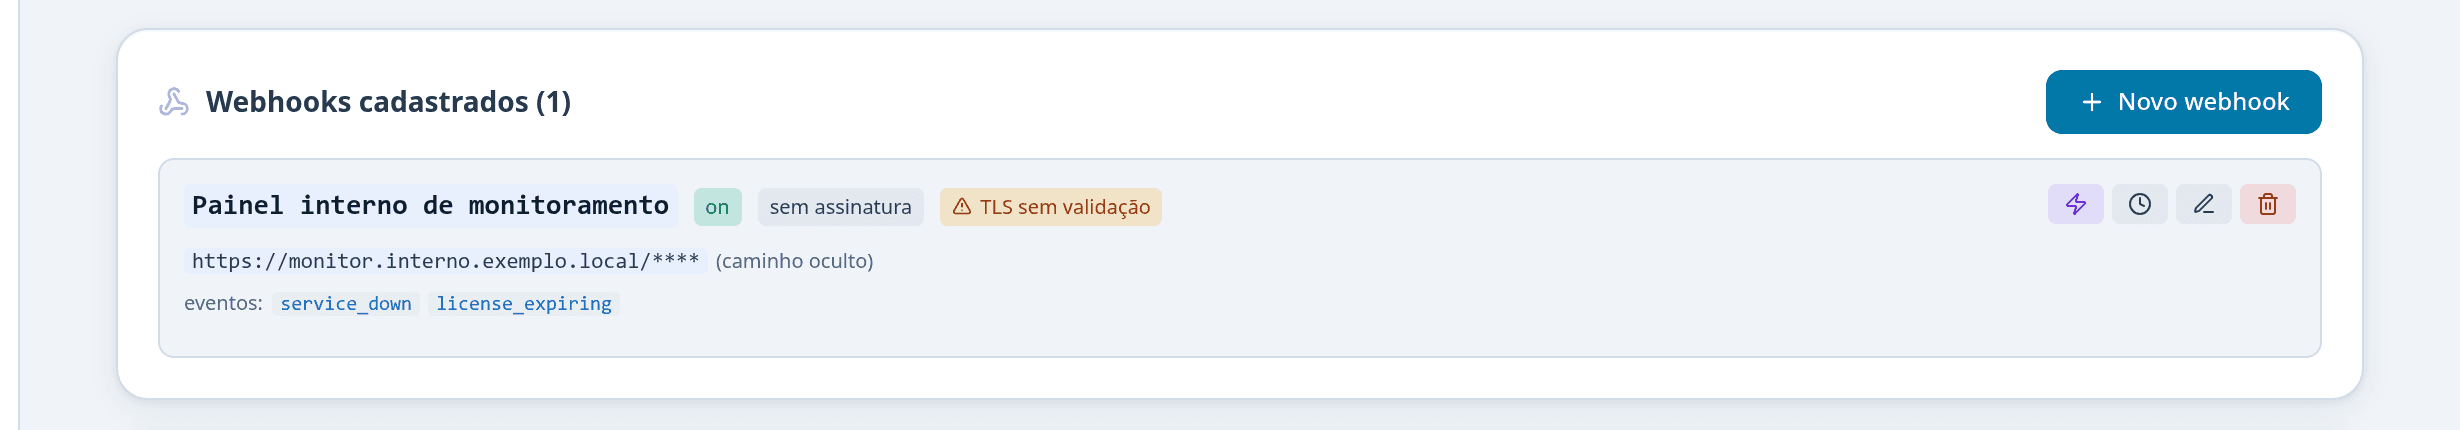
Quem já tem o cluster pareado não precisa fazer nada. Essa identidade própria de cluster se estabelece sozinha, no primeiro contato entre os parceiros depois da atualização.
- Corrigidas as guardas de permissão, que passaram a checar o que o usuário pode fazer, não o nome do papel dele. Duas consequências práticas: o acesso de suporte da Made4IT, que tem poderes amplos mas não o papel "Administrador", passou a conseguir trocar senha e avatar de outro usuário como deveria; e rotas sensíveis de roteamento (O protocolo de roteamento entre provedores. É requisito para usar anycast.) e do cluster, que antes respondiam também para o perfil Operador, passaram a exigir acesso total de administrador.
-
Corrigido o token de sessão, que deixou de aparecer na URL em três portas de entrada: login pela Microsoft, acesso de suporte da Made4IT e a troca automática entre servidores do cluster. Um token que passa pela URL fica gravado no histórico do navegador e em qualquer log de acesso ou proxy pelo caminho. Os três passaram a usar um código de uso único e validade de 60 segundos, trocado por fora da URL.
-
Corrigido o arquivo de regras de limite de tráfego corrompido, que deixava de funcionar em silêncio, parecendo saudável. Isso protege contra abuso e ataques de volume; agora, quando o arquivo tem erro, o painel sinaliza o problema em vez de deixar a proteção cair sem ninguém perceber.
-
Corrigida a chave do canal de atualização, que deixou de ficar visível para outros usuários do mesmo servidor durante o processo de atualizar. Ela viajava em texto claro por um caminho que outro usuário local, sem privilégio de administrador, conseguia ler enquanto a atualização rodava. Veja a ressalva no início desta página sobre a primeira atualização vinda da 0.36.1, que ainda expõe a chave por cerca de um minuto.
-
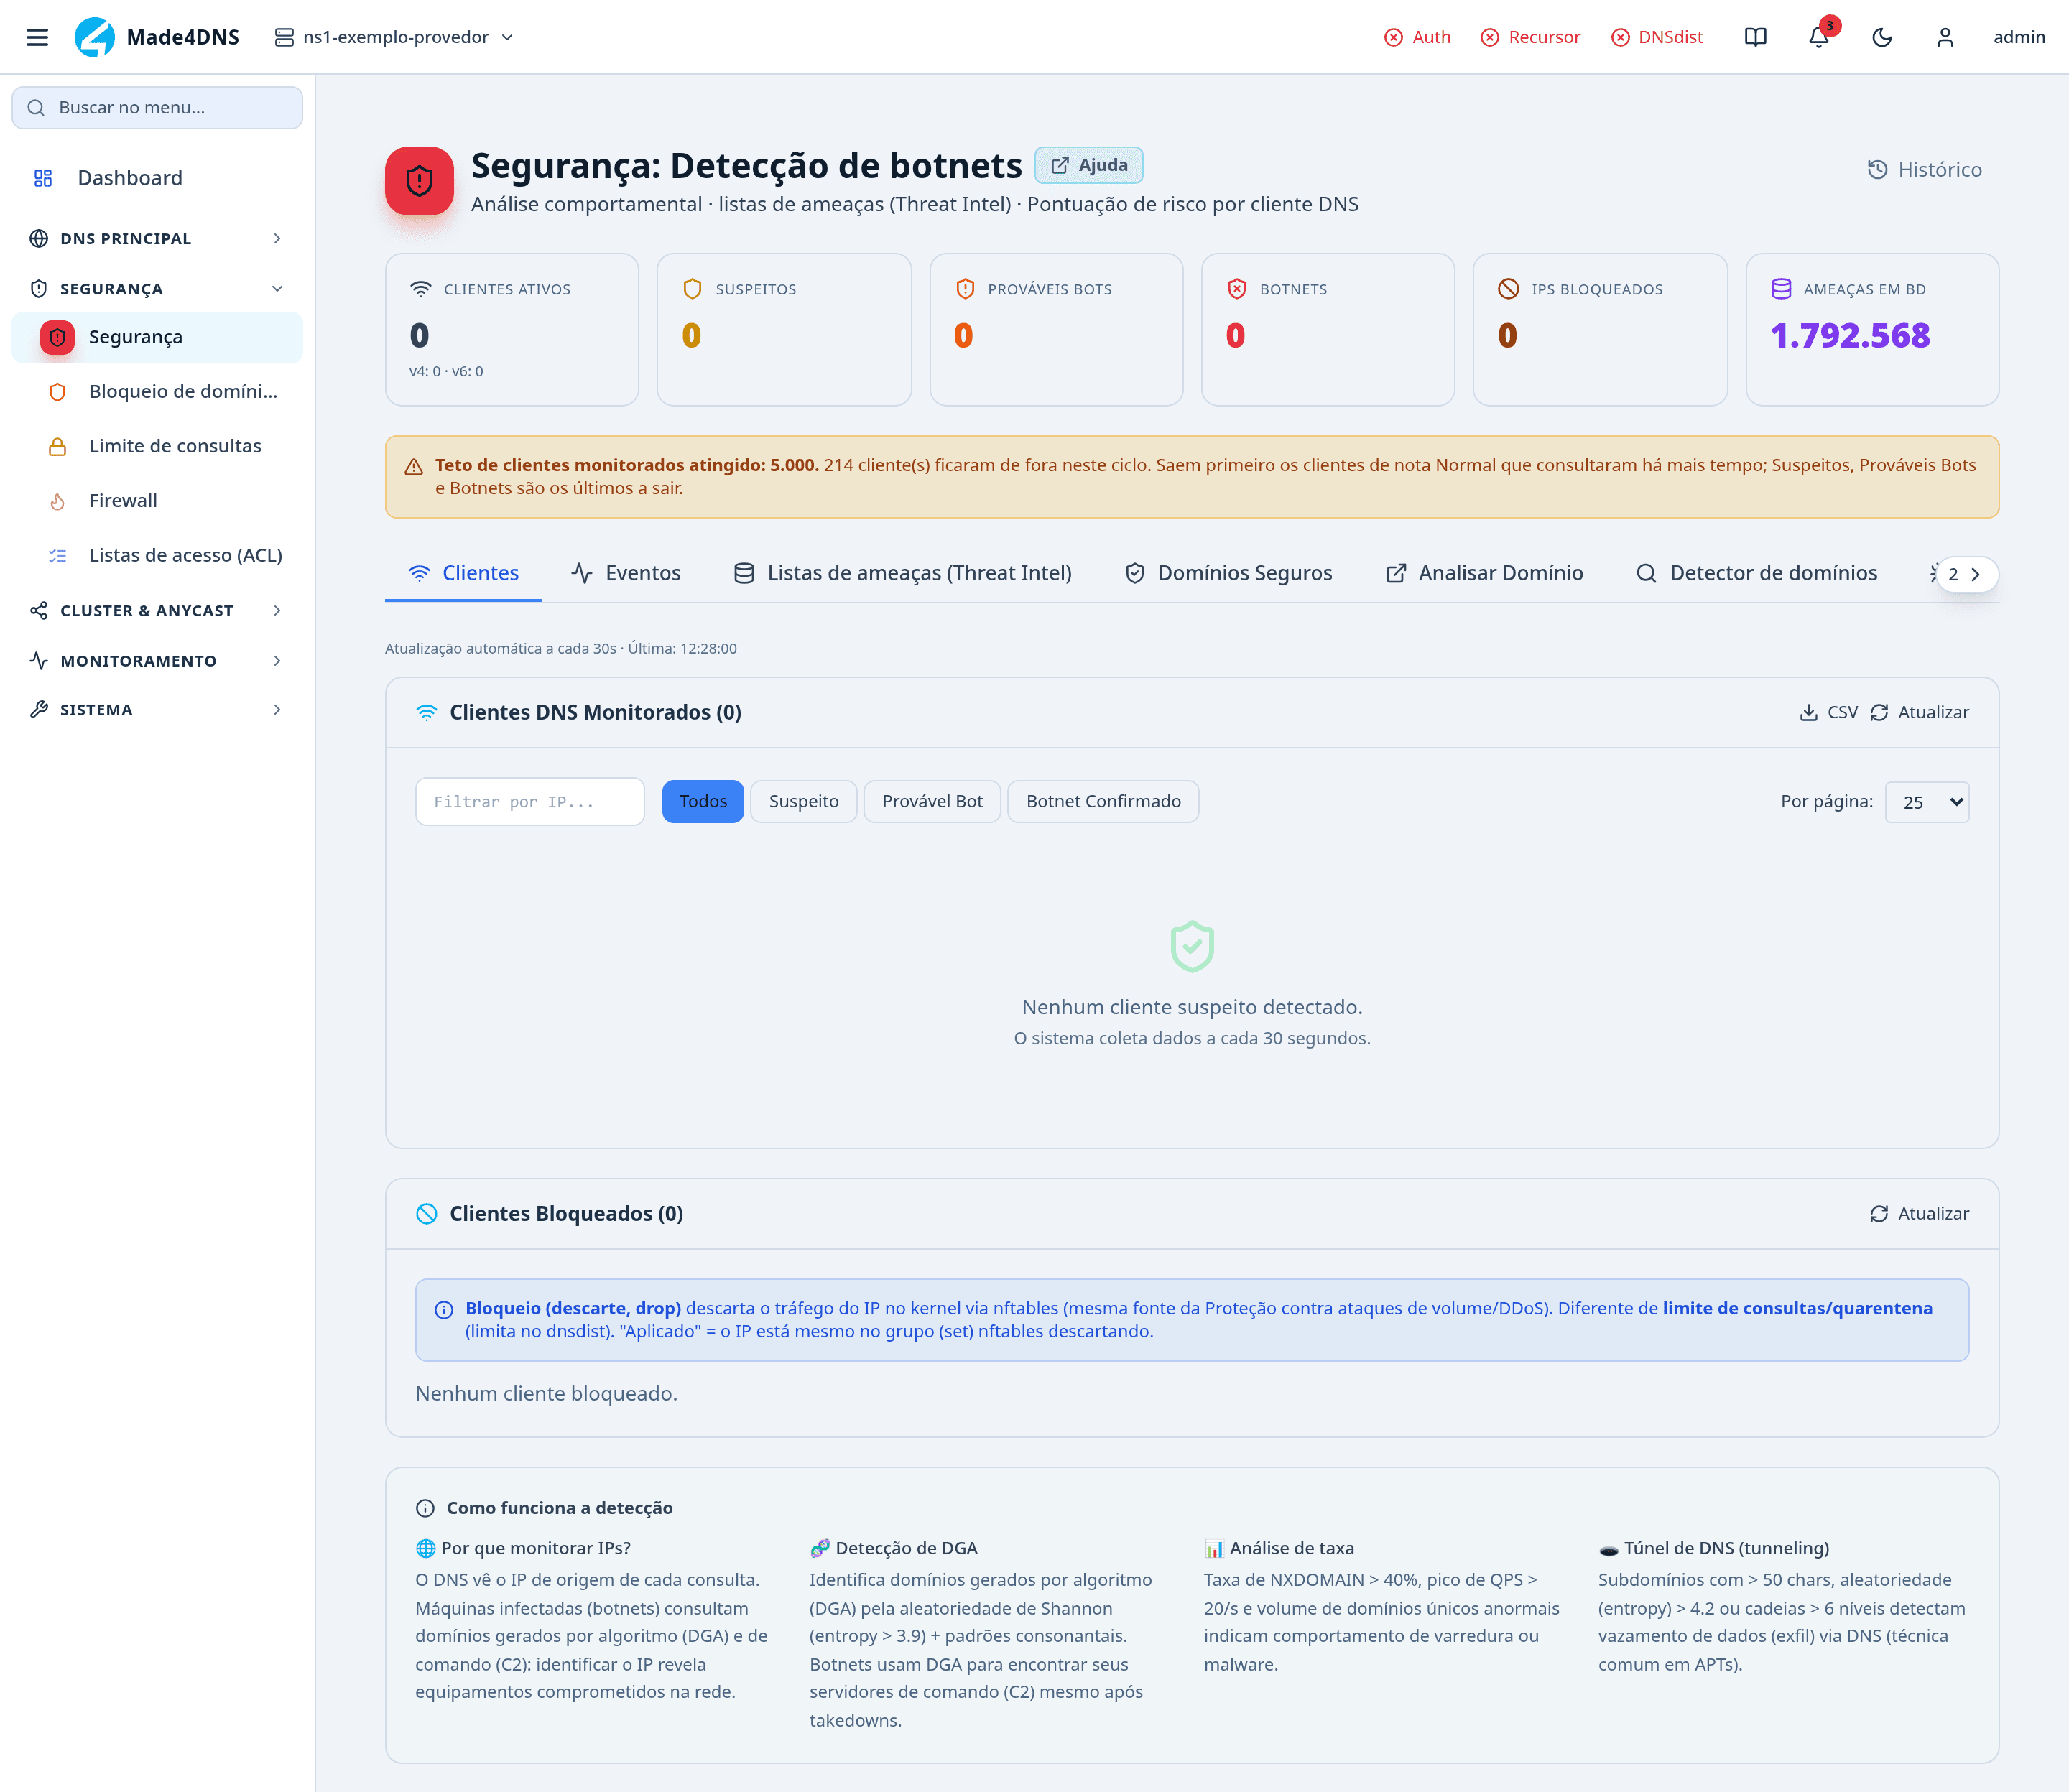
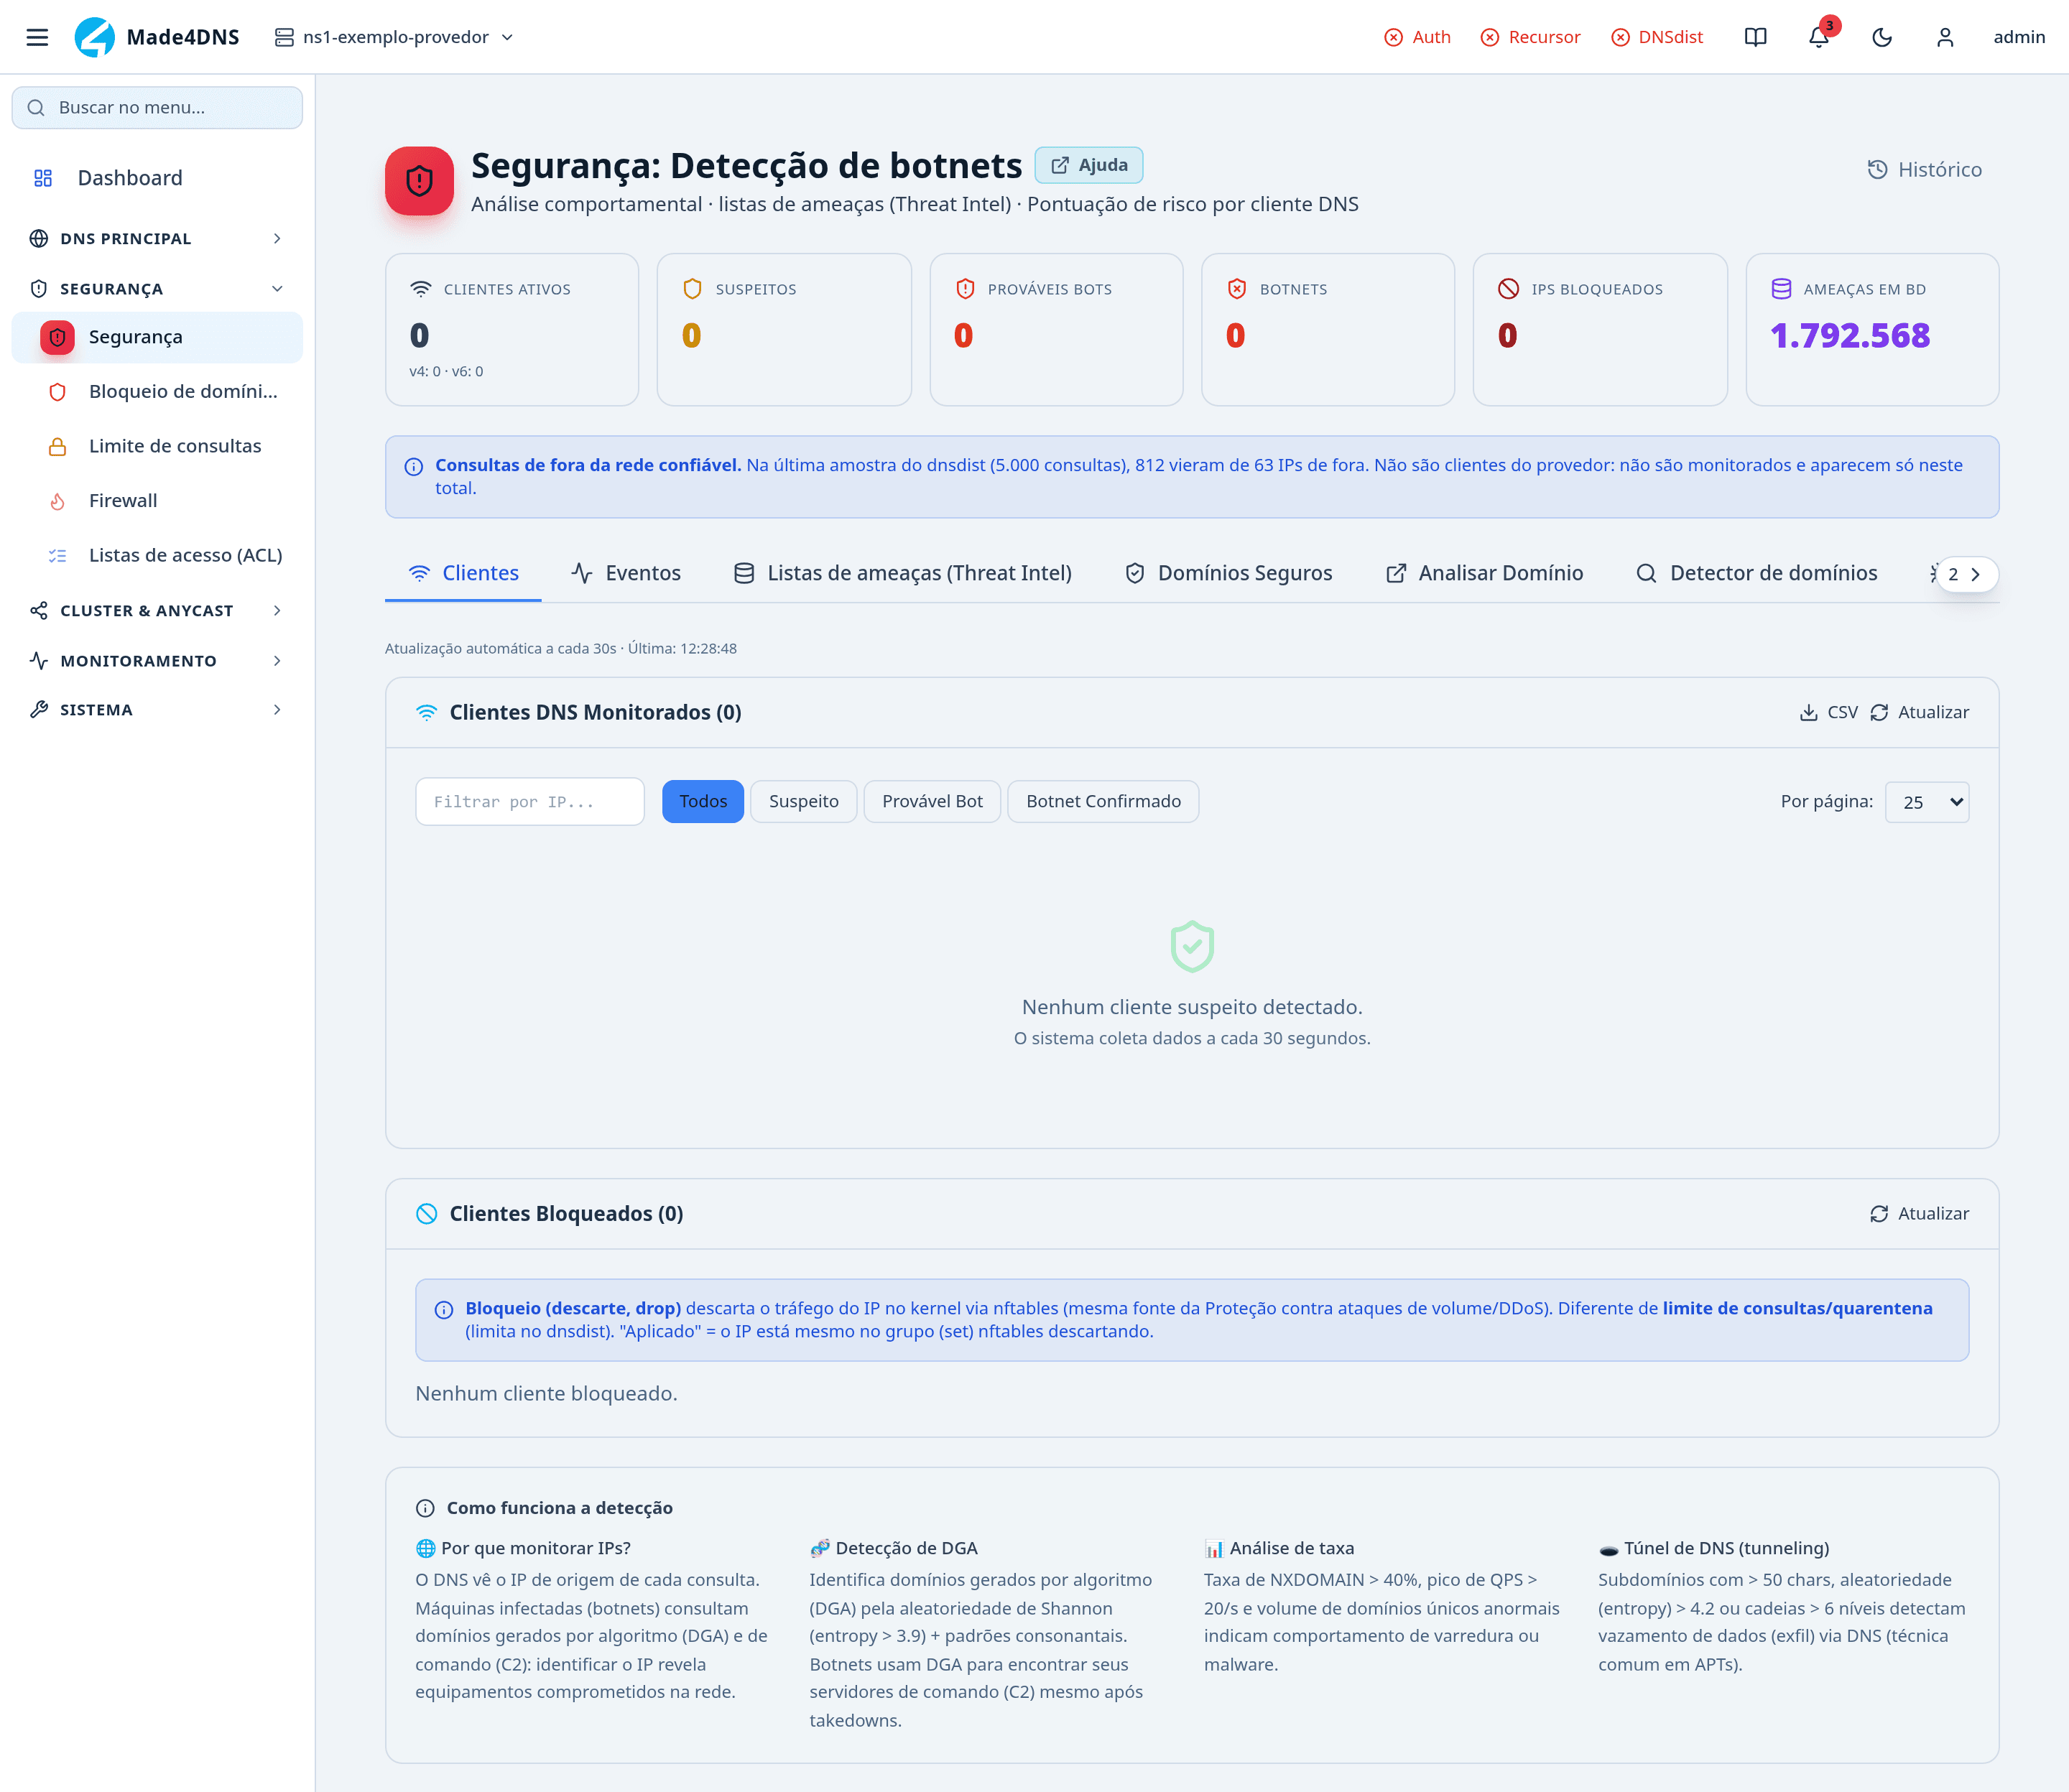
Corrigido o Motor de Segurança, que parou de tentar perfilar e pontuar endereços de fora da sua rede confiável. Uma varredura de internet contra um DNS exposto disparava a análise de comportamento para cada endereço de origem, o que podia travar o painel por dezenas de segundos. Agora esse tráfego é ignorado pela análise, e as respostas do painel continuam rápidas mesmo sob esse tipo de ruído.
-
Corrigido o inspetor de certificado SSL, que parou de mostrar "confiável" para certificados que qualquer cliente real recusaria. O mesmo problema existia nas ferramentas de teste de carga (Stress, Capacidade, Benchmark), que agora avisam quando o certificado usado na medição não é confiável, já que essas ferramentas medem desempenho sem validar certificado, por natureza.
-
Corrigido o instalador, que parou de colocar o próprio certificado no cofre de confiança do sistema operacional. Isso fazia ferramentas de monitoramento de terceiros confiarem indevidamente nele, como se fosse um certificado de autoridade pública.
-
Corrigida a leitura da configuração do O componente de borda do Made4DNS: atende as consultas e aplica as regras de entrada., que deixou de entregar as chaves de acesso em texto claro. Um ponto de leitura, usado inclusive no reparo e na restauração de configuração, devolvia as chaves em aberto para quem tivesse a permissão de leitura da tela. Agora elas chegam mascaradas para todo mundo.
🐛 Correções
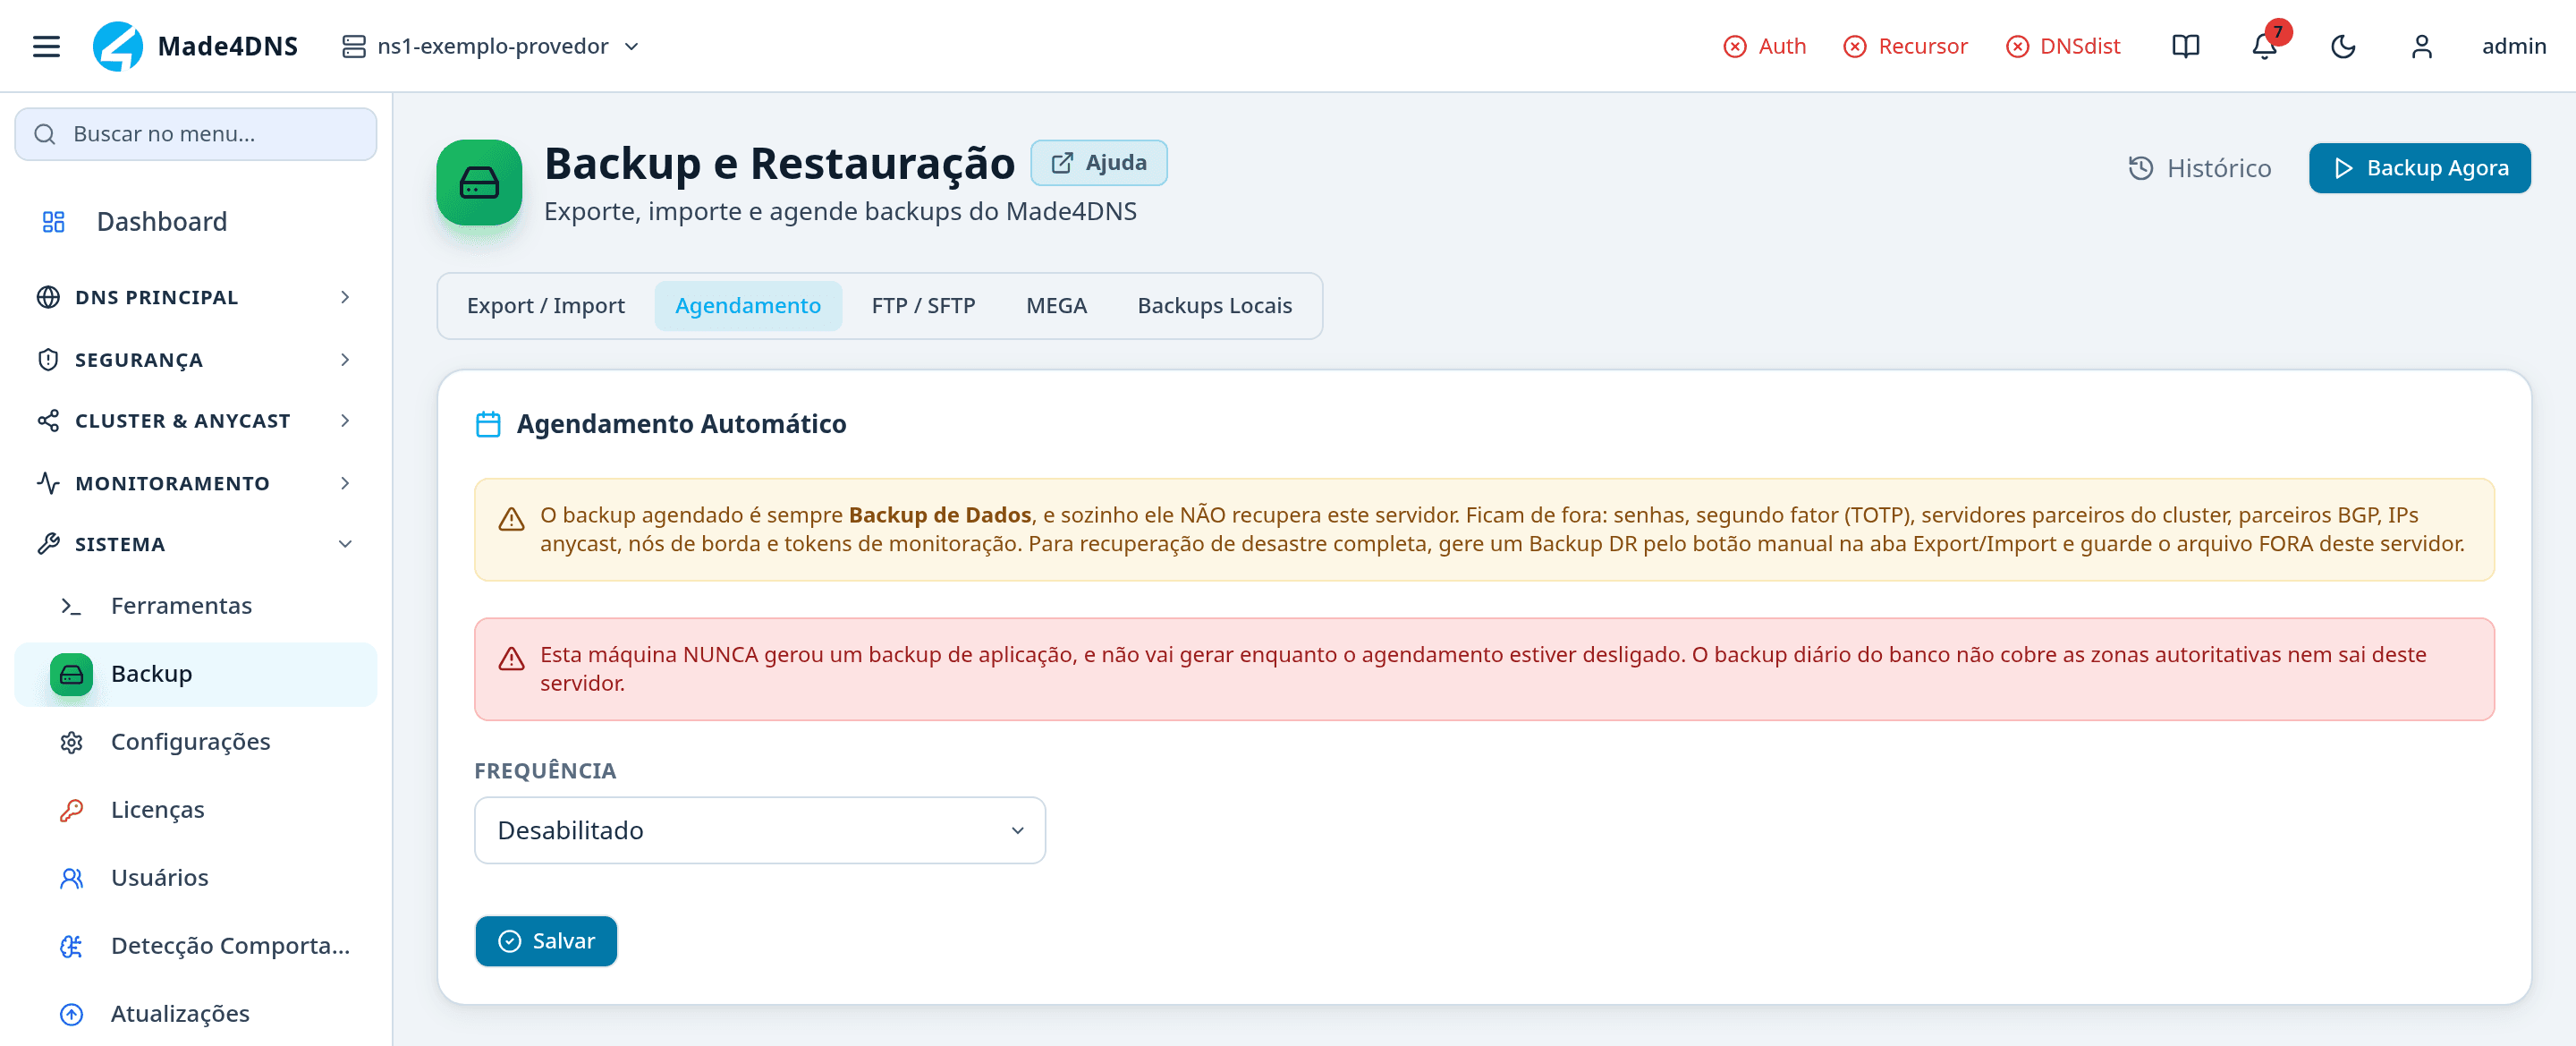
- Corrigido o backup de aplicação, que deixou de falhar em silêncio. Ele nasce desligado, e um servidor em que ninguém nunca abriu a tela de Backup para ligar o agendamento não gerava backup nenhum, sem nenhum aviso disso. Agora o produto avisa pelo sino quando o backup de aplicação nunca foi configurado ou está atrasado, e a aba de Agendamento sempre mostra o estado real, em vez de ficar em branco quando nunca houve um backup. O que era medido como "backup em dia" também passou a olhar a última vez que o backup teve sucesso, não a última vez que ele foi apenas tentado. Veja Backup.
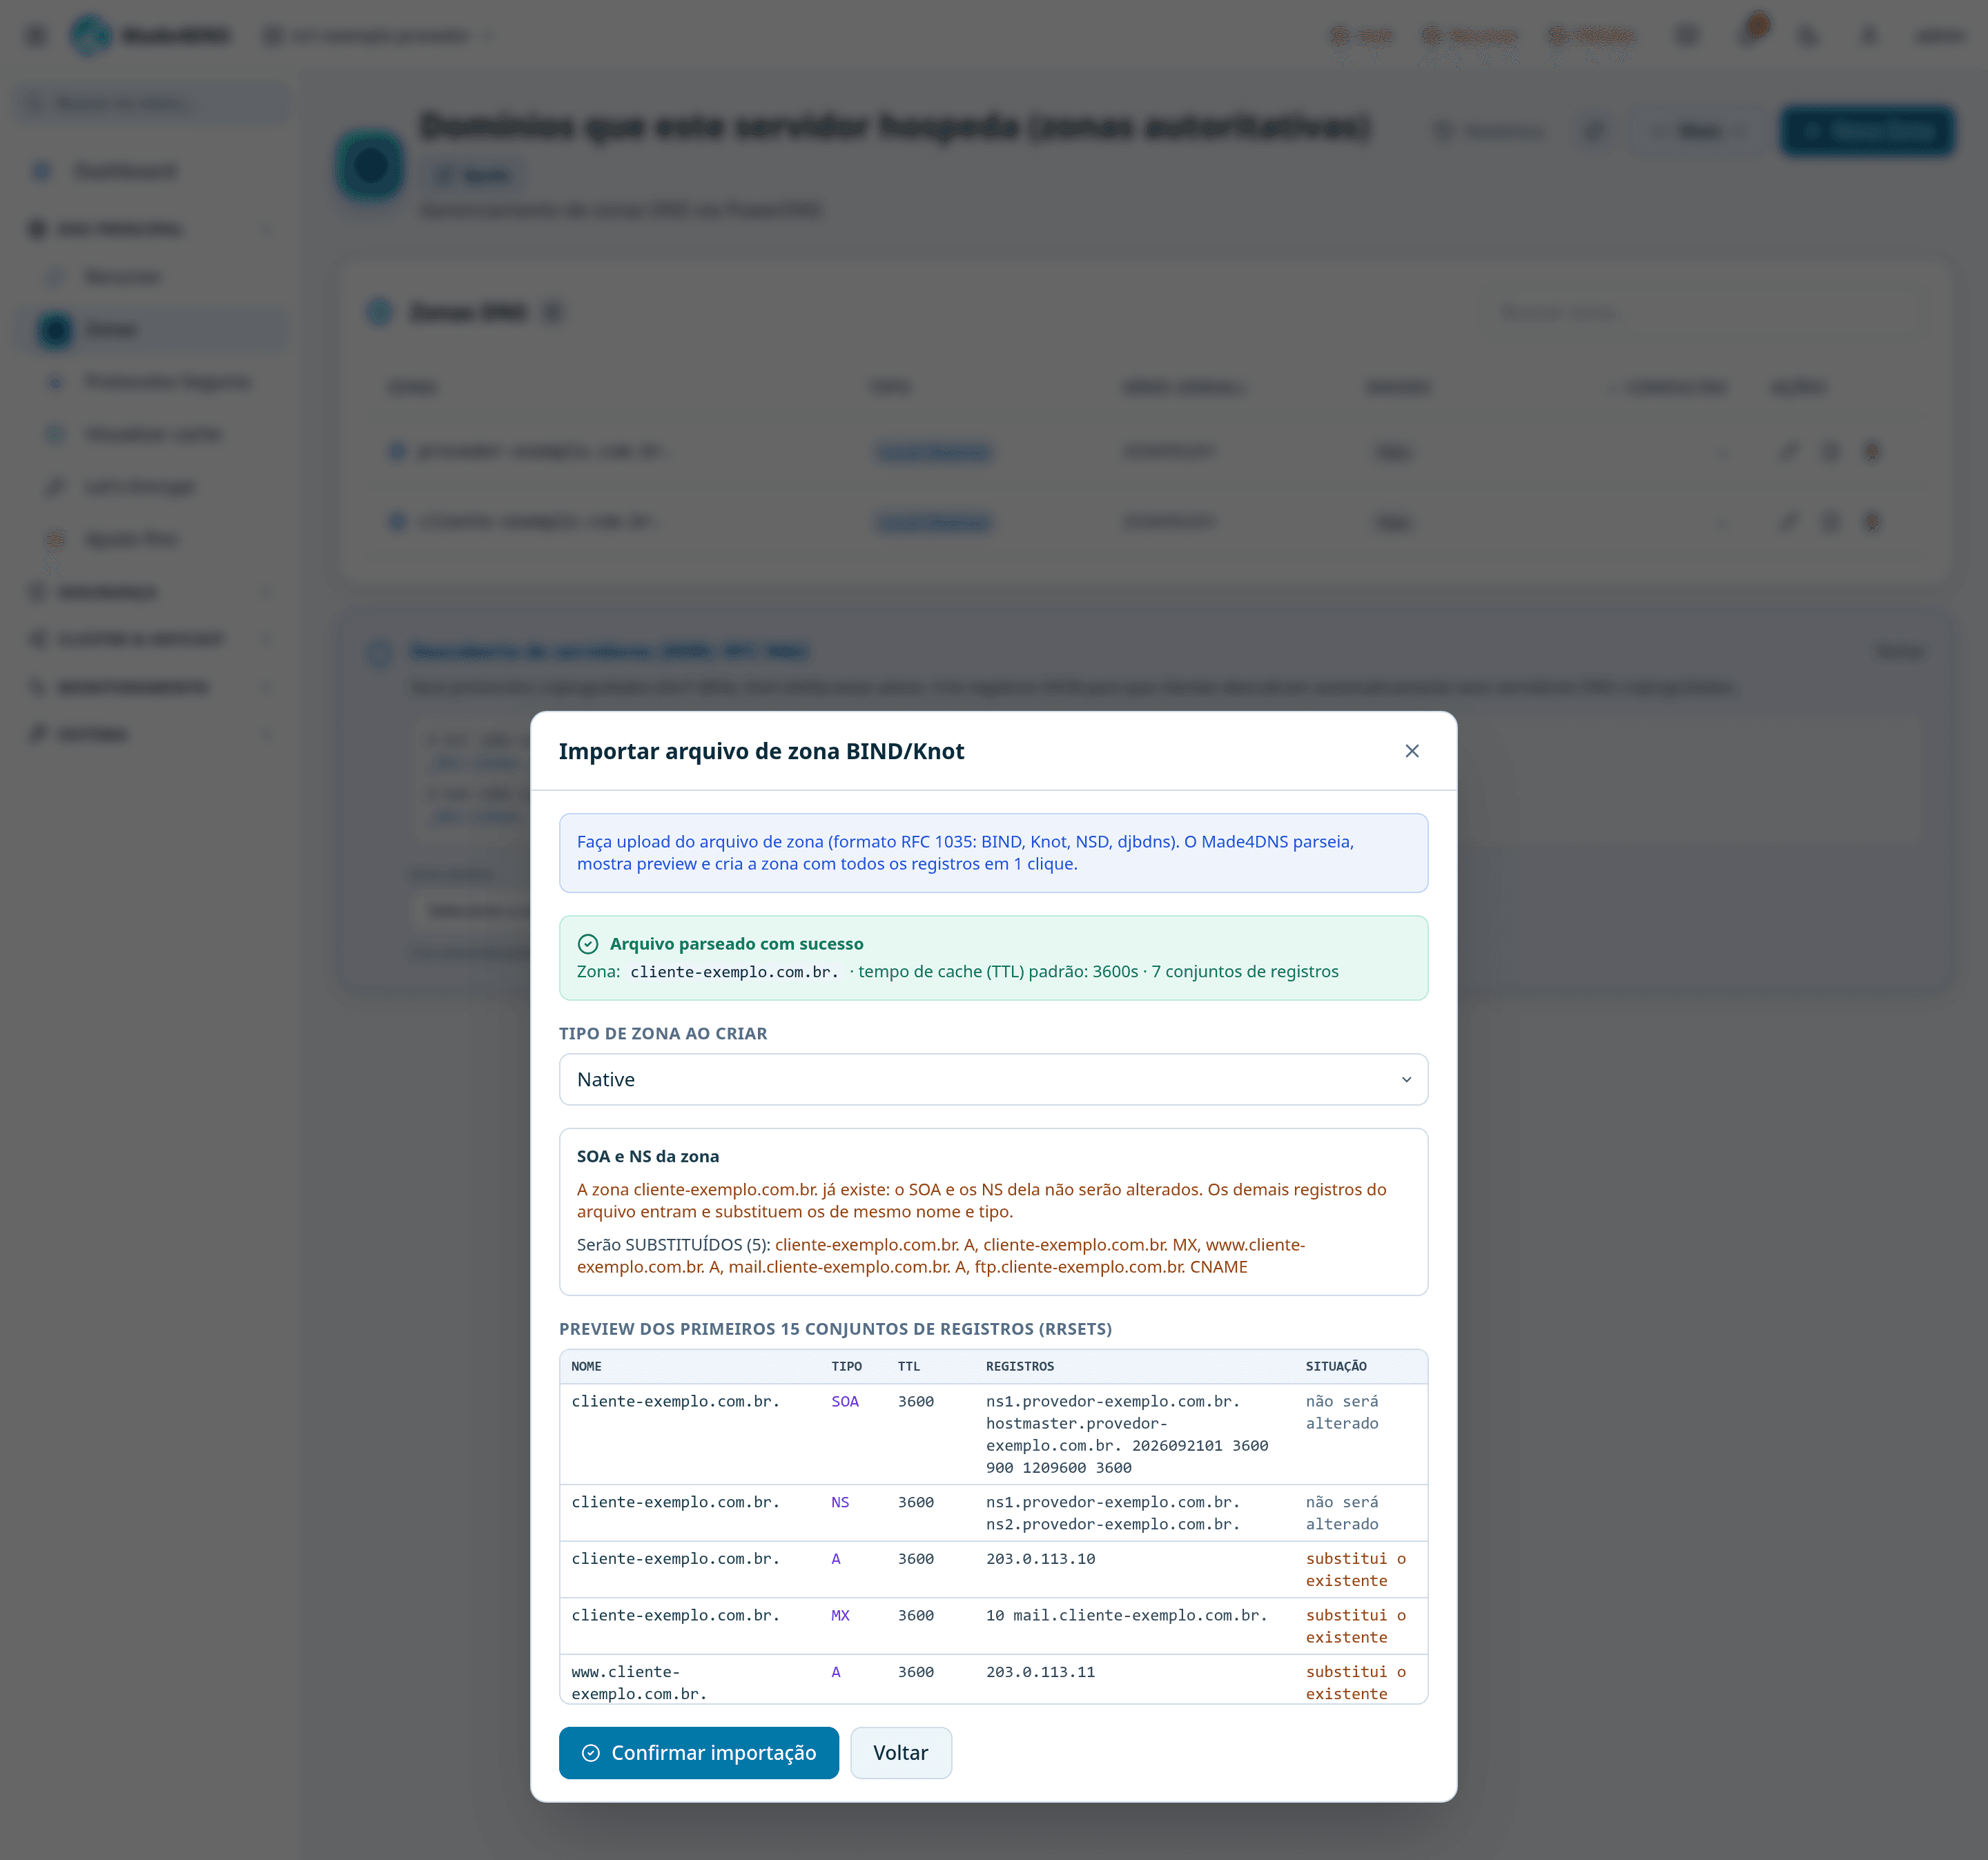
- Corrigida a importação de arquivo de zona no formato BIND, que deixou de descartar os servidores de nomes (NS) e o registro O registro de início de autoridade da zona: serial, tempos de transferência e contato do responsável. da zona importada. E adicionar um novo registro pela tela deixou de apagar os outros registros já existentes do mesmo nome e tipo: agora ele acrescenta ao conjunto, em vez de substituí-lo por inteiro. A prévia da importação passou a mostrar, para cada registro, se ele é novo, se substitui um que já existia, ou se não muda nada (coluna Situação). Veja Zonas.
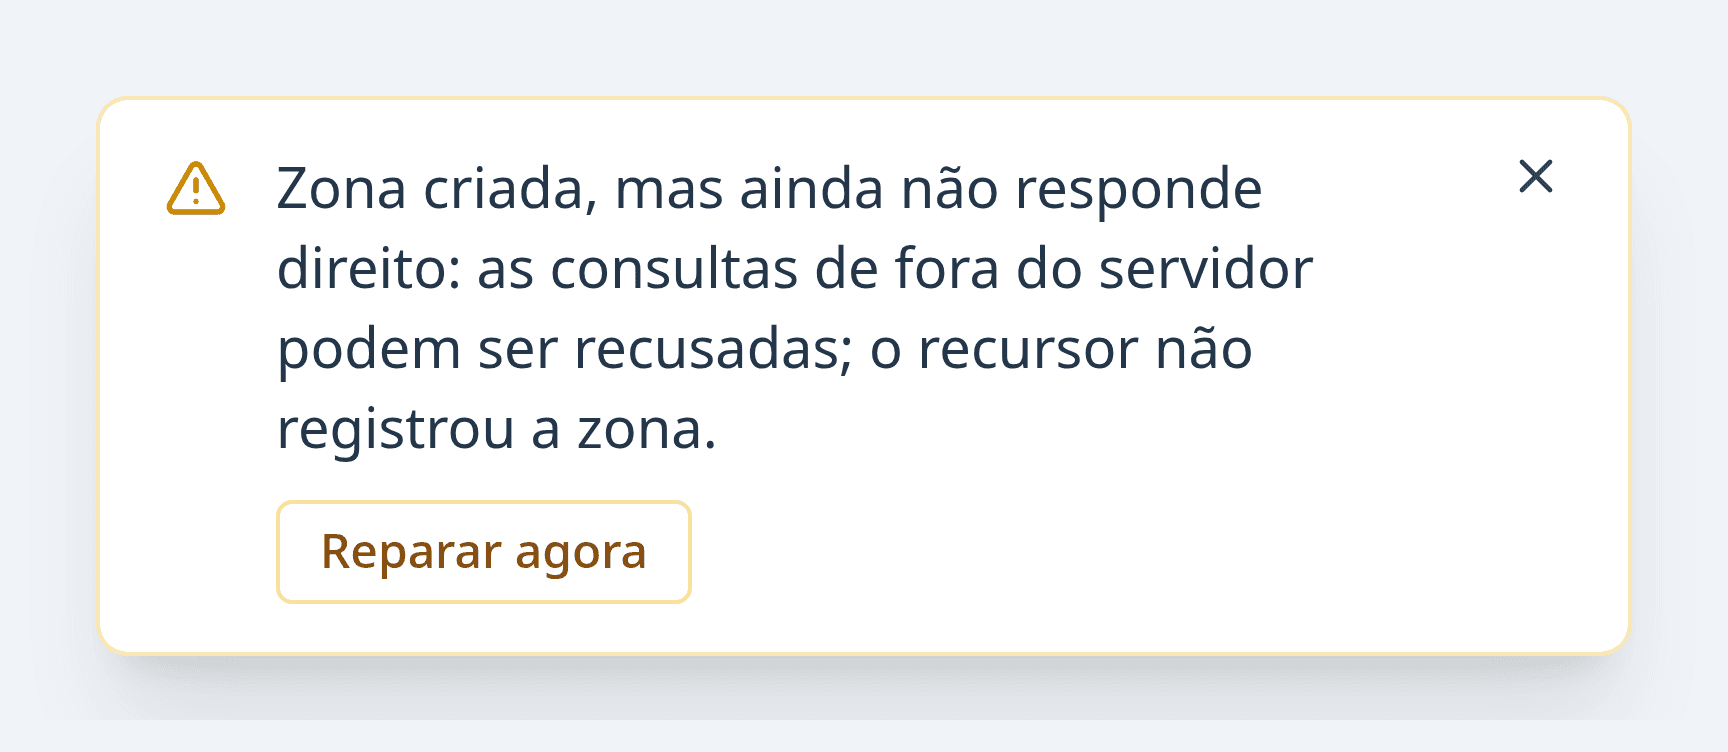
- Corrigidas as zonas criadas por importação de arquivo, por A transferência de uma zona inteira do servidor primário para o secundário, protegida por TSIG e por lista de IPs. ou como zona reversa, que passam a responder de verdade. Existia um passo silencioso: a zona ficava cadastrada, mas o recursor podia não registrá-la e o dnsdist podia não saber da mudança, e a zona simplesmente não respondia a quem consultasse de fora, sem nenhum aviso. Agora, quando isso acontece, o painel mostra um aviso único, com o botão Reparar agora, que corrige o roteamento sem precisar recriar a zona. De quebra, uma transferência por AXFR passou a publicar o SOA de origem corretamente, em vez de um valor que a própria transferência corrompia.
-
Corrigido o botão de exportar zona em formato BIND, inacessível desde uma versão antiga do produto, que voltou a funcionar.
-
Corrigida a lista de pontos de restauração do Firewall, que passou a avisar quando não consegue ler a pasta de backups, em vez de mostrar "nenhum ponto encontrado" como se não houvesse nenhum.
-
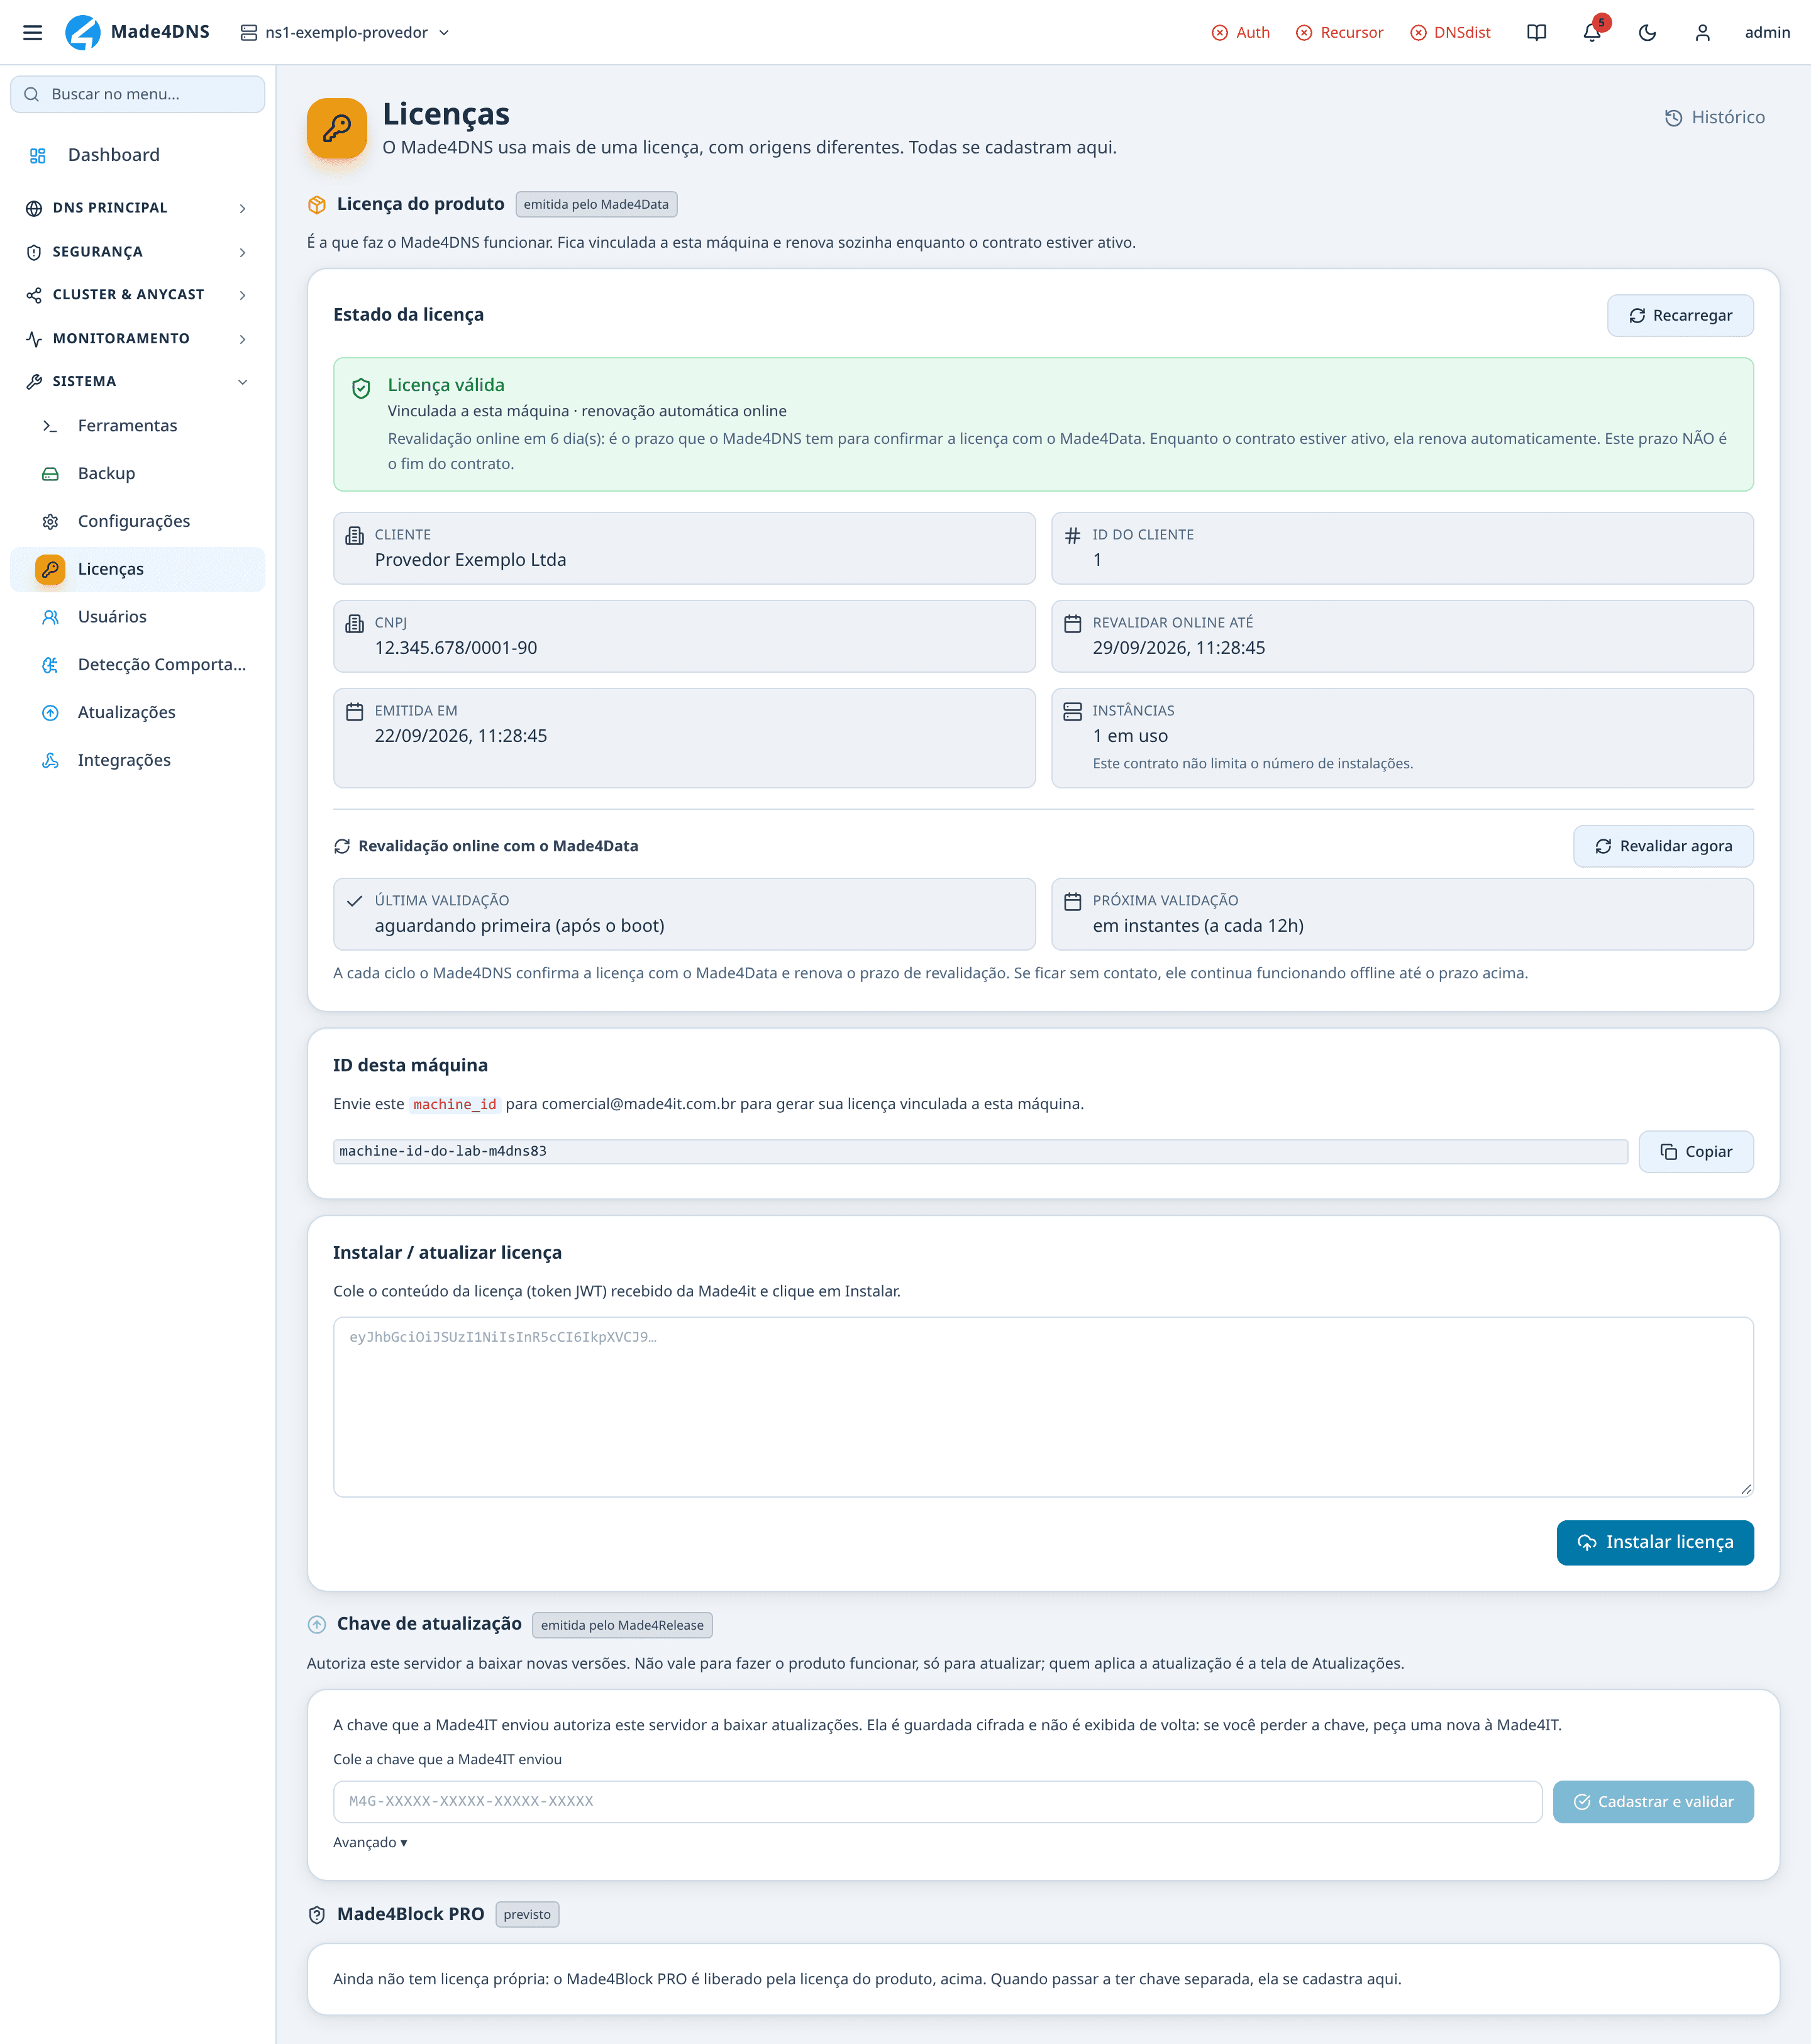
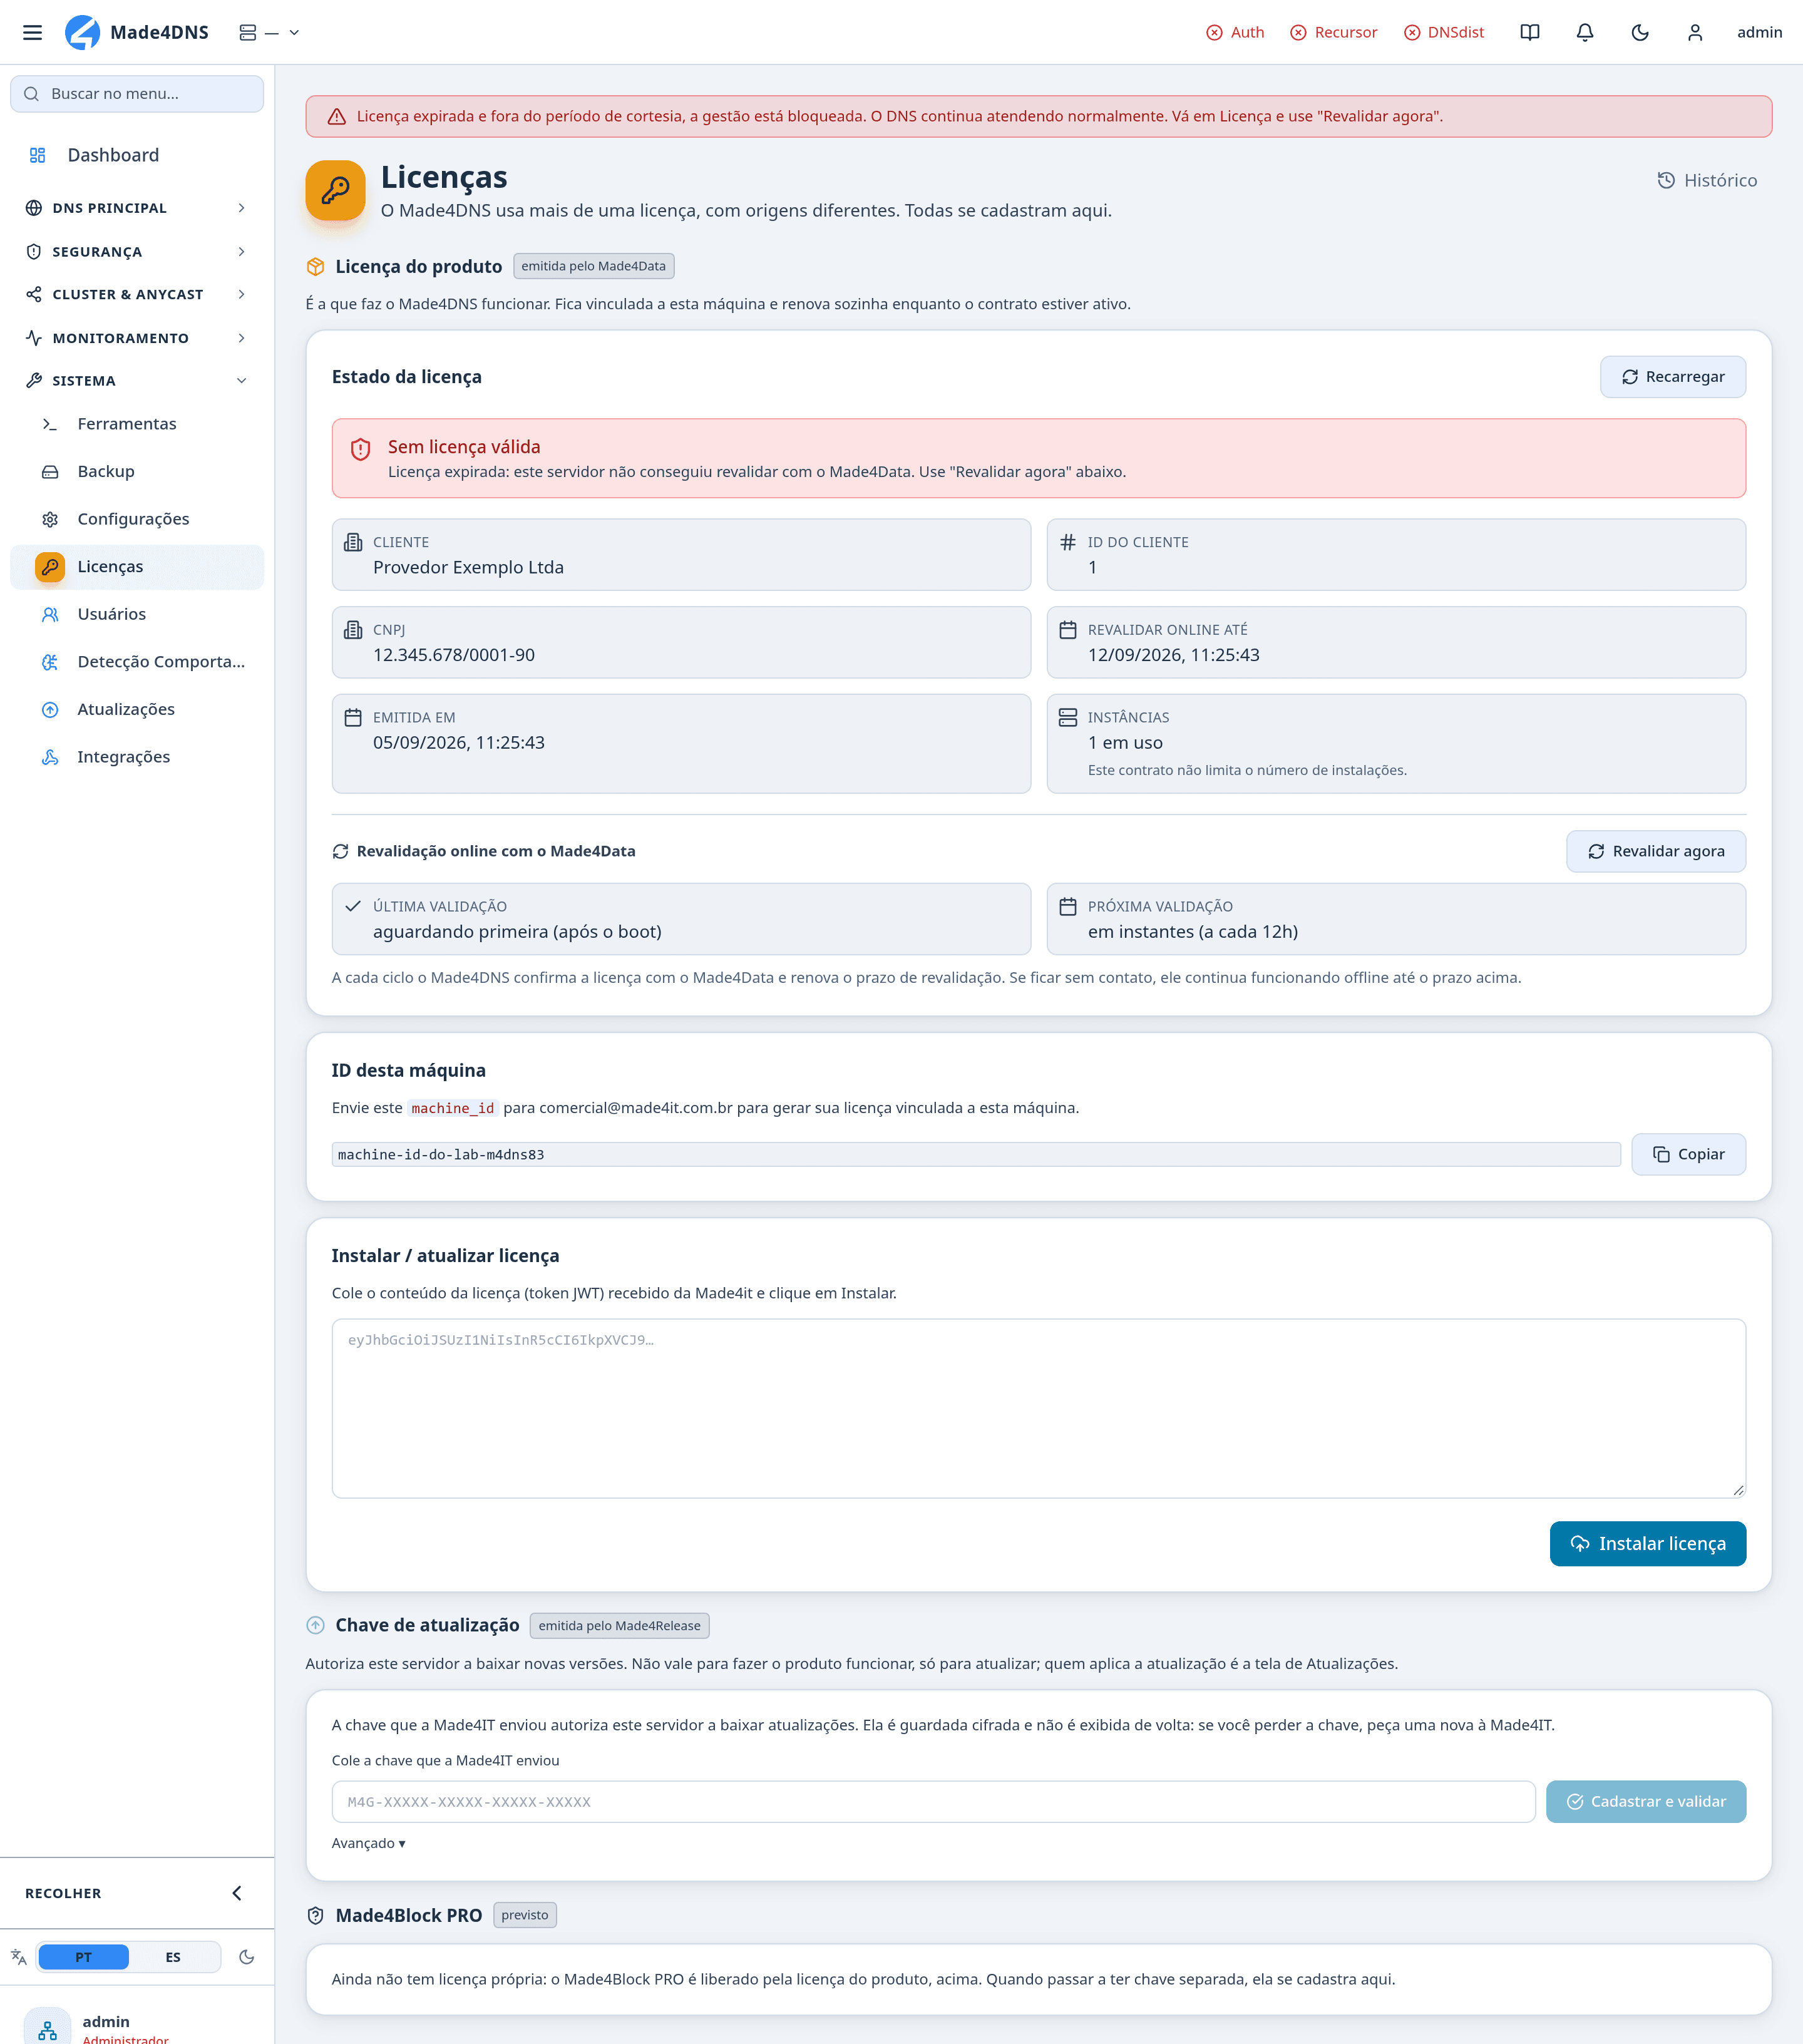
Corrigida a licença que expirava, que podia deixar de se renovar sozinha mesmo depois de renovada. O servidor simplesmente parava de tentar. Corrigido: a renovação online, o aviso de licença vencida no sino e os três dias de período de cortesia (somente leitura) voltaram a funcionar como projetado. A tela de Licença ganhou um botão Revalidar agora, para forçar a checagem sem esperar o ciclo automático.
-
Corrigida a tela de listas de acesso (ACL) do DNS, que podia parecer ter apagado redes que você tinha configurado. Depois de salvar, ela deixava de mostrar os endereços locais (loopback) que sempre estiveram presentes, dando a impressão de perda de configuração. A tela agora sempre mostra a lista real e completa depois de salvar.
-
Reduzido de forma significativa o crescimento anormal de uso de memória do backend ao longo do tempo, ligado ao histórico de ameaças e clientes monitorados, diminuindo o risco de degradação do servidor em instalações que ficam muito tempo no ar sem reiniciar.
-
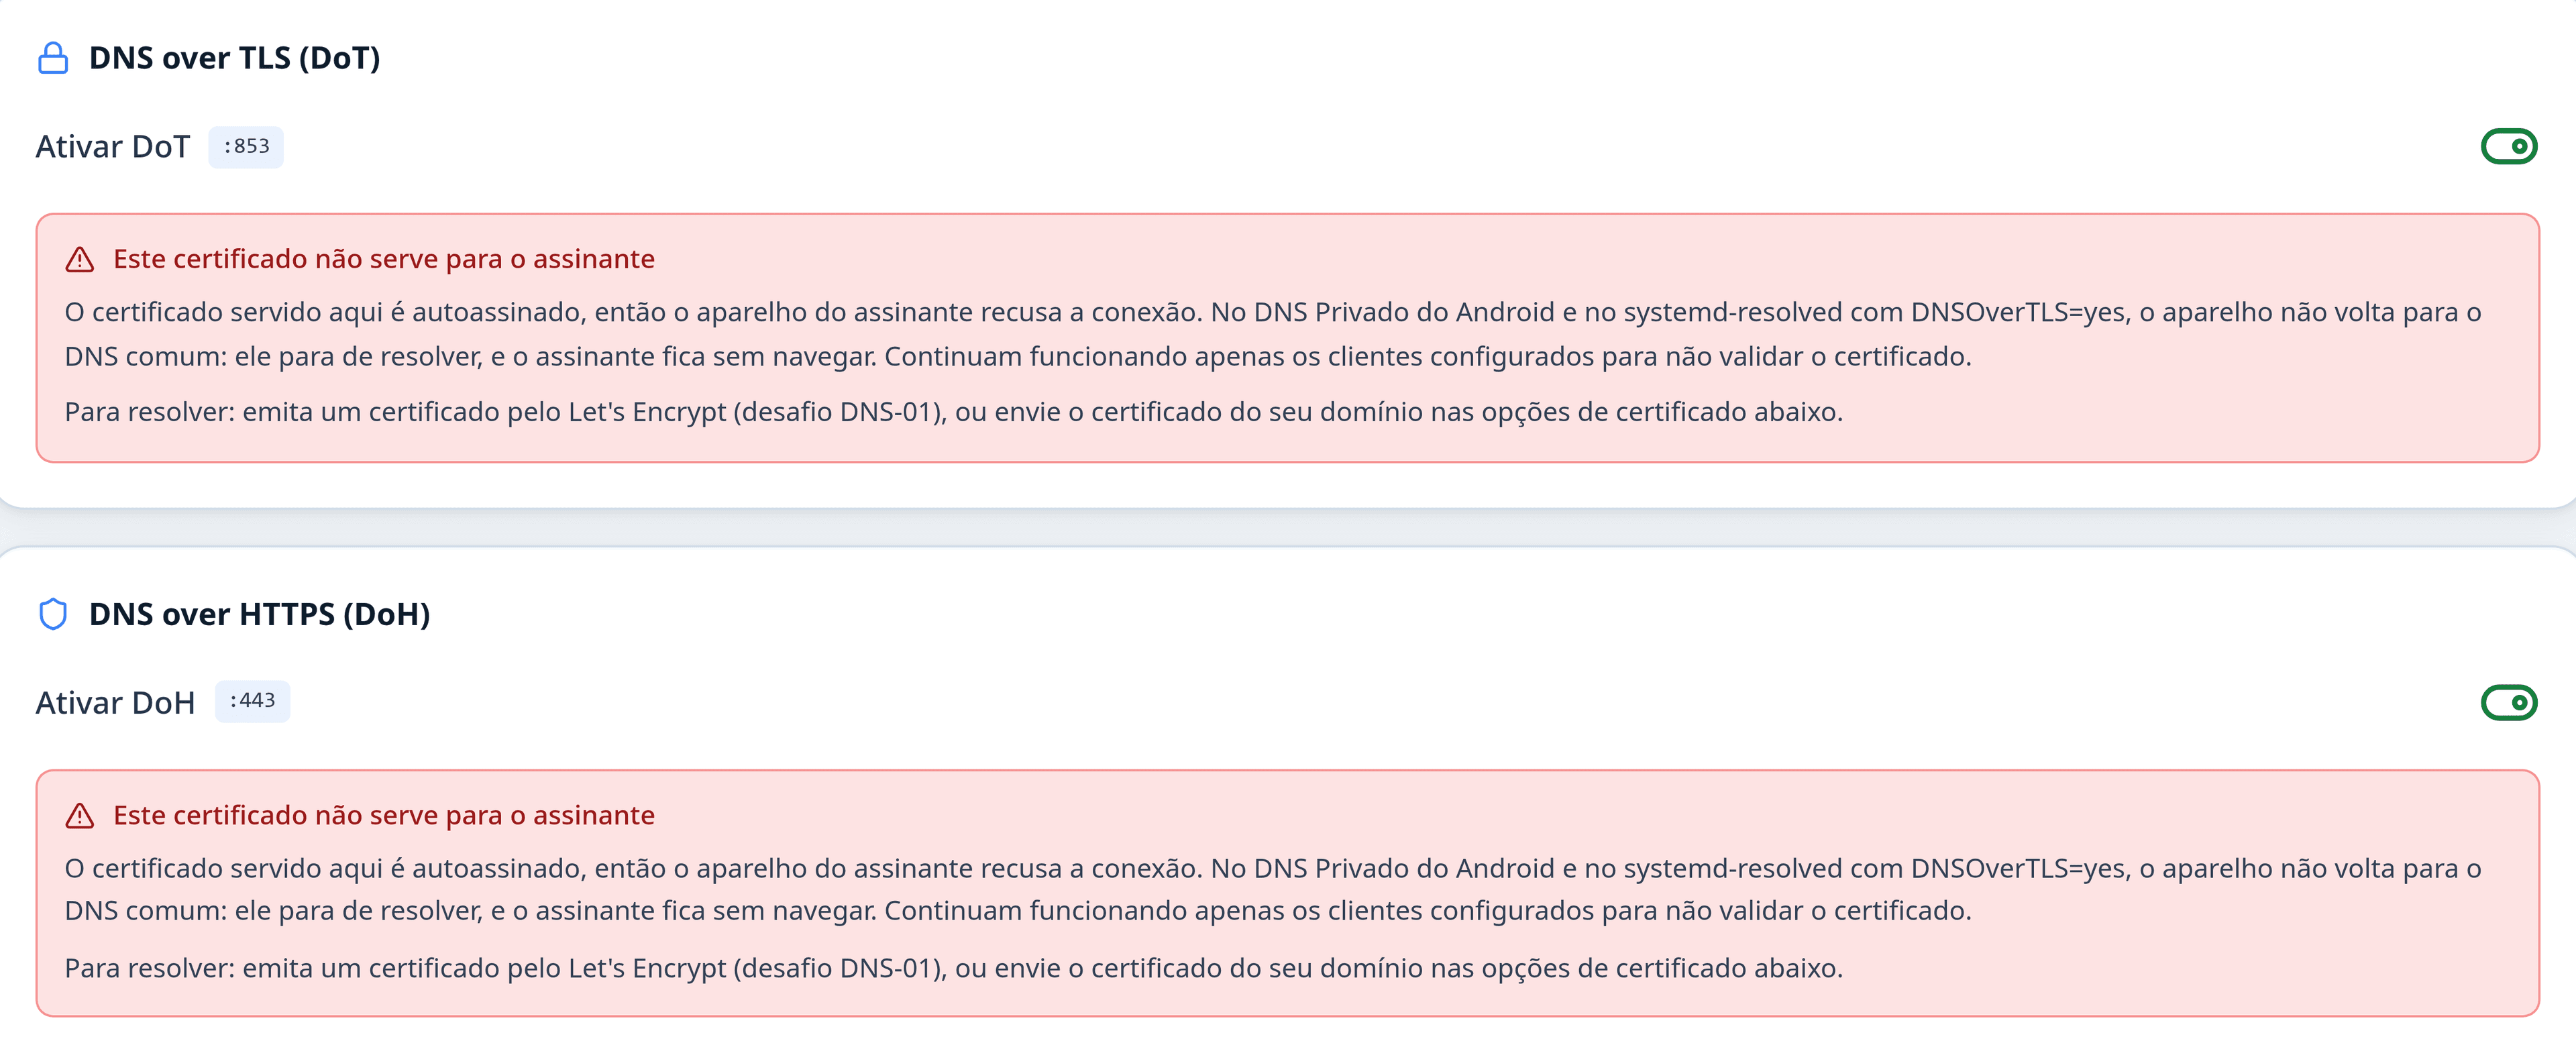
Corrigida a mensagem da tela de DoT/DoH que dizia "certificado auto-assinado" em casos que eram outra coisa (certificado de autoridade própria do cliente, ou certificado público sem o intermediário) foi corrigida, deixando o diagnóstico mais confiável.
-
Corrigido o processo de atualização, em que uma correção só passava a valer na atualização seguinte, quando feita pelo painel. Agora ela já entra em vigor na própria atualização em que foi baixada.
-
Corrigida uma corrida entre dois processos internos que podiam regravar e reiniciar o serviço de DNS ao mesmo tempo durante uma atualização, o que arriscava deixar o arquivo de configuração corrompido no meio do caminho.
-
Corrigida a troca incorreta do dono dos arquivos do sistema para toda a árvore de instalação durante uma atualização ou recuperação. A propriedade original de cada arquivo agora é preservada.
-
Corrigida a permissão dos arquivos gravados em
/etcdurante a instalação, que podiam ficar com permissão errada, impedindo a rotação automática dos logs do PowerDNS. -
Corrigido o reinício ou a atualização do servidor, que não trava mais por até 90 segundos quando há um navegador com o painel aberto. O sino de notificações mantém uma conexão longa aberta com o servidor, e essa conexão passou a ser encerrada rapidamente no desligamento, em vez de segurar o processo até o sistema forçar o fim. Veja a ressalva no início desta página: a primeira atualização vinda de uma versão anterior ainda leva até 90 segundos, porque quem conduz o desligamento daquela vez é o binário antigo.
Roteiro de conferência
Antes de atualizar: confira a versão do Debian do servidor (a 0.37.0 exige Debian 13); faça o backup completo e escolha uma janela de baixo movimento, como em qualquer atualização. Nesta atualização o serviço de DNS (dnsdist) reinicia duas vezes, cerca de 1 segundo cada; algumas poucas consultas podem precisar ser repetidas pelo cliente nesses instantes. Faça a atualização em horário de menor tráfego.
Durante a atualização, se você vem da 0.36.1: acompanhe a tela de Atualizações até o fim das duas etapas. O processo é automático, só leva cerca de um minuto a mais.
Depois de atualizar: se o servidor tem usuários locais em quem você não confia plenamente, troque a chave de atualização em Licenças. Se você conferir a versão do PowerDNS/dnsdist e ela estiver menor do que antes da atualização, está certo: a 0.37.0 passa a levar os pacotes do PowerDNS dentro do próprio pacote, com versão travada, em vez de pegar o que o repositório público estiver servindo no dia. Isso evita que duas máquinas do mesmo provedor fiquem com versões diferentes do PowerDNS por terem sido instaladas em dias diferentes.
Confira a tela de Cluster para dar um nome de exibição a cada servidor, se ainda não tiver um.