
Protocolos Seguros
Ativar DNS criptografado para os assinantes, DoT, DoH e DoQ, e o certificado TLS que os três exigem.
Onde fica: DNS principal → Protocolos Seguros · rota /dnsdist
Permissão: ler exige apenas login; alterar exige dnsdist
Configura o componente de borda, que é quem atende as consultas antes de repassá-las ao Outro nome para o servidor recursivo: o endereço de DNS que o assinante configura..

Não tem abas: são seções empilhadas.
Passo a passo em imagens
Esta página é a referência da tela. Para ligar o DNS criptografado do início ao fim, com um print por etapa, siga Oferecer DNS criptografado.
Os três protocolos
| Protocolo | O que é | Porta |
|---|---|---|
| DoT | DNS over TLS | 853 |
| DoH | DNS over HTTPS, caminho /dns-query | 443 |
| DoQ | DNS over QUIC, suporte experimental | 853/UDP |
O DNS padrão na porta 53 aparece como seção própria, sem interruptor: ele não pode ser desligado por esta tela.
Ordem obrigatória: certificado primeiro, protocolo depois
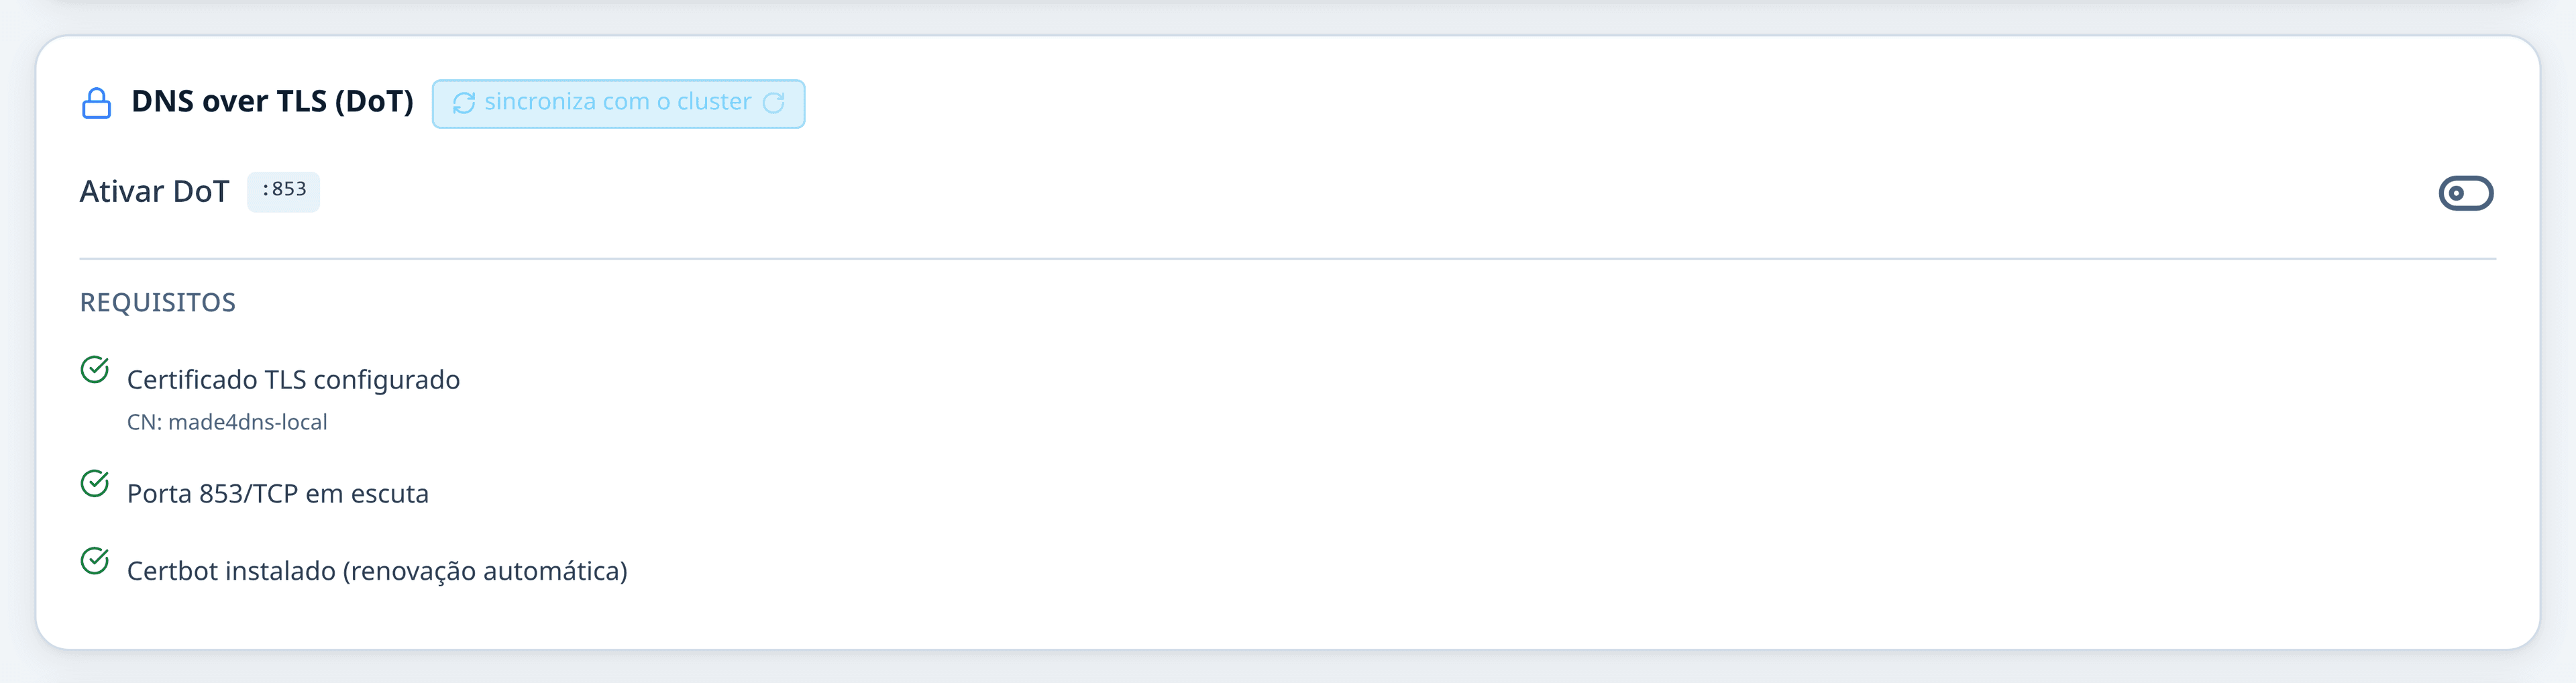
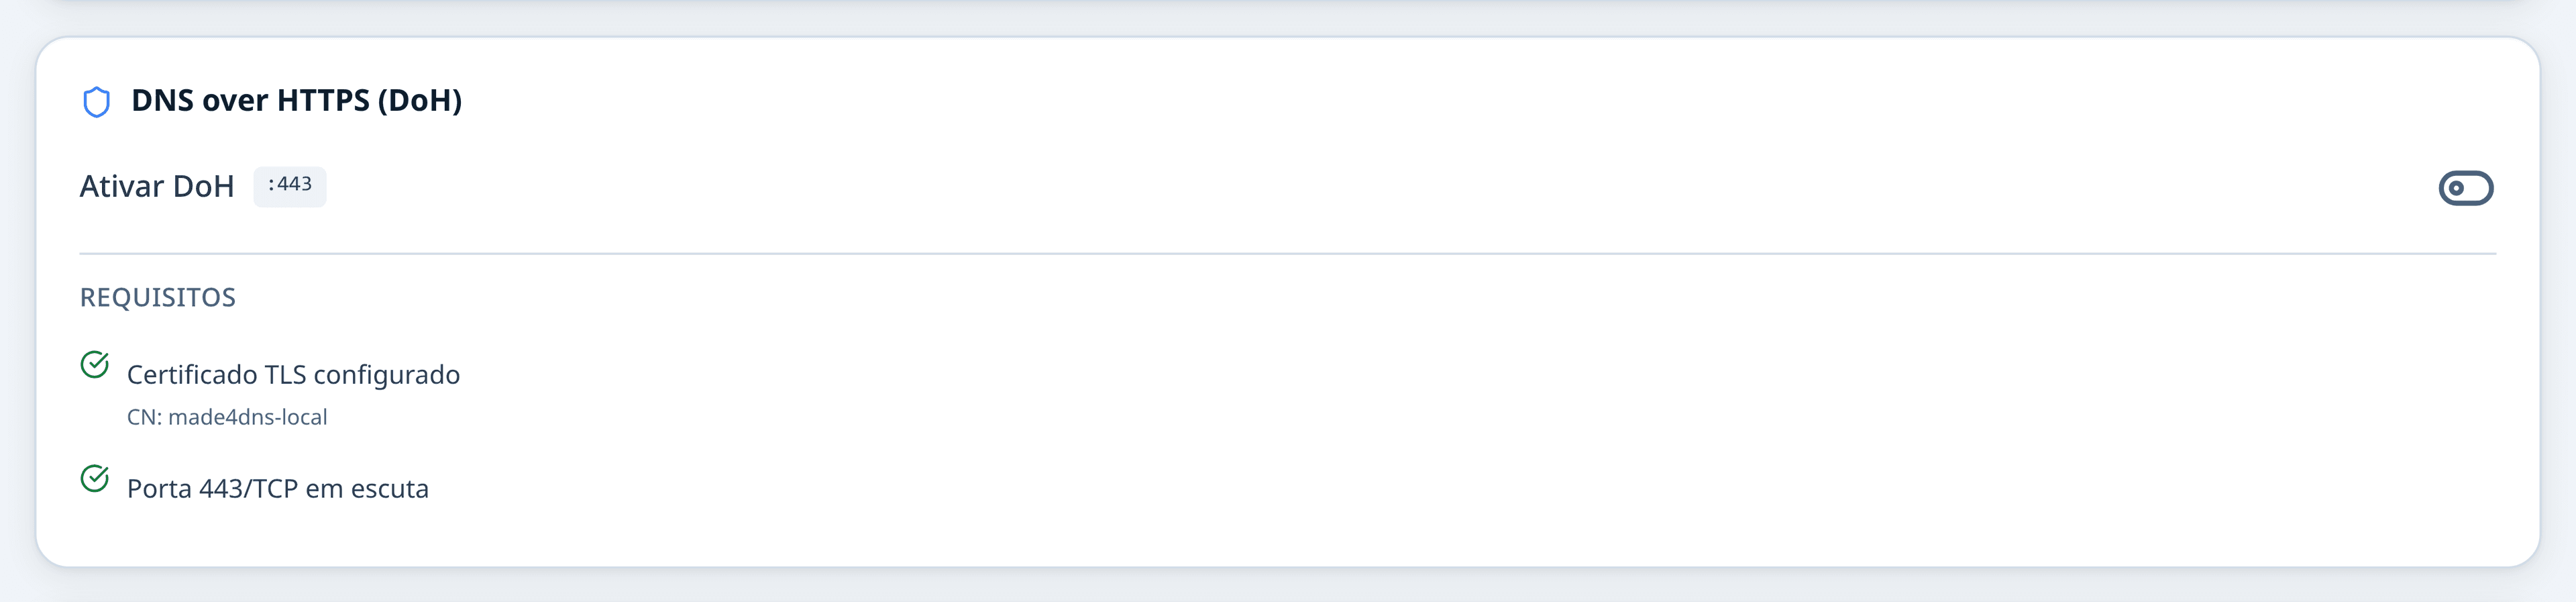
Ativar qualquer um dos três sem certificado TLS é recusado. Cada protocolo mostra seus requisitos como uma lista de verificação: certificado configurado, porta em escuta, e o utilitário de certificados instalado.
Depois de ligar, a porta só passa a escutar após reiniciar o serviço. Nesse intervalo, a verificação de porta mostra "Reinicie o DNSdist para aplicar": é esperado, não é falha.
Com o protocolo ativo, a própria tela mostra como o assinante configura o cliente: o campo de DNS privado no Android, o perfil de configuração no iOS, e o ajuste equivalente no Linux. Para DoH, exibe a URL pronta do resolvedor.
Certificado TLS
Duas formas de obter:
| Botão | Quando usar |
|---|---|
| Upload Cert + Key | Você já tem um certificado emitido por uma autoridade confiável |
| Gerar Auto-assinado | Laboratório e testes |
Certificado autoassinado inviabiliza o DoH na prática. O navegador recusa e não há como "aceitar mesmo assim", como acontece ao abrir um site. Para produção, emita em Let's Encrypt e volte aqui.
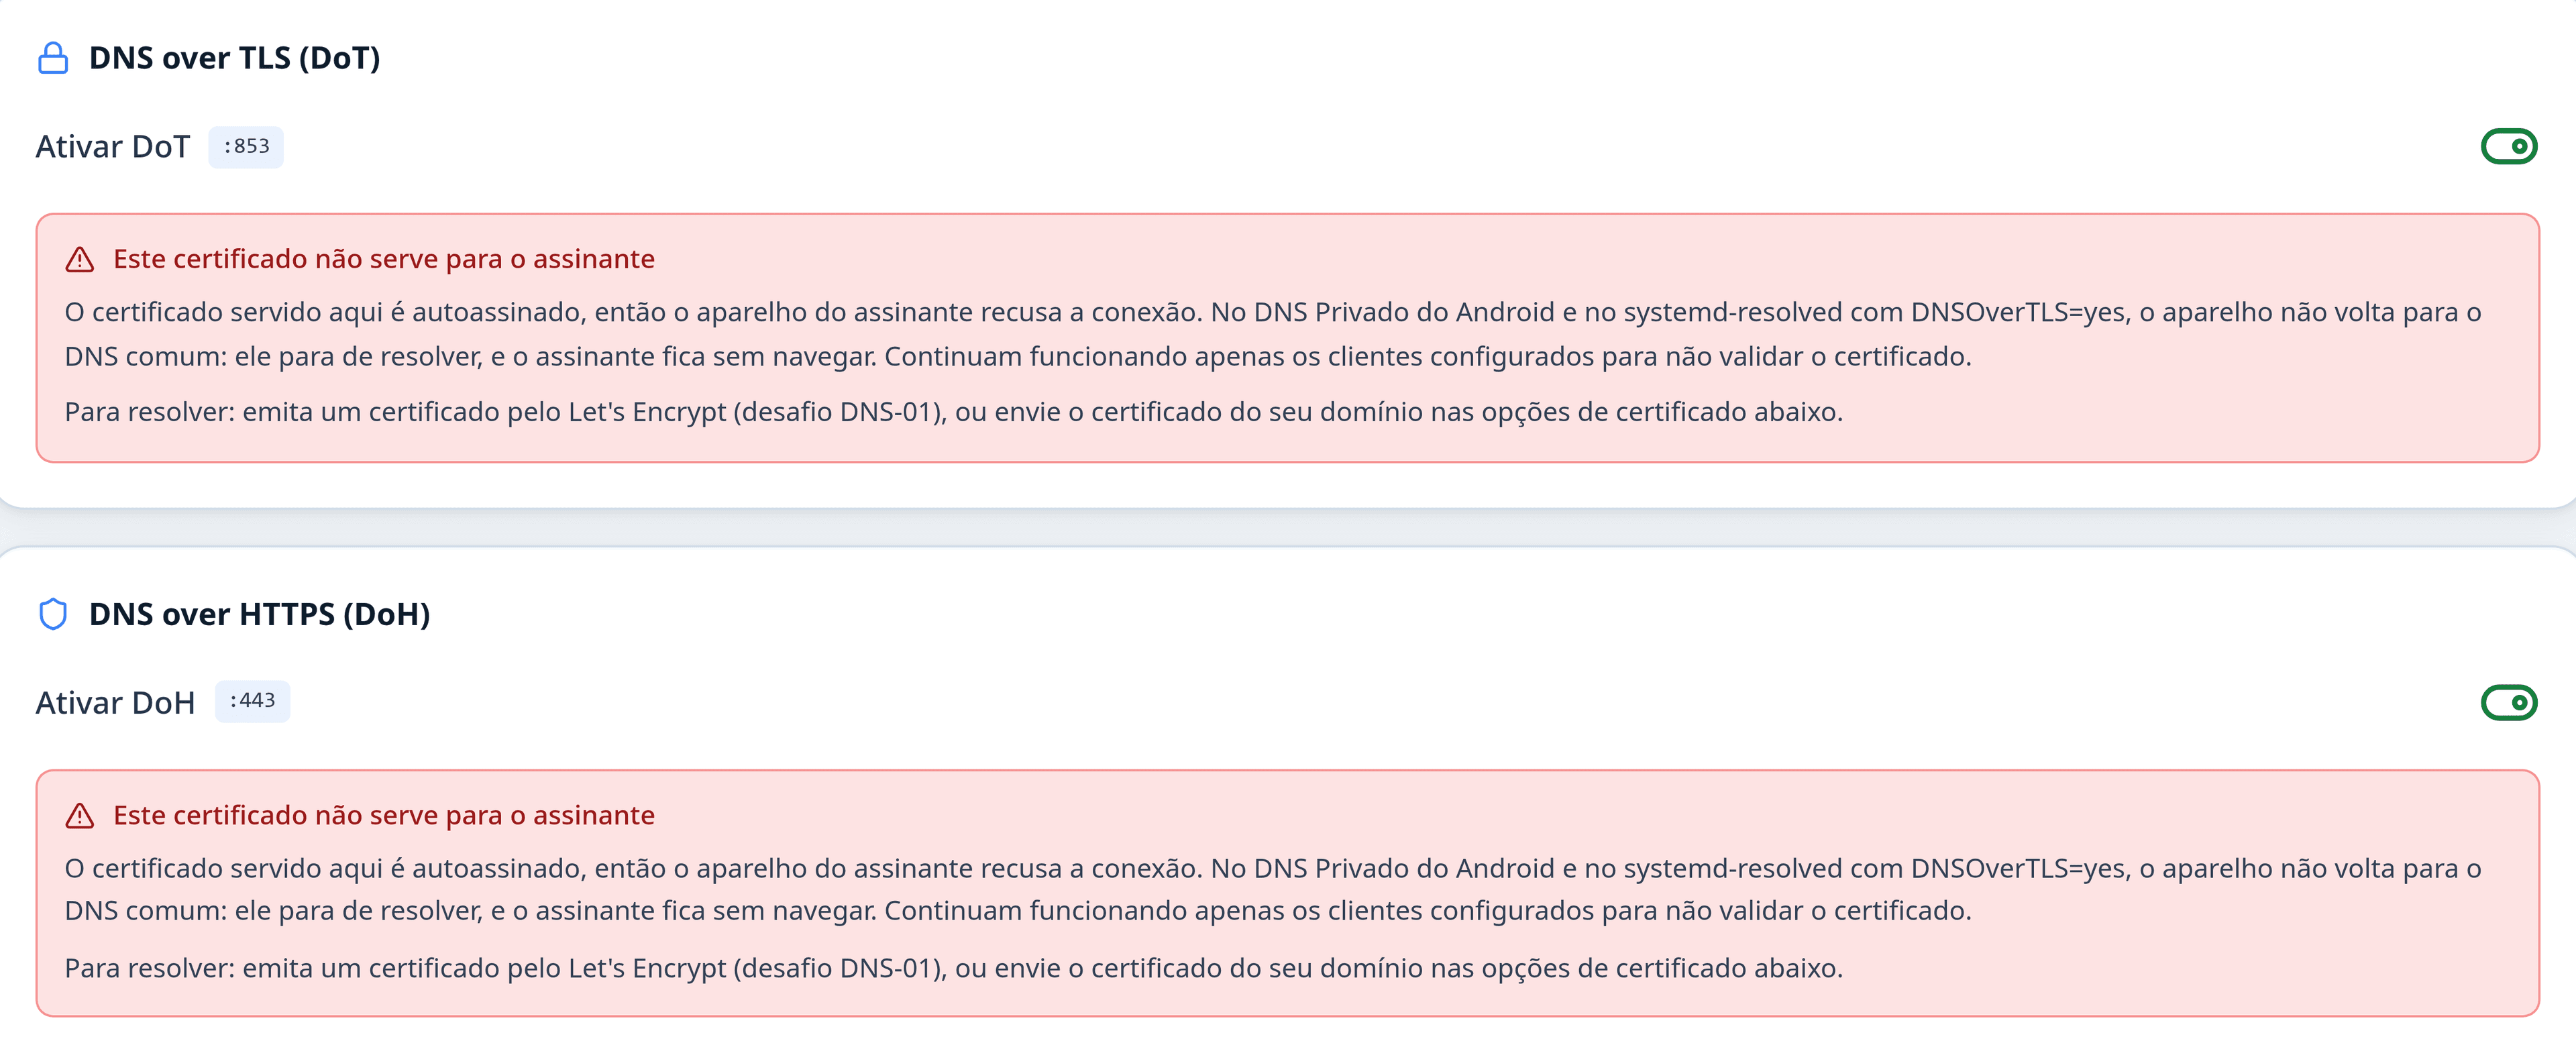
Desde a versão 0.37.0, quando o certificado ativo é autoassinado ou tem a cadeia incompleta, DoT e DoH mostram cada um o seu próprio aviso de que "este certificado não serve para o assinante", em vez de um aviso genérico só no card do certificado. É o mesmo problema visto de dois lugares diferentes: o cliente de DoT e o navegador de DoH reagem separado a um certificado que nenhum dos dois aceita.
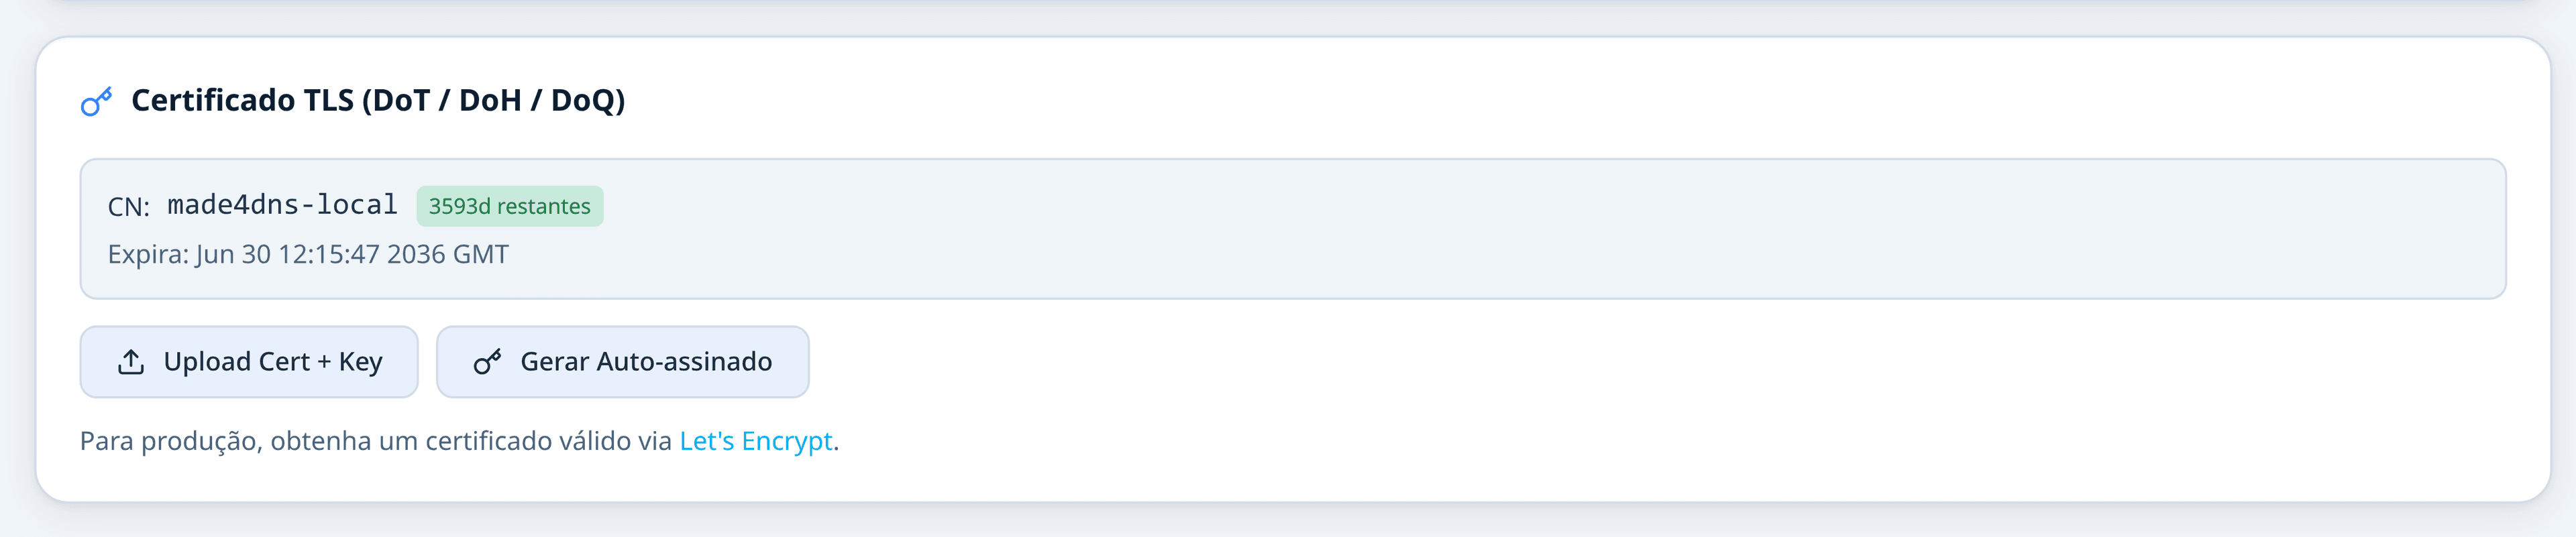
A seção mostra o nome do certificado, a data de expiração e um selo colorido conforme o prazo restante: vermelho abaixo de 15 dias, âmbar abaixo de 30.
Servidores de destino e métricas
Quando a interface de controle do serviço de borda está configurada, aparecem os servidores de destino com estado, contagem de consultas e latência.
Se ela não estiver configurada, um aviso oferece configurá-la automaticamente. Sem isso, as estatísticas em tempo real e os painéis de clientes e bloqueios mais frequentes ficam vazios, mas o DNS continua funcionando normalmente. É só perda de visibilidade.
Botões do topo
Restaurar padrão desliga DoT e DoH mantendo o DNS na porta 53 no ar. É o botão de resgate quando a configuração ficou quebrada.
Reiniciar aplica o que estiver pendente, com um breve intervalo sem resposta na porta 53.
Armadilhas
- Sem certificado, ativar qualquer protocolo é recusado.
- Depois de ligar, a porta só escuta após o reinício do serviço.
- Certificado autoassinado quebra o DoH no cliente.
- Em cluster, o liga/desliga replica como política, mas o certificado nunca viaja: ele é identidade do servidor. O parceiro só ativa se tiver certificado próprio.
- Adicionar um IP na interface interna (caso do anycast) não faz o serviço de borda escutar nele automaticamente. O assistente de Vários servidores respondendo pelo mesmo IP, com o roteamento levando cada consulta ao mais próximo. cuida disso; fora desse fluxo, ajuste em Recursor → IPs onde o DNS responde.
- Ler a tela exige apenas login, mas salvar exige a permissão
dnsdist: um usuário sem ela veria os dados e falharia ao clicar.