
Let's Encrypt
Emitir, renovar e aplicar certificados TLS gratuitos, por validação HTTP ou por DNS.
Onde fica: DNS principal → Let's Encrypt · rota /letsencrypt
Permissão: ler exige login; emitir, renovar e aplicar exigem letsencrypt

Não tem abas.
Pré-requisito: o utilitário de certificados precisa estar instalado no servidor. A tela avisa quando falta, e a tela de Protocolos Seguros também sinaliza.
Percurso da tela
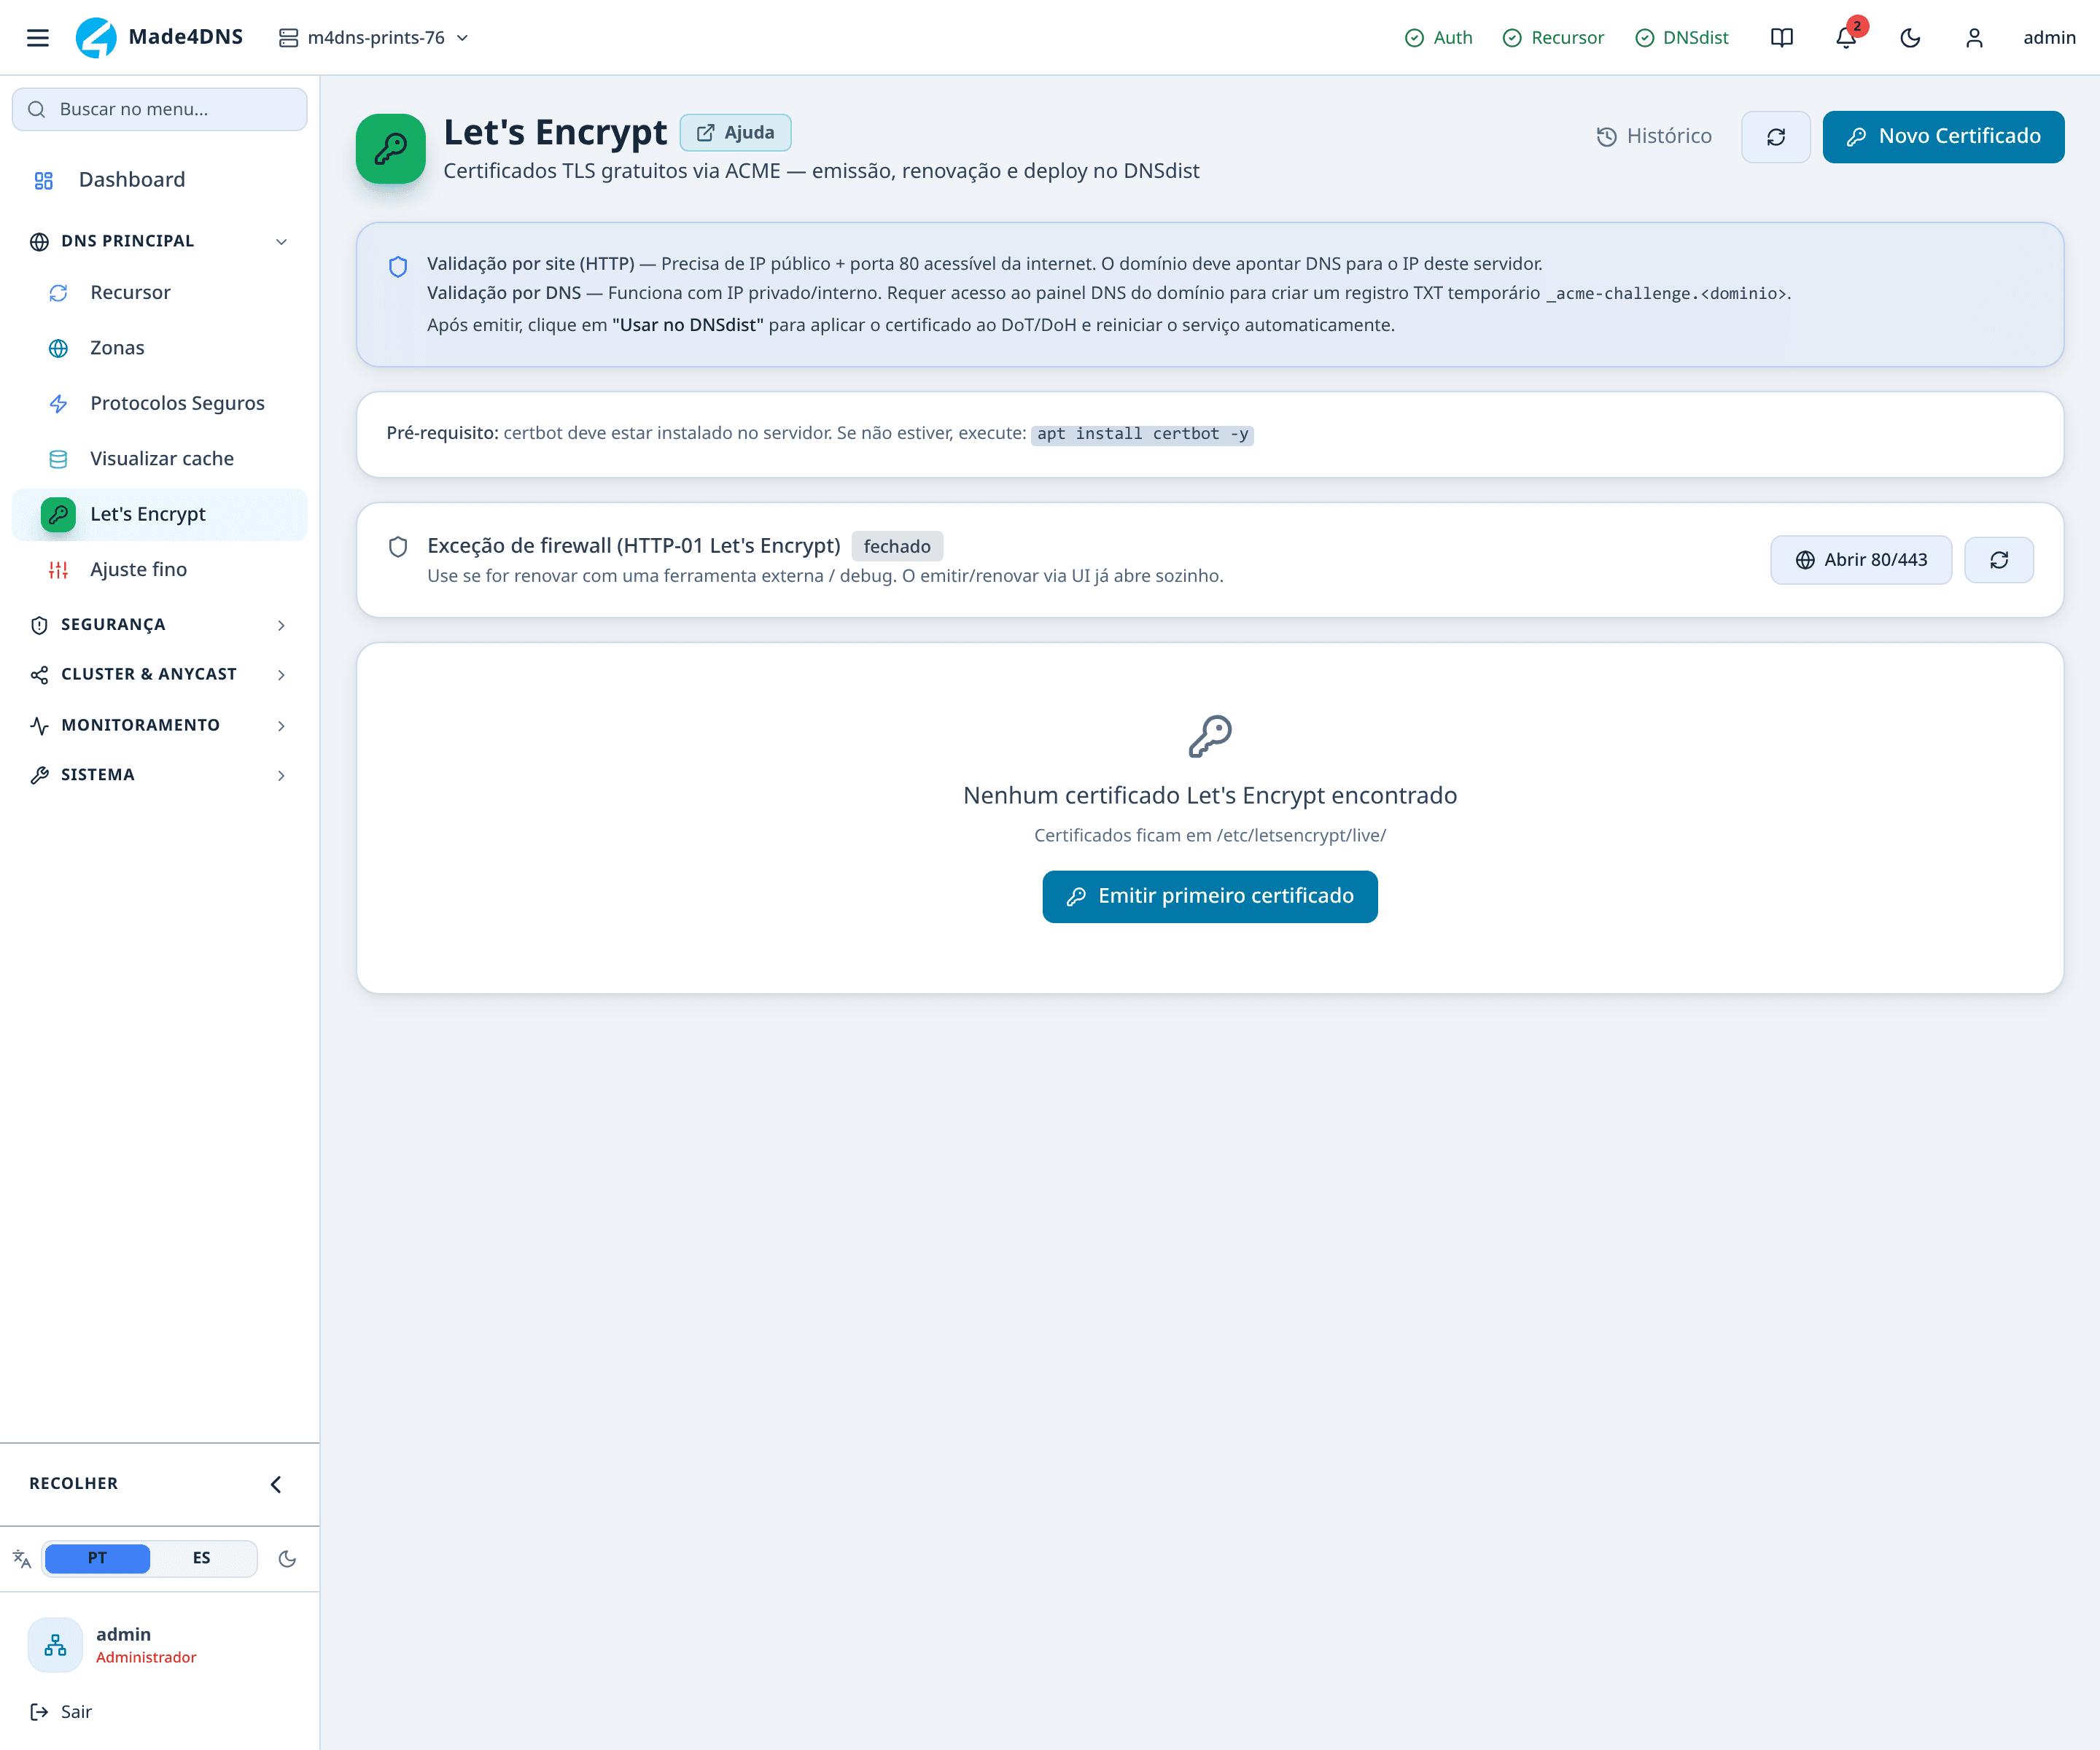
Certificados TLS gratuitos, emitidos e renovados automaticamente. É o que habilita DNS criptografado — sem certificado, DoT e DoH não sobem.
Servidor sem certificado nenhum abre neste estado.
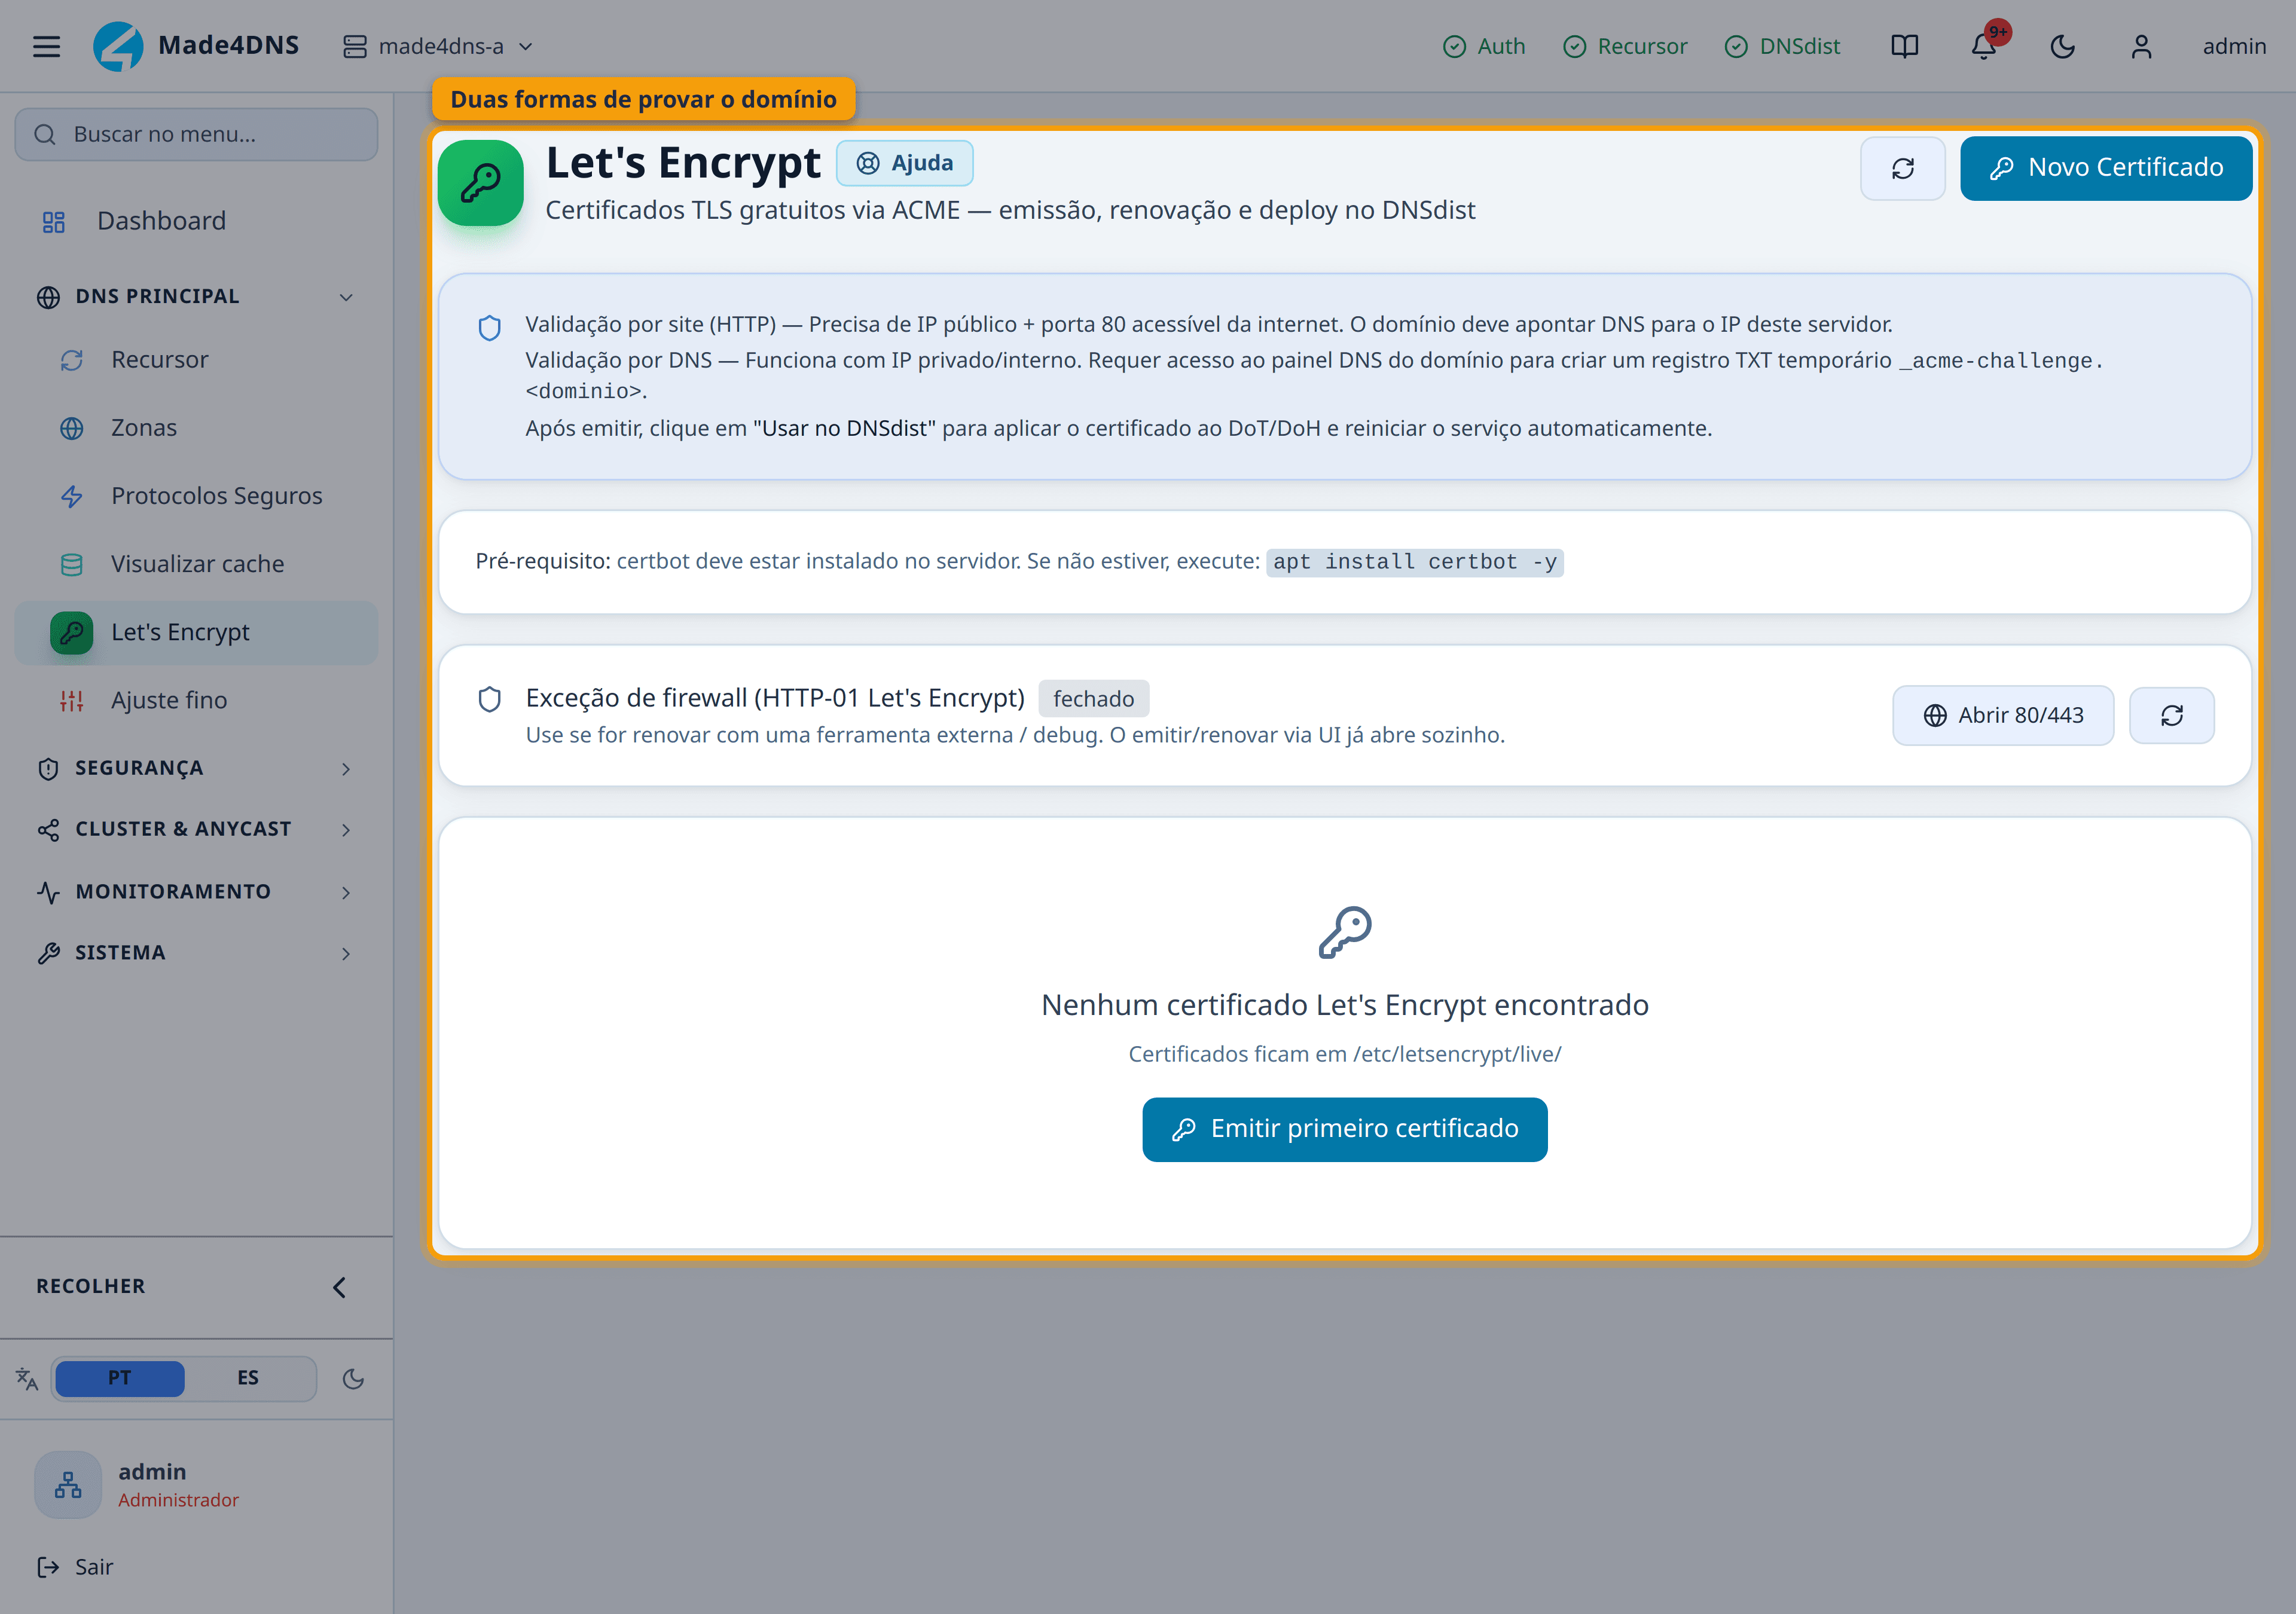
| Validação | Exige | Use quando |
|---|---|---|
| Por site (HTTP) | Endereço público e porta 80 alcançável da internet; o domínio precisa apontar para este servidor | O servidor é público. É o caminho simples |
| Por DNS | Acesso ao painel do domínio para criar um registro temporário | O servidor tem endereço privado, ou a porta 80 não pode ser aberta |
A porta 80 é aberta e fechada automaticamente durante a emissão — não é preciso deixá-la aberta.
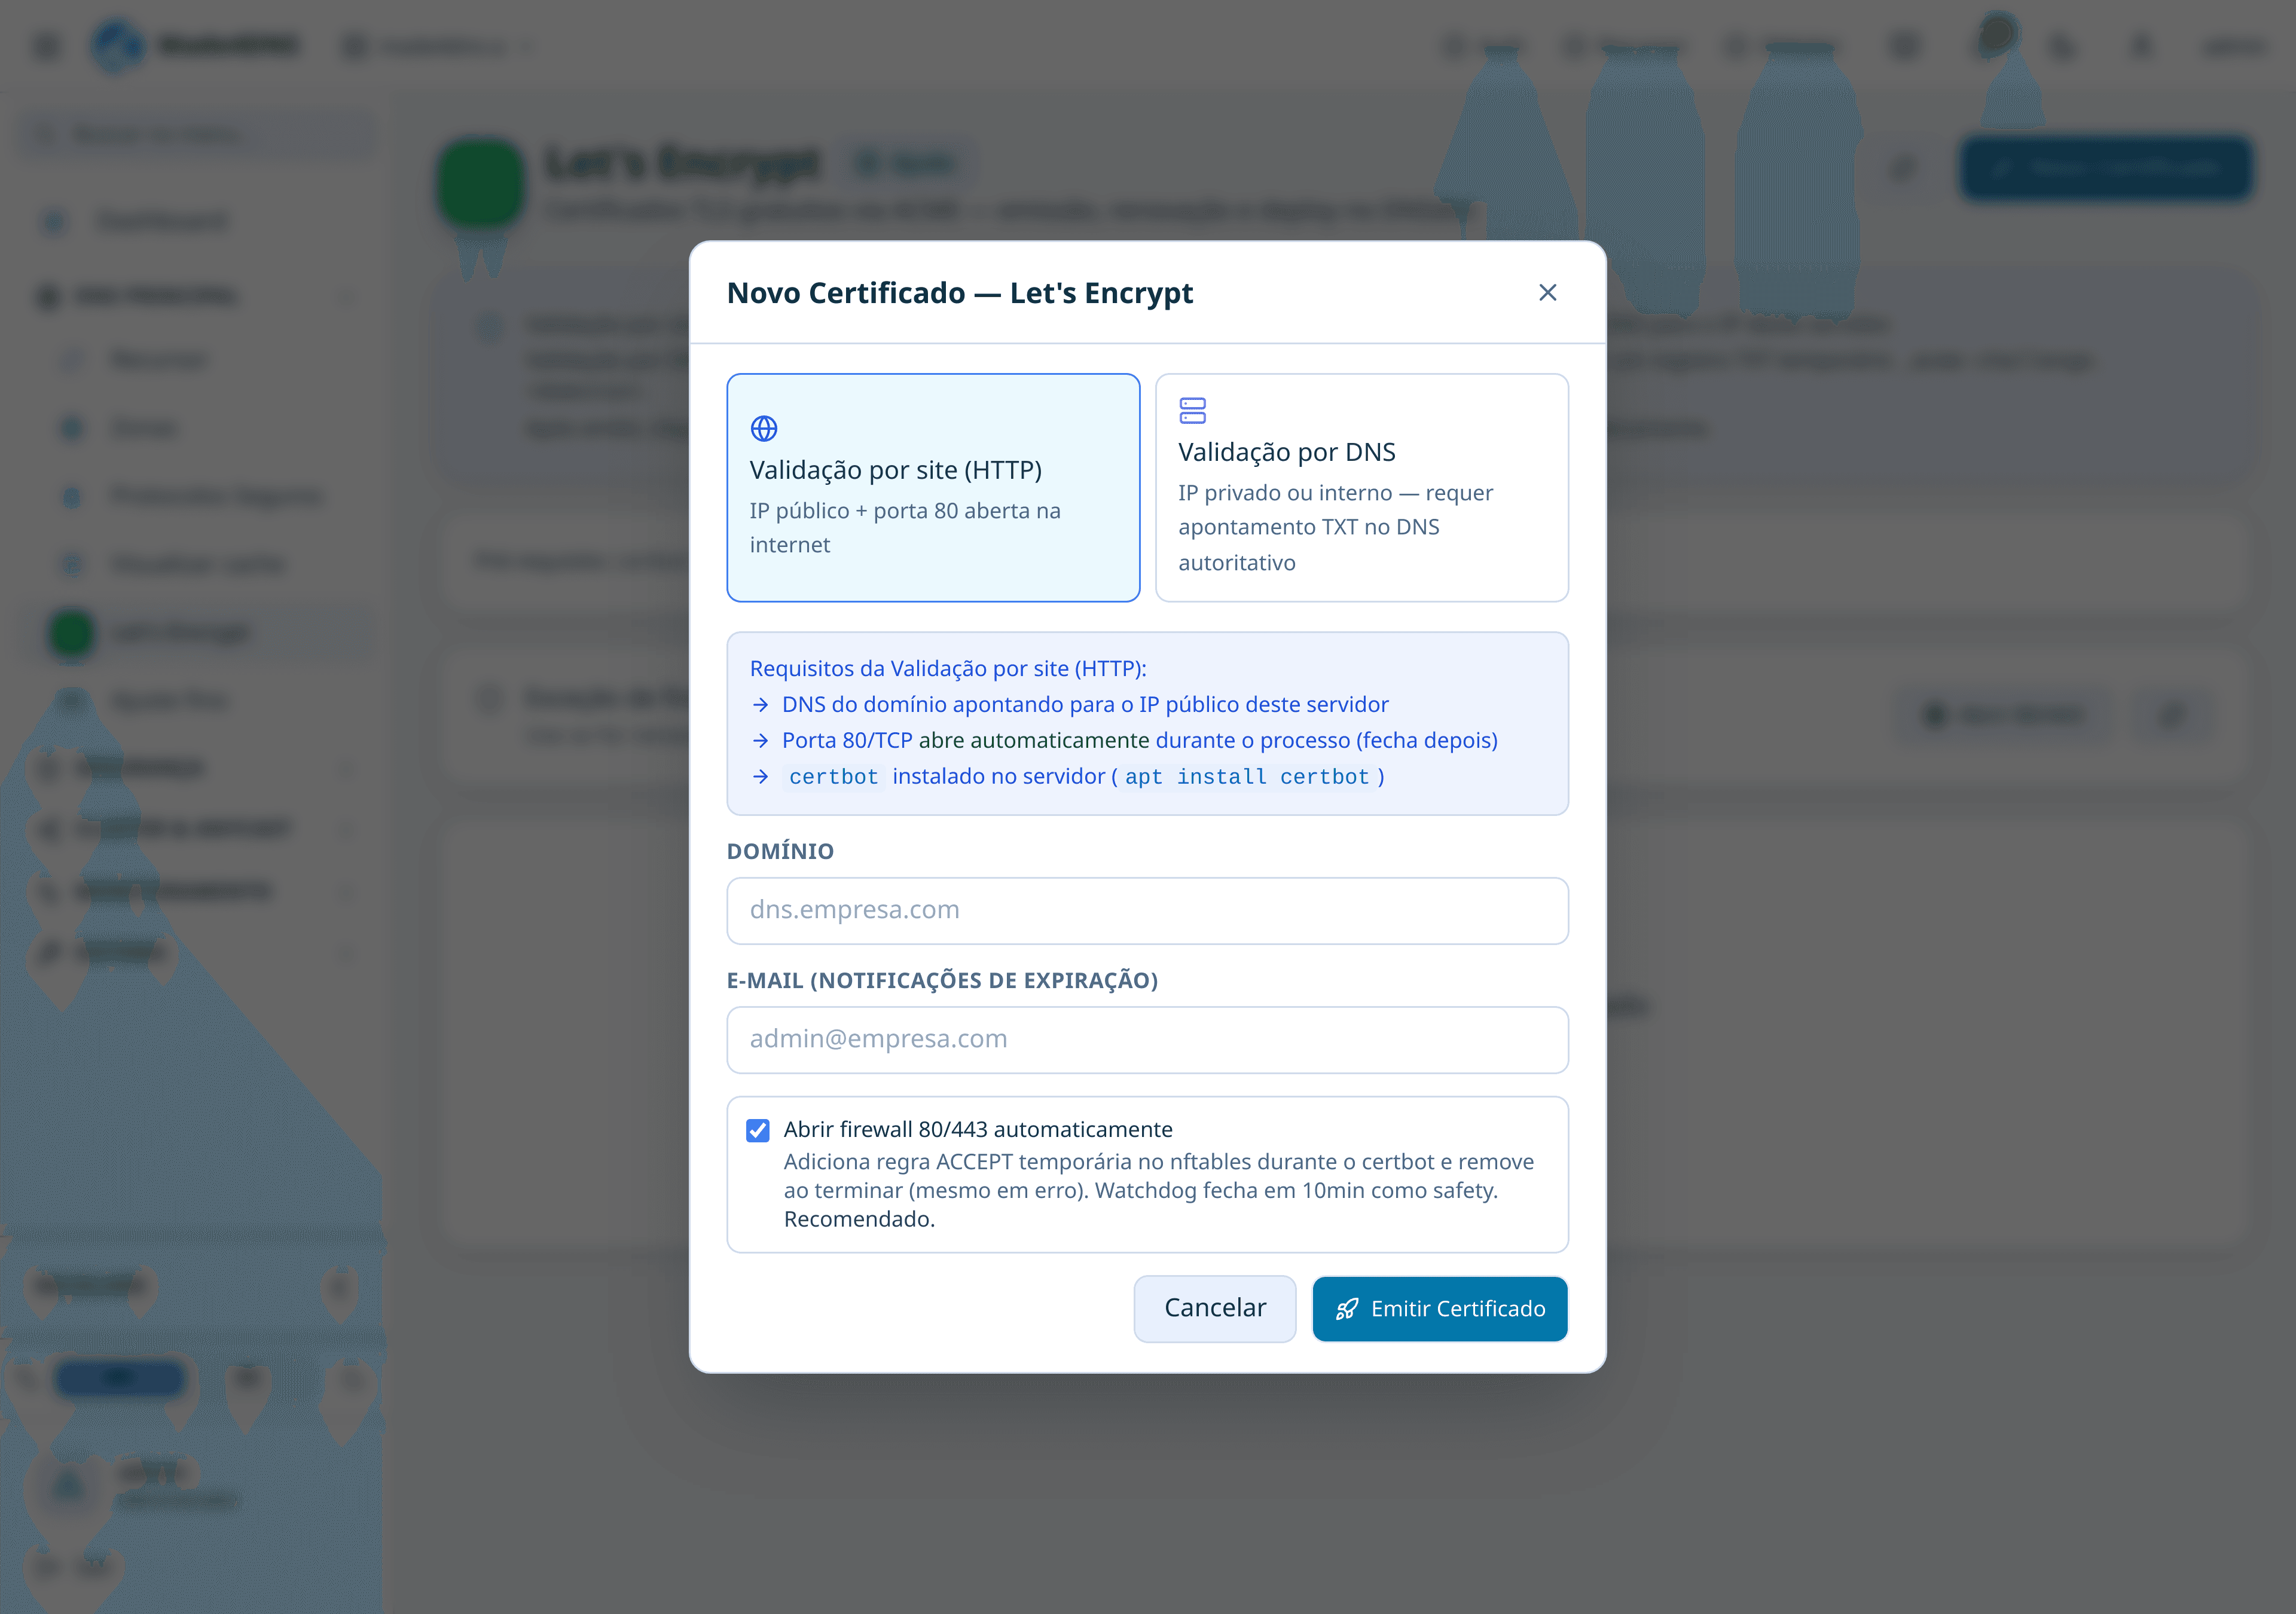
O nome do certificado precisa ser o mesmo que o assinante vai digitar no aparelho dele.
Emitir não é usar
O certificado emitido fica no servidor, e só. Para o DoT e o DoH passarem a usá-lo, é preciso aplicá-lo na camada de entrada — a própria tela oferece o botão que faz isso e reinicia o serviço.
Sem esse passo, o certificado existe e ninguém o vê.
Dois métodos de validação
| Método | Quando usar | O que exige |
|---|---|---|
| Validação por site (HTTP) | O servidor tem IP público | O domínio apontando para este IP e a porta 80 alcançável da internet |
| Validação por DNS | O servidor tem IP privado ou interno | Acesso ao painel do domínio, para criar um registro TXT temporário |
Na validação por DNS o fluxo é guiado: a tela mostra o nome do registro e o valor com botões de copiar, explica que a propagação pode levar alguns minutos, oferece um link para conferir, e só então você confirma.
Confirmar antes do registro TXT ter propagado faz a emissão falhar, e o fluxo volta ao passo anterior para nova tentativa. Confira a propagação antes de clicar.
Emitir não é usar
Este é o ponto que mais gera dúvida.
| Botão | O que faz |
|---|---|
| Usar no DNSdist | Aplica o certificado aos protocolos criptografados e reinicia o serviço de borda |
| Usar no Made4DNS | Aplica ao painel de administração — o acesso passa a ser pelo nome do domínio |
São destinos independentes. Emitir um certificado e não clicar em nenhum dos dois significa que ele existe no disco e não está em uso.
Exceção de firewall
A tela abre temporariamente as portas necessárias durante a emissão e as fecha ao terminar, mesmo em caso de erro. Há também um controle manual, para quando você usar uma ferramenta externa.
A exceção fecha sozinha em 10 minutos. Se você abriu manualmente para um processo mais demorado, ela vai fechar no meio.
Renovação
Automática. A lista mostra o prazo restante de cada certificado, com selo vermelho abaixo de 15 dias e âmbar abaixo de 30. Há também um botão de renovação forçada.
Cluster
O certificado não replica junto com as políticas. Há um botão Sincronizar cluster por certificado, que envia o arquivo aos parceiros e mostra o resultado de cada um.
Armadilhas
- Sem o utilitário de certificados instalado, nada nesta tela funciona.
- Emitir não coloca em uso — é preciso clicar em um dos dois destinos.
- Usar no DNSdist reinicia o O componente de borda do Made4DNS: atende as consultas e aplica as regras de entrada., com um breve intervalo sem resposta.
- Usar no Made4DNS muda o endereço de acesso ao painel; a sessão atual pode precisar ser reaberta no novo endereço.
- Na validação por DNS, confirmar cedo demais faz falhar.
- A exceção de firewall fecha em 10 minutos.
- Em cluster, o certificado só chega aos parceiros pelo botão de sincronizar.
Roteiro
Oferecer DNS criptografado aos assinantes cobre a emissão e a aplicação de ponta a ponta.