
Versão 0.37.1
O painel deixa de travar enquanto a detecção de ameaças trabalha, o administrador troca de servidor sem digitar a senha de novo, e a atualização recusa um sistema errado antes de mexer em qualquer arquivo.
Atualização do sistema lançada dia 24/09/2026.
Em resumo
Versão de acabamento sobre a 0.37.0. Nada muda na forma de operar: a atualização é de uma passada só e, vindo da 0.37.0, o DNS não reinicia. Não exige atenção especial: para quem está na 0.37.0, é uma atualização tranquila.
Quando chega: ela não é empurrada para o seu servidor. Quem decide o momento é você, pela tela de Atualizações do painel, que avisa quando há versão nova.
O que muda para você
- O painel não trava mais enquanto a detecção de ameaças trabalha.
- Quem administra vários servidores volta a trocar de um para outro sem digitar a senha de novo.
- Servidor com o sistema operacional errado é recusado na própria tela, antes de qualquer alteração.
- A atualização é de uma passada só, e o PowerDNS não é trocado.
- Atualizando da 0.37.0 para esta versão, nenhum serviço de DNS reinicia e nenhuma consulta fica sem resposta.
- Quem vem direto da 0.36.1 passa por um reinício do DNS, não dois.
- Quem ficou trancado para fora do painel volta a ter como recuperar o acesso, pelo servidor.
- A tela de atualização ficou legível, sem códigos de cor no meio do texto.
Antes de atualizar
Debian 13 (64 bits) continua sendo o único sistema suportado
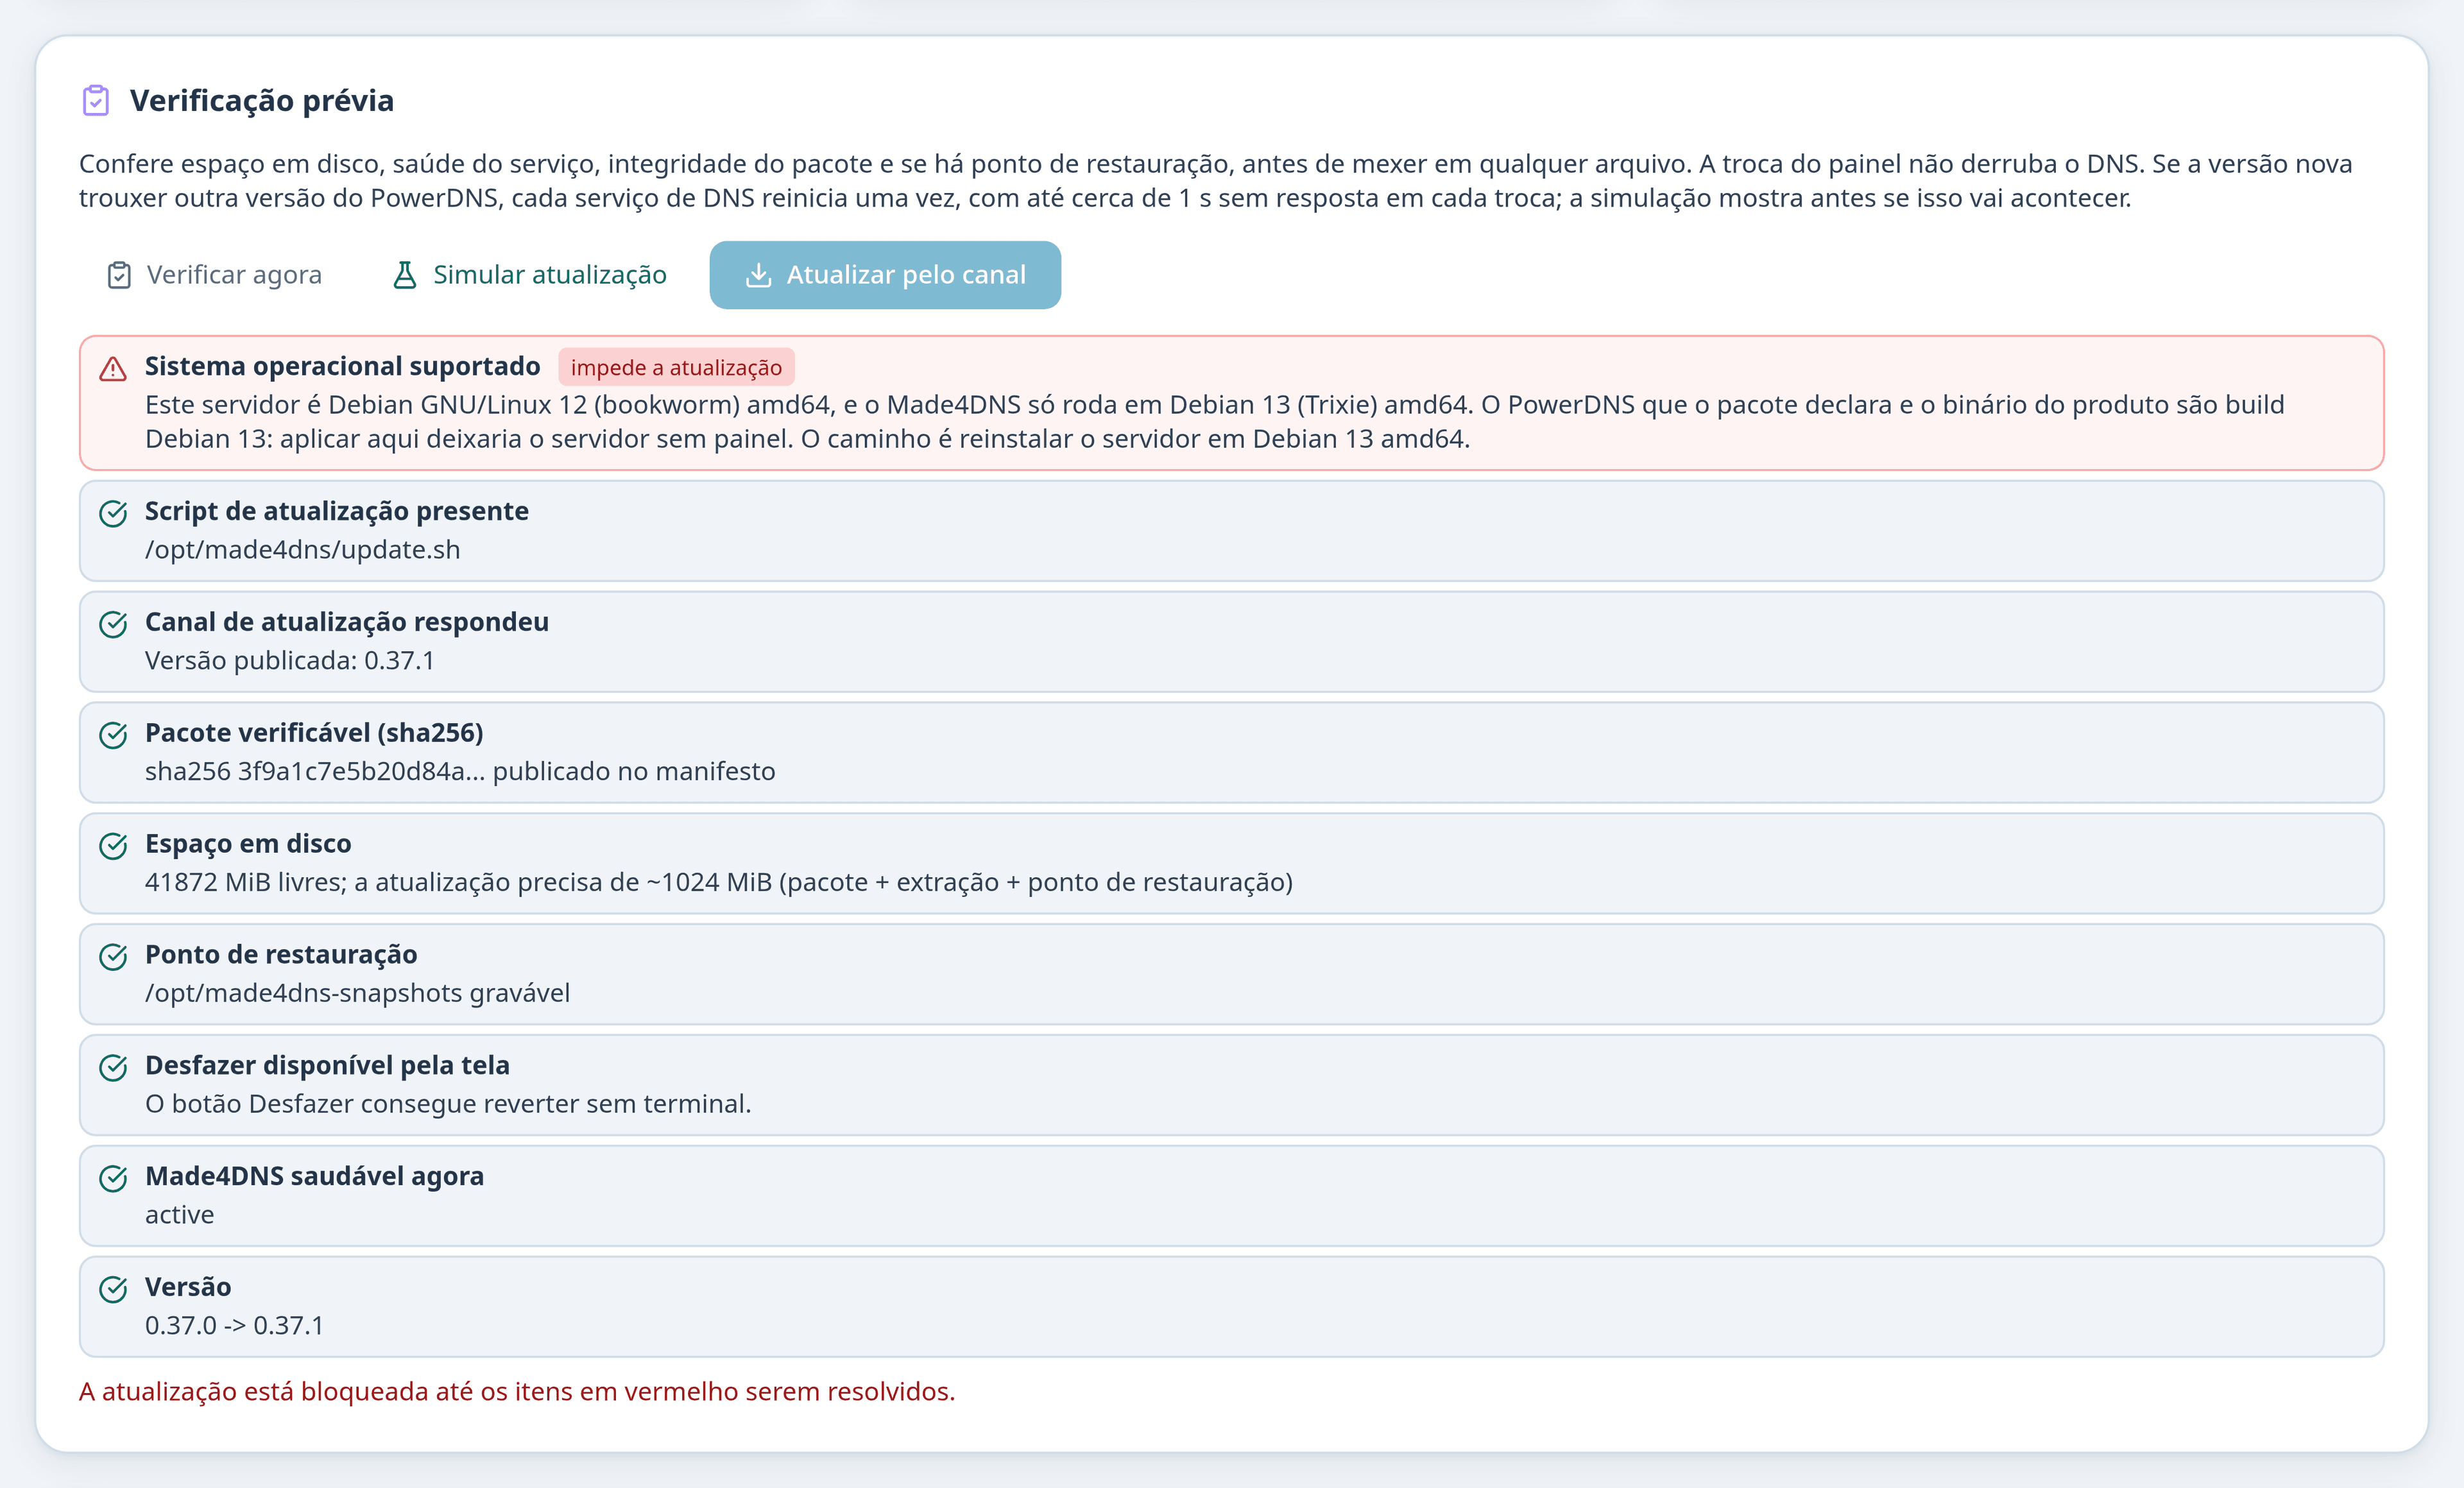
A diferença é que agora a recusa é do produto: um sistema diferente aparece como bloqueio na verificação prévia da tela de Atualizações, o botão de atualizar fica desabilitado e a simulação também recusa, antes de qualquer arquivo ser trocado. Na 0.37.0 essa conferência era do operador. Se o servidor está em Debian 12, o caminho continua sendo reinstalar em Debian 13 (64 bits).
Atualização de uma passada só, sem reiniciar o DNS
O salto da 0.36.1 para a 0.37.0 tinha duas etapas, porque o atualizador antigo não conhecia o que a versão nova aplica. Vindo da 0.37.0, o atualizador já é o novo e conduz tudo sozinho. O PowerDNS não muda nesta versão (pdns-server 5.1.4, pdns-backend-mysql 5.1.4, pdns-recursor 5.4.6, dnsdist 2.0.9): os serviços de DNS não são trocados nem reiniciados por causa disso. O painel fica indisponível por alguns segundos no reinício, e o DNS continua respondendo.
Medido em cinco atualizações da 0.37.0 para a 0.37.1, com uma consulta de teste a cada 20 milissegundos durante todo o processo: nenhum serviço de DNS reiniciou e nenhuma consulta ficou sem resposta. Para ter certeza de que a medição enxergaria uma falha, ela foi repetida derrubando um serviço de propósito, e a perda apareceu.
Faça o backup completo e escolha uma janela de baixo movimento, como em qualquer atualização. Quem vem direto da 0.36.1 passa por um reinício do DNS (antes eram dois), de cerca de 1 segundo.
✨ Adições
- Adicionado o aviso de motor instável na tela de Segurança: ele diz quantas vezes o motor reiniciou e o que continua funcionando (o painel e o DNS seguem normais; só os dados de Segurança podem ficar atrasados).

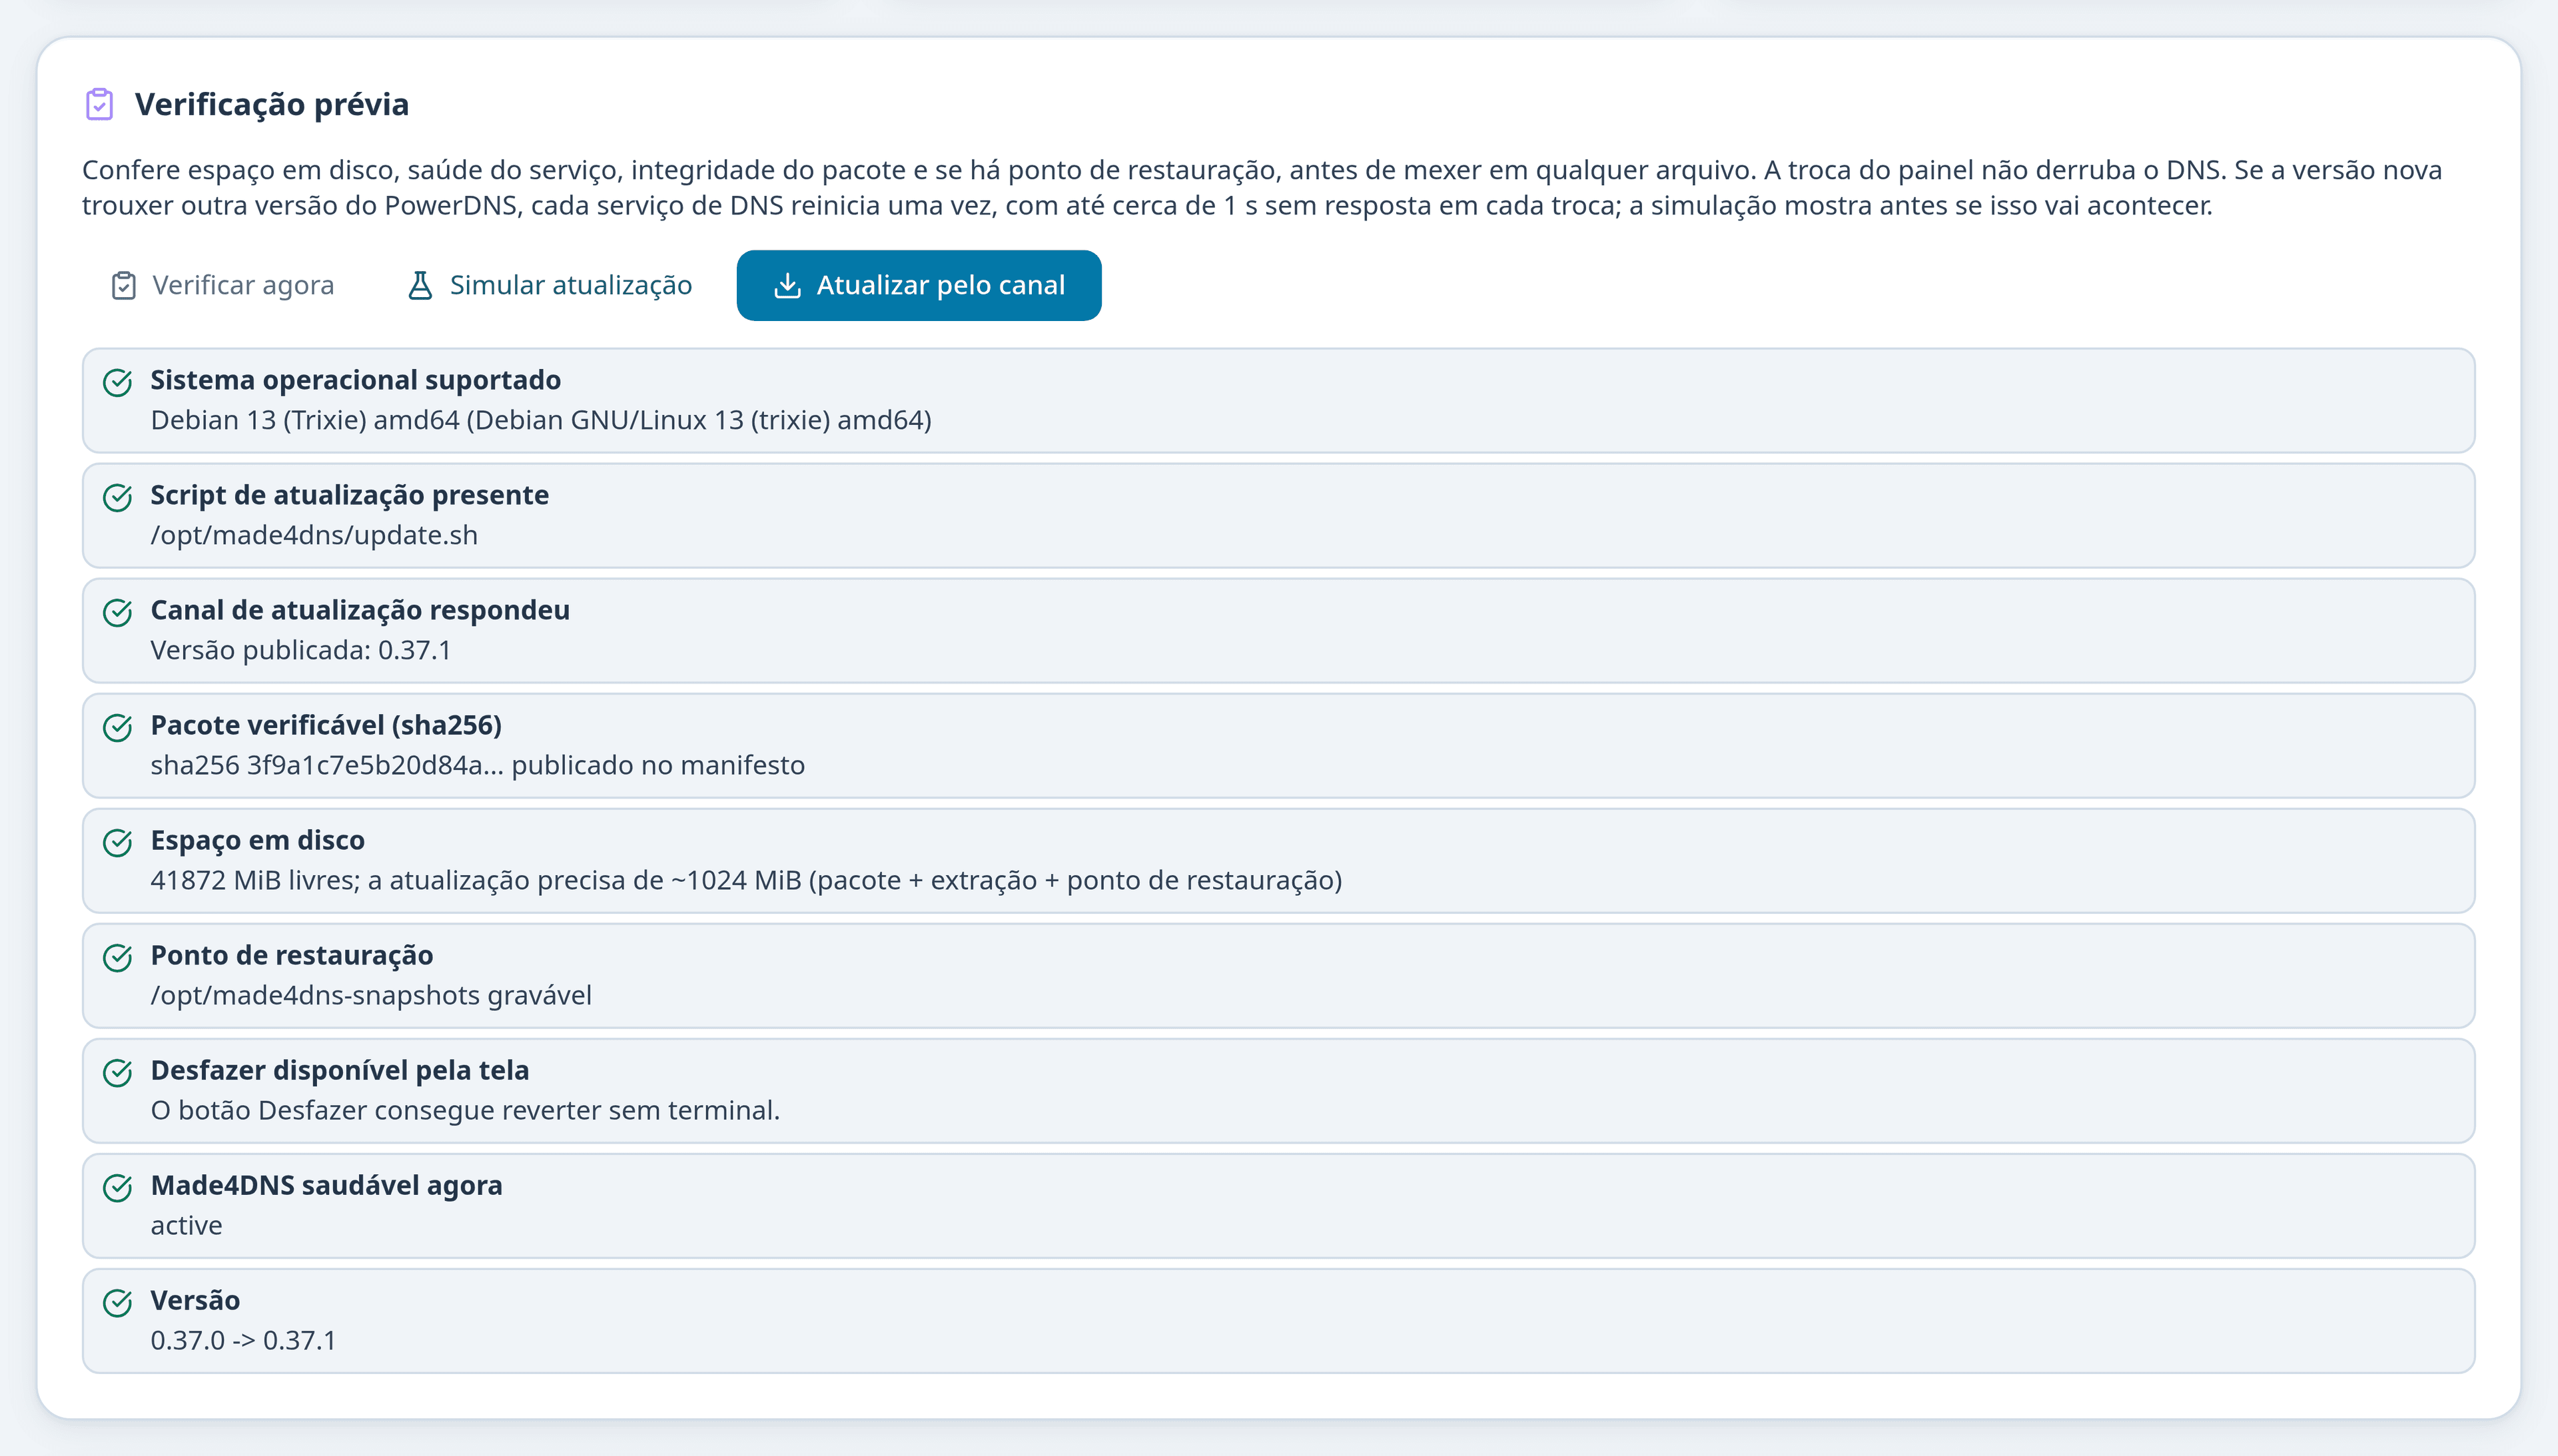
- Adicionado à verificação prévia da tela de Atualizações o item Sistema operacional: com Debian 13 (64 bits) ele aparece em verde; com qualquer outro sistema aparece em vermelho, bloqueia o botão de atualizar e a simulação nem começa.
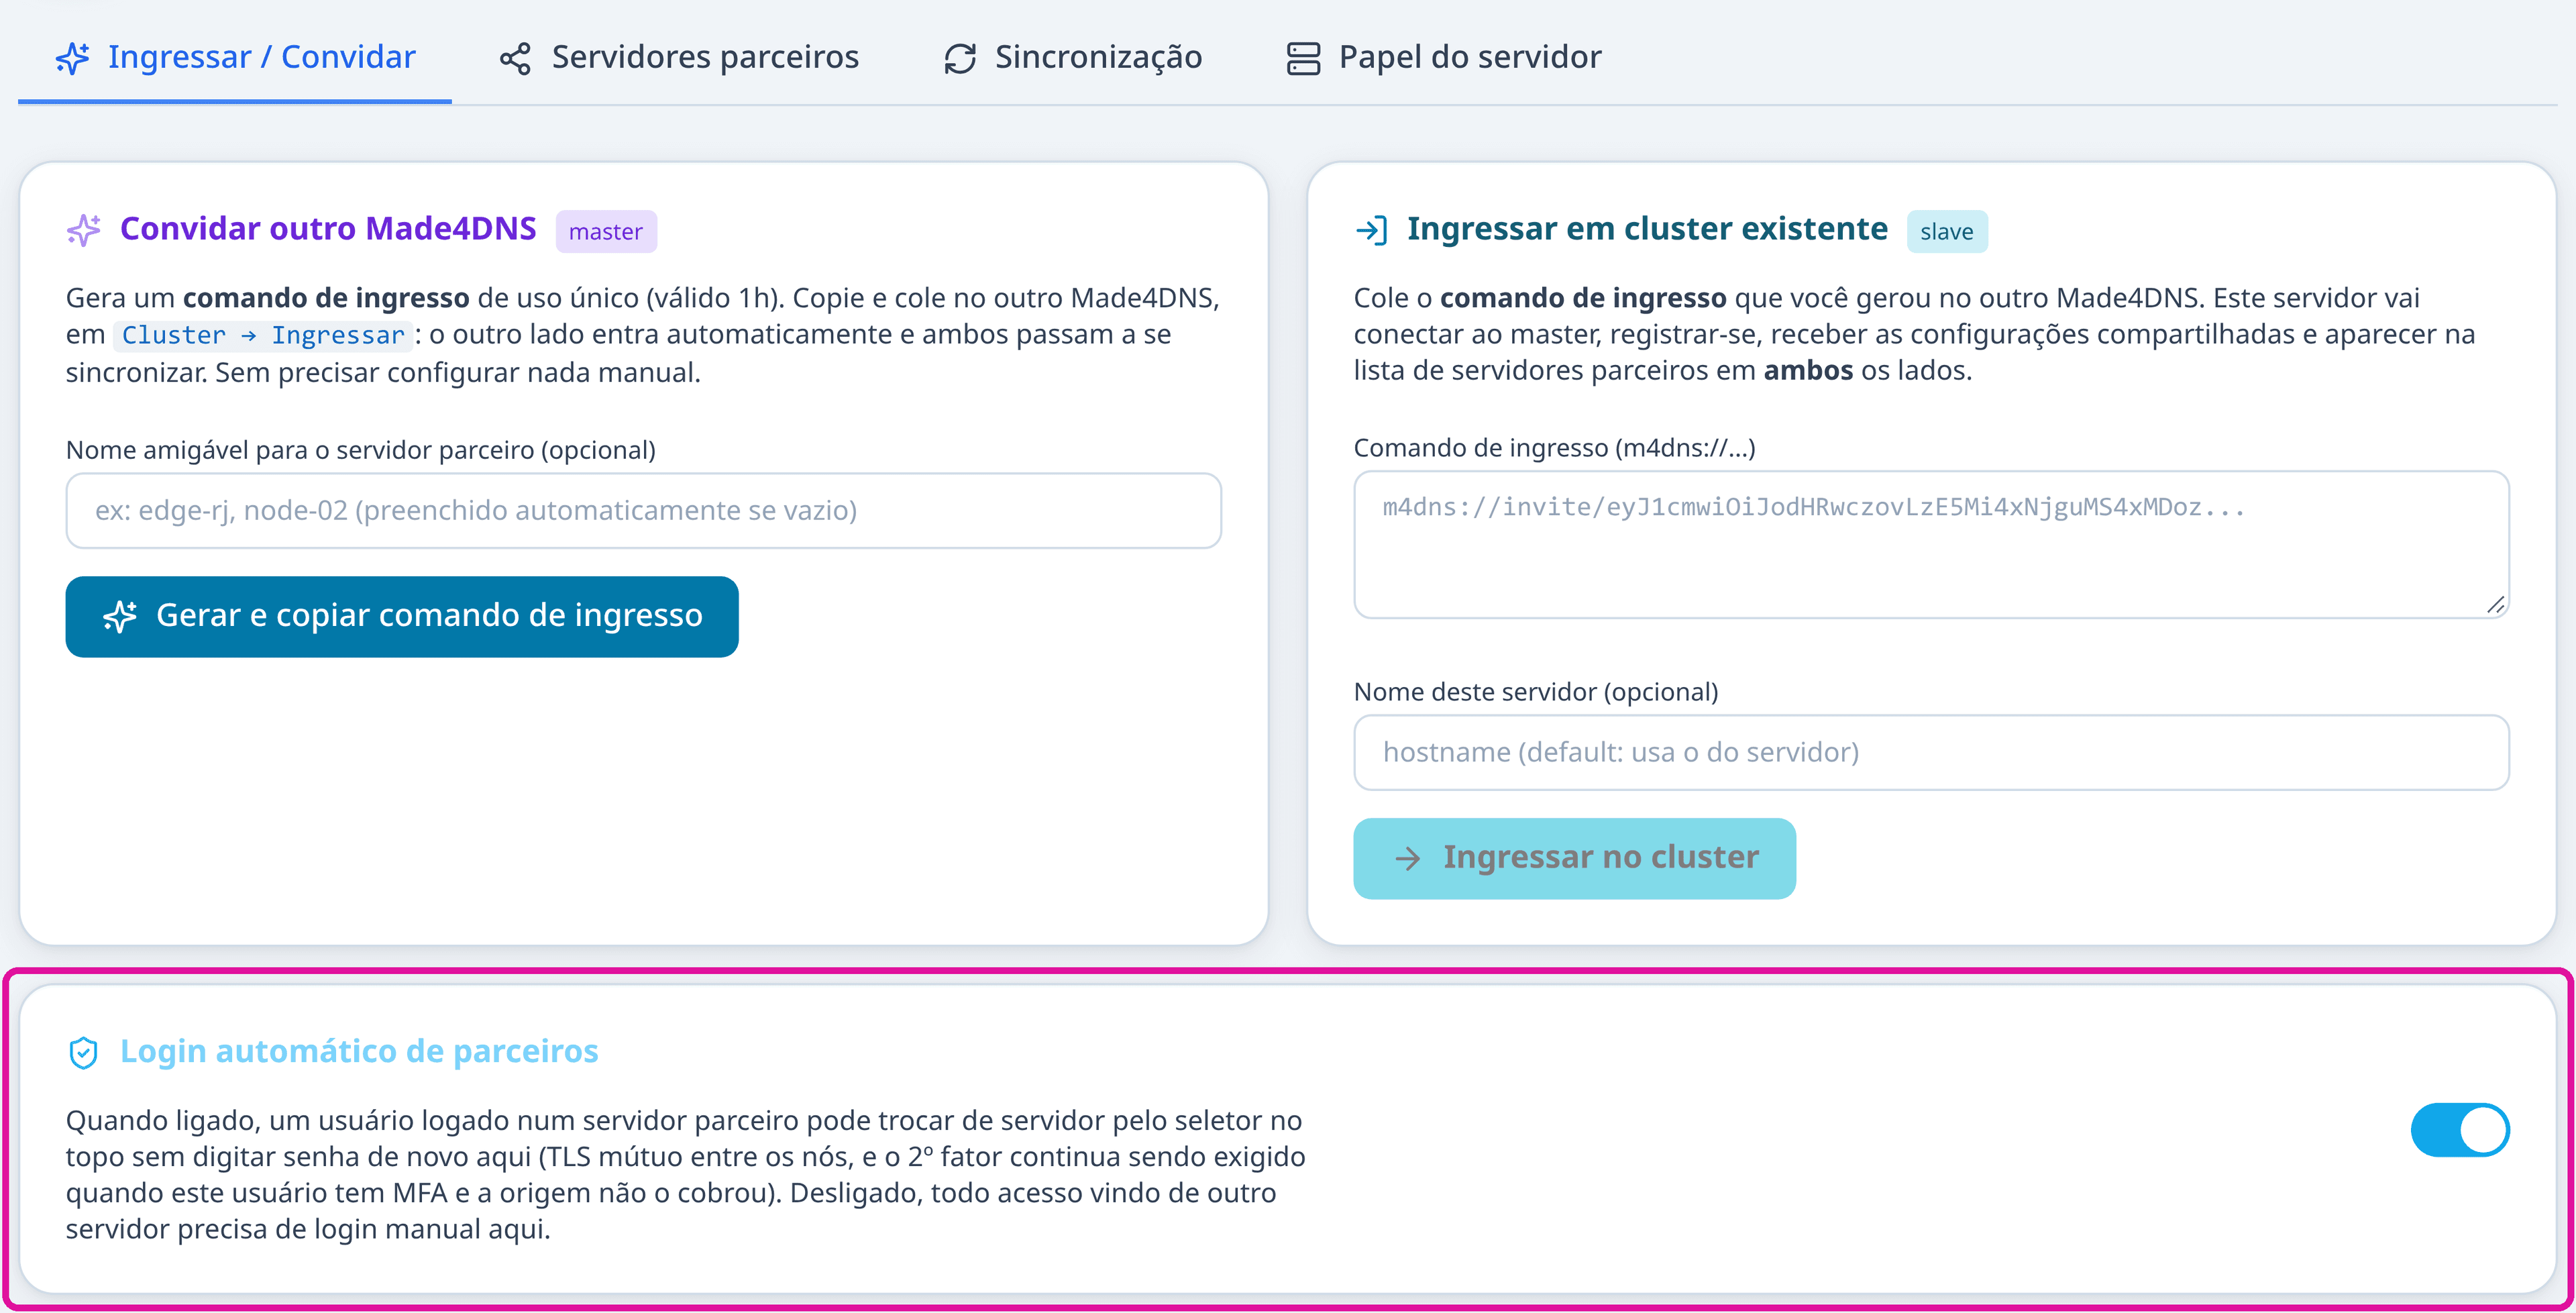
- Adicionado, em cada servidor, um interruptor para desligar o login automático entre servidores do cluster, para quem preferir exigir senha naquele servidor. Fica em Cluster, na aba Ingressar / Convidar, no cartão Login automático de parceiros. A aba só aparece para quem tem acesso total.
🚀 Melhorias
-
Melhorada a estabilidade do painel: o motor de Segurança agora roda num processo próprio, supervisionado, e a interface deixa de travar quando ele faz um ciclo pesado. Se o motor reinicia, o painel nem percebe. Medido em bancada, com carga real, por 15 minutos:
Antes Depois Travadas da interface por ciclo (acima de 50% de processador por mais de 3 s) 15 0 Pior resposta da tela de Segurança 3,4 s 0,75 s Memória de pico do painel 800 MB 714 MB, mais 168 MB do motor -
Melhorado o cálculo do motor de Segurança: ele recalcula só os clientes que consultaram no ciclo, em vez de todos, e consulta um índice compacto de domínios de ameaça.
-
Reduzido a um o reinício do serviço de DNS (dnsdist) por atualização vinda da 0.36.1. Antes eram dois, de cerca de 1 segundo cada: um quando o painel regravava a configuração e outro quando o PowerDNS era trocado. Medido em quatro atualizações completas num servidor de laboratório, com 8.400 consultas de teste em cada uma:
Reinícios do DNS Consultas sem resposta Antes 2 13 a 14 Depois 1 6 a 8 Cada reinício custa de 6 a 7 consultas, então tirar um reinício tira cerca de metade da perda. O DNS continua respondendo durante todo o processo; o que diminui é o tamanho da janela.
-
Melhorada a limpeza feita pela atualização: ela agora remove os scripts internos de build e de testes que instalações antigas receberam e que nunca deveriam ter ido ao cliente, e só os que reconhece. Nada seu é apagado.
🔄 Alterações
- Alterada a conferência do sistema operacional: em vez de ser do operador, como na 0.37.0, agora é do produto e acontece antes de qualquer arquivo ser trocado.
- Alterada a atualização para uma passada só: o atualizador já é o novo e conduz tudo sozinho, sem a segunda etapa que o salto da 0.36.1 exigia.
- Alterado o login automático entre servidores do cluster: em vez de recusar conta administrativa e conta com segundo fator, como a 0.37.0 fazia, ele agora aceita as duas com proteção própria (veja Segurança).
🔒 Segurança
-
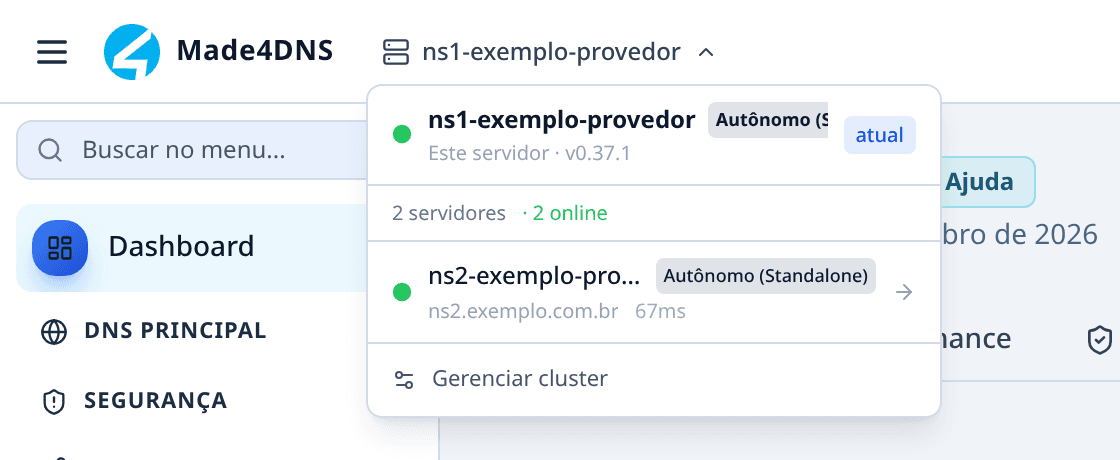
Restabelecida a troca de servidor pelo seletor sem digitar a senha de novo, sem reabrir a brecha que a 0.37.0 fechou. A 0.37.0 protegia recusando justamente quem mais usa o recurso; agora a confiança vem de outro lugar: a origem se identifica por certificado, e o destino confere contra a impressão que já tem fixada daquele parceiro. Um token de parceiro sozinho não abre mais nada. Sobre isso, a origem assina uma declaração curta sobre a sessão que já autenticou ali, de uso único, com prazo e endereçada àquele servidor específico.
O que você sente: a conta administrativa entra pelo seletor sem digitar a senha; quem apresentou o segundo fator na origem não repete no destino; quem não apresentou, e tem segundo fator no destino, recebe só o desafio do segundo fator, nunca a tela de senha inteira.
Três regras não mudam: o papel aplicado é sempre o do servidor de destino (o login automático prova quem é a pessoa, nunca aumenta permissão); toda entrada continua virando login auditado; e cada servidor tem o interruptor para desligar o login automático.
- Medida a proteção por ataque, não por leitura, e repetida em duas máquinas: com o token de parceiro em mãos e sem a chave privada da origem, o pedido é recusado para conta administrativa, para conta comum e para conta com segundo fator.
🐛 Correções
-
Corrigido o utilitário de emergência em instalação de produção. É o comando que se usa no servidor, como root, quando não dá para entrar no painel: criar administrador, resetar senha e listar usuários. Numa instalação compilada, que é a de todo cliente, ele abria um banco vazio e terminava em erro, às vezes depois de já ter impresso a senha gerada. O defeito existia também na 0.36.1. Agora o utilitário:
- descobre sozinho o banco do servidor;
- nunca cria um banco novo: se não encontrar, recusa dizendo onde procurou;
- se encontrar mais de uma instalação com bancos diferentes, recusa em vez de adivinhar;
- só imprime a senha depois que a operação deu certo.
Como usar, no servidor, como root (o utilitário é o próprio
run_app.binda instalação). Os comandos abaixo mexem no banco do servidor:# listar os usuários sudo /opt/made4dns/backend/run_app.dist/run_app.bin list-users # resetar a senha de um usuário (sem informar a senha nova, o utilitário gera uma e a mostra ao final) sudo /opt/made4dns/backend/run_app.dist/run_app.bin reset-password USUARIO # criar um administrador novo sudo /opt/made4dns/backend/run_app.dist/run_app.bin create-admin USUARIOLogin bloqueado por excesso de tentativas? O bloqueio fica na memória do serviço, então nenhum comando avulso o remove: reinicie o serviço com
sudo systemctl restart made4dns(o painel fica indisponível por alguns segundos e o DNS continua respondendo).Se você rodar isto numa versão anterior à 0.37.1 e vir o erro
no such table: users, é este defeito: o utilitário abriu um banco vazio. Atualize para a 0.37.1. -
Corrigido o console da tela de atualização: os códigos de cor do terminal não aparecem mais no meio do texto.
-
Corrigido o erro técnico de socket que servidor sem anycast mostrava na tela: a ausência do BIRD agora é explicada em linguagem de operação.
-
Corrigida a ferramenta que gera as capturas da documentação, que levava nome de cliente real e o nome da máquina de quem capturava para o material publicado.
Roteiro de conferência
Antes de atualizar: confirme que o servidor está em Debian 13 (64 bits); a tela de Atualizações agora recusa outro sistema, mas vale saber antes. Faça o backup completo e escolha uma janela de baixo movimento.
Durante a atualização: confira que a verificação prévia mostra o item Sistema operacional em verde e acompanhe o console até o fim. É uma passada só; o painel fica indisponível por alguns segundos no reinício e o DNS continua respondendo.
Depois de atualizar: abra Segurança e confira que a tela responde normalmente. Se você administra mais de um servidor, troque de servidor pelo seletor do cabeçalho: a entrada deve ser direta, sem pedir a senha. Se preferir exigir senha em algum servidor, desligue o login automático dele em Cluster, aba Ingressar / Convidar (só aparece para quem tem acesso total).