
Versão 0.35.0
Listas de acesso reutilizáveis, visualizador de arquivos de configuração, cluster sincronizando 21 tipos — e a cópia de zona bloqueada por padrão.
Lançada em 22/07/2026.
Importante para quem tem zonas próprias: confira antes de atualizar
Esta versão passa a bloquear por padrão a cópia de zona (A transferência de uma zona inteira do servidor primário para o secundário, protegida por TSIG e por lista de IPs.) a partir da borda, fechando uma exposição de segurança.
Os servidores secundários que já estão declarados na zona — no campo de redes autorizadas, ou por uma lista de acesso vinculada — continuam funcionando normalmente. Um secundário que não estava declarado passa a receber recusa (REFUSED) até ser adicionado.
Antes de atualizar, confira a lista que o próprio update.sh imprime e garanta que todos os
seus secundários estão nela.
Isso não afeta quem usa o Made4DNS só como resolvedor, sem zonas próprias.
Fora esse ponto, a atualização não pede nada
Ela é gradual: o painel continua funcionando e nenhuma configuração existente é perdida.
Segurança
-
Cópia de zona (AXFR) bloqueada por padrão. Foi fechada uma exposição em que a zona inteira podia ser copiada a partir da borda sem apresentar a chave de segurança. Agora a cópia de zona é liberada apenas para as redes que o operador declara na própria zona.
É a mudança descrita no aviso acima — a única desta sequência de versões que exige conferência antes de atualizar.
Adições
-
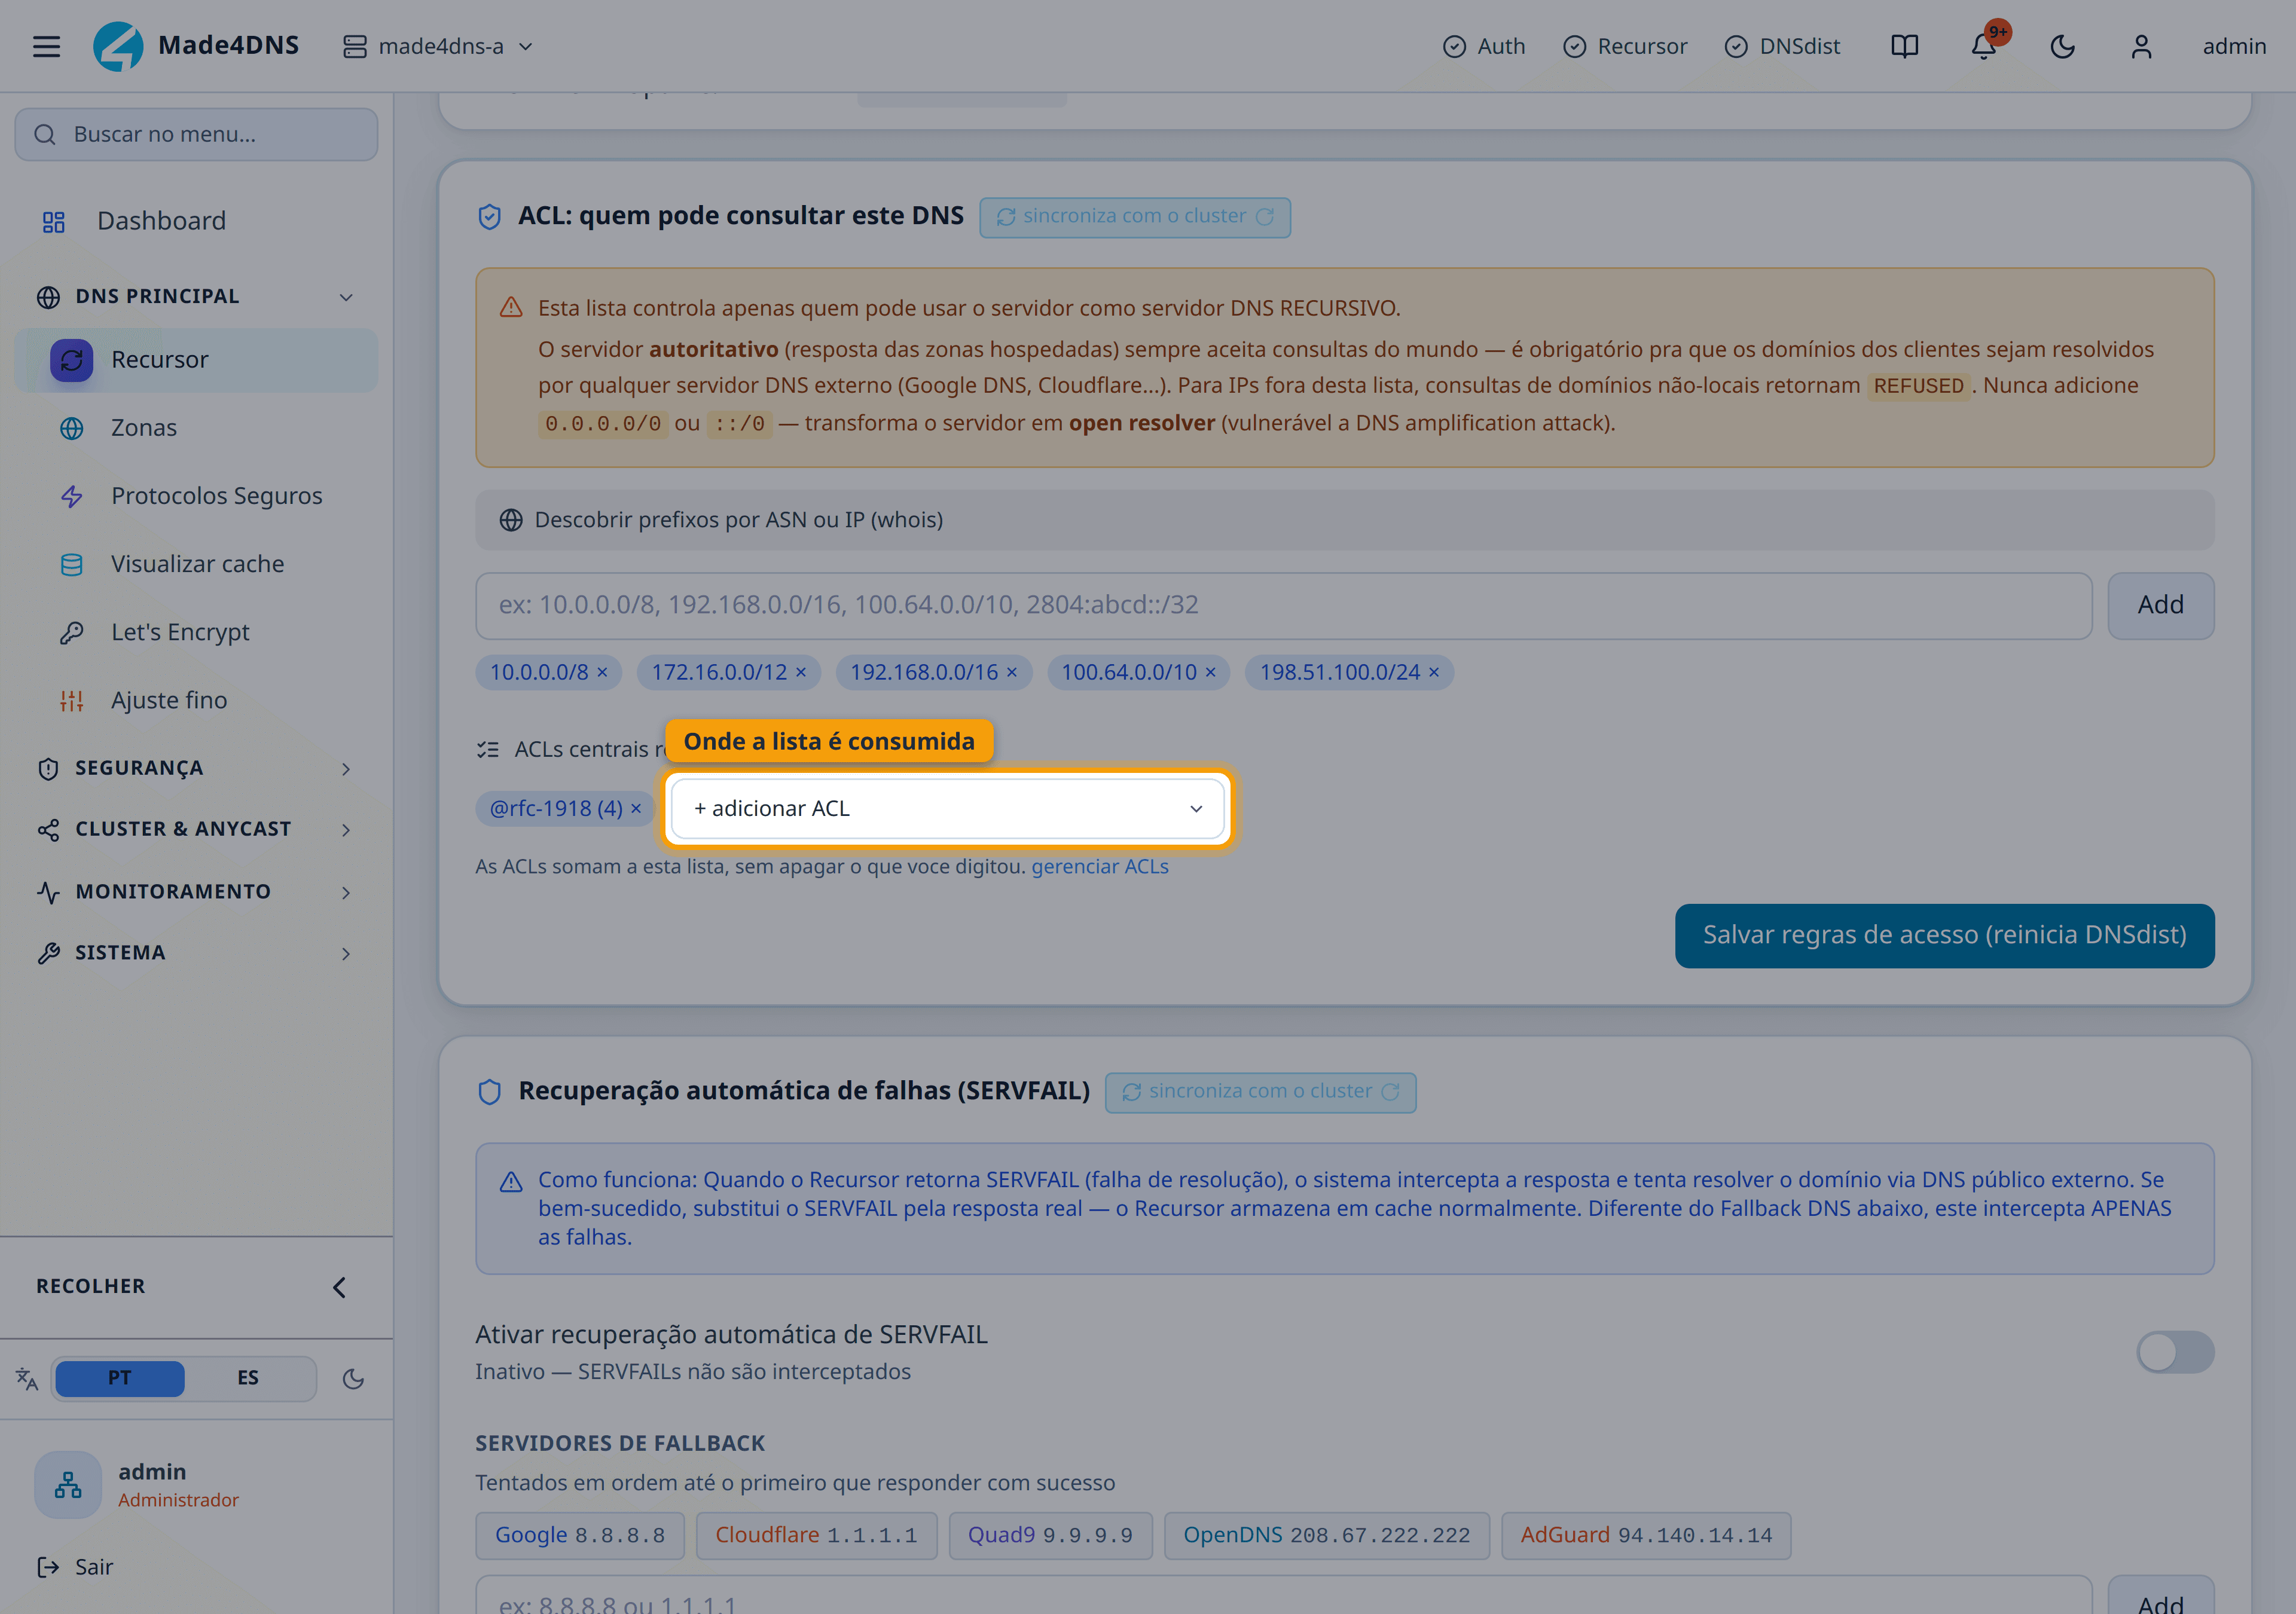
Novo módulo de listas de acesso (Lista de faixas de IP autorizadas a usar um recurso. No Made4DNS define quem pode fazer consultas recursivas.). Um lugar único para criar listas de IP nomeadas e reaproveitá-las em vários pontos do painel, em vez de redigitar a mesma lista em cada tela.
Aceita IP, faixa e A notação de faixa de IP, como 203.0.113.0/24. É o formato usado em todas as listas de acesso., permite compor uma lista dentro de outra, guarda histórico de versões com opção de voltar atrás, e ainda descobre os endereços de um provedor a partir do número do sistema autônomo (O número que identifica um provedor no roteamento da internet. Serve para adicionar todos os prefixos de uma vez.).
Editar a lista central atualiza automaticamente todos os lugares que a usam: firewall, acesso do recursivo, limite de consultas, proteção anti abuso e autorização de cópia de zona. Veja criar uma lista de acesso.

-
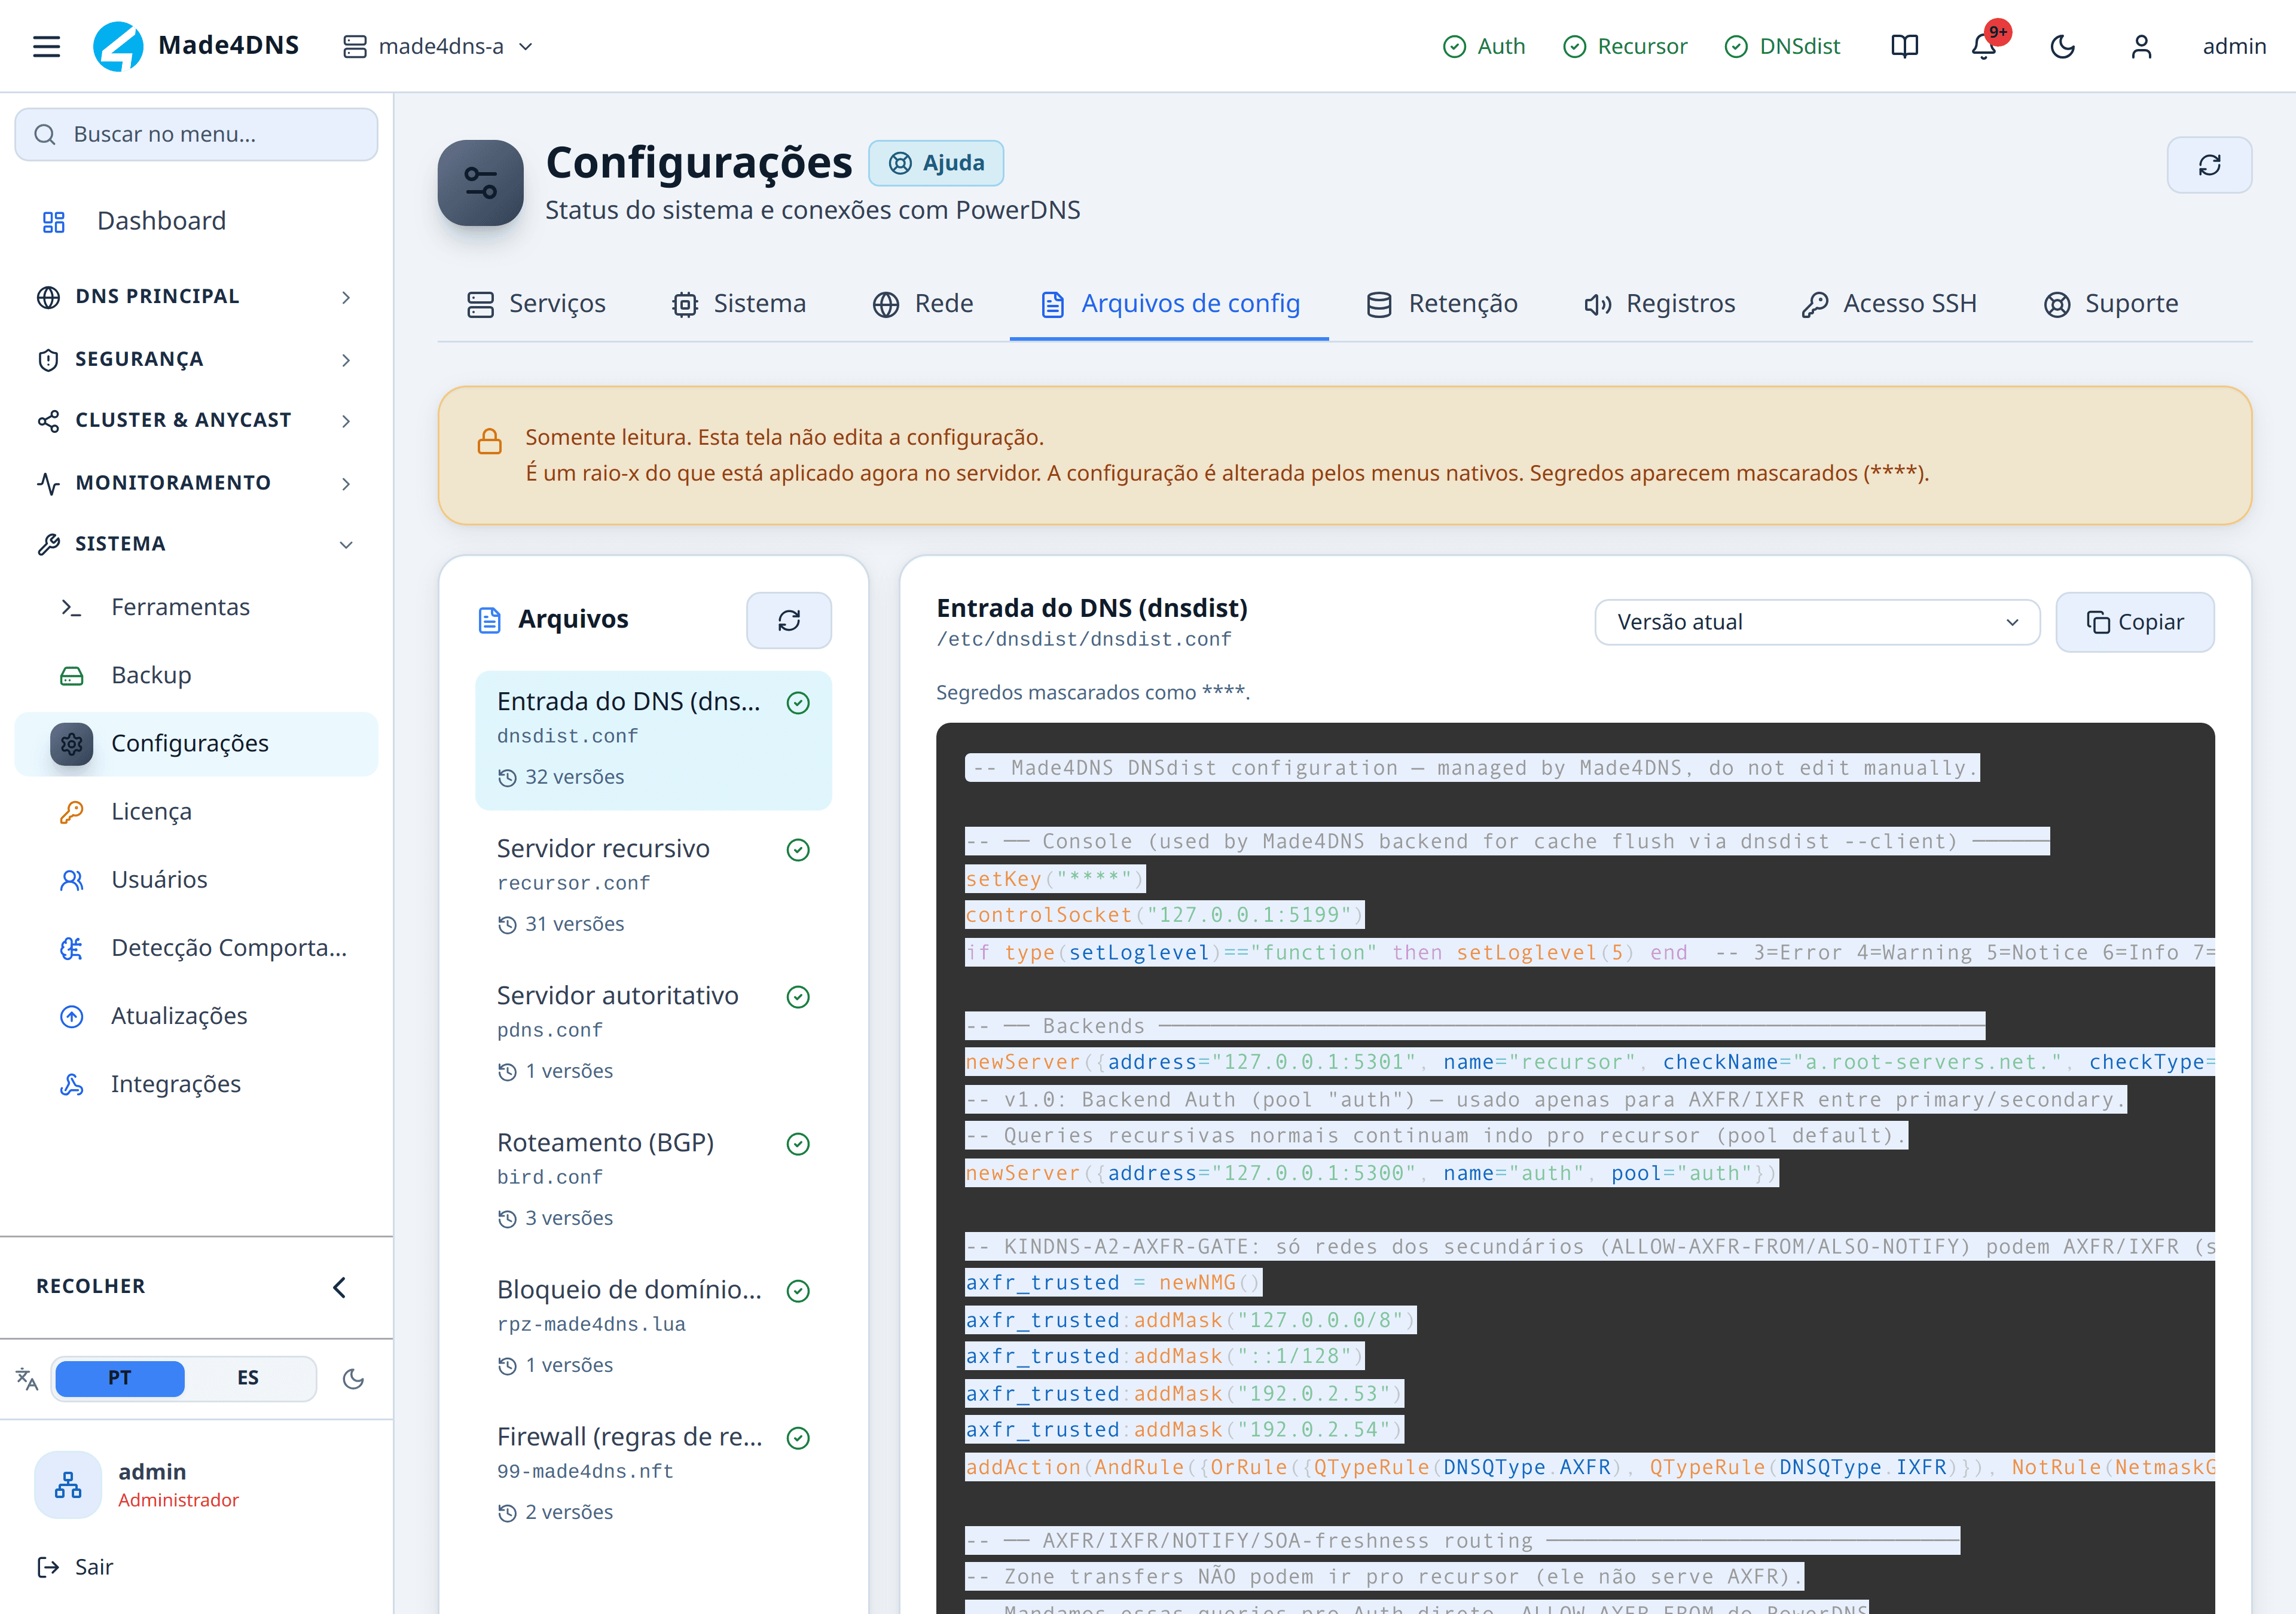
Visualizador de arquivos de configuração (somente leitura). Uma aba nova em Sistema → Configurações que mostra o conteúdo real dos arquivos aplicados — borda, recursivo, autoritativo, O protocolo de roteamento entre provedores. É requisito para usar anycast., listas de bloqueio e firewall — com histórico de versões, comparação entre elas e os segredos ocultos.
Serve para responder "qual configuração está valendo agora?" num momento de diagnóstico, sem precisar de acesso por linha de comando. Não edita nada — o próprio aviso no topo da tela deixa isso claro.
Os arquivos ficam à esquerda com a contagem de versões de cada um, e o conteúdo aplicado à direita, com os segredos exibidos como
****.
- Onde a lista central é consumida. As telas que dependem de listas de endereços passaram a aceitar listas centrais somadas ao que o operador já digitou, sem apagar o que estava lá.
-
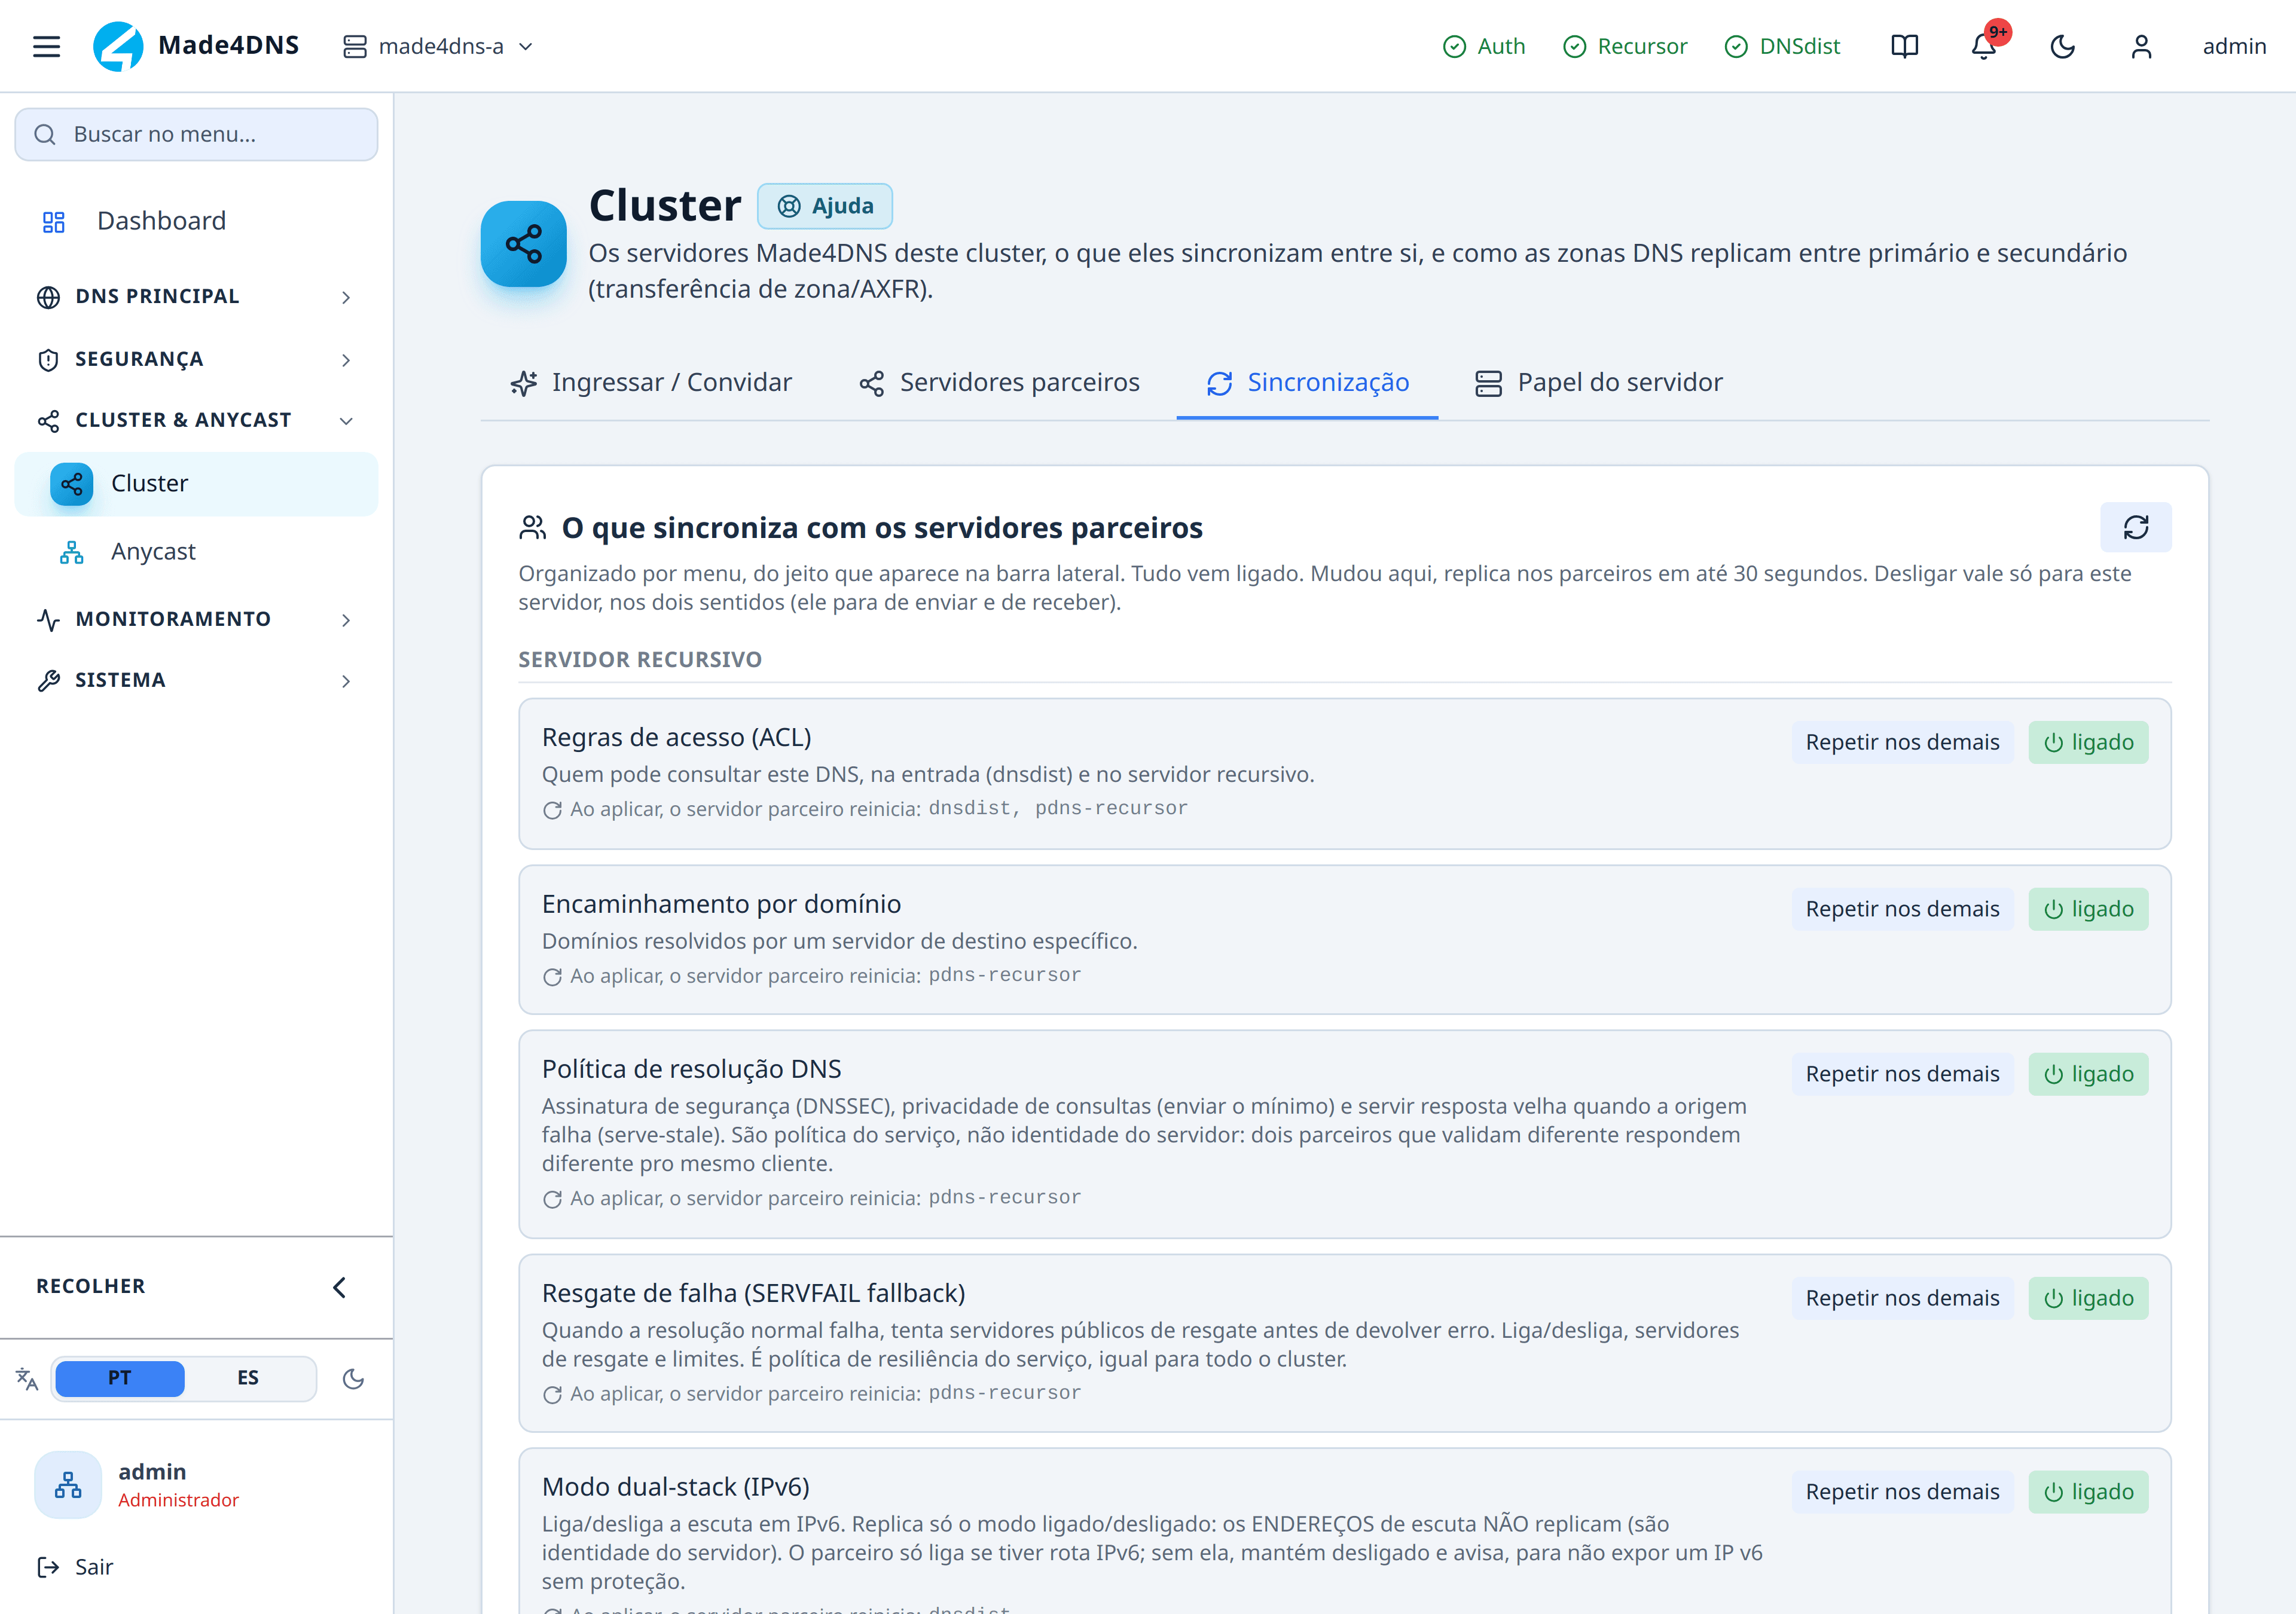
Sincronização de cluster muito mais ampla. O cluster passou a manter em sincronia quase toda a configuração de proteção entre os servidores, de 12 para 21 tipos: limites de consulta, autoproteção, listas de acesso, encaminhamentos, firewall, detecção de botnet, conformidade, backup e retenção, respostas em cache, acessos seguros (DNS over TLS: consultas cifradas na porta 853, o padrão usado por celulares Android. e DNS over HTTPS: consultas cifradas sobre HTTPS, na porta 443, caminho /dns-query.), IPv6 e o registro do sistema.
A tela é organizada pelo mesmo agrupamento do menu lateral, e três detalhes importam no dia a dia:
- Cada item liga e desliga por conta. Desligar vale só para aquele servidor, e vale nos dois sentidos — ele para de enviar e de receber aquele tipo;
- Cada item avisa o que acontece ao aplicar, inclusive quais serviços o servidor parceiro reinicia;
- As telas que participam exibem o selo "sincroniza com o cluster", para ninguém alterar algo achando que é local quando na verdade replica em até trinta segundos.
Há ainda a lista do que não sincroniza, o histórico do que já foi replicado e um botão para reenviar. Ao criar uma zona, o sistema já sugere os IPs do primário e dos secundários.
Melhorias
-
Painel 100% em espanhol. Revisão completa com falante nativo — não tradução literal do português. A conferência foi feita tela a tela, o que pegou vazamentos que a análise automática não vê: uma caixa de confirmação inteira em português no firewall e no bloqueio de domínios, um cartão solto e o seletor de fuso horário.
Resultado: paridade total de 757 textos entre os dois idiomas.
-
Vocabulário: do jargão para a linguagem de operação. Varredura completa da interface, não ajuste pontual — 56 arquivos. A regra: termo comum primeiro, sigla técnica entre parênteses quando é a sigla que o operador procura na documentação.
Uma amostra do que mudou:
Antes Depois RPZ Bloqueio de domínios (RPZ) Rate Limiting Limite de consultas peer / node Servidor parceiro Borda / dnsdist Entrada do DNS (dnsdist) Throughput / QPS Consultas por segundo (QPS) Stress Test Teste de carga cache hits / misses Acertos e falhas de cache upstream Servidores externos NXDOMAIN Domínio inexistente (NXDOMAIN) SERVFAIL Falha de resolução (SERVFAIL) DNSSEC Bogus Assinatura DNS inválida Serve-Stale (RFC 8767) Servir resposta antiga em caso de falha QName Minimization Privacidade de consultas (enviar o mínimo) Conditional Forwarding Encaminhamento por domínio Presets / Tuning Modelos prontos / Ajuste fino O caso que originou o trabalho foi o rótulo "servidor frio" no Benchmark. Ele não era texto: era chave de dado usada em consulta interna, e renomear direto quebraria o gráfico. A solução — trocar só na camada de exibição — abriu caminho para outros 29 rótulos que chegavam crus do servidor.
-
Estado real dos servidores de apoio. Na tela de Protocolos Seguros, o estado de cada servidor de apoio (no ar / fora do ar) passou a ser verificado de verdade, em vez de assumir que estava no ar. Fica claro na cor certa quando algum está indisponível.
-
Importações em massa mais rápidas no cluster. Uma importação de mil domínios de bloqueio é replicada para os outros servidores como um único evento, em menos de um segundo. Veja bloquear domínios.
Correções
-
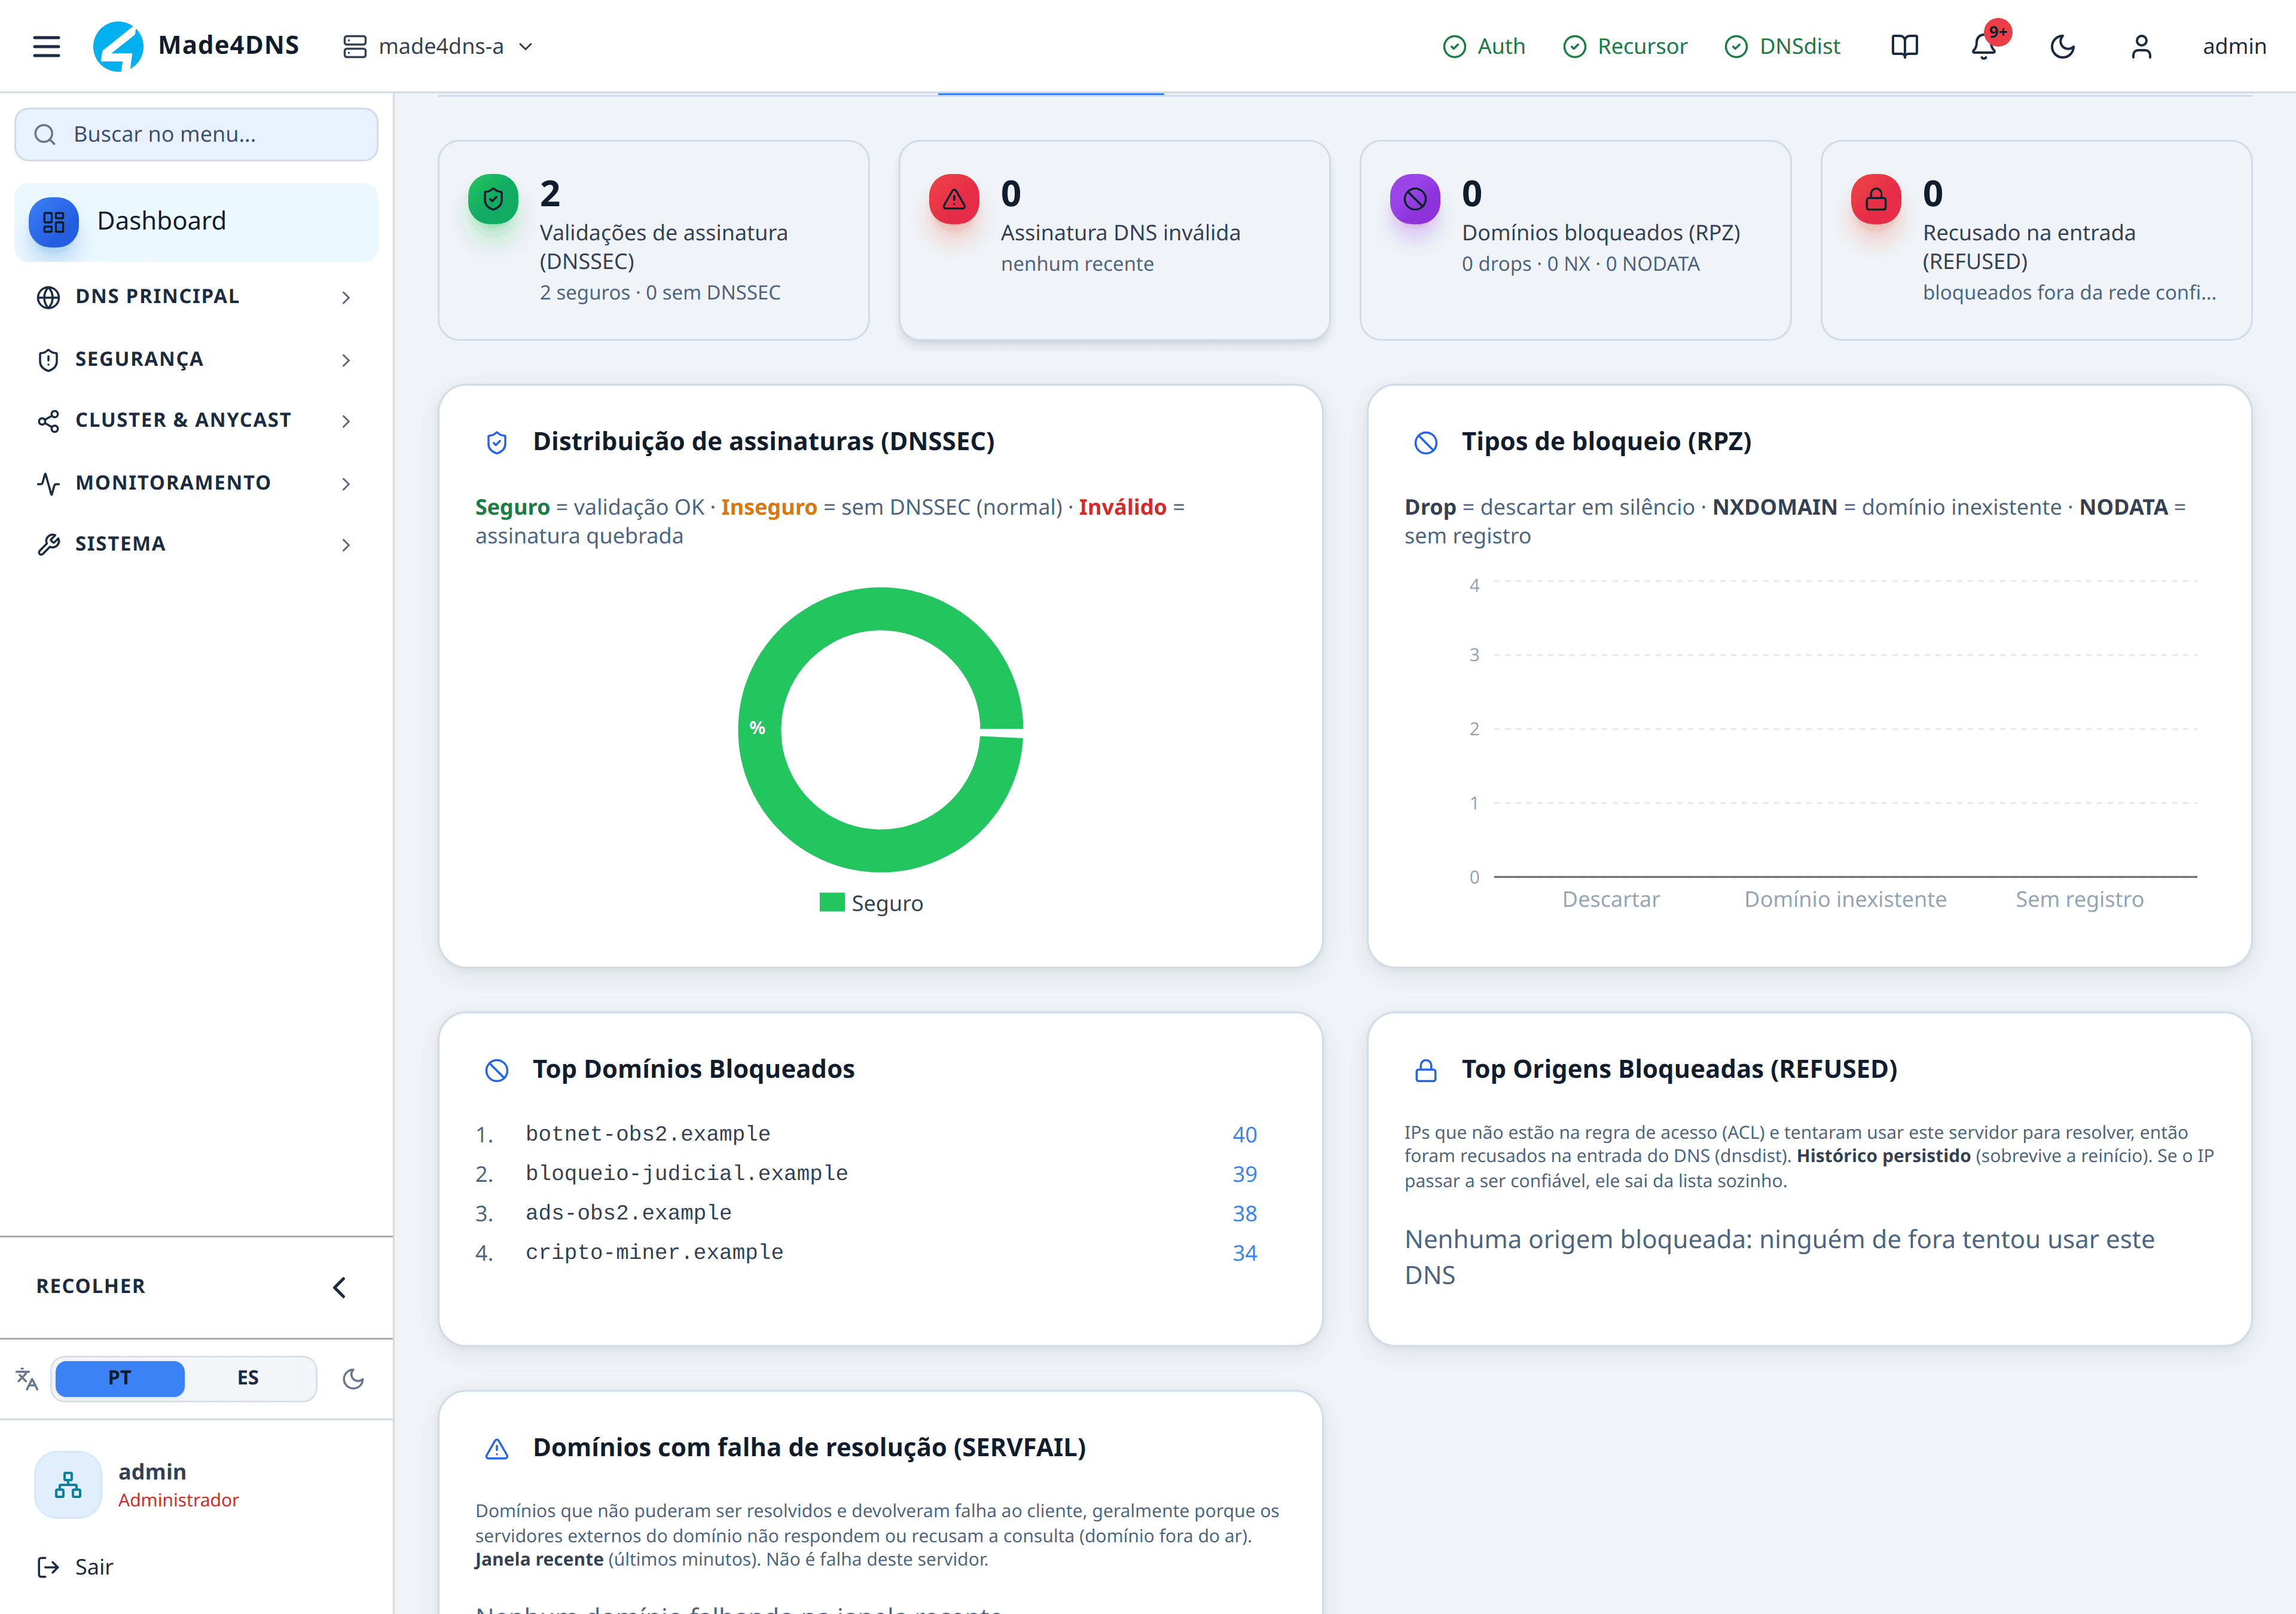
O painel acusava o cliente errado. Num provedor em produção, o painel de origens bloqueadas apontava um assinante legítimo como o maior gerador de bloqueios. Respostas vindas da resolução externa estavam sendo contadas como se fossem bloqueios de clientes, e o mesmo evento era somado mais de uma vez — o operador acabava investigando quem não tinha feito nada.
Agora cada evento conta uma vez, e apenas endereços de fora da rede confiável.
-
Novo painel de domínios com falha de resolução (Resposta de falha na resolução. Aparece quando o autoritativo não responde ou o DNSSEC não valida.). Uma visão separada, por domínio, dos nomes que falham ao resolver, deixando de misturar "cliente bloqueado" com "domínio que não resolve".
Na prática é o painel que responde a metade das dúvidas de um site que não abre.