
Versão 0.34.0
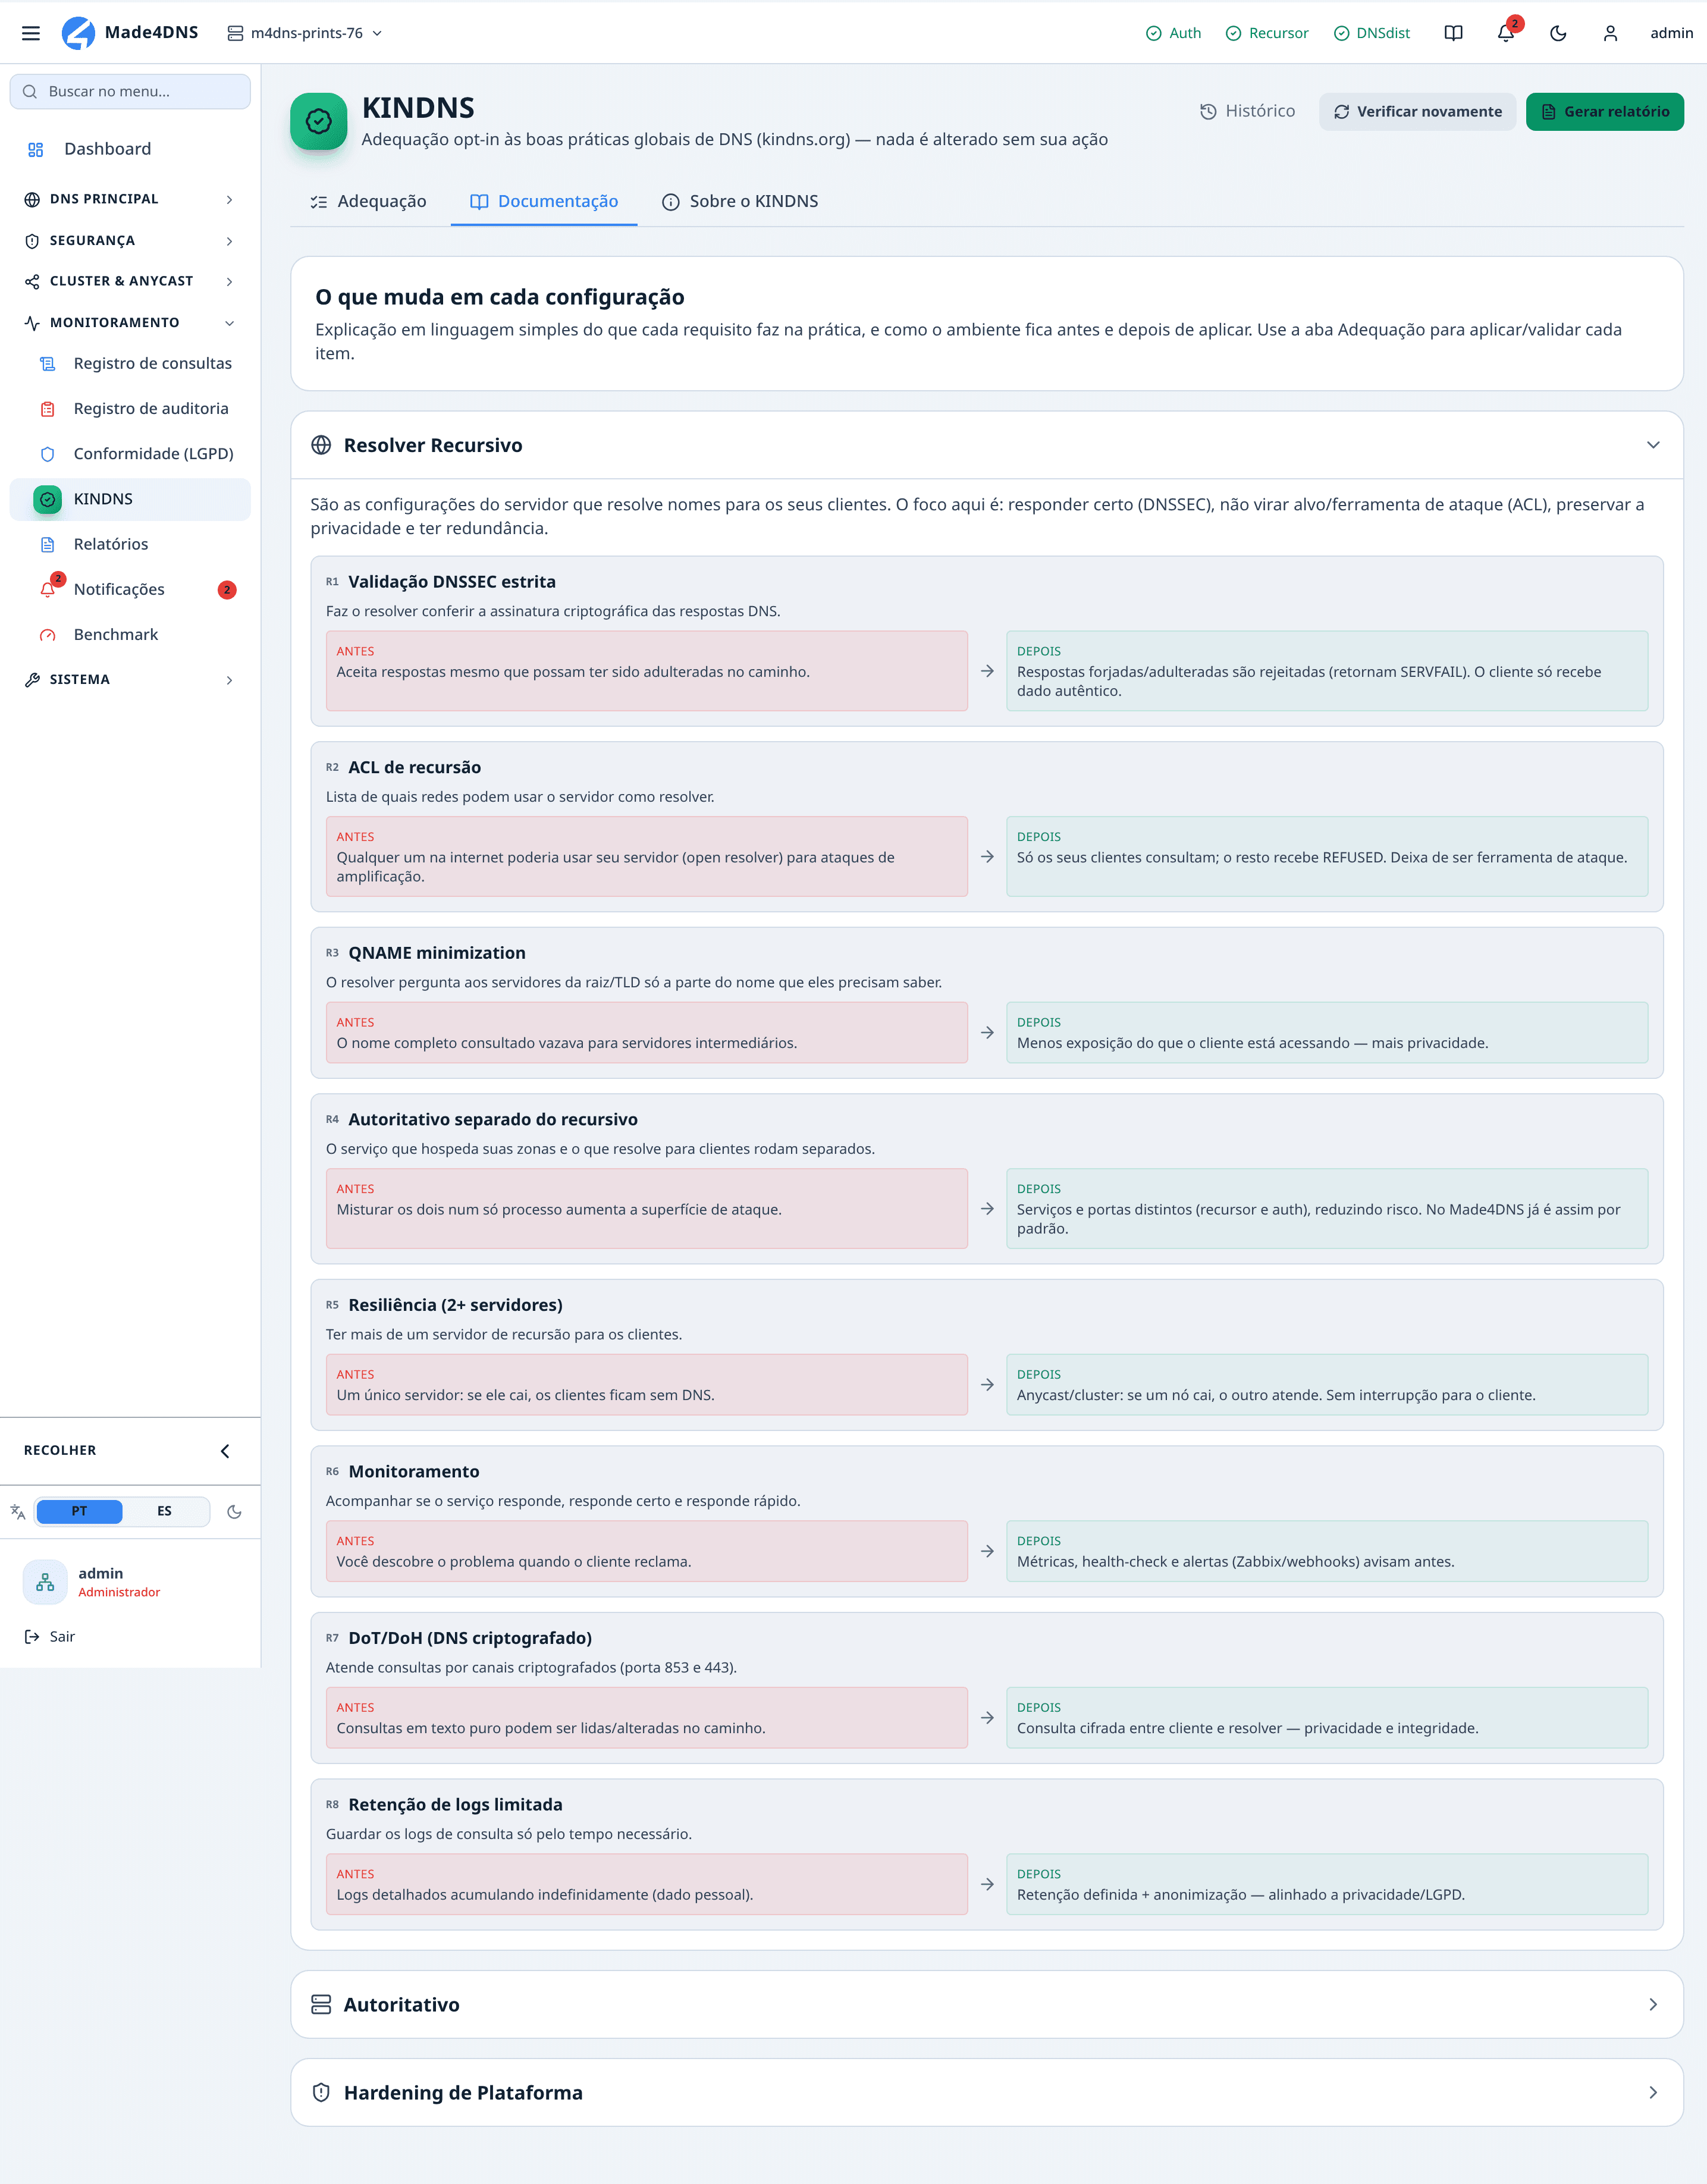
Novo módulo de conformidade KINDNS, com 23 verificações automáticas e relatório de autoavaliação — e o fechamento de uma brecha de transferência de zona.
Lançada em 17/07/2026.
A atualização não pede nada de você
Ela é gradual: o painel continua funcionando e nenhuma configuração existente é perdida.
Adições
-
Novo módulo de conformidade Iniciativa global de boas práticas de operação de DNS. O produto verifica a conformidade.. O painel passou a avaliar sozinho se o servidor segue as boas práticas globais de DNS reconhecidas pelo programa KINDNS.
São 23 verificações automáticas — para servidor recursivo, autoritativo e de segurança — com um resultado claro de "atende / não atende" e um relatório de autoavaliação pronto para enviar ao KINDNS e obter o selo.
O módulo é opcional e somente leitura: você liga quando quiser, e ele apenas verifica, nunca altera a configuração por conta própria. Veja verificar a conformidade KINDNS e a tela do módulo.
Segurança
-
Fechada uma brecha de transferência de zona sem autenticação. Foi identificado e corrigido um ponto em que a zona inteira podia ser copiada a partir do próprio servidor sem apresentar a chave de segurança (A chave compartilhada que assina e autoriza a transferência de zona entre primário e secundário.). Essa liberação passou a ser controlada, e fica desligada por padrão nas configurações novas.
O fechamento completo veio na 0.35.0, que passou a bloquear a cópia de zona por padrão também a partir da borda.
-
Chave de segurança das zonas deixou de ficar exposta. O segredo usado para proteger as transferências de zona não é mais passado pela linha de comando do sistema, onde poderia ser lido por outros processos. Passou a trafegar apenas de forma protegida dentro da aplicação.
Itens que estavam previstos e saíram na versão seguinte
A ampliação da sincronização de cluster (12 → 21 tipos), o histórico e reenvio, o preenchimento automático de IP ao criar zona, as importações em massa mais rápidas, a correção do painel de origens bloqueadas e o novo painel de Resposta de falha na resolução. Aparece quando o autoritativo não responde ou o DNSSEC não valida. saíram na versão 0.35.0.