
Versão 0.36.1
O botão de aplicar a atualização que agora conclui, o histórico das telas que voltou a aparecer, o dnsdist usando a máquina inteira (20.000 para 49.380 consultas por segundo) e o nível de bloqueio escolhido chegando ao bloqueio de verdade.
Atualização do sistema lançada dia 28/08/2026.
Em resumo
Versão de consolidação: o botão de aplicar a atualização passa a concluir, o DNSdist passa a usar a máquina inteira e o nível de bloqueio escolhido chega ao bloqueio de verdade. Exige atenção: o salto para ela é pelo terminal, quem vem da 0.36.0 precisa rodar um comando depois de subir (senão cada reinício custa cerca de 76 segundos sem DNS), e em nível básico ou médio a contagem das listas de ameaça cai.
Quando chega: ela não é empurrada para o seu servidor. Quem decide o momento é você, e o salto para esta versão é feito pelo terminal (o botão de atualizar do painel só vale da 0.36.1 em diante).
O que muda para você
- O botão de aplicar a atualização do painel passa a concluir; a partir daqui ele vale (este salto ainda é pelo terminal).
- O DNSdist passa a usar a máquina inteira: no mesmo servidor, de 20.000 para 49.380 consultas por segundo.
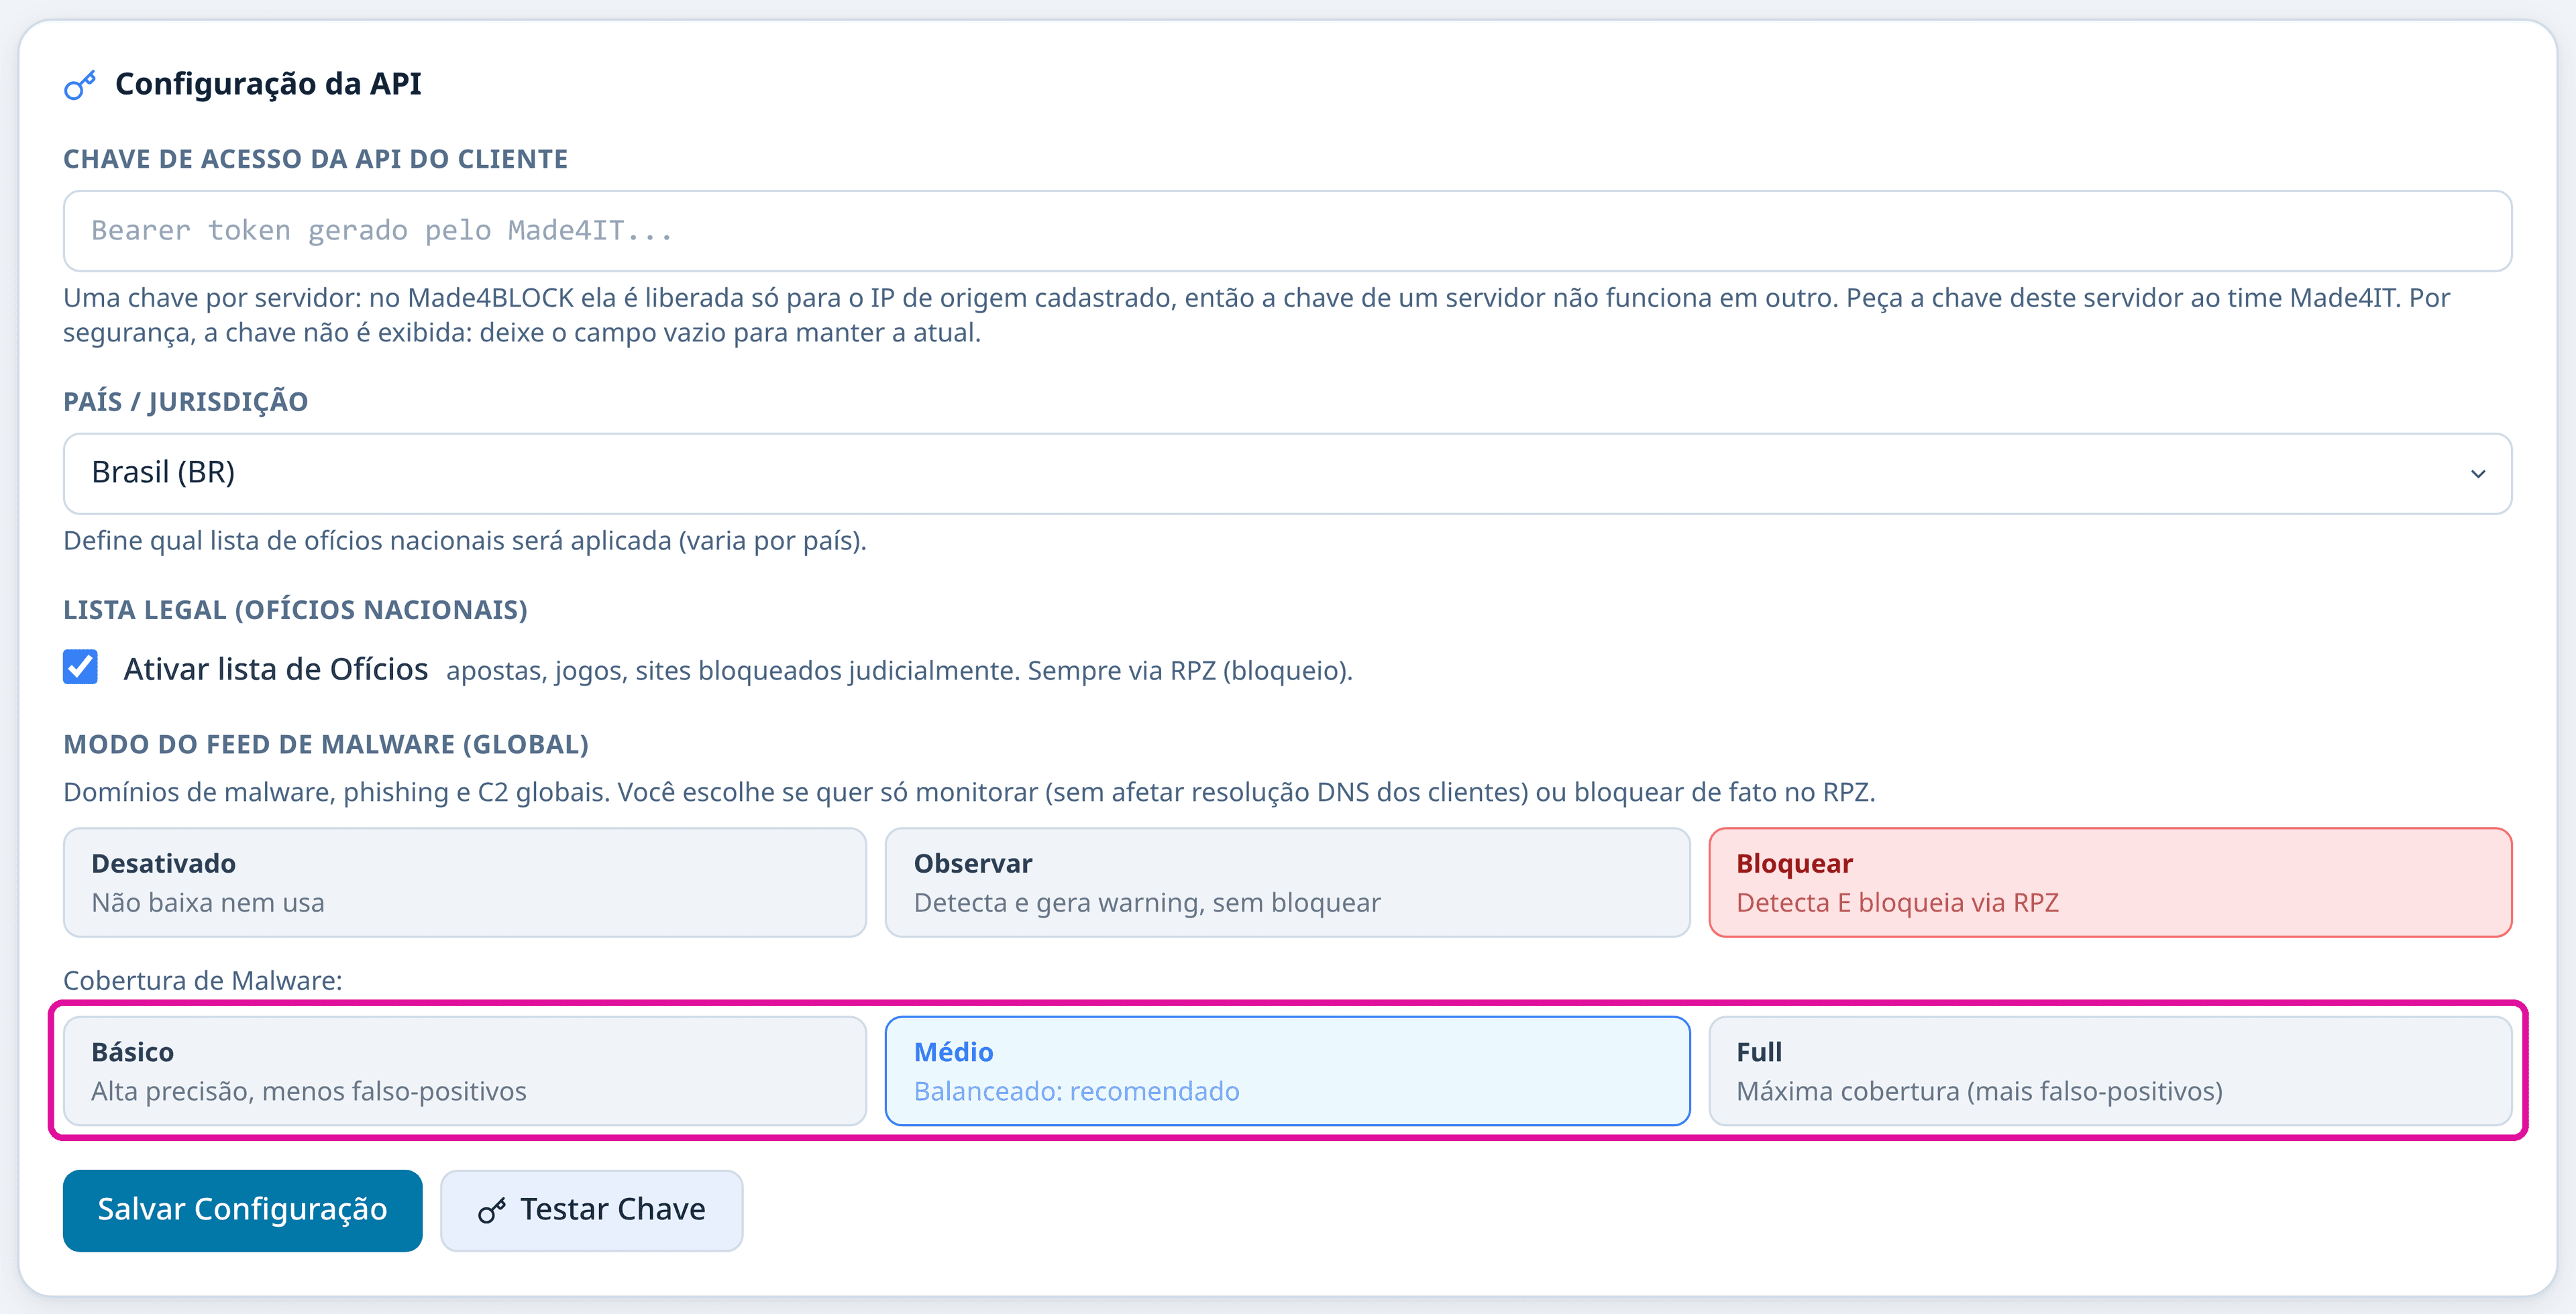
- O nível de bloqueio que você escolhe na tela passa a valer de verdade, e em Básico ou Médio a contagem cai muito.
- O histórico de alterações de cada tela volta a mostrar o que aconteceu, em vez de nascer vazio.
- Quem vem da 0.36.0 roda um comando uma vez depois de subir, senão cada reinício custa cerca de 76 segundos sem DNS.
- A base do Made4BLOCK passa a se atualizar sozinha, todo dia.
- Abas que sumiam da barra de Segurança agora aparecem, com um indicador.
- O painel passa a falar espanhol também no texto que vem do servidor.
Versão de consolidação, com o mesmo eixo da anterior visto de outro ângulo: a 0.36.0 consertou operações que respondiam sucesso sem fazer o que diziam, e esta conserta o que só aparece depois que o produto está instalado e rodando.
O botão de aplicar a atualização, que nunca concluiu numa instalação compilada, que é a forma de todo cliente. O histórico de alterações de cada tela, que nasceria em branco. O O componente de borda do Made4DNS: atende as consultas e aplica as regras de entrada., que atendia consultas com uma única thread desde sempre e deixava 86% da máquina parada. E o seletor de nível das listas de ameaça, que o cliente escolhia na tela e o bloqueio ignorava.
Junto vem a segunda metade da tradução: até aqui o painel falava espanhol, mas o texto que nasce no servidor respondia em português.
Antes de atualizar
O salto para esta versão ainda é feito pelo terminal
A correção do botão de aplicar está nesta versão, e quem dirige uma atualização é o código da versão de onde você está saindo. Uma máquina que hoje está na 0.36.0 tem o botão quebrado, e é ele que conduziria a subida.
Então este salto continua sendo pelo terminal, como manda o procedimento de atualização. Da 0.36.1 em diante o botão do painel vale.
Se você vem da 0.36.0, rode este comando uma vez depois de subir
sudo /opt/made4dns/backend/run_app.dist/run_app.bin repair-boot-orderEle instala a espera de rota do O serviço recursivo do Made4DNS — o que resolve as consultas dos assinantes e mantém o cache.. Sem ela, cada reinício da máquina custa cerca de 76 segundos sem resolução de DNS, enquanto o recursor sobe antes de existir rota na rede.
O motivo de não vir sozinho: o script que conduz a atualização é o que já estava instalado, e o da 0.36.0 ainda não conhece esse reparo. Quem instala esta versão do zero, ou vem de uma 0.35.x pelo caminho manual, já nasce com ela.
Para conferir depois:
ls -la /usr/local/bin/made4dns-espera-rotaSe você usa nível básico ou médio nas listas de ameaça, a contagem vai cair muito
E isso é a correção. Até aqui o nível escolhido na tela era ignorado, e todo mundo recebia a lista completa, independentemente do que tivesse pedido.
A partir desta versão, o que está bloqueado é o que você escolheu. A queda no número de domínios é grande e esperada. Se você quer o volume anterior, escolha o nível completo em Segurança → Bloqueio de domínios, aba Made4BLOCK, no campo Cobertura de Malware.
✨ Adições
-
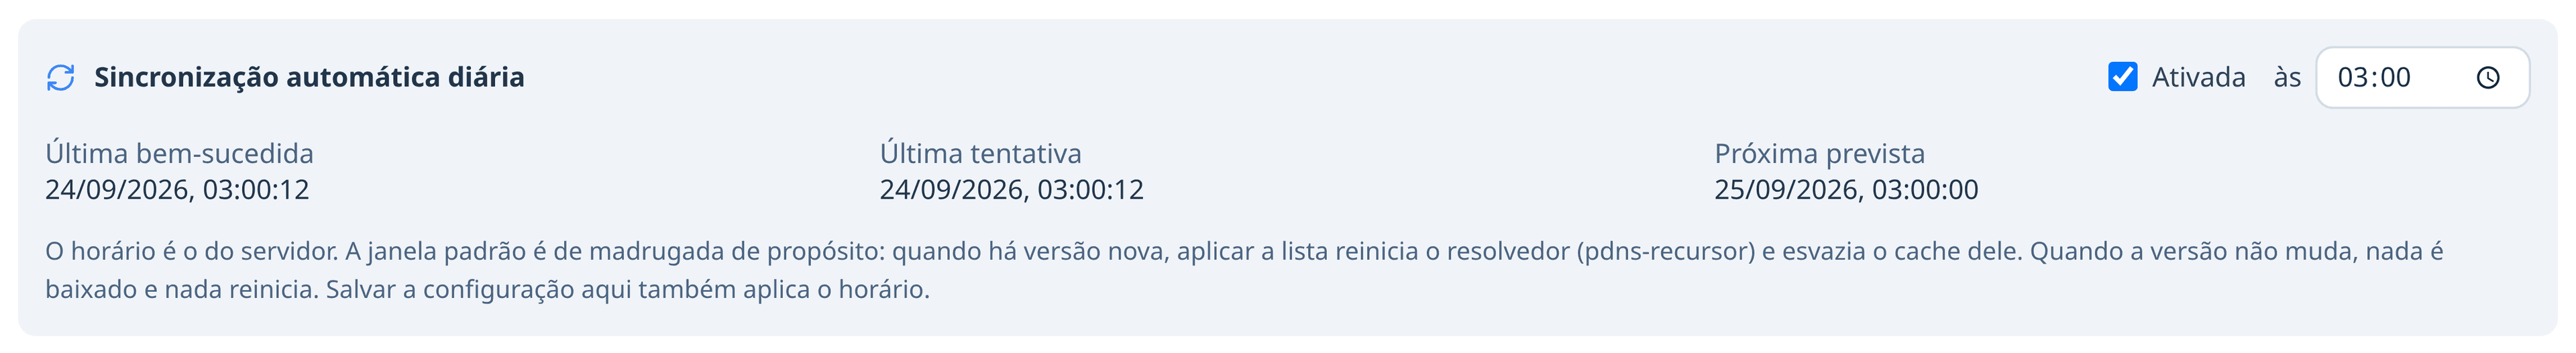
Adicionada a atualização automática da base do Made4BLOCK. Até aqui a lista só era baixada quando alguém clicava. Entrou um horário diário configurável, e a tela passou a mostrar três coisas que são diferentes entre si: a última tentativa, a última sincronização bem-sucedida e a próxima prevista.
Comprovado com o agendador disparando sozinho, contra o servidor de produção: 86.388 domínios de ofícios e 2.150.188 de malware em 51,9 segundos, sem nenhum clique.
-
Adicionado ao teste de capacidade o aviso de quando o próprio número está subestimado. Gerar carga e responder na mesma máquina mede disputa de CPU, e o resultado sai de 4 a 10 vezes abaixo do real. A ressalva agora acompanha o histórico e o PDF, e não só a tela.
Isso importa porque esse número alimenta a tabela de dimensionamento que vai na proposta comercial. Veja medir capacidade.
🚀 Melhorias
-
Melhorado o O componente de borda do Made4DNS: atende as consultas e aplica as regras de entrada., que passou a usar mais de um núcleo, e a diferença é grande. Ele atendia todo o tráfego UDP com uma única thread: no teto, usava cerca de um núcleo e meio de oito, ou seja, 86% da máquina parada.
Medido no mesmo servidor, mudando só esse ponto, com a carga vindo de fora e na configuração de um cliente real (326.344 domínios de Response Policy Zone: o mecanismo que bloqueia domínios pelo nome, antes de resolver., 10.062 customizados e a lista de ameaças ligada):
Perfil Antes Depois Cache quente, sustentado 20.000 Consultas por segundo. É a unidade de dimensionamento do produto. 49.380 QPS Cache quente, pico 38.031 QPS 61.912 QPS Misto, sustentado 29.596 QPS 40.000 QPS Perda de 0,00% nos dois perfis, e o p99 a 30.000 QPS no perfil misto ficou em 4,99 ms.
O ganho chega sozinho, inclusive em quem já está instalado
Não é só para instalação nova. A verificação de configuração desatualizada passou a enxergar esse caso, então o próprio upgrade regenera a configuração e reinicia o DNSdist.
Comprovado no salto real: antes 1 socket e 1 thread, depois 2 e 2, numa máquina de 4 núcleos. Esse reinício é a única perda de DNS do salto, e foi medida: 100 consultas de 1.454.855 sob carga de 10.000 por segundo.
-
Melhorado o painel, que travava cerca de meio segundo por minuto. A leitura das zonas de bloqueio acontecia dentro do laço principal do servidor, relendo 9,3 MB de minuto em minuto para chegar sempre ao mesmo resultado.
O pico de resposta caiu de 701 ms para 151 ms, e os travamentos acima de 200 ms numa janela de 200 segundos passaram de dez para zero. A releitura agora acontece quando o arquivo de fato muda, o que na prática é uma vez por dia.
-
Melhorada a tabela de domínios customizados, que parou de travar a tela. Com 10 mil entradas, abrir a aba montava 191.599 elementos e congelava o navegador por 642 ms. Passou a montar só o que está visível: 993 elementos, nenhuma travada, e a memória do navegador caindo de 120 MB para 12 MB. A lista continua inteira, e listas pequenas seguem exatamente como estavam.
-
Melhorado o Detector de domínios, que agora consulta o que o produto já tem antes de gastar cota de terceiro. Um domínio que está na lista de ameaças carregada na memória do próprio servidor era classificado como limpo, porque o Detector só perguntava para as APIs externas.
O laudo agora diz de onde veio o alerta, e a consulta local custa 0,51 microssegundo por domínio, contra três requisições pela internet. Funciona sem nenhuma chave configurada.
-
Melhoradas as consultas externas, que pararam de sair em rajada. Uma varredura de 30 domínios disparava 90 requisições em 0,383 segundo, contra o limite de quatro por minuto de um dos fornecedores. Cada fornecedor passou a ter orçamento por minuto, e o excedente entra numa fila drenada nas passagens seguintes, em vez de ser descartado: sete passagens no mesmo minuto caíram de 210 requisições por fornecedor para 4, 10 e 10.
-
Melhorado o texto que nasce no servidor, que passou a sair no idioma do painel. Metade do que se lê numa tela não é escrito no painel: é devolvido pelo servidor. Mensagens de erro, confirmações e avisos chegavam em português para quem usa o produto em espanhol.
Os pontos de texto de cliente em português no servidor passaram de 235 para 7, e os sete restantes estão em caminhos onde não há pessoa do outro lado (comunicação entre servidores do Dois ou mais servidores Made4DNS sincronizados entre si, com um deles como origem da configuração.).
-
Melhorados o número e a data, que passaram a seguir o idioma escolhido no painel, e não o do sistema operacional de quem abre o navegador.
-
Melhorada a mensagem de erro do servidor, que agora chega ao operador. Quando o serviço de DNS autoritativo estava fora do ar, a tela mostrava "Request failed with status code 502", enquanto a explicação vinha junto na resposta, parada, sem uso. A correção alcança 295 pontos de uma vez.
-
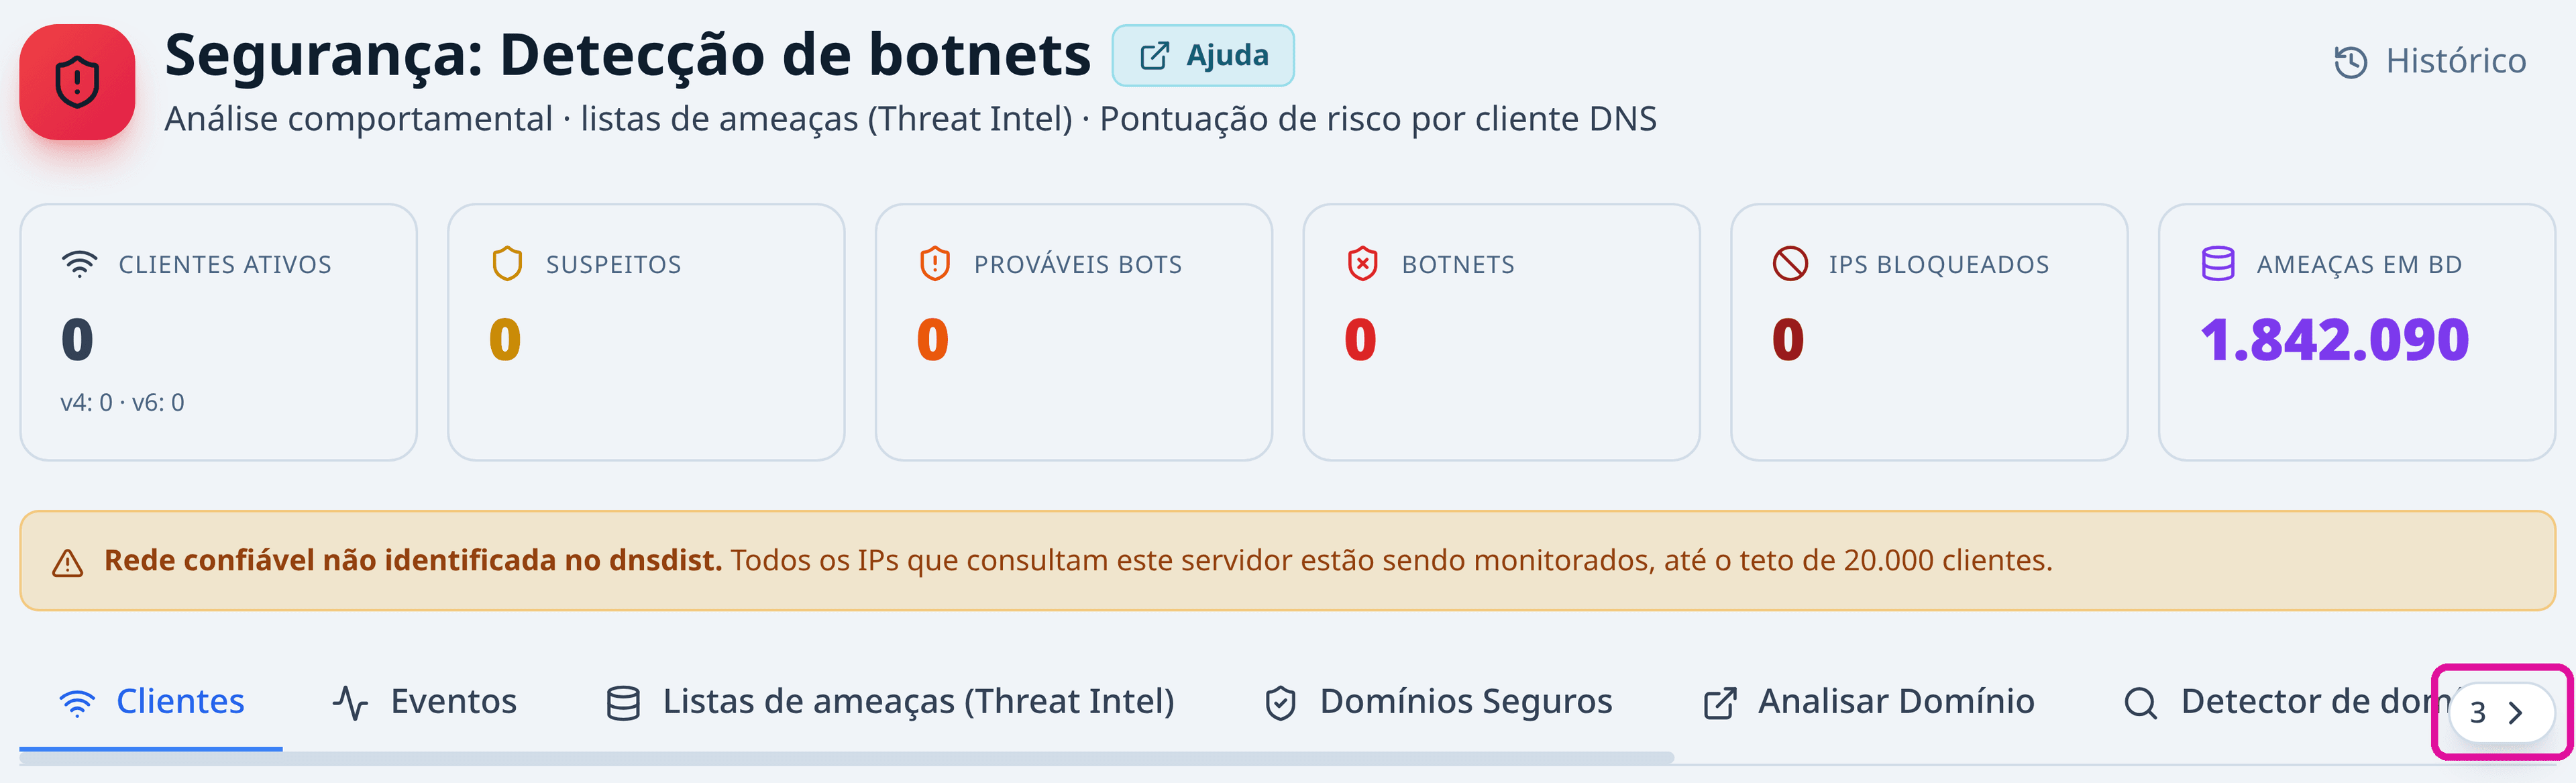
Corrigidas as abas que sumiam da barra sem nenhum aviso. Em três telas a barra de abas não cabe na largura da janela, e as abas que sobravam simplesmente desapareciam. Num notebook comum, a tela de Segurança escondia três abas, entre elas a de proteção contra ataques de volume (DDoS). Em Full HD ela ainda ficava cortada por 10 pixels.
A barra passou a mostrar um indicador dizendo quantas abas há fora da tela, e levando até elas. Onde a barra cabe, nada muda.
-
Melhorada a tela sem permissão, que agora diz qual permissão pedir ao administrador. Abrir um endereço que o seu papel não alcança redirecionava para o painel inicial em silêncio, e quem clicou num link de um colega concluía que a tela não existia. Agora a tela se identifica e diz qual permissão pedir ao administrador. Veja criar usuário restrito.
-
Corrigida a tela de Licença, que parou de oferecer o que ela mesma recusa. Os botões de cadastrar e trocar licença apareciam para quem não tem a permissão, e o servidor recusava depois do preenchimento. A leitura continua aberta, só o formulário fecha.
-
Melhorada a tela de Segurança, que passou a mostrar o histórico das abas que ela hospeda: Detector de domínios, Armadilha e proteção contra DDoS não apareciam em painel nenhum.
🔄 Alterações
-
Removido da tela o plano gratuito das fontes externas do Detector de domínios. As três integrações continuam disponíveis, com a chave do próprio cliente, mas nas três a camada gratuita proíbe uso comercial, e um provedor de internet é uso comercial.
Cada cartão passou a citar o termo do fornecedor, com link para ele, para que a decisão seja sua e informada. Nenhuma chave já configurada deixou de funcionar. Veja Integrações.
🔒 Segurança
-
Adicionado um teto de tamanho ao download das listas de bloqueio. Os dois caminhos de download do Made4BLOCK eram os únicos sem limite no produto. Com a base passando a se atualizar sozinha e todos os dias, ninguém está olhando na hora em que uma lista de fora cresce fora do normal.
O teto é de 128 MiB, e passando da metade fica registrado um aviso com o tamanho medido, para que o crescimento apareça antes de virar problema.
🐛 Correções
-
Corrigido o botão de aplicar a atualização, que concluía o upgrade pela metade e deixava o serviço parado. Em instalação compilada, que é a forma de todo cliente, a atualização disparada pela tela morria exatamente no ponto em que o script para o Made4DNS: o serviço ficava parado, a atualização não era aplicada, e o desfazer automático nem chegava a disparar. Aconteceu nas duas tentativas medidas, e só voltava com intervenção no terminal.
A resolução de DNS nunca foi afetada por isso (3.001 sondas, zero falha), mas o painel ficava fora até alguém entrar no servidor.
Comprovado depois na máquina, apertando o botão: upgrade completo, painel fora do ar por 16,27 segundos, modo de manutenção saindo sozinho e o dado intacto do outro lado.
-
Corrigido o histórico de cada tela, que nasceria vazio depois do upgrade. Na 0.36.0 o vocabulário do registro de auditoria foi traduzido para português, e o dado já gravado ficou com os nomes antigos. Ao abrir qualquer "Histórico de alterações", você leria que ninguém nunca mexeu naquela tela.
Medido no banco de um nó de laboratório: 2.741 linhas de auditoria que pertencem a um painel estavam invisíveis nele, e a tela de Zonas mostrava 0 de 2.466. Agora a leitura entende os dois vocabulários.
Não há migração, não há coluna nova e nada é reescrito: o seu registro de auditoria fica byte a byte como estava, o que importa porque é ele que a tela de Conformidade usa.
-
Corrigido o nível de bloqueio escolhido na tela, que não chegava ao bloqueio. Medido com o produto no ar: o cliente escolhia "Básico", o produto gravava "básico", e a zona escrita em disco tinha 2.150.717 domínios, trinta e seis vezes o que havia sido pedido.
O pior é que o cartão da tela de Segurança respondia certo no mesmo servidor, lendo a mesma configuração, o que deixava a divergência invisível. Além de o bloqueio passar a ser o pedido, cada sincronização caiu de 38,8 MB para 7,4 MB no nível médio e 1,1 MB no básico.
-
Corrigidas as sincronizações simultâneas, que podiam deixar a zona de bloqueio pela metade. Duas escritas concorrentes no mesmo arquivo abriam uma janela em que o recursor carregava uma zona truncada e domínios paravam de ser bloqueados, sem erro em lugar nenhum.
Junto: trocar o nível de bloqueio durante uma sincronização respondia "sincronizado" sem agendar nada, e a escolha do operador só valia no dia seguinte.
-
Corrigida a lista de bloqueio em formato de zona Response Policy Zone: o mecanismo que bloqueia domínios pelo nome, antes de resolver., que entrava vazia. O produto só entendia lista de domínios e formato hosts. Quem cadastrou uma lista no formato nativo ficou com o contador em zero, sem nenhum erro. O manual ganhou a tabela dos formatos aceitos, em bloquear domínios.
-
Corrigido o cartão "INSTÂNCIAS 3 / 2 em uso" numa licença válida e em dia. Esse teto não é cobrado em contrato nenhum, e a tela apresentava um limite estourado que não existe. Agora ela diz "3 em uso" e explica que o contrato não limita o número de instalações.
-
Corrigida a tela de A chave compartilhada que assina e autoriza a transferência de zona entre primário e secundário. das Zonas, que nunca conseguiu ler o próprio estado. Um endereço respondia "não encontrado" em toda instalação desde a 0.34.0, e o erro era engolido sem aparecer: o cartão sempre oferecia "Ativar", mesmo com o TSIG já ativo, e nunca mostrava a evidência. Passou por quatro versões assim.
-
Corrigida a tela de O serviço recursivo do Made4DNS — o que resolve as consultas dos assinantes e mantém o cache., que listava o mesmo endereço de escuta duas vezes, e remover uma cópia apagava as duas.
-
Corrigida a data no cabeçalho, que saía com iniciais maiúsculas no meio da frase, como "Quinta-Feira, 27 De Agosto De 2026". Aparecia em todas as telas.
-
Corrigida a hora, que aparecia em formato de 12 horas numa tela, com "p.m.", enquanto o resto do produto usa 24 horas.